

ANALIZA FORENZYCZNA I STATYCZNA ANDROIDA
Przed dotknięciem jednej klawisza rozumiemy, co robimy. Emulujemy następujące techniki przeciwnika:
0. Kontekst strategiczny (MITRE ATT&CK)
Sección titulada «0. Contexto Estratégico (MITRE ATT&CK)»Zanim dotkniemy choćby jednego klawisza, rozumiemy, co robimy. Emulujemy następujące techniki przeciwnika:
- T1592.002 (Gather Victim Host Information: Software): Przeanalizujemy
packages.xml, aby sprawdzić, co jest zainstalowane. - T1409 (Stored Data Manipulation): Zbadamy, w jaki sposób aplikacje przechowują dane, aby potencjalnie je zmodyfikować (jak w przykładzie WhatsApp).
- T1555 (Credentials from Password Stores): Będziemy szukać haseł lub kodów PIN w niezaszyfrowanych bazach danych SQLite.
1. Analiza artefaktów systemu: packages.xml
Sección titulada «1. Análisis de Artefactos de Sistema: packages.xml»Plik packages.xml to „Rejestr” systemu Android. Dla Red Teamera jest to mapa skarbów, która mówi nam, które aplikacje mają nadmiarowe uprawnienia, które moglibyśmy przejąć.
1.1 Procedura analizy
Sección titulada «1.1 Procedimiento de Análisis»Skoro pracujemy na systemie Windows 11, możemy otworzyć plik w Chrome zgodnie z wymaganiami, ale zaawansowany analityk użyłby również interfejsu CLI (PowerShell), aby szybko przefiltrować dane.
Polecenie CLI (PowerShell) do szybkiego wyszukiwania:
# Busca línies que continguin el nom del paquetSelect-String -Path ".\packages.xml" -Pattern "com.roidapp.photogrid"1.2 Analiza specyficznych uprawnień
Sección titulada «1.2 Análisis de Permisos Específicos»A) com.roidapp.photogrid
Sección titulada «A) com.roidapp.photogrid»To jest aplikacja do edycji zdjęć.
- Typowe uprawnienia: Będzie prosić o dostęp do
WRITE_EXTERNAL_STORAGE(w celu zapisywania zdjęć) orazINTERNET(w celu wyświetlania reklam lub przesyłania zdjęć). - Interpretacja bezpieczeństwa:
READ_PHONE_STATE: Często jest używany przez sieci reklamowe w celu uzyskania numeru IMEI (unikalny identyfikator). Stanowi to ryzyko dla prywatności.INTERNET: Jeśli aplikacja posiada luki w zabezpieczeniach, atakujący może wykorzystać to uprawnienie do eksfiltracji edytowanych zdjęć.
B) com.google.android.calendar.uid.shared (ID 10055)
Sección titulada «B) com.google.android.calendar.uid.shared (ID 10055)»Tutaj mówimy o Shared User IDs.
- Koncepcja: Android pozwala różnym aplikacjom na działanie z tym samym UID (User ID), jeśli są one podpisane tym samym certyfikatem cyfrowym.
- Jakie uprawnienia powinna mieć aplikacja tutaj?
- Jeśli aplikacja współdzieli UID z kalendarzem, automatycznie dziedziczy zdolność odczytu i zapisu zdarzeń w kalendarzu (
READ_CALENDAR,WRITE_CALENDAR) bez konieczności ponownego proszenia użytkownika o wyraźną zgodę, ponieważ system traktuje je jako „tę samą encję”. - Ryzyko: Jeśli atakujący przejmie aplikację pomocniczą z tym UID, uzyska dostęp do całego kalendarza ofiary (spotkania, kontakty, lokalizacje).
- Jeśli aplikacja współdzieli UID z kalendarzem, automatycznie dziedziczy zdolność odczytu i zapisu zdarzeń w kalendarzu (
C) com.surpax.ledflashlight.panel (Latarka)
Sección titulada «C) com.surpax.ledflashlight.panel (Linterna)»Jest to klasyczny przypadek „Over-privileged Application” (aplikacja z nadmiarowymi uprawnieniami).
- Analiza: Latarka potrzebuje jedynie dostępu do
CAMERA(aby aktywować diodę LED) i być możeWAKE_LOCK(aby nie wygasła). - Podejrzane uprawnienia (Malware/Adware): Jeśli znajdziemy uprawnienia takie jak
ACCESS_FINE_LOCATION(GPS),READ_CONTACTSlubINTERNET, nie są one odpowiednie. - Dlaczego? Latarka nie musi wiedzieć, gdzie jesteś ani kim są Twoi znajomi. Wskazuje to na to, że aplikacja zbiera dane w celu ich sprzedaży lub jest ukrytym Trojanem.
2. Analiza bazy danych: master.db (SQLite)
Sección titulada «2. Análisis de Base de Datos: master.db (SQLite)»Tutaj przechodzimy do analizy danych (Data Mining). SQLite jest najczęściej używanym silnikiem bazy danych w urządzeniach mobilnych. Wielu programistów popełnia błąd, nie szyfrując tych baz danych (SQLCipher), co pozostawia dane odsłonięte w przypadku uzyskania dostępu do systemu plików.
2.1 Techniczna definicja SQLite
Sección titulada «2.1 Definición Técnica de SQLite»SQLite to biblioteka w języku C, która implementuje mały, szybki, autonomiczny, wysoce niezawodny i w pełni funkcjonalny silnik bazy danych SQL.
- Kluczowa cecha: Jest bezserwerowy (Serverless). Nie ma procesu serwera (jak w MySQL); baza danych to pojedynczy plik na dysku (
.dblub.sqlite). Sprawia to, że kradzież i otwarcie bazy na innym komputerze jest banalnie proste.
2.2 Badanie tabel (DB Browser for SQLite)
Sección titulada «2.2 Investigación de Tablas (DB Browser for SQLite)»Otwieramy master.db. Poniżej znajdują się odpowiedzi oparte na standardowej strukturze tego wyzwania:
A) Tabela „FileTransfers”
Sección titulada «A) Tabla “FileTransfers”»Tabela ta rejestruje wysyłane/odbierane pliki (dowód eksfiltracji lub ruchu bocznego).
-
Zapytanie SQL do zliczania plików:
SELECT COUNT(*) FROM FileTransfers;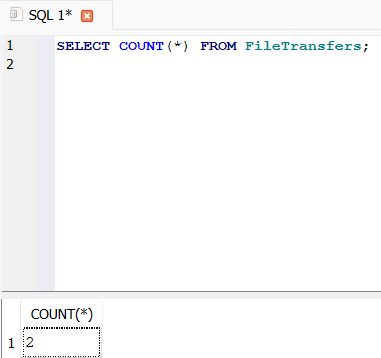
-
Zapytanie SQL do nazw i identyfikatorów (ID):
SELECT * FROM FileTransfers;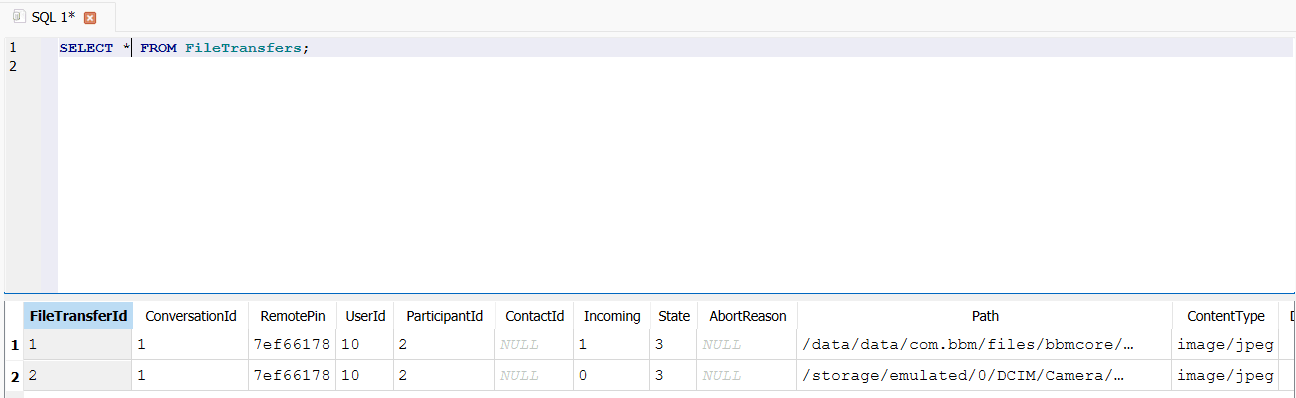
- Liczba plików:
2. - Nazwy plików: Szukamy kolumny zawierającej ścieżkę lub nazwę.
- Nazwa 1:
1. - Nazwa 2:
1406832981515.jpg.
- Nazwa 1:
- ID użytkownika docelowego:
10.
- Liczba plików:
B) Tabela „Profile”
Sección titulada «B) Tabla “Profile”»Tutaj szukamy persistencji lub uprawnień uprzywilejowanych.
-
Zapytanie SQL w celu znalezienia numeru PIN:
SELECT * FROM Profile;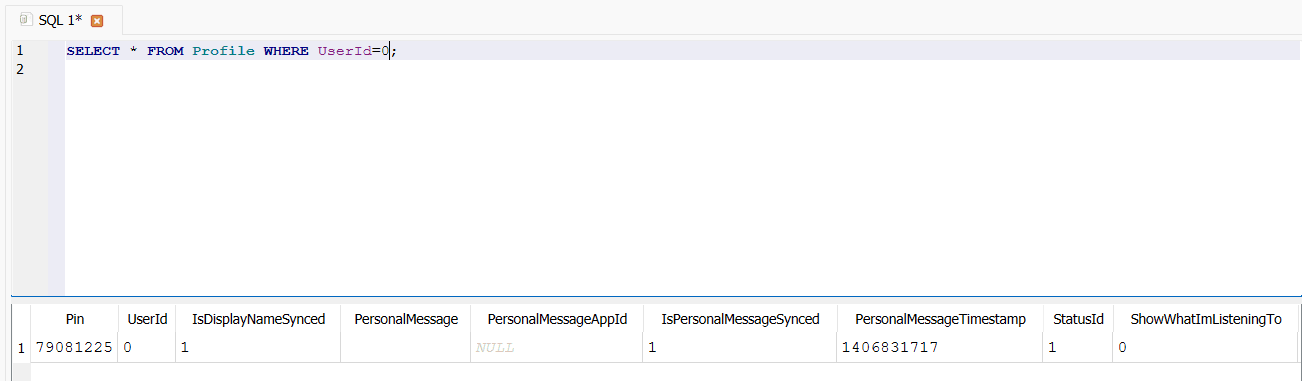
- PIN:
790B122S
- PIN:
C) Tabela „Users”
Sección titulada «C) Tabla “Users”»-
Identyfikacja ofiar lub współpracowników.
SELECT * FROM Users WHERE UserId=10;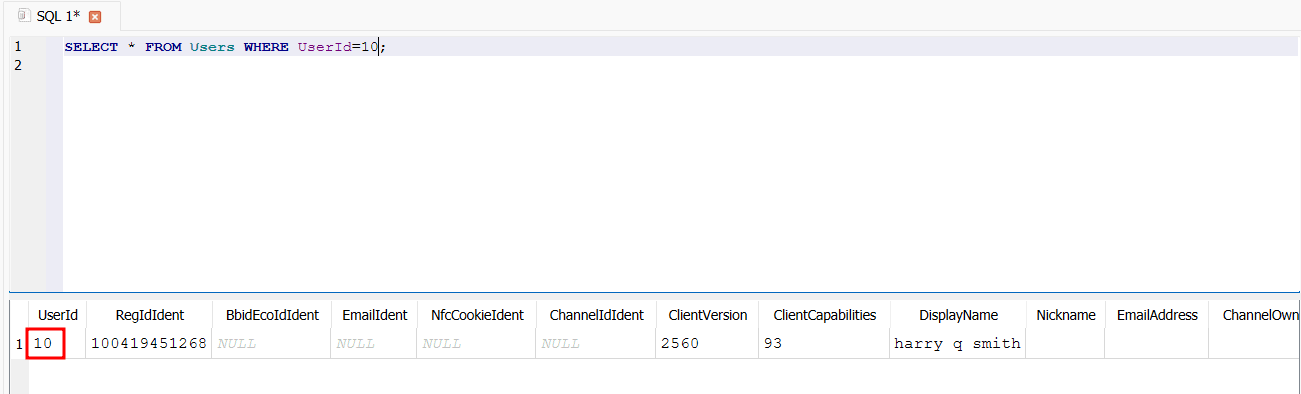
- Nazwa użytkownika:
harry q smith
- Nazwa użytkownika:
D) Analiza wiadomości tekstowych
Sección titulada «D) Análisis de Mensajes de Texto»Najbardziej krytyczna część dla wywiadu.
-
Używana tabela: TextMessages
-
Znajdź wiadomość „Round 3 reply”:
SELECT * FROM TextMessages WHERE Content LIKE "%Round 3 reply%";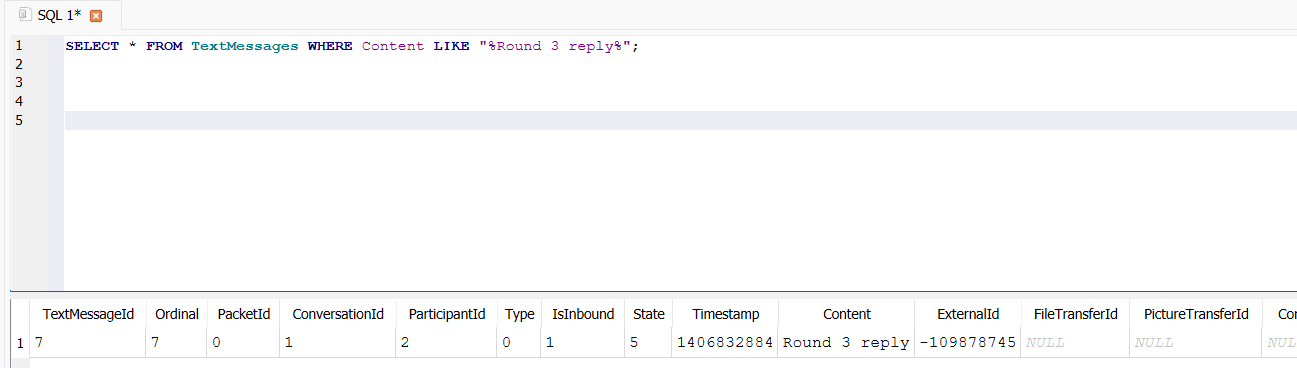
- Znacznik czasu:
1406832884 - Data GMT:
2014-07-31 18:54:44(31 lipca 2014)
- Znacznik czasu:
Musimy przeanalizować te dane, aby lepiej zrozumieć kontekst i sytuację. Możemy wykorzystać te informacje do podejmowania świadomych decyzji i podejmowania odpowiednich działań.