주요 콘텐츠로 건너뛰기
프로젝트 참여 가능

portelcore

DevSecOps & SysAdmin 최신 방어 전략으로 인프라를 보호하고 워크플로우를 자동화합니다.
Portelcore Core LogoPortelcore Core Logo
React
Python
MySQL
Docker
Linux
Windows
Terraform
Cloudflare
:: SYS.PROCESS_00WORK
WORK
:: SYS.PROCESS_01WORK
WORK
:: SYS.PROCESS_02WORK
WORK
:: SYS.PROCESS_03WORK
WORK
:: SYS.PROCESS_04WORK
WORK
:: SYS.PROCESS_05WORK
WORK
:: SYS.PROCESS_06WORK
WORK
:: SYS.PROCESS_07WORK
WORK
:: SYS.PROCESS_00WORK
WORK
:: SYS.PROCESS_01WORK
WORK
:: SYS.PROCESS_02WORK
WORK
:: SYS.PROCESS_03WORK
WORK
:: SYS.PROCESS_04WORK
WORK
:: SYS.PROCESS_05WORK
WORK
:: SYS.PROCESS_06WORK
WORK
:: SYS.PROCESS_07WORK
WORK

프로필 및 역량 요약

Logo

생각해 둔 아이디어가 있으신가요?

기술에 대해 이야기하고 그 아이디어를 어떻게 현실로 만들 수 있을지 알아보시죠.
메시지 보내기
Tomàs Elias — Portelcore

Portelcore

클라우드 엔지니어링 & DevSecOps

@portelcore

소개

시스템, 클라우드 및 DevSecOps 엔지니어. Cloudflare Edge, Proxmox VE, Linux, Azure/M365 및 Docker 기반의 고가용성 인프라와 Zero-Trust 경계 보안을 설계합니다.

주요 분야

클라우드 인프라
자동화
방어적 사이버 보안

현재

DevSecOps & SysAdmin

LOGÍSTICA INVERSA DEL PLÁSTICO, S.L.U

Martorelles
웹사이트 보기

자격증

Microsoft
AWS
Cisco
Microsoft Certified: Azure Fundamentals (AZ-900)
Azure Security Engineer (AZ-500)
Azure DevOps Engineer Expert (AZ-400)

내 프로젝트의
원동력

제가 무엇을 만들었는지 보여드리기 전에, 어떻게 만드는지 먼저 보여드리고 싶습니다. 다음은 제 솔루션에 생명을 불어넣는 기술들입니다.
Proxmox
Azure
Kali Linux
AWS
Docker
Linux
Python
React
Cloudflare
최근 게시물순

주요 프로젝트

가장 견고하고 확장 가능하며 시각적으로 인상적인 제 개발 프로젝트들을 깊이 있게 살펴봅니다.
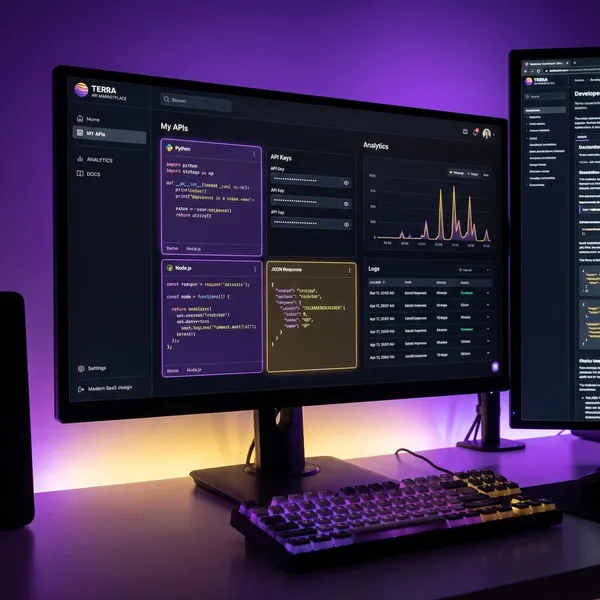
Pipeline de Automatización e Integración de APIs
React NativeNode.jsPostgreSQLDockerRedis
난이도
00

API 자동화 및 통합 파이프라인

비결합 워크플로우, REST API 소비 및 기술적 오케스트레이션을 통한 프로세스 자동화 실습 사례.
Auditoría de Seguridad y Pentesting Corporativo
Kali LinuxPythonBashDockerWireshark
난이도
00

기업 보안 감사 및 펜테스팅

취약점 분석, Active Directory 감사 및 적대자 시뮬레이션을 위한 기술 섹션

201매뉴얼·8도메인
최근 게시물순

매뉴얼 및 문서

제가 작성한 상세한 리소스, 단계별 가이드 및 기술 문서입니다.

#02/AI 및 데이터
00
ia-datos / modelos-llm

Gemini API용 Python Google GenAI SDK

Gemini API의 새로운 통합 google-genai SDK 참조 및 고급 설정 가이드

~27 minLVL 4/5
매뉴얼 읽기
#03/사이버보안
00
ciberseguridad / red-team / hacking-web

SQL 인젝션 공격

SQL Injection 공격에 대한 기술 가이드 및 실습 문서: 아키텍처, 운영 명령 및 검증된 절차.

~45 min
매뉴얼 읽기
#04/워크스루 및 CTF
00
walkthroughs / master-fp / sistemas

머신: 172.20.0.182

날짜: 02/03/26 과목: 윤리적 해킹 목표: 시스템 전체 장악(Root) 및 취약점 분석. 대상 IP: 172.20.0.182

~45 min
매뉴얼 읽기
활성 인덱스: 5 / 201 의미론적 검색 및 검증된 텔레메트리가 적용된 기술 매뉴얼.
지식 베이스 탐색
아이디어
개발
제품
INITIATE_UPLINK

함께 이야기해 봅시다,
솔루션에 대해.

왜 저에게 연락해야 할까요?

  • ✓인프라를 안전하게 보호하고 안심하고 싶을 때.
  • ✓비용 절감과 오류 방지를 위해 작업을 자동화하고 싶을 때.
  • ✓원시 데이터를 비즈니스 의사 결정으로 전환하고 싶을 때.

상태

Open to Work / 업무 가능

거주지

바르셀로나 카르데데우 (CET/CEST)

이메일

소셜 미디어

데이터 암호화됨. 스팸 없음.
책임자: Tomàs Elias Portelekyova · 목적: 문의 또는 예약에 답변 · ARSOPOL 권리: 개인정보 처리방침.

// LOCAL_TIME (BCN)
--:--:----
ZONECET / UTC+1