

안드로이드 포렌식 및 정적 분석
키 하나 누르기 전에, 우리가 무엇을 하는지 이해합니다. 다음과 같은 적대적인 기법을 모방합니다:
0. 전략적 맥락 (MITRE ATT&CK)
Sección titulada «0. Contexto Estratégico (MITRE ATT&CK)»단 한 번의 키 조작도 하기 전에, 우리는 무엇을 하고 있는지 이해합니다. 우리는 다음 악의적인 기법을 모방합니다:
- T1592.002 (피해자 호스트 정보 수집: 소프트웨어):
packages.xml에 설치된 내용을 확인할 것입니다. - T1409 (저장된 데이터 조작): 애플리케이션이 데이터를 어떻게 저장하는지 조사하여, WhatsApp 예제와 같이 수정할 수 있는지 연구합니다.
- T1555 (암호 저장소에서 자격 증명): 암호화되지 않은 SQLite 데이터베이스에서 비밀번호나 PIN을 검색할 것입니다.
1. 시스템 아티팩트 분석: packages.xml
Sección titulada «1. Análisis de Artefactos de Sistema: packages.xml»파일 packages.xml은 Android의 "레지스트리"입니다. 레드 팀원에게는 우리가 탈취할 수 있는 애플리케이션이 가지는 과도한 권한에 대한 지도입니다.
Windows 11에서 작업하고 있으므로 Chrome을 사용하여 파일을 열 수 있지만, 전문 분석가는 PowerShell CLI를 사용하여 빠르게 필터링할 수 있습니다.
빠르게 검색하기 위한 CLI(Windows PowerShell) 명령어:
# Busca línies que continguin el nom del paquetSelect-String -Path ".\packages.xml" -Pattern "com.roidapp.photogrid"A) com.roidapp.photogrid
Sección titulada «A) com.roidapp.photogrid»이것은 이미지 편집 앱입니다.
- 일반적인 권한: 사진 저장을 위해
WRITE_EXTERNAL_STORAGE에 액세스를 요청하고, 광고 또는 사진 업로드를 위해INTERNET에 액세스할 것입니다. - 보안 해석:
READ_PHONE_STATE: 광고 네트워크에서 IMEI(유일한 식별자)를 얻기 위해 자주 사용됩니다. 개인정보 보호 위험이 있습니다.INTERNET: 애플리케이션이 취약점이 있다면, 해커는 이 권한을 사용하여 편집된 사진을 유출할 수 있습니다.
B) com.google.android.calendar.uid.shared (ID 10055)
Sección titulada «B) com.google.android.calendar.uid.shared (ID 10055)»여기서 우리는 공유된 사용자 ID에 대해 이야기합니다.
- 개념: Android는 동일한 디지털 인증서로 서명된 앱이 동일한 UID(사용자 ID)로 실행될 수 있도록 허용합니다.
- 애플리케이션이 여기서 어떤 권한을 가져야 하나요?
- 캘린더와 UID를 공유하는 앱은 사용자에게 다시 명시적으로 요청하지 않아도 시스템이 '동일한 엔티티'로 간주하기 때문에 캘린더 이벤트를 읽고 쓸 수 있는 권한을 자동으로 상속합니다 (
READ_CALENDAR,WRITE_CALENDAR). - 위험: 이 UID를 가진 보조 앱이 해킹되면, 범인은 피해자의 전체 일정(회의, 연락처, 장소)에 접근할 수 있습니다.
- 캘린더와 UID를 공유하는 앱은 사용자에게 다시 명시적으로 요청하지 않아도 시스템이 '동일한 엔티티'로 간주하기 때문에 캘린더 이벤트를 읽고 쓸 수 있는 권한을 자동으로 상속합니다 (
C) com.surpax.ledflashlight.panel (손전등)
Sección titulada «C) com.surpax.ledflashlight.panel (Linterna)»이것은 '과도한 권한을 가진 앱'(Over-privileged Application)의 전형적인 사례입니다.
- 분석: 손전등은
CAMERA(LED를 켜기 위해)에만 접근하면 되며,WAKE_LOCK(꺼지지 않도록)에 대한 권한이 필요할 수 있습니다. - 의심스러운 권한 (악성코드/광고 소프트웨어):
ACCESS_FINE_LOCATION(GPS),READ_CONTACTS또는INTERNET와 같은 권한을 찾으면, 적절하지 않습니다. - 왜 그런가요? 손전등은 당신의 위치나 친구들을 알 필요가 없습니다. 이는 앱이 데이터를 수집하여 판매하거나 트로이로 위장한 악성코드임을 나타냅니다.
2. 데이터베이스 분석: master.db (SQLite)
Sección titulada «2. Análisis de Base de Datos: master.db (SQLite)»여기서 우리는 데이터 분석(Data Mining)에 진입합니다. SQLite는 모바일 기기에서 가장 널리 사용되는 데이터베이스 엔진입니다. 많은 개발자가 SQLCipher를 사용하지 않아 데이터베이스를 암호화하지 않아 파일 시스템에 접근할 경우 데이터가 노출됩니다.
2.1 SQLite의 기술적 정의
Sección titulada «2.1 Definición Técnica de SQLite»SQLite는 소형, 빠르고, 자율적, 고신뢰성 및 완전한 기능을 갖춘 SQL 데이터베이스 엔진을 구현하는 C 언어 라이브러리입니다.
- 주요 특징: 서버리스입니다. 서버 프로세스(예: MySQL)가 없으며, 데이터베이스는 디스크에 있는 단일 파일(
.db또는.sqlite입니다). 이로 인해 다른 컴퓨터에서 쉽게 도둑맞고 열 수 있습니다.
2.2 테이블 조사 (DB Browser for SQLite)
Sección titulada «2.2 Investigación de Tablas (DB Browser for SQLite)»master.db를 엽니다. 다음은 이 도전의 표준 구조에 기반한 답변입니다:
A) "FileTransfers" 테이블
Sección titulada «A) Tabla “FileTransfers”»이 테이블은 전송된/수신된 파일을 기록합니다(추출 또는 측면 이동 증거).
-
파일을 세는 SQL 쿼리:
SELECT COUNT(*) FROM FileTransfers;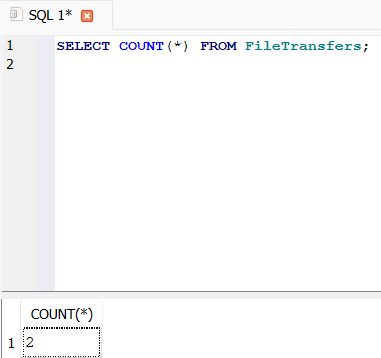
-
이름과 ID를 위한 SQL 쿼리:
SELECT * FROM FileTransfers;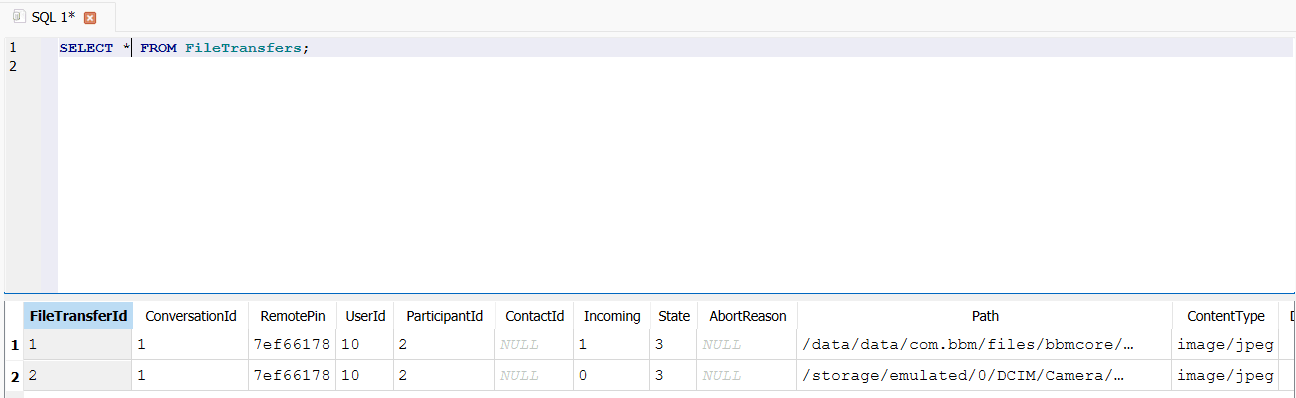
- 파일 수:
2. - 파일 이름: 경로나 이름이 포함된 열을 찾습니다.
- 이름 1:
1. - 이름 2:
1406832981515.jpg.
- 이름 1:
- 대상 사용자 ID:
10.
- 파일 수:
B) "Profile" 테이블
Sección titulada «B) Tabla “Profile”»여기서 지속성 또는 특권 접근을 찾습니다.
-
PIN을 찾기 위한 SQL 쿼리:
SELECT * FROM Profile;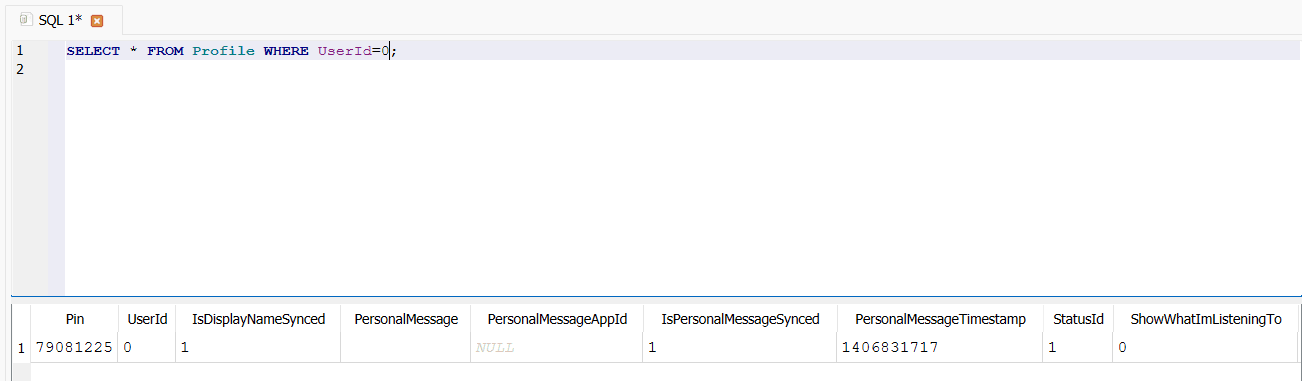
- PIN:
790B122S
- PIN:
C) "Users" 테이블
Sección titulada «C) Tabla “Users”»-
피해자 또는 협력자의 식별.
SELECT * FROM Users WHERE UserId=10;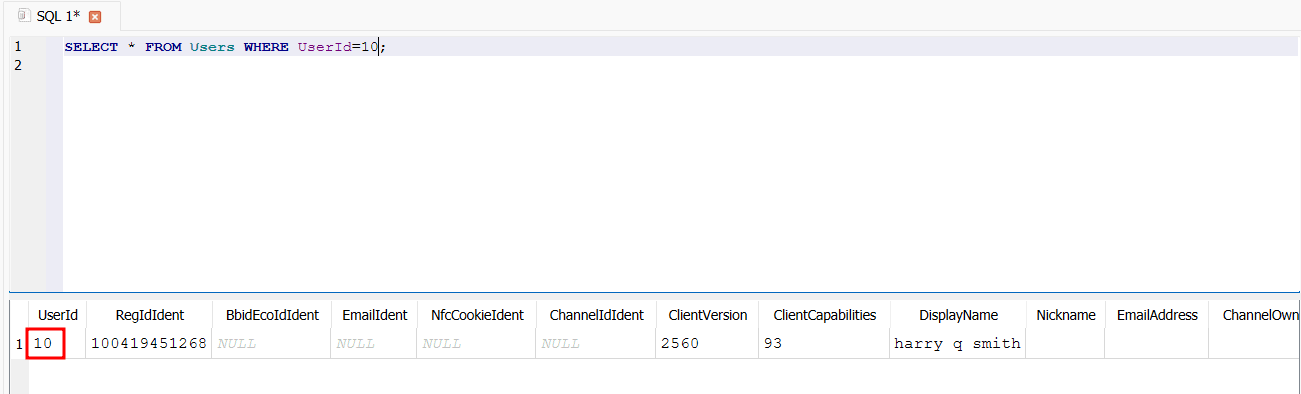
- 사용자 이름:
harry q smith
- 사용자 이름:
D) 텍스트 메시지 분석
Sección titulada «D) Análisis de Mensajes de Texto»정보 수집에서 가장 중요한 부분입니다.
-
사용된 테이블: TextMessages
-
"Round 3 reply" 메시지를 찾기:
SELECT * FROM TextMessages WHERE Content LIKE "%Round 3 reply%";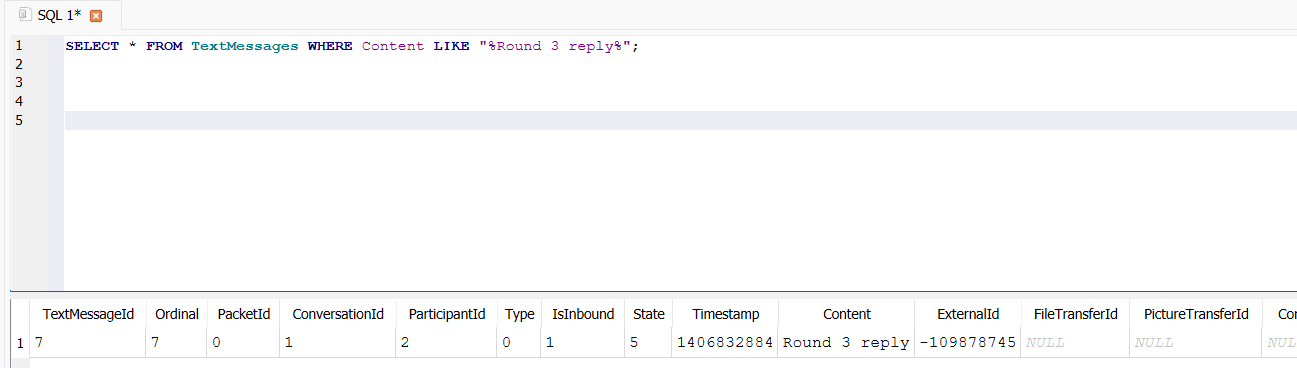
- 타임스탬프:
1406832884 - GMT 날짜:
2014-07-31 18:54:44(2014년 7월 31일)
- 타임스탬프:
이 데이터를 분석하여 맥락과 상황을 더 잘 이해해야 합니다. 이 정보를 사용하여 정보에 기반한 결정을 내리고 적절한 조치를 취할 수 있습니다.