Configuração Manual de WordPress e Base de Dados com Router Trinux
La clave de esta configuración es la máscara de red /25 (o 255.255.255.128). Esta máscara divide la red 172.26.0.0 en dos bloques:
Nome: Equipe Portelcore
Curso: CE Cibersegurança 25/26
1. Visão Geral da Arquitetura
Sección titulada «1. Visión General de la Arquitectura»A chave desta configuração é a máscara de rede /25 (ou 255.255.255.128). Esta máscara divide a rede 172.26.0.0 em dois blocos:
- Rede Web (Bloco 1):
172.26.0.0/25(IPs de.1a.126) - Rede DB (Bloco 2):
172.26.0.128/25(IPs de.129a.254)
Nosso plano é:
| Máquina | IP | Máscara | Gateway (Saída) | Rede |
|---|---|---|---|---|
| Ubuntu Web (WP) | 172.26.0.20 | /25 | 172.26.0.1 | Rede Web (1) |
| Ubuntu DB (MySQL) | 172.26.0.150 | /25 | 172.26.0.129 | Rede DB (2) |
| Trinux (Router) | 172.26.0.1 (eth0) | /25 | - | Conecta à Rede 1 |
| Trinux (Router) | 172.26.0.129 (eth1) | /25 | - | Conecta à Rede 2 |
2. Ordem de Execução (Muito Importante)
Sección titulada «2. Orden de Ejecución (Muy Importante)»Devemos seguir esta ordem. Os servidores Ubuntu não poderão comunicar até que o router (Passo 3) esteja funcionando.
- Passo 3: Configurar o Router Trinux
- Passo 4: Configurar o Ubuntu DB
- Passo 5: Configurar o Ubuntu Web (WP)
3. Passo 1: Configuração do Router Trinux
Sección titulada «3. Paso 1: Configuración del Router Trinux»Conectaremos à máquina Trinux.
3.1. Configurar Interfaces de Rede
Sección titulada «3.1. Configurar Interfaces de Red»Atribuiremos um IP a cada porta do roteador. A máscara 255.255.255.128 é a mesma que /25.
# Pata conectada a la red del Servidor Web (Red 1)# Esta será la puerta de enlace (gateway) para 172.26.0.20ifconfig eth1 172.26.0.1 netmask 255.255.255.128 up
# Pata conectada a la red del Servidor BBDD (Red 2)# Esta será la puerta de enlace (gateway) para 172.26.0.150ifconfig eth0 172.26.0.129 netmask 255.255.255.128 up
3.2. Ativar Roteamento (IP Forwarding)
Sección titulada «3.2. Activar Enrutamiento (IP Forwarding)»Este é o comando que converte o Trinux em um roteador.
echo "1" > /proc/sys/net/ipv4/ip_forward3.3. Configurar IPTables (Permitir tráfego)
Sección titulada «3.3. Configurar IPTables (Permitir tráfico)»Por padrão, colocaremos as regras em DROP. Garantiremos que o tráfego entre as nossas duas redes internas esteja permitido.
# --- 2. REGLAS IPTABLES (NAT - Network Address Translation) ---
# Vaciamos reglas NAT por si acasoiptables -t nat -F PREROUTINGiptables -t nat -F POSTROUTING
# REGLA NAT 1: MASQUERADE (SNAT)# Permite que las dos redes internas (Web y BBDD) salgan a Internet# "enmascaradas" bajo la IP pública de eth0.iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
# REGLA NAT 2: PORT FORWARDING (DNAT) para HTTP (Port 80)# Todo lo que entre por la pública (eth0) al puerto 80...# ...se redirige a nuestro Servidor Web (172.26.0.20).iptables -t nat -A PREROUTING -i eth0 -p tcp --dport 80 -j DNAT --to-destination 172.26.0.20:80
# REGLA NAT 3: PORT FORWARDING (DNAT) para HTTPS (Port 443)iptables -t nat -A PREROUTING -i eth0 -p tcp --dport 443 -j DNAT --to-destination 172.26.0.20:443
# Ocultar la red BBDD detrás de la IP de la red Web.iptables -t nat -A POSTROUTING -o eth1 -j MASQUERADE
# --- 3. REGLAS IPTABLES (FORWARD - Filtrado de Paquetes) ---
# Vaciamos reglas FORWARDiptables -F FORWARD
# REGLA FORWARD 1: Política por Defecto# Cerramos TODO el tráfico que quiera cruzar el router.iptables -P FORWARD DROP
# REGLA FORWARD 2: Permitir Conexiones Establecidas# Permite que los paquetes de RESPUESTA vuelvan.iptables -A FORWARD -m state --state ESTABLISHED,RELATED -j ACCEPT
# REGLA FORWARD 3: Permitir el Port Forwarding# Permitimos explícitamente que los paquetes (HTTP/S) que hemos# redirigido antes (DNAT) puedan llegar al Servidor Web.iptables -A FORWARD -i eth0 -o eth1 -p tcp --dport 80 -d 172.26.0.20 -j ACCEPTiptables -A FORWARD -i eth0 -o eth1 -p tcp --dport 443 -d 172.26.0.20 -j ACCEPT
# REGLA FORWARD 4: Permitir Web -> BBDD (MySQL)# Permite que SOLO el Servidor Web (172.26.0.20)...# ...se conecte al Servidor BBDD (172.26.0.150) al puerto 3306.iptables -A FORWARD -i eth1 -s 172.26.0.20 -o eth2 -d 172.26.0.150 -p tcp --dport 3306 -j ACCEPT
# REGLA FORWARD 5: Permitir a las Redes Internas salir a Internet# Permite que tanto la Red Web (eth1) como la BBDD (eth2)# puedan iniciar conexiones hacia Internet (p.ej. para actualizaciones).iptables -A FORWARD -i eth1 -o eth0 -j ACCEPTiptables -A FORWARD -i eth2 -o eth0 -j ACCEPT
O Roteador Trinux já está pronto.
4. Passo 2: Configuração do Ubuntu BD (172.26.0.150)
Sección titulada «4. Paso 2: Configuración del Ubuntu BBDD (172.26.0.150)»Conectar-nos-emos ao servidor Ubuntu que funcionará como BD.
4.1. Configurar IP Estática (Netplan)
Sección titulada «4.1. Configurar IP Estática (Netplan)»Primeiro, identificaremos o nome da nossa interface (ex: ens33, eth0) com:
ip a
Agora, editaremos o arquivo Netplan com sudo.
user.portelcore@ubuntu-BBDD:~$ sudo nano /etc/netplan/50-cloud-init.yamlO conteúdo do arquivo é o seguinte.
network: version: 2 ethernets: enp0s3: dhcp4: true enp0s8: dhcp4: no addresses: - 172.26.0.150/25 routes: - to: default via: 172.26.0.129 nameservers: addresses: [8.8.8.8, 1.1.1.1]Verificaremos se o IP está correto:
user.portelcore@ubuntu-bbdd:~$ ip a1: lo: <LOOPBACK,UP,LOWER_UP> mtu 65536 qdisc noqueue state UNKNOWN group default qlen 1000    link/loopback 00:00:00:00:00:00 brd 00:00:00:00:00:00    inet 127.0.0.1/8 scope host lo       valid_lft forever preferred_lft forever    inet6 ::1/128 scope host noprefixroute       valid_lft forever preferred_lft forever2: enp0s3: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc fq_codel state UP group default qlen 1000    link/ether 06:00:27:a8:9d:4e brd ff:ff:ff:ff:ff:ff    inet 172.18.33.171/24 metric 100 brd 172.18.33.255 scope global dynamic enp0s3       valid_lft 6999sec preferred_lft 6999sec    inet6 fe80::400:27ff:fea8:9d4e/64 scope link       valid_lft forever preferred_lft forever3: enp0s8: <BROADCAST,MULTICAST> mtu 1500 qdisc noop state DOWN group default qlen 1000    link/ether 06:00:27:15:e4:03 brd ff:ff:ff:ff:ff:ff
user.portelcore@ubuntu-bbdd:~$ sudo netplan applyuser.portelcore@ubuntu-bbdd:~$ sudo ip link set enp0s8 upuser.portelcore@ubuntu-bbdd:~$ ip a1: lo: <LOOPBACK,UP,LOWER_UP> mtu 65536 qdisc noqueue state UNKNOWN group default qlen 1000    link/loopback 00:00:00:00:00:00 brd 00:00:00:00:00:00    inet 127.0.0.1/8 scope host lo       valid_lft forever preferred_lft forever    inet6 ::1/128 scope host noprefixroute       valid_lft forever preferred_lft forever2: enp0s3: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc fq_codel state UP group default qlen 1000    link/ether 06:00:27:a8:9d:4e brd ff:ff:ff:ff:ff:ff    inet 172.18.33.171/24 metric 100 brd 172.18.33.255 scope global dynamic enp0s3       valid_lft 6763sec preferred_lft 6763sec    inet6 fe80::400:27ff:fea8:9d4e/64 scope link       valid_lft forever preferred_lft forever3: enp0s8: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc fq_codel state UP group default qlen 1000    link/ether 06:00:27:15:e4:03 brd ff:ff:ff:ff:ff:ff    inet 172.26.0.150/25 brd 172.26.0.255 scope global enp0s8       valid_lft forever preferred_lft forever    inet6 fe80::400:27ff:fe15:e403/64 scope link       valid_lft forever preferred_lft foreveruser.portelcore@ubuntu-bbdd:~$
4.2. Instalar e Configurar MariaDB
Sección titulada «4.2. Instalar y Configurar MariaDB»user.portelcore@ubuntu-bbdd:~$ sudo apt updateuser.portelcore@ubuntu-bbdd:~$ sudo apt install -y mariadb-server4.3. Configurar o Acesso Remoto ao MariaDB
Sección titulada «4.3. Configurar el Acceso Remoto a MariaDB»Devemos dizer ao MariaDB para aceitar conexões no seu IP, não apenas em localhost.
user.portelcore@ubuntu-bbdd:~$ sudo nano /etc/mysql/mariadb.conf.d/50-server.cnfBuscaremos a linha bind-address = 127.0.0.1 e a alteraremos para:
bind-address = 172.26.0.150Salvaremos o arquivo e reiniciaremos o serviço MariaDB:
user.portelcore@ubuntu-bbdd:~$ sudo systemctl restart mariadbuser.portelcore@ubuntu-bbdd:~$ sudo systemctl enable --now mariadbSynchronizing state of mariadb.service with SysV service script with /usr/lib/systemd/systemd-sysv-install.Executing: /usr/lib/systemd/systemd-sysv-install enable mariadbuser.portelcore@ubuntu-bbdd:~$4.4. Criar o BD e o Usuário
Sección titulada «4.4. Crear la BBDD y el Usuario»Entraremos no console do MariaDB:
user.portelcore@ubuntu-bbdd:~$ sudo mariadb -u rootExecutaremos os comandos SQL. Estes comandos criam o BD e dão permissão ao usuário ‘user.portelcore’ APENAS a partir do IP do servidor web (172.26.0.20).
user.portelcore@ubuntu-bbdd:~$ sudo mariadb -u rootWelcome to the MariaDB monitor.  Commands end with ; or \g.Your MariaDB connection id is 31Server version: 10.11.13-MariaDB-0ubuntu0.24.04.1 Ubuntu 24.04
Copyright (c) 2000, 2018, Oracle, MariaDB Corporation Ab and others.
Type 'help;' or '\h' for help. Type '\c' to clear the current input statement.
MariaDB [(none)]> CREATE DATABASE wordpress_db;Query OK, 1 row affected (0,001 sec)
MariaDB [(none)]> GRANT ALL PRIVILEGES ON wordpress_db.* TO 'user.portelcore'@'172.26.0.20' IDENTIFIED BY 'P@ssw0rd';Query OK, 0 rows affected (0,010 sec)
MariaDB [(none)]> FLUSH PRIVILEGES;Query OK, 0 rows affected (0,001 sec)
MariaDB [(none)]> EXIT;Byeuser.portelcore@ubuntu-bbdd:~$
O servidor de BD está pronto.
5. Passo 3: Configuração do Ubuntu Web (172.26.0.20)
Sección titulada «5. Paso 3: Configuración del Ubuntu Web (172.26.0.20)»Nos conectaremos ao servidor Ubuntu que atuará como WordPress.
5.1. Configurar IP Estático (Netplan)
Sección titulada «5.1. Configurar IP Estática (Netplan)»Como antes, identificaremos o nome da interface com ip a.
user.portelcore@ubuntu-web:~$ ip auser.portelcore@ubuntu-web:~$ sudo nano /etc/netplan/50-cloud-init.yamlColaremos este conteúdo. Note que o gateway é diferente (.1):
network: version: 2 ethernets: enp0s3: dhcp4: true enp0s8: dhcp4: no addresses: - 172.26.0.20/25 routes: - to: default via: 172.26.0.129 nameservers: addresses: [8.8.8.8, 1.1.1.1]Aplicaremos a configuração:
user.portelcore@ubuntu-web:~$ sudo netplan applyuser.portelcore@ubuntu-web:~$ ip a1: lo: <LOOPBACK,UP,LOWER_UP> mtu 65536 qdisc noqueue state UNKNOWN group default qlen 1000 link/loopback 00:00:00:00:00:00 brd 00:00:00:00:00:00 inet 127.0.0.1/8 scope host lo valid_lft forever preferred_lft forever inet6 ::1/128 scope host noprefixroute valid_lft forever preferred_lft forever2: enp0s3: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc fq_codel state UP group default qlen 1000 link/ether 08:00:27:c3:4e:ed brd ff:ff:ff:ff:ff:ff inet 172.18.33.171/24 metric 100 brd 172.18.33.255 scope global dynamic enp0s3 valid_lft 6747sec preferred_lft 6747sec inet6 fe80::a00:27ff:fec3:4eed/64 scope link valid_lft forever preferred_lft forever3: enp0s8: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc fq_codel state UP group default qlen 1000 link/ether 08:00:27:80:64:e4 brd ff:ff:ff:ff:ff:ff inet 172.26.0.20/25 brd 172.26.0.127 scope global enp0s8 valid_lft forever preferred_lft forever inet6 fe80::a00:27ff:fe80:64e4/64 scope link valid_lft forever preferred_lft foreveruser.portelcore@ubuntu-web:~$5.2. Instalar Apache, PHP e WordPress
Sección titulada «5.2. Instalar Apache, PHP y WordPress»user.portelcore@ubuntu-web:~$ sudo apt updateuser.portelcore@ubuntu-web:~$ sudo apt install -y apache2 php libapache2-mod-php php-mysql wgetAgora baixaremos e prepararemos o WordPress:
# Descarregar a /tmpuser.portelcore@ubuntu-web:~$ sudo wget https://wordpress.org/latest.tar.gz -P /tmp
# Descomprimir al directori web (esborrant l'index.html d'Apache)user.portelcore@ubuntu-web:~$ sudo rm /var/www/html/index.htmluser.portelcore@ubuntu-web:~$ sudo tar -xzvf /tmp/latest.tar.gz -C /var/www/html --strip-components=1
# Netejaruser.portelcore@ubuntu-web:~$ sudo rm /tmp/latest.tar.gz
5.3. Configurar wp-config.php
Sección titulada «5.3. Configurar wp-config.php»Criaremos o arquivo de configuração do WordPress a partir do exemplo:
# Copiamos el ejemplouser.portelcore@ubuntu-web:~$ sudo cp /var/www/html/wp-config-sample.php /var/www/html/wp-config.php
# Lo editamosuser.portelcore@ubuntu-web:~$ sudo nano /var/www/html/wp-config.php
Modificaremos estas linhas chave.
// .../** The name of the database for WordPress */define( 'DB_NAME', 'wordpress_db' );
/** MySQL database username */define( 'DB_USER', 'user.portelcore' );
/** MySQL database password */define( 'DB_PASSWORD', 'P@ssw0rd' );
/** MySQL hostname */define( 'DB_HOST', '172.26.0.150' );// ...
5.4. Ajustar Permissões e Reiniciar o Apache
Sección titulada «5.4. Ajustar Permisos y Reiniciar Apache»Finalmente, daremos permissões ao servidor web sobre os arquivos:
user.portelcore@ubuntu-web:~$ sudo chown -R www-data:www-data /var/www/html
user.portelcore@ubuntu-web:~$ sudo systemctl restart apache2
6. Passo 4: Verificação Final
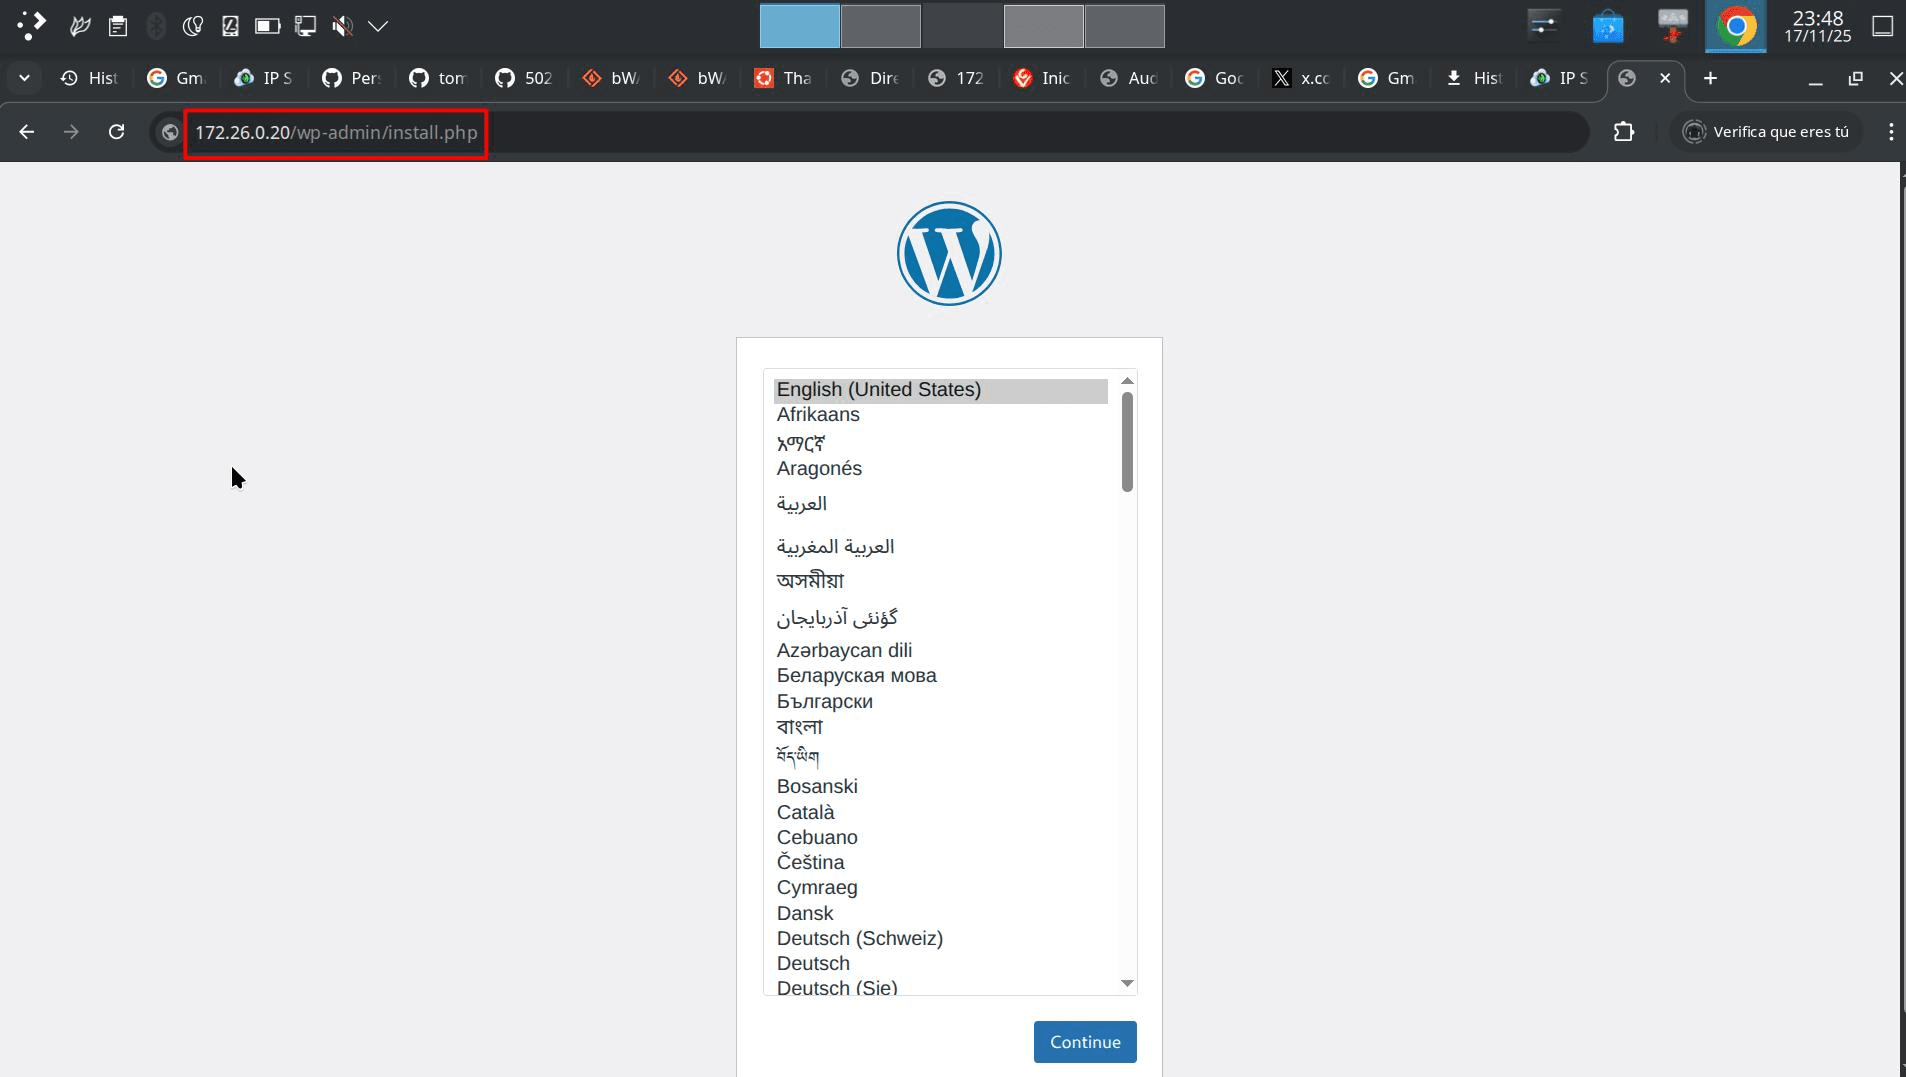
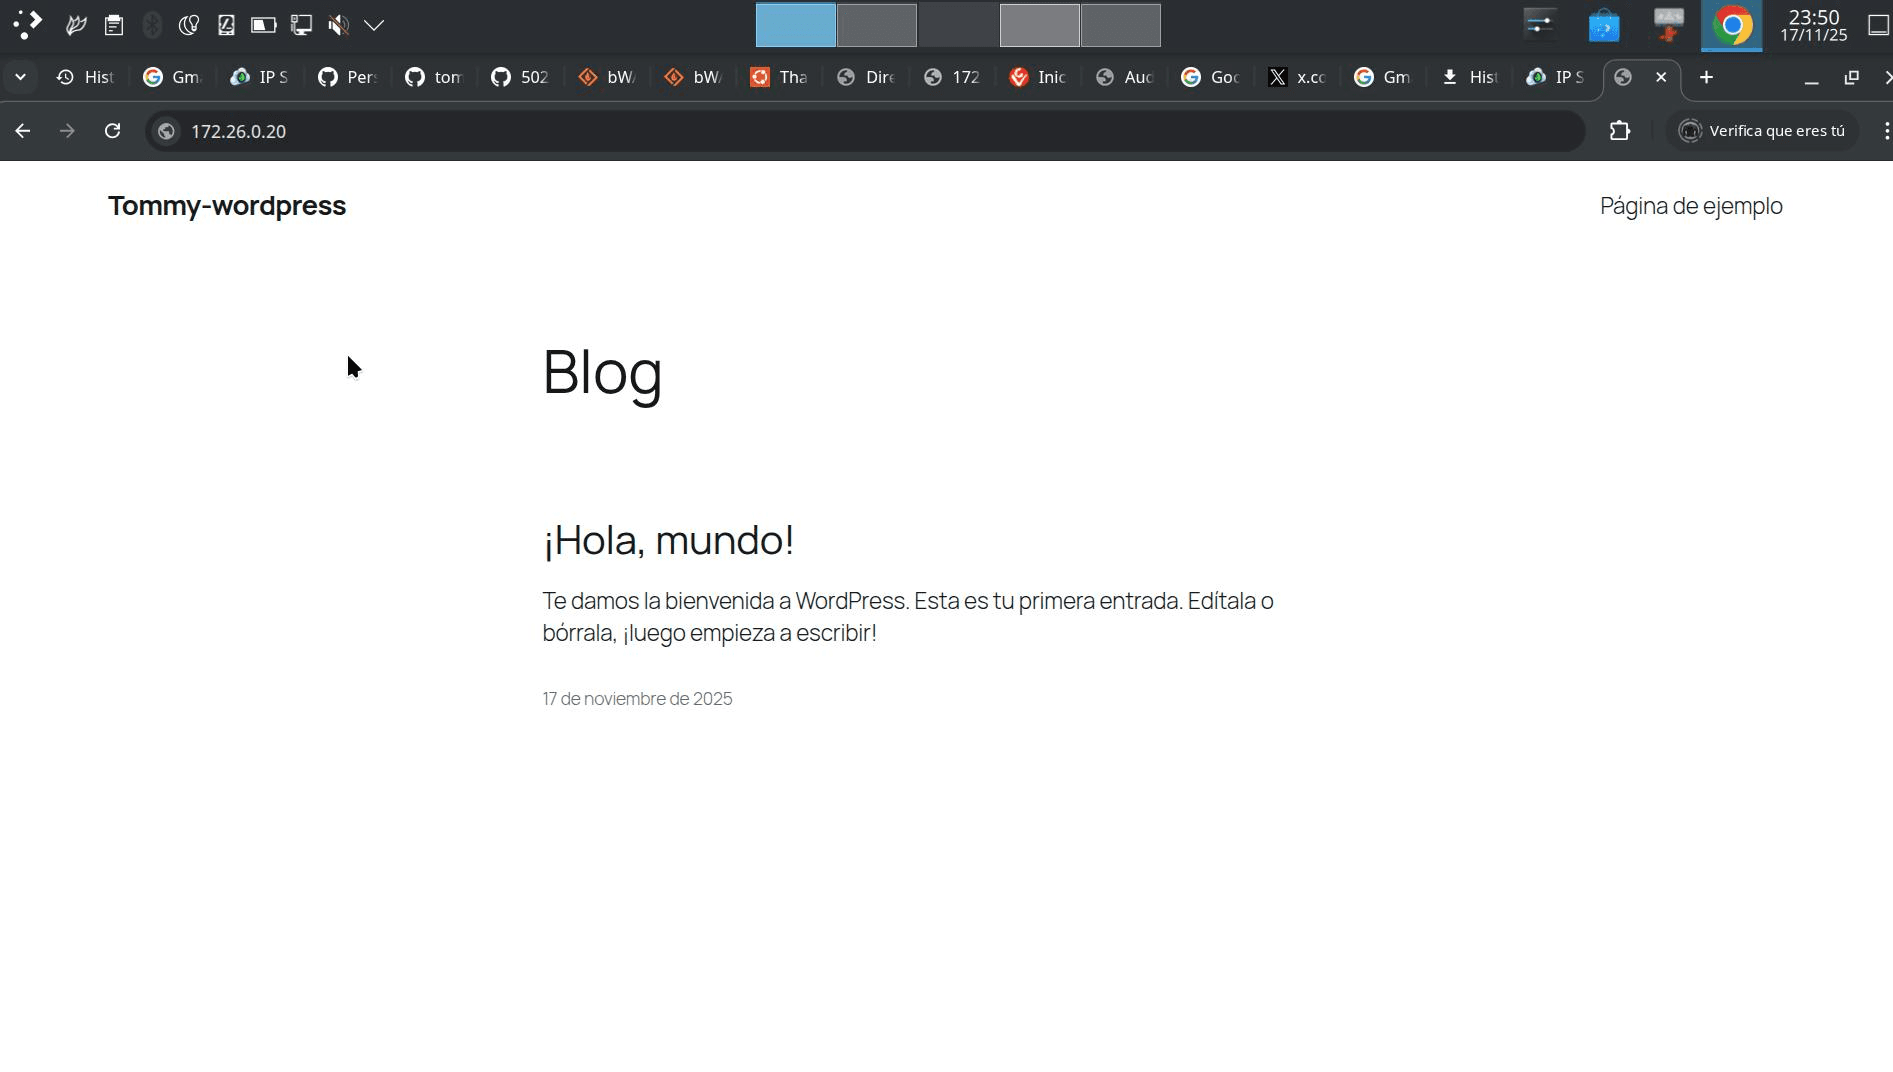
Sección titulada «6. Paso 4: Verificación Final»Agora, para verificar, iremos ao navegador e veremos se ele nos permite acessar o WordPress.
Portanto, abriremos um navegador web no endereço http://172.26.0.20: