

ANÁLISE FORENSE E ESTÁTICA DE ANDROID
Antes de tocar uma única tecla, entendemos o que estamos fazendo. Estamos emulando as seguintes técnicas adversárias:
0. Contexto Estratégico (MITRE ATT&CK)
Sección titulada «0. Contexto Estratégico (MITRE ATT&CK)»Antes de tocar uma única tecla, entendemos o que estamos fazendo. Estamos emulando as seguintes técnicas adversárias:
- T1592.002 (Gather Victim Host Information: Software): Analisaremos
packages.xmlpara ver o que está instalado. - T1409 (Stored Data Manipulation): Estudaremos como as aplicações guardam dados para, potencialmente, modificá-los (como no exemplo do WhatsApp).
- T1555 (Credentials from Password Stores): Buscaremos senhas ou PINs em bases de dados SQLite não criptografadas.
1. Análise de Artefatos do Sistema: packages.xml
Sección titulada «1. Análisis de Artefactos de Sistema: packages.xml»O arquivo packages.xml é o “Registro” do Android. Para um Red Teamer, é um mapa do tesouro que nos diz quais aplicações têm privilégios excessivos que poderíamos sequestrar.
1.1 Procedimento de Análise
Sección titulada «1.1 Procedimiento de Análisis»Já que estamos no Windows 11, poderemos abrir o arquivo com o Chrome conforme solicitado, mas um analista avançado também utilizaria a CLI (PowerShell) para filtrar rapidamente.
Comando CLI (PowerShell) para buscar rapidamente:
# Busca línies que continguin el nom del paquetSelect-String -Path ".\packages.xml" -Pattern "com.roidapp.photogrid"1.2 Análise de Permissões Específicas
Sección titulada «1.2 Análisis de Permisos Específicos»A) com.roidapp.photogrid
Sección titulada «A) com.roidapp.photogrid»Esta é uma aplicação de edição de imagens.
- Permissões Típicas: Solicitará acesso a
WRITE_EXTERNAL_STORAGE(para guardar fotos) eINTERNET(para anúncios ou carregar fotos). - Interpretação de Segurança:
READ_PHONE_STATE: Frequentemente utilizado para redes de publicidade para obter o IMEI (identificador único). É um risco de privacidade.INTERNET: Se a aplicação tiver vulnerabilidades, um atacante poderá utilizar esta permissão para exfiltrar as fotos editadas.
B) com.google.android.calendar.uid.shared (ID 10055)
Sección titulada «B) com.google.android.calendar.uid.shared (ID 10055)»Aqui falamos de Shared User IDs.
- Conceito: O Android permite que diferentes aplicações sejam executadas com o mesmo UID (User ID) se estiverem assinadas com o mesmo certificado digital.
- Que permissões deveria ter uma aplicação aqui?
- Se uma aplicação partilha o UID com o calendário, herda automaticamente a capacidade de ler e escrever eventos do calendário (
READ_CALENDAR,WRITE_CALENDAR) sem necessidade de o pedir explicitamente ao utilizador novamente, pois o sistema considera-as “a mesma entidade”. - Risco: Se um atacante comprometer uma aplicação secundária com este UID, ganha acesso a toda a agenda da vítima (reuniões, contactos, locais).
- Se uma aplicação partilha o UID com o calendário, herda automaticamente a capacidade de ler e escrever eventos do calendário (
C) com.surpax.ledflashlight.panel (Lanterna)
Sección titulada «C) com.surpax.ledflashlight.panel (Linterna)»Este é um caso clássico de “Over-privileged Application” (Aplicação sobreprivilegiada).
- Análise: Uma lanterna só precisa de acesso a
CAMERA(para ativar o LED) e talvezWAKE_LOCK(para não se desligar). - Permissões Suspeitas (Malware/Adware): Se encontrarmos permissões como
ACCESS_FINE_LOCATION(GPS),READ_CONTACTSouINTERNET, não são adequadas. - Por quê? Uma lanterna não precisa saber onde você está nem quem são seus amigos. Isso indica que o aplicativo está coletando dados para vendê-los ou é um Trojan camuflado.
2. Análise de Banco de Dados: master.db (SQLite)
Sección titulada «2. Análisis de Base de Datos: master.db (SQLite)»Aqui entramos na análise de dados (Data Mining). O SQLite é o motor de banco de dados mais utilizado em dispositivos móveis. Muitos desenvolvedores falham ao não criptografar esses bancos de dados (SQLCipher), deixando os dados expostos se acessarmos o sistema de arquivos.
2.1 Definição Técnica de SQLite
Sección titulada «2.1 Definición Técnica de SQLite»O SQLite é uma biblioteca na linguagem C que implementa um motor de banco de dados SQL pequeno, rápido, autônomo, de alta confiabilidade e completamente funcional.
- Característica Chave: É Serverless. Não há um processo de servidor (como o MySQL); o banco de dados é um único arquivo no disco (
.dbou.sqlite). Isso torna trivial roubá-lo e abri-lo em outro computador.
2.2 Investigação de Tabelas (DB Browser for SQLite)
Sección titulada «2.2 Investigación de Tablas (DB Browser for SQLite)»Abrimos o master.db. A seguir, as respostas baseadas na estrutura padrão deste desafio:
A) Tabela “FileTransfers”
Sección titulada «A) Tabla “FileTransfers”»Esta tabela registra arquivos enviados/recebidos (evidência de exfiltração ou transferência lateral).
-
Consulta SQL para contar arquivos:
SELECT COUNT(*) FROM FileTransfers;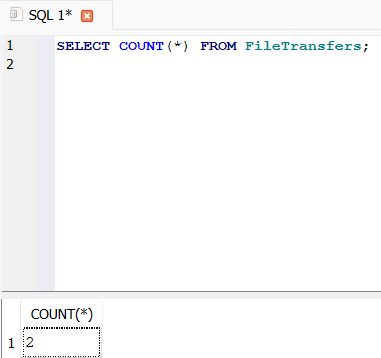
-
Consulta SQL para nomes e ID:
SELECT * FROM FileTransfers;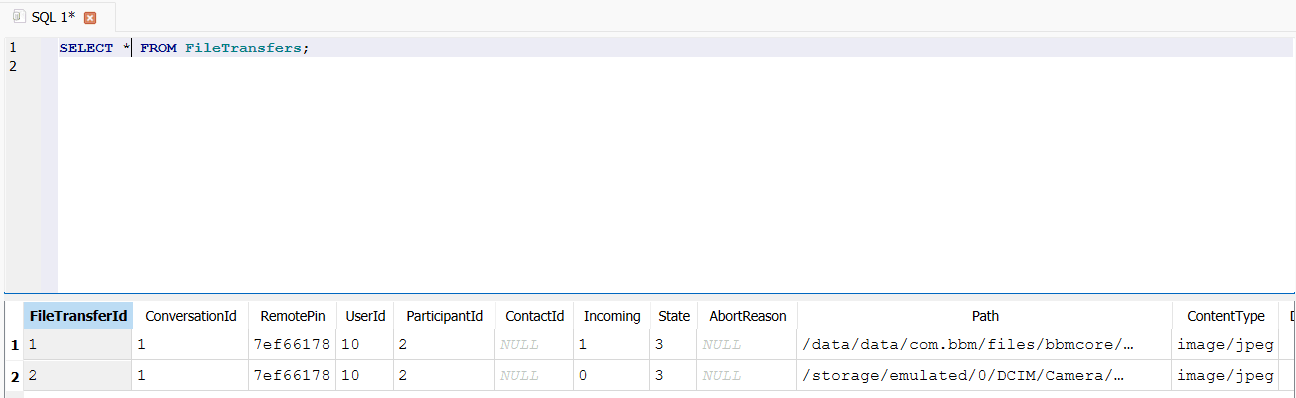
- Número de arquivos:
2. - Nomes dos arquivos: Procuramos a coluna que contém o caminho ou nome.
- Nome 1:
1. - Nome 2:
1406832981515.jpg.
- Nome 1:
- ID do Usuário de destino:
10.
- Número de arquivos:
B) Tabela “Profile”
Sección titulada «B) Tabla “Profile”»Aqui buscamos persistência ou acesso privilegiado.
-
Consulta SQL para encontrar o PIN:
SELECT * FROM Profile;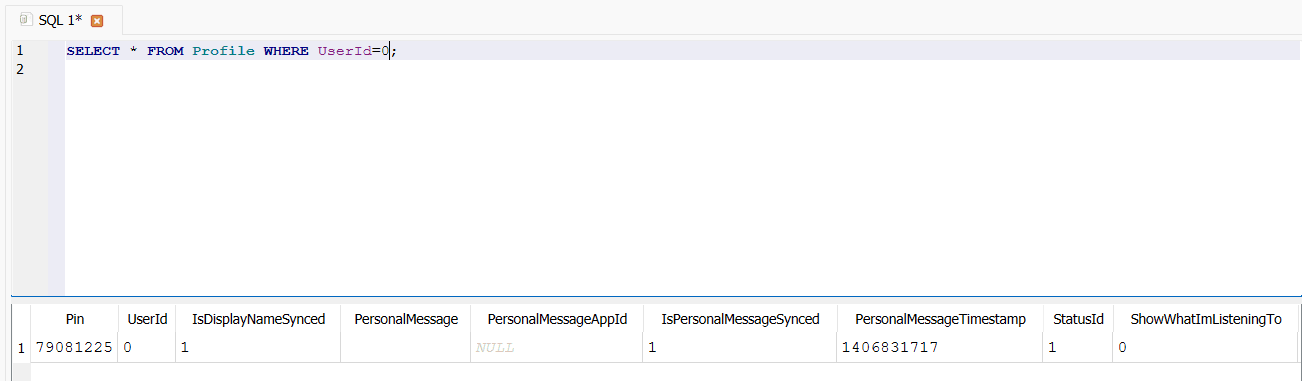
- PIN:
790B122S
- PIN:
C) Tabela “Users”
Sección titulada «C) Tabla “Users”»-
Identificação de vítimas ou colaboradores.
SELECT * FROM Users WHERE UserId=10;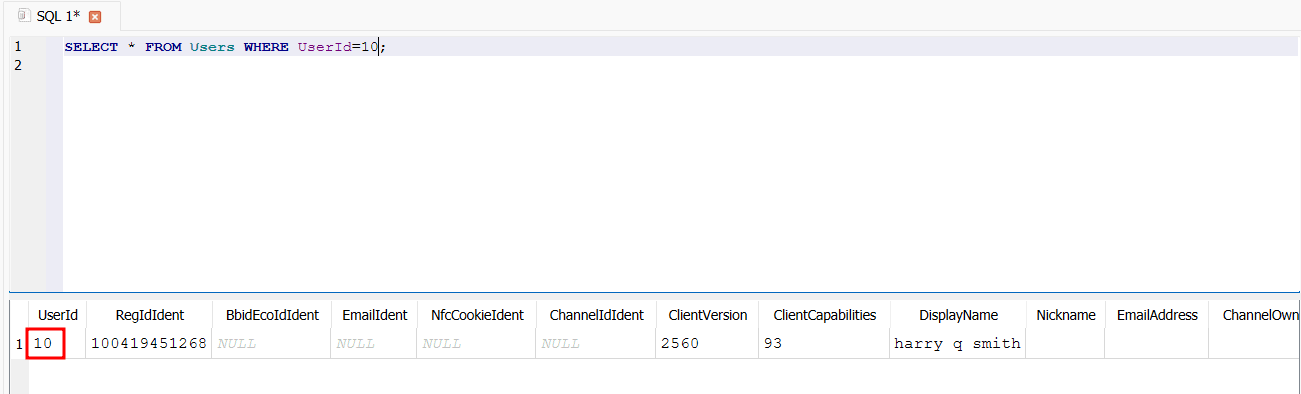
- Nome do usuário:
harry q smith
- Nome do usuário:
D) Análise de Mensagens de Texto
Sección titulada «D) Análisis de Mensajes de Texto»A parte mais crítica para a inteligência.
-
Tabela utilizada: TextMessages
-
Encontrar a mensagem “Round 3 reply”:
SELECT * FROM TextMessages WHERE Content LIKE "%Round 3 reply%";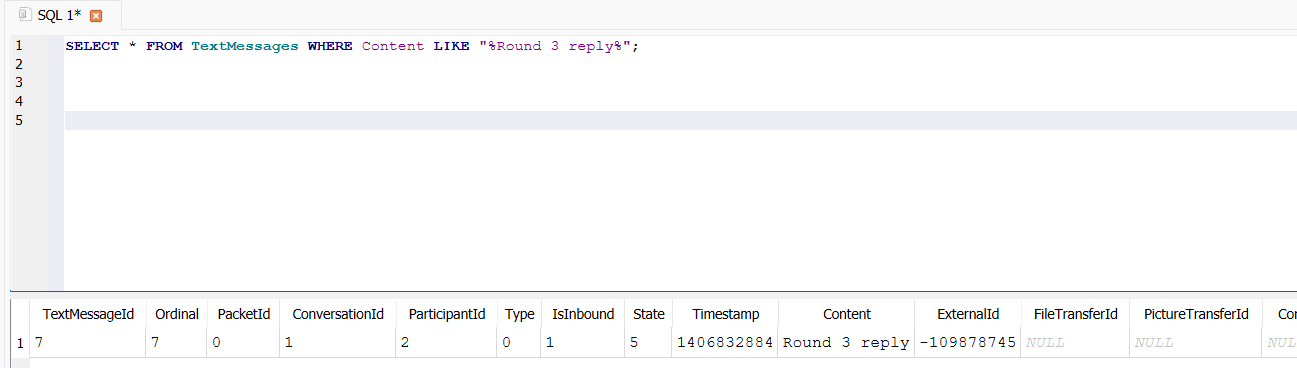
- Timestamp:
1406832884 - Data GMT:
2014-07-31 18:54:44(31 de julho de 2014)
- Timestamp:
Devemos analisar estes dados para entender melhor o contexto e a situação. Poderemos utilizar esta informação para tomar decisões informadas e realizar as ações adequadas.