Configuration manuelle de WordPress et de la base de données avec le routeur Trinux
La clé de cette configuration est le masque de réseau /25 (ou 255.255.255.128). Ce masque divise le réseau 172.26.0.0 en deux blocs :
Nom : Équipe Portelcore
Cours : CE Cybersécurité 25/26
1. Aperçu de l'architecture
Sección titulada «1. Visión General de la Arquitectura»La clé de cette configuration est le masque de réseau /25 (ou 255.255.255.128). Ce masque divise le réseau 172.26.0.0 en deux blocs :
- Réseau Web (Bloc 1) :
172.26.0.0/25(IP de.1à.126) - Réseau BDD (Bloc 2) :
172.26.0.128/25(IP de.129à.254)
Notre plan est :
| Machine | IP | Masque | Passerelle (Sortie) | Réseau |
|---|---|---|---|---|
| Ubuntu Web (WP) | 172.26.0.20 | /25 | 172.26.0.1 | Réseau Web (1) |
| Ubuntu DB (MySQL) | 172.26.0.150 | /25 | 172.26.0.129 | Réseau BBDD (2) |
| Trinux (Router) | 172.26.0.1 (eth0) | /25 | - | Se connecte au Réseau 1 |
| Trinux (Router) | 172.26.0.129 (eth1) | /25 | - | Se connecte au Réseau 2 |
2. Ordre d'exécution (Très important)
Sección titulada «2. Orden de Ejecución (Muy Importante)»Nous devons suivre cet ordre. Les serveurs Ubuntu ne pourront pas communiquer tant que le routeur (Étape 3) ne sera pas opérationnel.
- Étape 3 : Configurer le routeur Trinux
- Étape 4 : Configurer l'Ubuntu BDD
- Étape 5 : Configurer l'Ubuntu Web (WP)
3. Étape 1 : Configuration du routeur Trinux
Sección titulada «3. Paso 1: Configuración del Router Trinux»Nous nous connecterons à la machine Trinux.
3.1. Configurer les interfaces réseau
Sección titulada «3.1. Configurar Interfaces de Red»Nous attribuerons une adresse IP à chaque interface du routeur. Le masque 255.255.255.128 est le même que /25.
# Pata conectada a la red del Servidor Web (Red 1)# Esta será la puerta de enlace (gateway) para 172.26.0.20ifconfig eth1 172.26.0.1 netmask 255.255.255.128 up
# Pata conectada a la red del Servidor BBDD (Red 2)# Esta será la puerta de enlace (gateway) para 172.26.0.150ifconfig eth0 172.26.0.129 netmask 255.255.255.128 up
3.2. Activer le routage (IP Forwarding)
Sección titulada «3.2. Activar Enrutamiento (IP Forwarding)»C'est la commande qui transforme le Trinux en routeur.
echo "1" > /proc/sys/net/ipv4/ip_forward3.3. Configurer IPTables (Autoriser le trafic)
Sección titulada «3.3. Configurar IPTables (Permitir tráfico)»Par défaut, nous placerons les règles sur DROP. Nous nous assurerons que le trafic entre nos deux réseaux internes est autorisé.
# --- 2. REGLAS IPTABLES (NAT - Network Address Translation) ---
# Vaciamos reglas NAT por si acasoiptables -t nat -F PREROUTINGiptables -t nat -F POSTROUTING
# REGLA NAT 1: MASQUERADE (SNAT)# Permite que las dos redes internas (Web y BBDD) salgan a Internet# "enmascaradas" bajo la IP pública de eth0.iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
# REGLA NAT 2: PORT FORWARDING (DNAT) para HTTP (Port 80)# Todo lo que entre por la pública (eth0) al puerto 80...# ...se redirige a nuestro Servidor Web (172.26.0.20).iptables -t nat -A PREROUTING -i eth0 -p tcp --dport 80 -j DNAT --to-destination 172.26.0.20:80
# REGLA NAT 3: PORT FORWARDING (DNAT) para HTTPS (Port 443)iptables -t nat -A PREROUTING -i eth0 -p tcp --dport 443 -j DNAT --to-destination 172.26.0.20:443
# Ocultar la red BBDD detrás de la IP de la red Web.iptables -t nat -A POSTROUTING -o eth1 -j MASQUERADE
# --- 3. REGLAS IPTABLES (FORWARD - Filtrado de Paquetes) ---
# Vaciamos reglas FORWARDiptables -F FORWARD
# REGLA FORWARD 1: Política por Defecto# Cerramos TODO el tráfico que quiera cruzar el router.iptables -P FORWARD DROP
# REGLA FORWARD 2: Permitir Conexiones Establecidas# Permite que los paquetes de RESPUESTA vuelvan.iptables -A FORWARD -m state --state ESTABLISHED,RELATED -j ACCEPT
# REGLA FORWARD 3: Permitir el Port Forwarding# Permitimos explícitamente que los paquetes (HTTP/S) que hemos# redirigido antes (DNAT) puedan llegar al Servidor Web.iptables -A FORWARD -i eth0 -o eth1 -p tcp --dport 80 -d 172.26.0.20 -j ACCEPTiptables -A FORWARD -i eth0 -o eth1 -p tcp --dport 443 -d 172.26.0.20 -j ACCEPT
# REGLA FORWARD 4: Permitir Web -> BBDD (MySQL)# Permite que SOLO el Servidor Web (172.26.0.20)...# ...se conecte al Servidor BBDD (172.26.0.150) al puerto 3306.iptables -A FORWARD -i eth1 -s 172.26.0.20 -o eth2 -d 172.26.0.150 -p tcp --dport 3306 -j ACCEPT
# REGLA FORWARD 5: Permitir a las Redes Internas salir a Internet# Permite que tanto la Red Web (eth1) como la BBDD (eth2)# puedan iniciar conexiones hacia Internet (p.ej. para actualizaciones).iptables -A FORWARD -i eth1 -o eth0 -j ACCEPTiptables -A FORWARD -i eth2 -o eth0 -j ACCEPT
Le routeur Trinux est désormais prêt.
4. Étape 2 : Configuration de l'Ubuntu BDD (172.26.0.150)
Sección titulada «4. Paso 2: Configuración del Ubuntu BBDD (172.26.0.150)»Nous nous connecterons au serveur Ubuntu qui servira de BDD.
4.1. Configurer l'IP statique (Netplan)
Sección titulada «4.1. Configurar IP Estática (Netplan)»Tout d'abord, nous identifierons le nom de notre interface (ex : ens33, eth0) avec :
ip a
Maintenant, nous éditerons le fichier Netplan avec sudo.
user.portelcore@ubuntu-BBDD:~$ sudo nano /etc/netplan/50-cloud-init.yamlLe contenu du fichier est le suivant :
network: version: 2 ethernets: enp0s3: dhcp4: true enp0s8: dhcp4: no addresses: - 172.26.0.150/25 routes: - to: default via: 172.26.0.129 nameservers: addresses: [8.8.8.8, 1.1.1.1]Nous vérifierons que l'IP est correcte :
user.portelcore@ubuntu-bbdd:~$ ip a1: lo: <LOOPBACK,UP,LOWER_UP> mtu 65536 qdisc noqueue state UNKNOWN group default qlen 1000    link/loopback 00:00:00:00:00:00 brd 00:00:00:00:00:00    inet 127.0.0.1/8 scope host lo       valid_lft forever preferred_lft forever    inet6 ::1/128 scope host noprefixroute       valid_lft forever preferred_lft forever2: enp0s3: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc fq_codel state UP group default qlen 1000    link/ether 06:00:27:a8:9d:4e brd ff:ff:ff:ff:ff:ff    inet 172.18.33.171/24 metric 100 brd 172.18.33.255 scope global dynamic enp0s3       valid_lft 6999sec preferred_lft 6999sec    inet6 fe80::400:27ff:fea8:9d4e/64 scope link       valid_lft forever preferred_lft forever3: enp0s8: <BROADCAST,MULTICAST> mtu 1500 qdisc noop state DOWN group default qlen 1000    link/ether 06:00:27:15:e4:03 brd ff:ff:ff:ff:ff:ff
user.portelcore@ubuntu-bbdd:~$ sudo netplan applyuser.portelcore@ubuntu-bbdd:~$ sudo ip link set enp0s8 upuser.portelcore@ubuntu-bbdd:~$ ip a1: lo: <LOOPBACK,UP,LOWER_UP> mtu 65536 qdisc noqueue state UNKNOWN group default qlen 1000    link/loopback 00:00:00:00:00:00 brd 00:00:00:00:00:00    inet 127.0.0.1/8 scope host lo       valid_lft forever preferred_lft forever    inet6 ::1/128 scope host noprefixroute       valid_lft forever preferred_lft forever2: enp0s3: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc fq_codel state UP group default qlen 1000    link/ether 06:00:27:a8:9d:4e brd ff:ff:ff:ff:ff:ff    inet 172.18.33.171/24 metric 100 brd 172.18.33.255 scope global dynamic enp0s3       valid_lft 6763sec preferred_lft 6763sec    inet6 fe80::400:27ff:fea8:9d4e/64 scope link       valid_lft forever preferred_lft forever3: enp0s8: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc fq_codel state UP group default qlen 1000    link/ether 06:00:27:15:e4:03 brd ff:ff:ff:ff:ff:ff    inet 172.26.0.150/25 brd 172.26.0.255 scope global enp0s8       valid_lft forever preferred_lft forever    inet6 fe80::400:27ff:fe15:e403/64 scope link       valid_lft forever preferred_lft foreveruser.portelcore@ubuntu-bbdd:~$
4.2. Installer et configurer MariaDB
Sección titulada «4.2. Instalar y Configurar MariaDB»user.portelcore@ubuntu-bbdd:~$ sudo apt updateuser.portelcore@ubuntu-bbdd:~$ sudo apt install -y mariadb-server4.3. Configurer l'accès à distance à MariaDB
Sección titulada «4.3. Configurar el Acceso Remoto a MariaDB»Nous devons indiquer à MariaDB d'accepter les connexions sur son IP, et pas seulement sur localhost.
user.portelcore@ubuntu-bbdd:~$ sudo nano /etc/mysql/mariadb.conf.d/50-server.cnfNous chercherons la ligne bind-address = 127.0.0.1 et la remplacerons par :
bind-address = 172.26.0.150Nous enregistrerons le fichier et redémarrerons le service MariaDB :
user.portelcore@ubuntu-bbdd:~$ sudo systemctl restart mariadbuser.portelcore@ubuntu-bbdd:~$ sudo systemctl enable --now mariadbSynchronizing state of mariadb.service with SysV service script with /usr/lib/systemd/systemd-sysv-install.Executing: /usr/lib/systemd/systemd-sysv-install enable mariadbuser.portelcore@ubuntu-bbdd:~$4.4. Créer la BDD et l'utilisateur
Sección titulada «4.4. Crear la BBDD y el Usuario»Nous entrerons dans la console MariaDB :
user.portelcore@ubuntu-bbdd:~$ sudo mariadb -u rootNous exécuterons les commandes SQL. Ces commandes créent la BDD et accordent les permissions à l'utilisateur 'user.portelcore' UNIQUEMENT depuis l'IP du serveur web (172.26.0.20).
user.portelcore@ubuntu-bbdd:~$ sudo mariadb -u rootWelcome to the MariaDB monitor.  Commands end with ; or \g.Your MariaDB connection id is 31Server version: 10.11.13-MariaDB-0ubuntu0.24.04.1 Ubuntu 24.04
Copyright (c) 2000, 2018, Oracle, MariaDB Corporation Ab and others.
Type 'help;' or '\h' for help. Type '\c' to clear the current input statement.
MariaDB [(none)]> CREATE DATABASE wordpress_db;Query OK, 1 row affected (0,001 sec)
MariaDB [(none)]> GRANT ALL PRIVILEGES ON wordpress_db.* TO 'user.portelcore'@'172.26.0.20' IDENTIFIED BY 'P@ssw0rd';Query OK, 0 rows affected (0,010 sec)
MariaDB [(none)]> FLUSH PRIVILEGES;Query OK, 0 rows affected (0,001 sec)
MariaDB [(none)]> EXIT;Byeuser.portelcore@ubuntu-bbdd:~$
Le serveur BDD est prêt.
5. Étape 3 : Configuration d'Ubuntu Web (172.26.0.20)
Sección titulada «5. Paso 3: Configuración del Ubuntu Web (172.26.0.20)»Nous nous connecterons au serveur Ubuntu qui servira de WordPress.
5.1. Configurer l'IP statique (Netplan)
Sección titulada «5.1. Configurar IP Estática (Netplan)»Comme précédemment, nous identifierons le nom de l'interface avec ip a.
user.portelcore@ubuntu-web:~$ ip auser.portelcore@ubuntu-web:~$ sudo nano /etc/netplan/50-cloud-init.yamlNous collerons ce contenu. Remarquons que la passerelle est différente (.1):
network: version: 2 ethernets: enp0s3: dhcp4: true enp0s8: dhcp4: no addresses: - 172.26.0.20/25 routes: - to: default via: 172.26.0.129 nameservers: addresses: [8.8.8.8, 1.1.1.1]Nous appliquerons la configuration :
user.portelcore@ubuntu-web:~$ sudo netplan applyuser.portelcore@ubuntu-web:~$ ip a1: lo: <LOOPBACK,UP,LOWER_UP> mtu 65536 qdisc noqueue state UNKNOWN group default qlen 1000 link/loopback 00:00:00:00:00:00 brd 00:00:00:00:00:00 inet 127.0.0.1/8 scope host lo valid_lft forever preferred_lft forever inet6 ::1/128 scope host noprefixroute valid_lft forever preferred_lft forever2: enp0s3: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc fq_codel state UP group default qlen 1000 link/ether 08:00:27:c3:4e:ed brd ff:ff:ff:ff:ff:ff inet 172.18.33.171/24 metric 100 brd 172.18.33.255 scope global dynamic enp0s3 valid_lft 6747sec preferred_lft 6747sec inet6 fe80::a00:27ff:fec3:4eed/64 scope link valid_lft forever preferred_lft forever3: enp0s8: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc fq_codel state UP group default qlen 1000 link/ether 08:00:27:80:64:e4 brd ff:ff:ff:ff:ff:ff inet 172.26.0.20/25 brd 172.26.0.127 scope global enp0s8 valid_lft forever preferred_lft forever inet6 fe80::a00:27ff:fe80:64e4/64 scope link valid_lft forever preferred_lft foreveruser.portelcore@ubuntu-web:~$5.2. Installer Apache, PHP et WordPress
Sección titulada «5.2. Instalar Apache, PHP y WordPress»user.portelcore@ubuntu-web:~$ sudo apt updateuser.portelcore@ubuntu-web:~$ sudo apt install -y apache2 php libapache2-mod-php php-mysql wgetNous allons maintenant télécharger et préparer WordPress :
# Descarregar a /tmpuser.portelcore@ubuntu-web:~$ sudo wget https://wordpress.org/latest.tar.gz -P /tmp
# Descomprimir al directori web (esborrant l'index.html d'Apache)user.portelcore@ubuntu-web:~$ sudo rm /var/www/html/index.htmluser.portelcore@ubuntu-web:~$ sudo tar -xzvf /tmp/latest.tar.gz -C /var/www/html --strip-components=1
# Netejaruser.portelcore@ubuntu-web:~$ sudo rm /tmp/latest.tar.gz
5.3. Configurer wp-config.php
Sección titulada «5.3. Configurar wp-config.php»Nous créerons le fichier de configuration de WordPress à partir de l'exemple :
# Copiamos el ejemplouser.portelcore@ubuntu-web:~$ sudo cp /var/www/html/wp-config-sample.php /var/www/html/wp-config.php
# Lo editamosuser.portelcore@ubuntu-web:~$ sudo nano /var/www/html/wp-config.php
Nous modifierons ces lignes clés.
// .../** The name of the database for WordPress */define( 'DB_NAME', 'wordpress_db' );
/** MySQL database username */define( 'DB_USER', 'user.portelcore' );
/** MySQL database password */define( 'DB_PASSWORD', 'P@ssw0rd' );
/** MySQL hostname */define( 'DB_HOST', '172.26.0.150' );// ...
5.4. Ajuster les permissions et redémarrer Apache
Sección titulada «5.4. Ajustar Permisos y Reiniciar Apache»Enfin, nous donnerons les permissions au serveur web sur les fichiers :
user.portelcore@ubuntu-web:~$ sudo chown -R www-data:www-data /var/www/html
user.portelcore@ubuntu-web:~$ sudo systemctl restart apache2
6. Étape 4 : Vérification finale
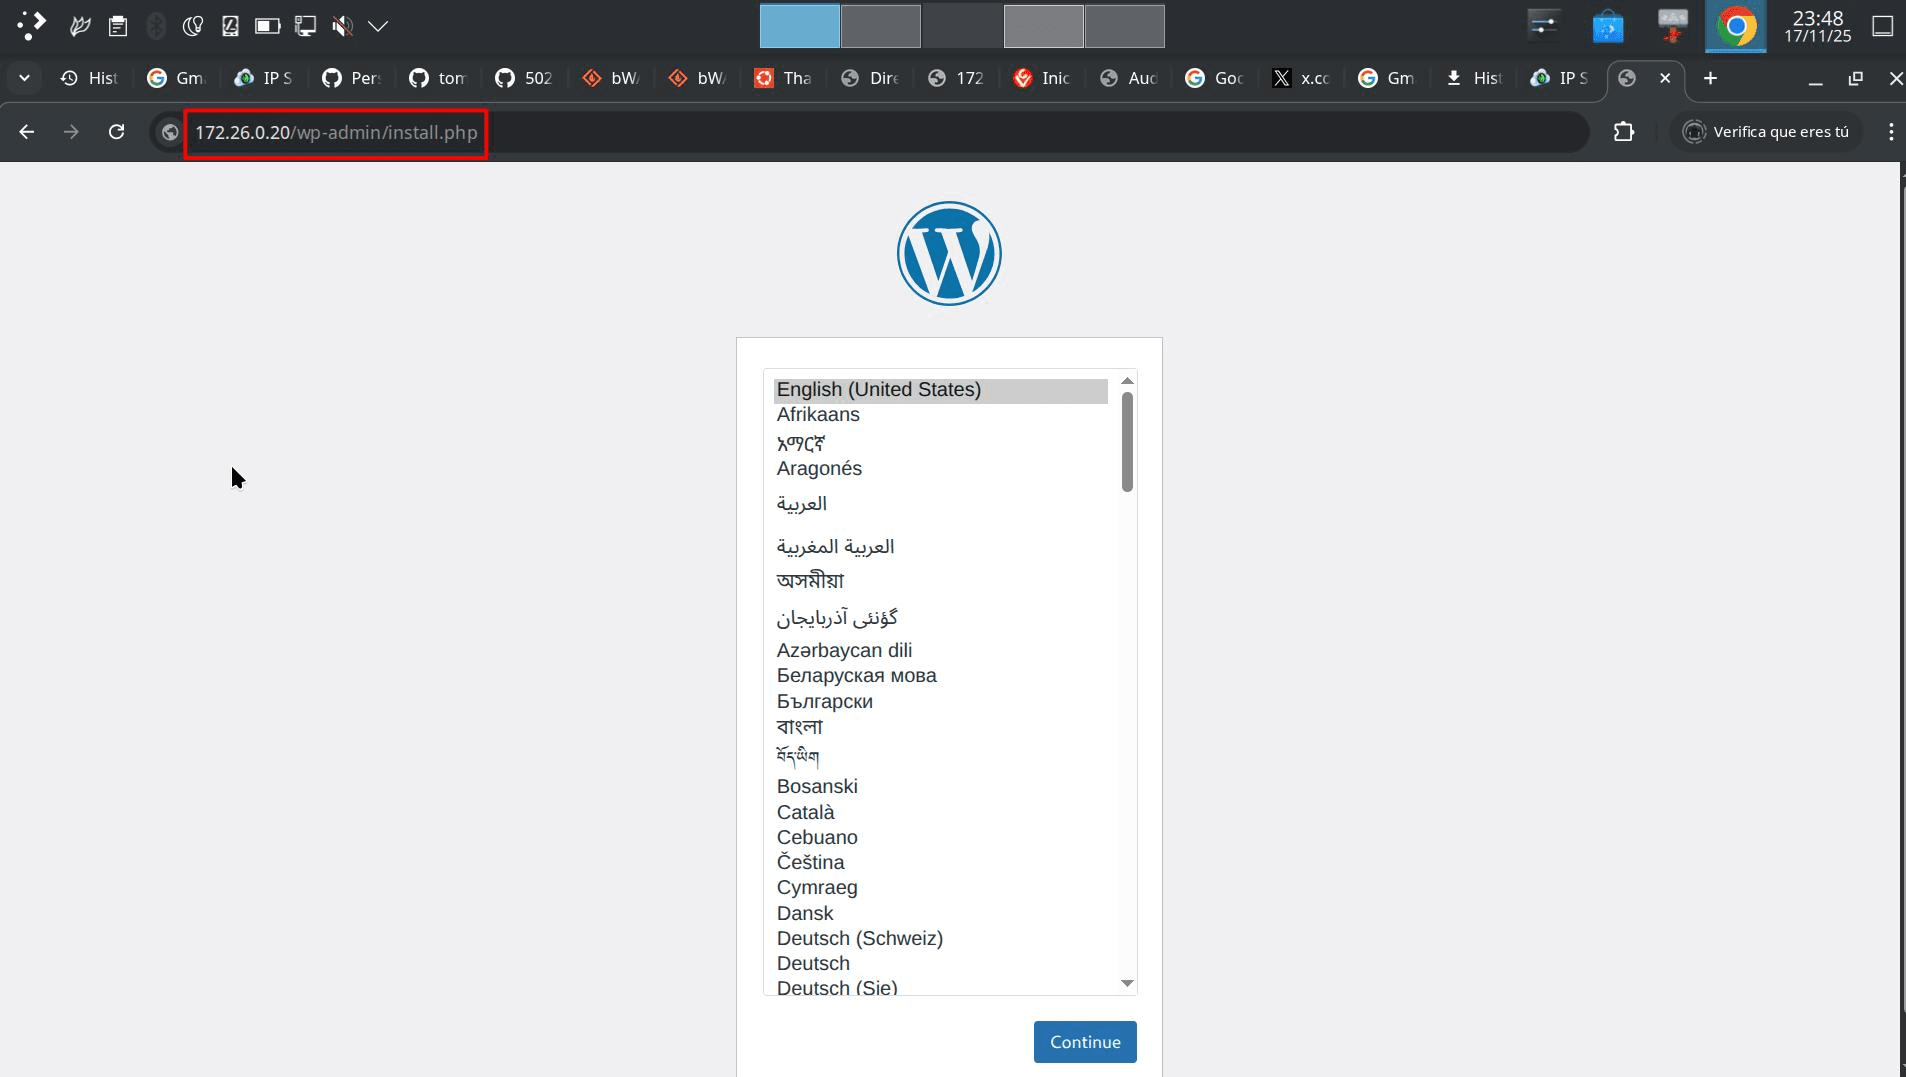
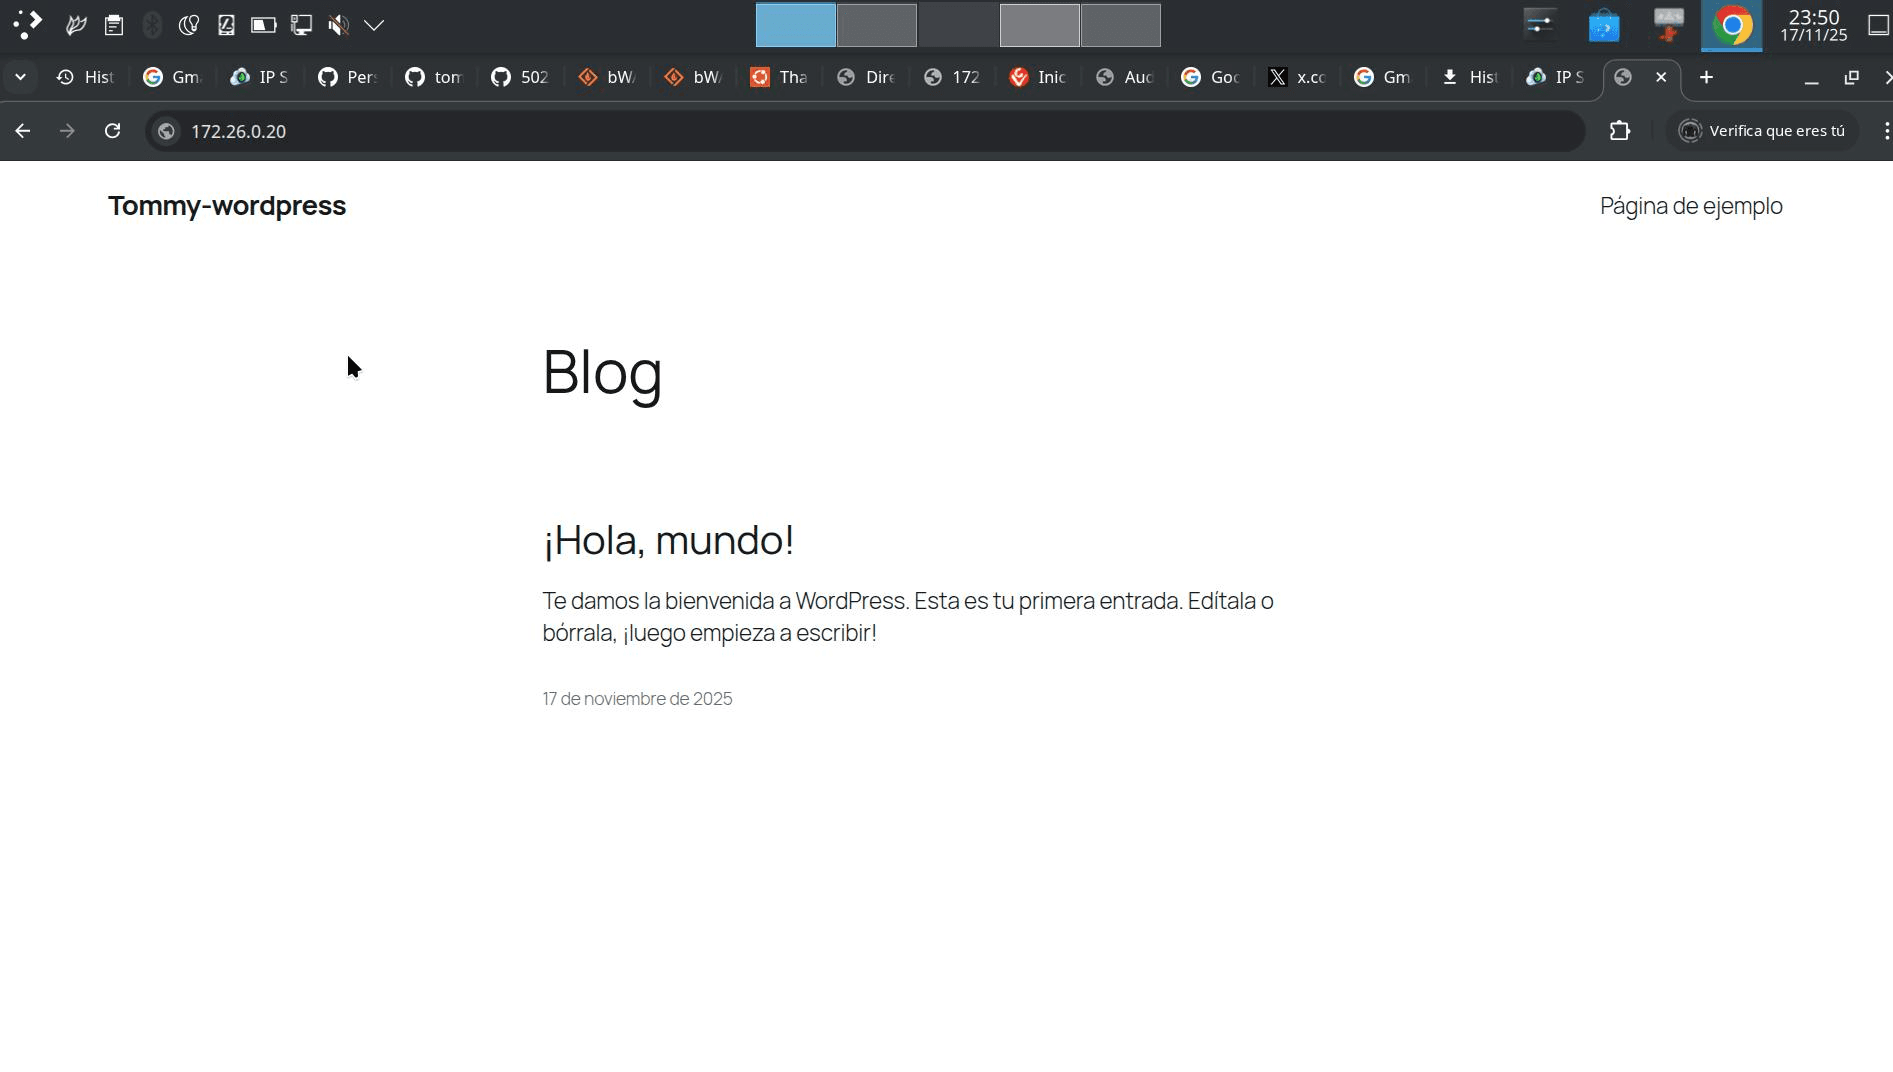
Sección titulada «6. Paso 4: Verificación Final»Maintenant, pour vérifier, nous irons dans le navigateur et verrons si nous pouvons accéder à WordPress.
Par conséquent, nous ouvrirons un navigateur web à l'adresse http://172.26.0.20: