

ANALYSE FORENSIQUE ET STATIQUE D'ANDROID
Avant de toucher une seule touche, nous comprenons ce que nous faisons. Nous simulons les techniques adverses suivantes :
0. Contexte stratégique (MITRE ATT&CK)
Sección titulada «0. Contexto Estratégico (MITRE ATT&CK)»Avant de toucher la moindre touche, nous comprenons ce que nous faisons. Nous émulons les techniques adverses suivantes :
- T1592.002 (Gather Victim Host Information: Software) : Nous analyserons
packages.xmlpour voir ce qui est installé. - T1409 (Stored Data Manipulation) : Nous étudierons la façon dont les applications stockent les données afin de potentiellement les modifier (comme l'exemple WhatsApp).
- T1555 (Credentials from Password Stores) : Nous chercherons des mots de passe ou des codes PIN dans des bases de données SQLite non chiffrées.
1. Analyse des artefacts système : packages.xml
Sección titulada «1. Análisis de Artefactos de Sistema: packages.xml»Le fichier packages.xml est le « Registre » d'Android. Pour un Red Teamer, c'est une carte au trésor qui nous indique quelles applications possèdent des privilèges excessifs que nous pourrions détourner.
1.1 Procédure d'analyse
Sección titulada «1.1 Procedimiento de Análisis»Comme nous sommes sous Windows 11, nous pourrons ouvrir le fichier avec Chrome comme demandé, mais un analyste avancé utiliserait également la CLI (PowerShell) pour filtrer rapidement.
Commande CLI (PowerShell) pour une recherche rapide :
# Busca línies que continguin el nom del paquetSelect-String -Path ".\packages.xml" -Pattern "com.roidapp.photogrid"1.2 Analyse des permissions spécifiques
Sección titulada «1.2 Análisis de Permisos Específicos»A) com.roidapp.photogrid
Sección titulada «A) com.roidapp.photogrid»Il s'agit d'une application de retouche d'images.
- Permissions typiques : Elle demandera l'accès à
WRITE_EXTERNAL_STORAGE(pour enregistrer des photos) etINTERNET(pour les publicités ou l'envoi de photos). - Interprétation de sécurité :
READ_PHONE_STATE: est souvent utilisé par les réseaux publicitaires pour obtenir l'IMEI (identifiant unique). C'est un risque pour la vie privée.INTERNET: si l'application présente des vulnérabilités, un attaquant pourrait utiliser cette autorisation pour exfiltrer les photos éditées.
B) com.google.android.calendar.uid.shared (ID 10055)
Sección titulada «B) com.google.android.calendar.uid.shared (ID 10055)»Ici, nous parlons de Shared User IDs.
- Concept : Android permet à différentes applications de s'exécuter avec le même UID (User ID) si elles sont signées avec le même certificat numérique.
- Quelles autorisations une application devrait-elle avoir ici ?
- Si une application partage un UID avec le calendrier, elle hérite automatiquement de la capacité de lire et écrire des événements dans le calendrier (
READ_CALENDAR,WRITE_CALENDAR) sans avoir à le demander explicitement à l'utilisateur à nouveau, car le système les considère comme « la même entité ». - Risque : Si un attaquant compromet une application secondaire avec cet UID, il gagne l'accès à tout l'agenda de la victime (réunions, contacts, lieux).
- Si une application partage un UID avec le calendrier, elle hérite automatiquement de la capacité de lire et écrire des événements dans le calendrier (
C) com.surpax.ledflashlight.panel (Lampe torche)
Sección titulada «C) com.surpax.ledflashlight.panel (Linterna)»C'est un cas classique d'« Over-privileged Application » (Application surprivilégiée).
- Analyse : Une lampe torche a seulement besoin d'un accès à
CAMERA(pour activer la LED) et peut-être àWAKE_LOCK(pour qu'elle ne s'éteigne pas). - Autorisations suspectes (Malware/Adware) : Si nous trouvons des autorisations telles que
ACCESS_FINE_LOCATION(GPS),READ_CONTACTSouINTERNET, elles ne sont pas appropriées. - Pourquoi ? Une lampe torche n'a pas besoin de savoir où vous êtes ni qui sont vos amis. Cela indique que l'application collecte des données pour les vendre ou qu'il s'agit d'un Trojan camouflé.
2. Analyse de base de données : master.db (SQLite)
Sección titulada «2. Análisis de Base de Datos: master.db (SQLite)»Nous abordons ici l'analyse de données (Data Mining). SQLite est le moteur de base de données le plus utilisé sur mobile. De nombreux développeurs commettent l'erreur de ne pas chiffrer ces bases de données (SQLCipher), laissant les données exposées si l'on accède au système de fichiers.
2.1 Définition technique de SQLite
Sección titulada «2.1 Definición Técnica de SQLite»SQLite est une bibliothèque en langage C qui implémente un moteur de base de données SQL petit, rapide, autonome, hautement fiable et entièrement fonctionnel.
- Caractéristique clé : Il est Serverless. Il n'y a pas de processus serveur (comme MySQL) ; la base de données est un fichier unique sur le disque (
.dbou.sqlite). Cela rend le vol et l'ouverture sur un autre ordinateur triviaux.
2.2 Recherche de tables (DB Browser for SQLite)
Sección titulada «2.2 Investigación de Tablas (DB Browser for SQLite)»Nous ouvrons master.db. Voici ensuite les réponses basées sur la structure standard de ce défi :
A) Table « FileTransfers »
Sección titulada «A) Tabla “FileTransfers”»Cette table enregistre les fichiers envoyés/reçus (preuve d'exfiltration ou de transfert latéral).
-
Requête SQL pour compter les fichiers :
SELECT COUNT(*) FROM FileTransfers;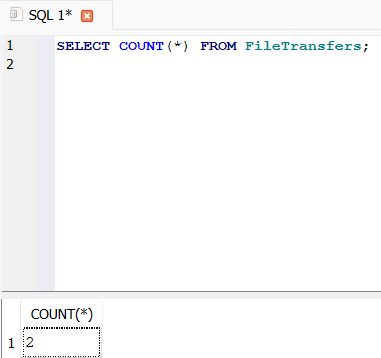
-
Requête SQL pour les noms et l'ID :
SELECT * FROM FileTransfers;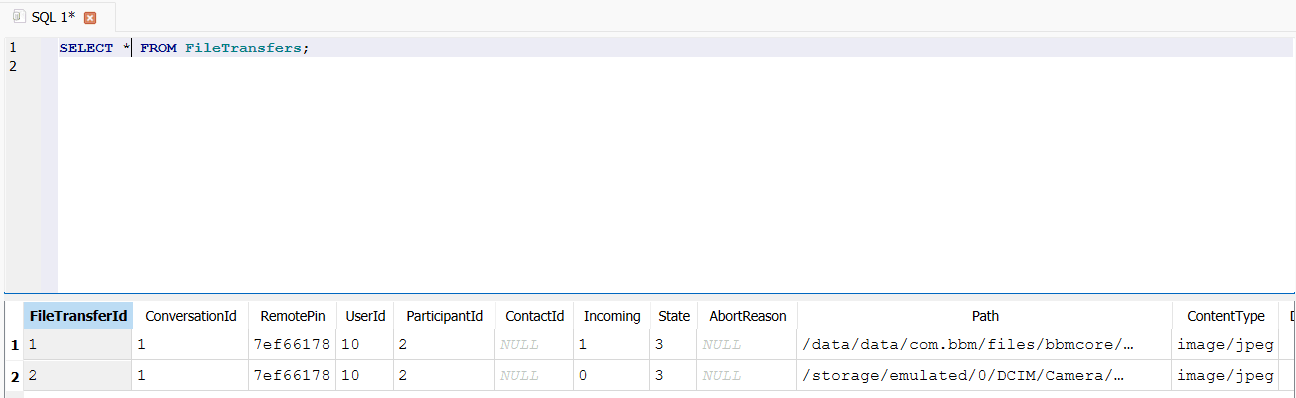
- Nombre de fichiers :
2. - Noms de fichiers : Nous recherchons la colonne qui contient le chemin ou le nom.
- Nom 1 :
1. - Nom 2 :
1406832981515.jpg.
- Nom 1 :
- ID de l'utilisateur de destination :
10.
- Nombre de fichiers :
B) Table « Profile »
Sección titulada «B) Tabla “Profile”»Ici, nous recherchons la persistance ou l'accès privilégié.
-
Requête SQL pour trouver le PIN :
SELECT * FROM Profile;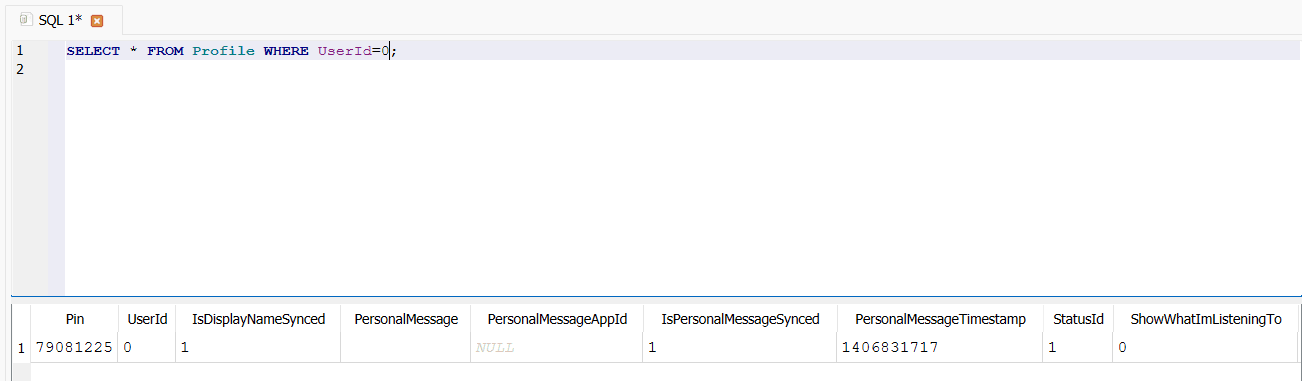
- Pin :
790B122S
- Pin :
C) Table « Users »
Sección titulada «C) Tabla “Users”»-
Identification des victimes ou des collaborateurs.
SELECT * FROM Users WHERE UserId=10;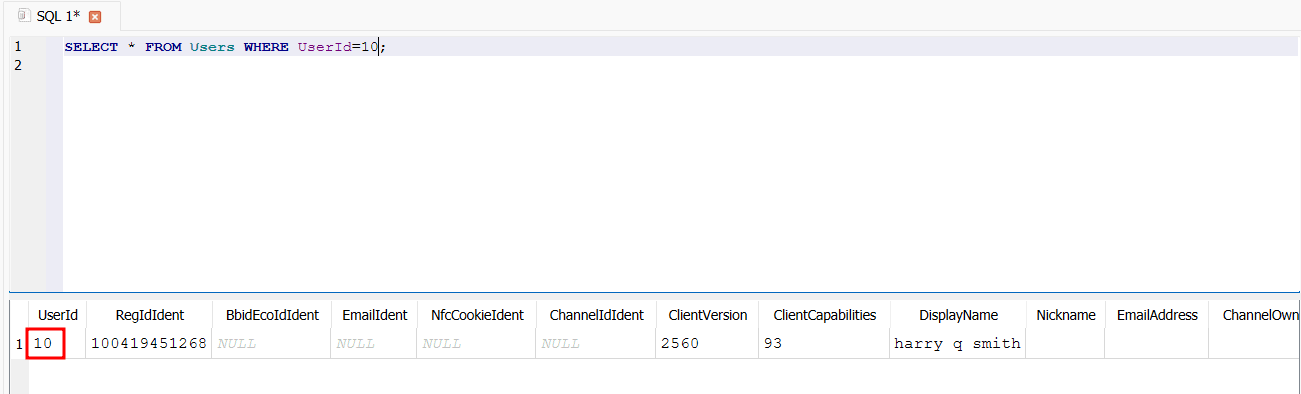
- Nom de l'utilisateur :
harry q smith
- Nom de l'utilisateur :
D) Analyse des messages texte
Sección titulada «D) Análisis de Mensajes de Texto»La partie la plus critique pour le renseignement.
-
Tableau utilisé : TextMessages
-
Recherche du message « Round 3 reply » :
SELECT * FROM TextMessages WHERE Content LIKE "%Round 3 reply%";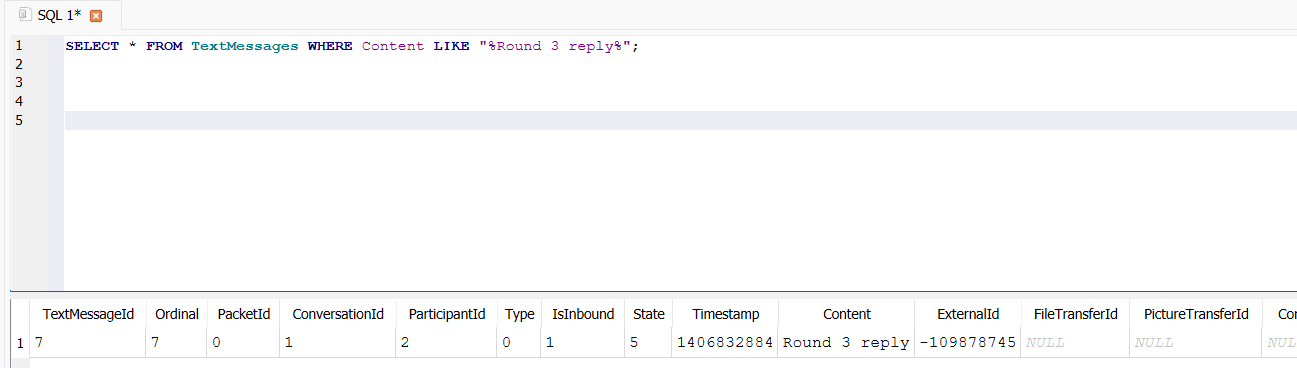
- Heure :
1406832884 - Date GMT :
2014-07-31 18:54:44(31 juillet 2014)
- Heure :
Nous devons analyser ces données pour mieux comprendre le contexte et la situation. Nous pourrons utiliser ces informations pour prendre des décisions éclairées et mener des actions appropriées.