

ANDROID FORENSISCHE EN STATISCHE ANALYSE
Voordat we ook maar één toets aanraken, begrijpen we wat we aan het doen zijn. We emuleren de volgende tegenstanderstechnieken:
0. Contexto Estratégico (MITRE ATT&CK)
Sección titulada «0. Contexto Estratégico (MITRE ATT&CK)»Voordat we ook maar één toets aanraken, begrijpen we wat we doen. We emuleren de volgende adversary-technieken:
- T1592.002 (Gather Victim Host Information: Software): We zullen
packages.xmlanalyseren om te zien wat er geïnstalleerd is. - T1409 (Stored Data Manipulation): We zullen onderzoeken hoe applicaties gegevens opslaan om deze mogelijk te wijzigen (zoals het WhatsApp-voorbeeld).
- T1555 (Credentials from Password Stores): We zoeken naar wachtwoorden of PINs in niet-versleutelde SQLite-databases.
1. Analyse van systeemartefacten: packages.xml
Sección titulada «1. Análisis de Artefactos de Sistema: packages.xml»Het bestand packages.xml is het “register” van Android. Voor een Red Teamer is het een schatkaart die aangeeft welke applicaties excessieve privileges hebben die we zouden kunnen kapen.
1.1 Analyseprocedure
Sección titulada «1.1 Procedimiento de Análisis»Aangezien we Windows 11 gebruiken, kunnen we het bestand zoals gevraagd met Chrome openen, maar een geavanceerde analist zou ook de CLI (PowerShell) gebruiken om snel te filteren.
CLI-commando (PowerShell) voor snel zoeken:
# Busca línies que continguin el nom del paquetSelect-String -Path ".\packages.xml" -Pattern "com.roidapp.photogrid"1.2 Analyse van specifieke permissies
Sección titulada «1.2 Análisis de Permisos Específicos»A) com.roidapp.photogrid
Sección titulada «A) com.roidapp.photogrid»Dit is een applicatie voor fotobewerking.
- Typische permissies: Het zal toegang vragen tot
WRITE_EXTERNAL_STORAGE(om foto's op te slaan) enINTERNET(voor advertenties of het uploaden van foto's). - Interpretación de Seguridad:
READ_PHONE_STATE: Wordt vaak gebruikt door advertentienetwerken om de IMEI (unieke identificatie) te verkrijgen. Dit vormt een privacyrisico.INTERNET: Als de applicatie kwetsbaarheden heeft, zou een aanvaller deze permissie kunnen gebruiken om de bewerkte foto's te exfiltreren.
B) com.google.android.calendar.uid.shared (ID 10055)
Sección titulada «B) com.google.android.calendar.uid.shared (ID 10055)»Hier gaan we het hebben over Shared User IDs.
- Concept: Android staat toe dat verschillende applicaties met dezelfde UID (User ID) worden uitgevoerd als ze zijn ondertekend met hetzelfde digitale certificaat.
- ¿Qué permisos debería tener una aplicación aquí?
- Als een applicatie een UID deelt met de agenda, erft deze automatisch de mogelijkheid om agenda-evenementen te lezen en te schrijven (
READ_CALENDAR,WRITE_CALENDAR) zonder dat de gebruiker dit expliciet opnieuw hoeft te verlenen, aangezien het systeem ze als “dezelfde entiteit” beschouwt. - Risico: Als een aanvaller een secundaire applicatie met deze UID compromitteert, krijgt hij toegang tot de volledige agenda van het slachtoffer (vergaderingen, contacten, locaties).
- Als een applicatie een UID deelt met de agenda, erft deze automatisch de mogelijkheid om agenda-evenementen te lezen en te schrijven (
C) com.surpax.ledflashlight.panel (Zaklamp)
Sección titulada «C) com.surpax.ledflashlight.panel (Linterna)»Dit is een klassiek geval van “Over-privileged Application” (overgeprivilegieerde applicatie).
- Analyse: Een zaklamp heeft alleen toegang nodig tot
CAMERA(om de LED te activeren) en misschienWAKE_LOCK(zodat deze niet uitgaat). - Verdachte permissies (Malware/Adware): Als we permissies vinden zoals
ACCESS_FINE_LOCATION(GPS),READ_CONTACTSofINTERNET, dan zijn deze niet gepast. - Waarom? Een zaklamp hoeft niet te weten waar je bent of wie je vrienden zijn. Dit geeft aan dat de applicatie gegevens verzamelt om te verkopen of een Trojan is.
2. Database-analyse: master.db (SQLite)
Sección titulada «2. Análisis de Base de Datos: master.db (SQLite)»Hier gaan we over op data-analyse (Data Mining). SQLite is de meest gebruikte database-engine op mobiele apparaten. Veel ontwikkelaars maken de fout deze databases niet te versleutelen (SQLCipher), waardoor de gegevens worden blootgesteld als we toegang krijgen tot het bestandssysteem.
2.1 Technische definitie van SQLite
Sección titulada «2.1 Definición Técnica de SQLite»SQLite is een bibliotheek in de programmeertaal C die een kleine, snelle, autonome, zeer betrouwbare en volledig functionele SQL-database-engine implementeert.
- Kernkenmerk: Het is serverless. Er is geen serverproces (zoals MySQL); de database is een enkel bestand op de schijf (
.dbof.sqlite). Dit maakt het triviaal om te stelen en op een andere computer te openen.
2.2 Tabelonderzoek (DB Browser for SQLite)
Sección titulada «2.2 Investigación de Tablas (DB Browser for SQLite)»We openen master.db. Hieronder volgen de antwoorden gebaseerd op de standaardstructuur van deze uitdaging:
A) Tabel “FileTransfers”
Sección titulada «A) Tabla “FileTransfers”»Deze tabel registreert verzonden/ontvangen bestanden (bewijs van exfiltratie of laterale verplaatsing).
-
SQL-query om bestanden te tellen:
SELECT COUNT(*) FROM FileTransfers;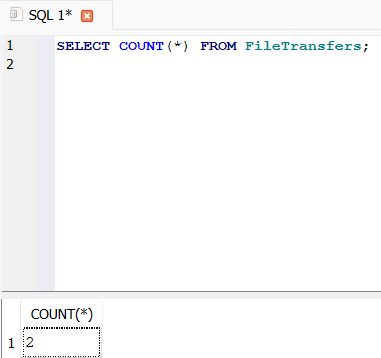
-
Consulta SQL para nombres y ID:
SELECT * FROM FileTransfers;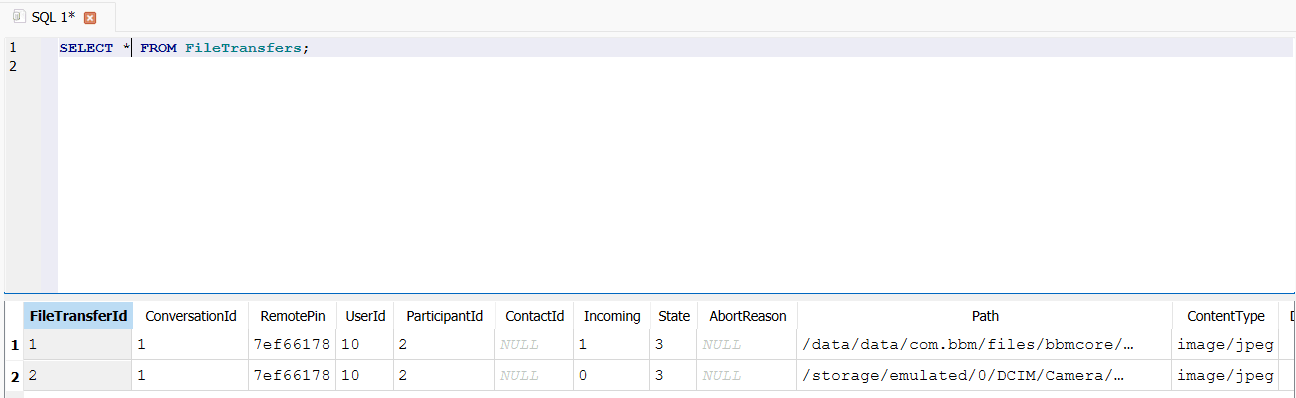
- Aantal bestanden:
2. - Nombres de los archivos: Buscamos la columna que contiene el path of nombre.
- Naam 1:
1. - Naam 2:
1406832981515.jpg.
- Naam 1:
- ID Usuario destino:
10.
- Aantal bestanden:
B) Tabel “Profile”
Sección titulada «B) Tabla “Profile”»Hier zoeken we naar persistentie of bevoorrechte toegang.
-
SQL-query om de PIN te vinden:
SELECT * FROM Profile;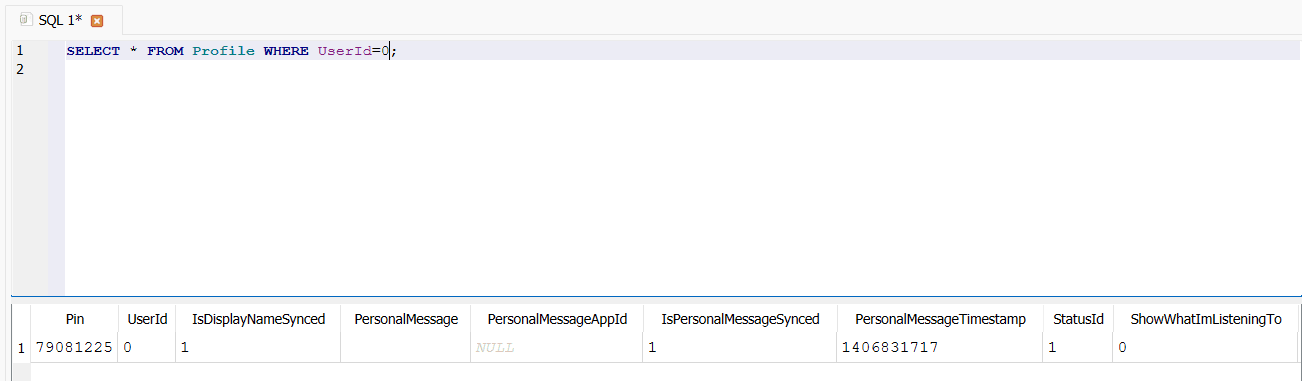
- Pin:
790B122S
- Pin:
C) Tabel “Users”
Sección titulada «C) Tabla “Users”»-
Identificatie van slachtoffers of medewerkers.
SELECT * FROM Users WHERE UserId=10;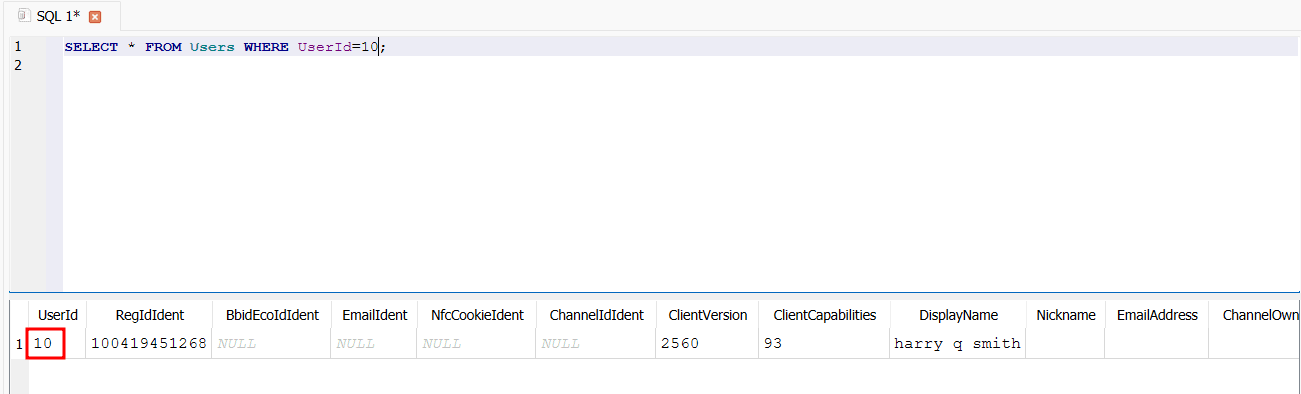
- Gebruikersnaam:
harry q smith
- Gebruikersnaam:
D) Analyse van tekstberichten
Sección titulada «D) Análisis de Mensajes de Texto»Het meest kritieke deel voor inlichtingen.
-
Gebruikte tabel: TextMessages
-
Zoek het bericht “Round 3 reply”:
SELECT * FROM TextMessages WHERE Content LIKE "%Round 3 reply%";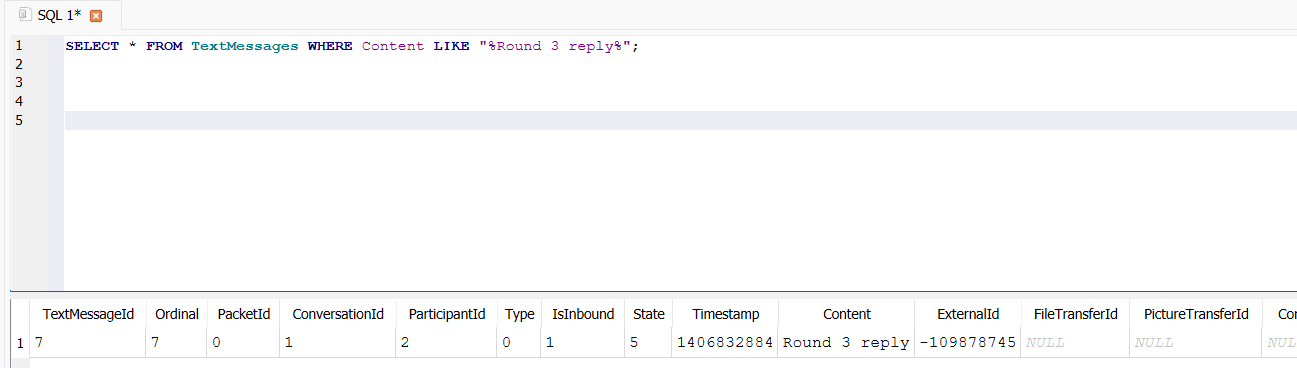
- Timestamp:
1406832884 - GMT-datum:
2014-07-31 18:54:44(31 juli 2014)
- Timestamp:
We moeten deze gegevens analyseren om de context en de situatie beter te begrijpen. We kunnen deze informatie gebruiken om weloverwogen beslissingen te nemen en passende acties te ondernemen.