

FORENSISCHE UND STATISCHE ANDROID-ANALYSE
Before touching a single key, we understand what we're doing. We're emulating the following adversary techniques:
0. Strategic Context (MITRE ATT&CK)
Sección titulada «0. Contexto Estratégico (MITRE ATT&CK)»Bevor wir auch nur eine einzige Taste berühren, müssen wir verstehen, was wir tun. Wir emulieren die folgenden Adversary-Techniken:
- T1592.002 (Gather Victim Host Information: Software): We will analyze
packages.xmlto see what's installed. - T1409 (Stored Data Manipulation): We will study how applications store data to potentially modify it (like the WhatsApp example).
- T1555 (Credentials from Password Stores): We will look for passwords or PINs in unencrypted SQLite databases.
1. Analyse von Systemartefakten: packages.xml
Sección titulada «1. Análisis de Artefactos de Sistema: packages.xml»Die Datei packages.xml ist das „Protokoll“ von Android. Für einen Red Teamer ist sie eine Schatzkarte, die uns verrät, welche Anwendungen übermäßige Privilegien haben, die wir übernehmen könnten.
1.1 Analyseprozedur
Sección titulada «1.1 Procedimiento de Análisis»Da wir uns unter Windows 11 befinden, können wir die Datei wie gefordert mit Chrome öffnen, aber ein fortgeschrittener Analyst würde auch die CLI (PowerShell) verwenden, um schnell zu filtern.
CLI-Befehl (PowerShell) zum schnellen Suchen:
# Busca línies que continguin el nom del paquetSelect-String -Path ".\packages.xml" -Pattern "com.roidapp.photogrid"1.2 Analyse spezifischer Berechtigungen
Sección titulada «1.2 Análisis de Permisos Específicos»A) com.roidapp.photogrid
Sección titulada «A) com.roidapp.photogrid»Dies ist eine Bildbearbeitungsanwendung.
- Typische Berechtigungen: Sie wird Zugriff auf
WRITE_EXTERNAL_STORAGE(zum Speichern von Fotos) undINTERNET(für Werbung oder zum Hochladen von Fotos) anfordern. - Safety Interpretation:
READ_PHONE_STATE: Wird häufig von Werbenetzwerken verwendet, um die IMEI (eindeutige Kennung) zu erhalten. Dies stellt ein Datenschutzrisiko dar.INTERNET: Wenn die Anwendung Schwachstellen aufweist, könnte ein Angreifer diese Berechtigung nutzen, um die bearbeiteten Fotos zu exfiltrieren.
B) com.google.android.calendar.uid.shared (ID 10055)
Sección titulada «B) com.google.android.calendar.uid.shared (ID 10055)»Hier sprechen wir von Shared User IDs.
- Konzept: Android ermöglicht es verschiedenen Anwendungen, mit derselben UID (User ID) ausgeführt zu werden, wenn sie mit demselben digitalen Zertifikat signiert sind.
- What permissions should an application have here?
- Wenn eine App eine UID mit dem Kalender teilt, erbt sie automatisch die Berechtigung, Kalenderereignisse zu lesen und zu schreiben (
READ_CALENDAR,WRITE_CALENDAR), ohne den Benutzer erneut explizit darum bitten zu müssen, da das System sie als „dieselbe Entität“ betrachtet. - Risiko: Wenn ein Angreifer eine sekundäre App mit dieser UID kompromittiert, erhält er Zugriff auf den gesamten Terminkalender des Opfers (Besprechungen, Kontakte, Orte).
- Wenn eine App eine UID mit dem Kalender teilt, erbt sie automatisch die Berechtigung, Kalenderereignisse zu lesen und zu schreiben (
C) com.surpax.ledflashlight.panel (Taschenlampe)
Sección titulada «C) com.surpax.ledflashlight.panel (Linterna)»Dies ist ein klassischer Fall einer „Over-privileged Application“ (überprivilegierte Anwendung).
- Analyse: Eine Taschenlampe benötigt lediglich Zugriff auf
CAMERA(um die LED zu aktivieren) und vielleichtWAKE_LOCK(damit sie nicht ausgeht). - Verdächtige Berechtigungen (Malware/Adware): Wenn wir Berechtigungen wie
ACCESS_FINE_LOCATION(GPS),READ_CONTACTSoderINTERNETfinden, sind diese unangemessen. - Warum? Eine Taschenlampe muss nicht wissen, wo Sie sich befinden oder wer Ihre Freunde sind. Dies deutet darauf hin, dass die Anwendung Daten sammelt, um sie zu verkaufen, oder ein getarnter Trojaner ist.
2. Datenbankanalyse: master.db (SQLite)
Sección titulada «2. Análisis de Base de Datos: master.db (SQLite)»Hier kommen wir zur Datenanalyse (Data Mining). SQLite ist die am häufigsten verwendete Datenbank-Engine auf Mobilgeräten. Viele Entwickler versäumen es, diese Datenbanken zu verschlüsseln (SQLCipher), wodurch die Daten bei einem Zugriff auf das Dateisystem offenliegen.
2.1 Technische Definition von SQLite
Sección titulada «2.1 Definición Técnica de SQLite»SQLite ist eine Bibliothek in der Programmiersprache C, die eine kleine, schnelle, eigenständige, hochzuverlässige und voll funktionsfähige SQL-Datenbank-Engine implementiert.
- Hauptmerkmal: Sie ist serverlos. Es gibt keinen Serverprozess (wie MySQL); die Datenbank ist eine einzige Datei auf der Festplatte (
.dboder.sqlite). Dies macht es trivial, sie zu stehlen und auf einem anderen Computer zu öffnen.
2.2 Untersuchung von Tabellen (DB Browser for SQLite)
Sección titulada «2.2 Investigación de Tablas (DB Browser for SQLite)»Wir öffnen master.db. Im Folgenden finden Sie die Antworten basierend auf der Standardstruktur dieser Herausforderung:
A) Tabelle „FileTransfers“
Sección titulada «A) Tabla “FileTransfers”»Diese Tabelle protokolliert gesendete/empfangene Dateien (Nachweis für Exfiltration oder laterale Bewegung).
-
SQL-Abfrage zum Zählen von Dateien:
SELECT COUNT(*) FROM FileTransfers;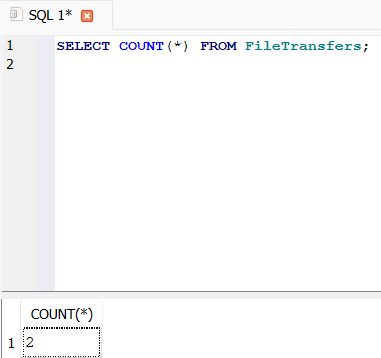
-
SQL-Abfrage für Namen und IDs:
SELECT * FROM FileTransfers;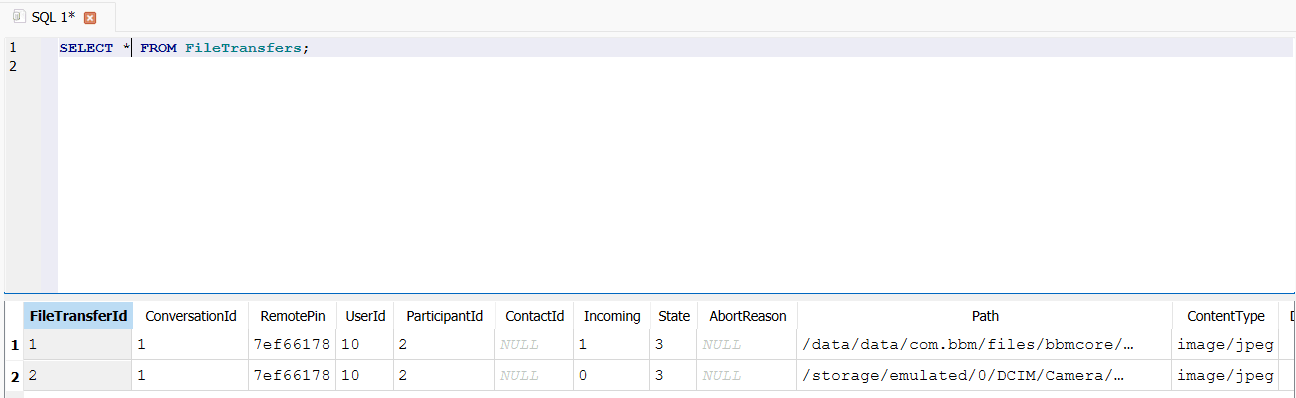
- Anzahl der Dateien:
2. - File Names: We look for the column containing the path or name.
- Name 1:
1. - Name 2:
1406832981515.jpg.
- Name 1:
- Ziel-Benutzer-ID:
10.
- Anzahl der Dateien:
B) Tabelle „Profile“
Sección titulada «B) Tabla “Profile”»Hier suchen wir nach Persistenz oder privilegiertem Zugriff.
-
SQL-Abfrage zum Finden der PIN:
SELECT * FROM Profile;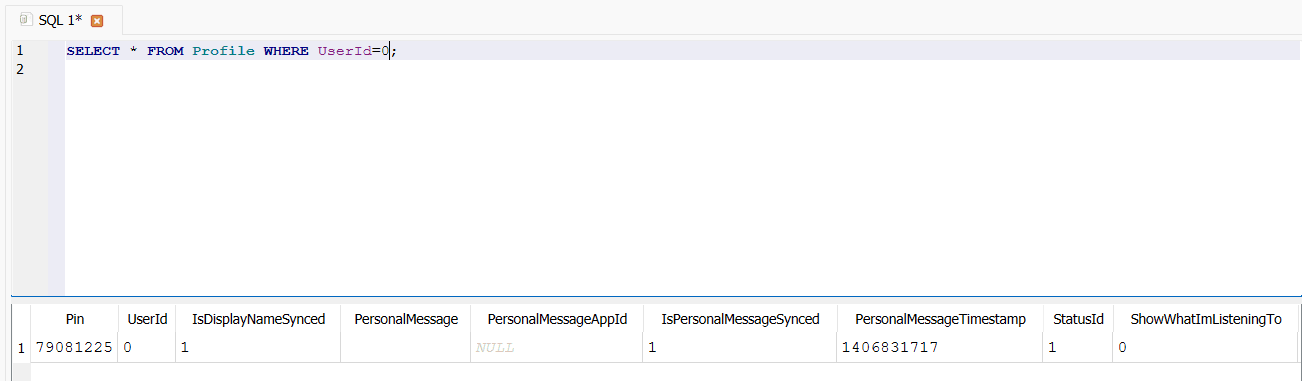
- PIN:
790B122S
- PIN:
C) Tabelle „Users“
Sección titulada «C) Tabla “Users”»-
Identifizierung von Opfern oder Komplizen.
SELECT * FROM Users WHERE UserId=10;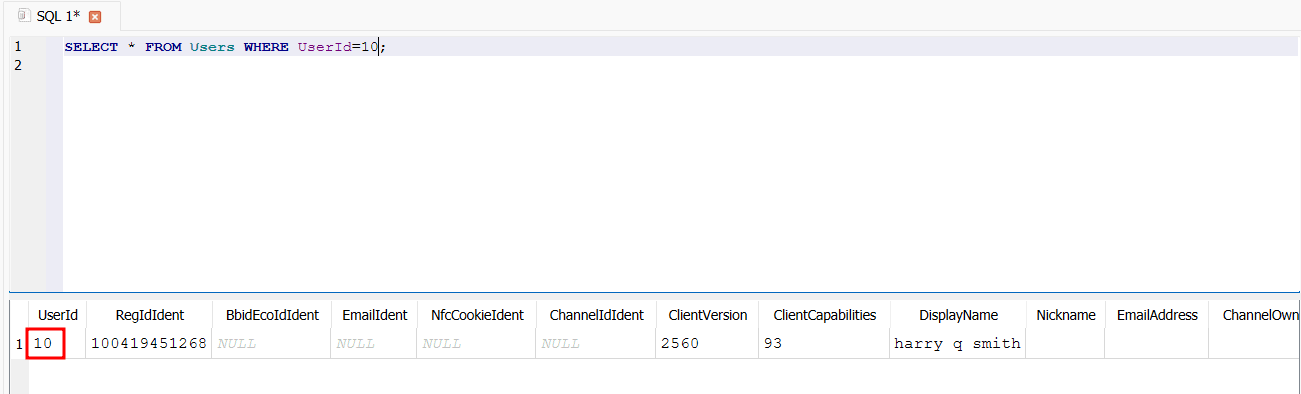
- Benutzername:
harry q smith
- Benutzername:
D) Analyse von Textnachrichten
Sección titulada «D) Análisis de Mensajes de Texto»Der kritischste Teil für die Intelligence.
-
Verwendete Tabelle: TextMessages
-
Die Nachricht „Round 3 reply“ finden:
SELECT * FROM TextMessages WHERE Content LIKE "%Round 3 reply%";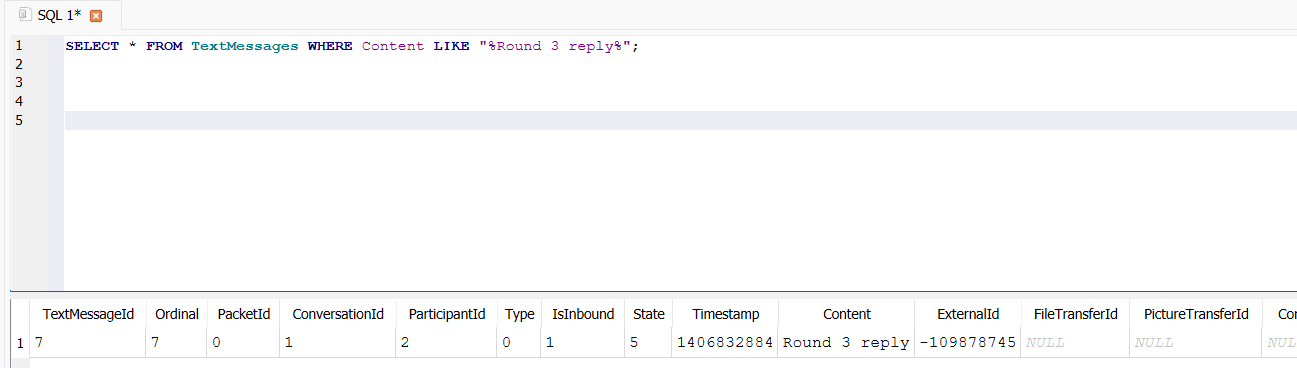
- Zeitstempel:
1406832884 - GMT-Datum:
2014-07-31 18:54:44(31. Juli 2014)
- Zeitstempel:
Wir müssen diese Daten analysieren, um den Kontext und die Situation besser zu verstehen. Wir können diese Informationen nutzen, um fundierte Entscheidungen zu treffen und angemessene Maßnahmen zu ergreifen.