

ANÀLISI FORENSE I ESTÀTIC D'ANDROID
Abans de tocar una sola tecla, entenem què estem fent. Estem emulant les següents tècniques adversàries:
0. Contexto Estratégico (MITRE ATT&CK)
Sección titulada «0. Contexto Estratégico (MITRE ATT&CK)»Abans de tocar una sola tecla, entendem què estem fent. Estem emulant les següents tècniques adversàries:
- T1592.002 (Gather Victim Host Information: Software): Analitzarem
packages.xmlper veure què hi ha instal·lat. - T1409 (Stored Data Manipulation): Estudiarem com les aplicacions guarden dades per, potencialment, modificar-les (com l'exemple de WhatsApp).
- T1555 (Credentials from Password Stores): Buscarem contrasenyes o PINs en bases de dades SQLite no xifrades.
1. Anàlisi d'artefactes del sistema: packages.xml
Sección titulada «1. Análisis de Artefactos de Sistema: packages.xml»L'arxiu packages.xml és el “Registre” d'Android. Per a un Red Teamer, és un mapa del tresor que ens diu quines aplicacions tenen privilegis excessius que podríem secuestrar.
1.1 Procediment d'anàlisi
Sección titulada «1.1 Procedimiento de Análisis»Ja que estem a Windows 11, podrem obrir l'arxiu amb Chrome com es demana, però un analista avançat també utilitzaria la CLI (PowerShell) per filtrar ràpidament.
Comanda CLI (PowerShell) per buscar ràpidament:
# Busca línies que continguin el nom del paquetSelect-String -Path ".\packages.xml" -Pattern "com.roidapp.photogrid"1.2 Anàlisi de permisos específics
Sección titulada «1.2 Análisis de Permisos Específicos»A) com.roidapp.photogrid
Sección titulada «A) com.roidapp.photogrid»Aquesta és una aplicació d'edició d'imatges.
- Permisos típics: Sollicitarà accés a
WRITE_EXTERNAL_STORAGE(per guardar fotos) iINTERNET(per anuncis o pujar fotos). - Interpretación de Seguridad:
READ_PHONE_STATE: Sovint s'utilitza per a xarxes publicitàries per obtenir l'IMEI (identificador únic). És un risc de privadesa.INTERNET: Si l'aplicació té vulnerabilitats, un atacant podria utilitzar aquest permís per exfiltrar les fotos editades.
B) com.google.android.calendar.uid.shared (ID 10055)
Sección titulada «B) com.google.android.calendar.uid.shared (ID 10055)»Aquí parlem de Shared User IDs.
- Concepte: Android permet que diferents aplicacions s'executin amb el mateix UID (User ID) si estan signades amb el mateix certificat digital.
- ¿Qué permisos debería tener una aplicación aquí?
- Si una aplicació comparte UID amb el calendari, automàticament hereta la capacitat de llegir i escriure esdeveniments del calendari (
READ_CALENDAR,WRITE_CALENDAR) sense necessitat de demanar-se-ho explícitament de nou a l'usuari, ja que el sistema les considera “la mateixa entitat”. - Risc: Si un atacant compromès una aplicació secundària amb aquest UID, guanya accés a tota l'agenda de la víctima (reunions, contactes, llocs).
- Si una aplicació comparte UID amb el calendari, automàticament hereta la capacitat de llegir i escriure esdeveniments del calendari (
C) com.surpax.ledflashlight.panel (Llinterna)
Sección titulada «C) com.surpax.ledflashlight.panel (Linterna)»Aquest és un cas clàssic de “Over-privileged Application” (Aplicació sobreprivilegiada).
- Anàlisi: Una llinterna només necessita accés a
CAMERA(per activar el LED) i potserWAKE_LOCK(perquè no s'apagui). - Permisos sospetsos (Malware/Adware): Si trobem permisos com
ACCESS_FINE_LOCATION(GPS),READ_CONTACTSoINTERNET, no són adequats. - Per què? Una llanterna no necessita saber on ets ni qui són els teus amics. Això indica que l'aplicació està recopilant dades per vendre-les o és un troyà camuflat.
2. Anàlisi de base de dades: master.db (SQLite)
Sección titulada «2. Análisis de Base de Datos: master.db (SQLite)»Aquí entrem en l'anàlisi de dades (Data Mining). SQLite és el motor de base de dades més utilitzat en mòbils. Molts desenvolupadors no cifren aquestes bases de dades (SQLCipher), deixant les dades exposades si accedim al sistema de fitxers.
2.1 Definició tècnica de SQLite
Sección titulada «2.1 Definición Técnica de SQLite»SQLite és una biblioteca en llenguatge C que implementa un motor de base de dades SQL petit, ràpid, autònom, d'alta fiabilitat i completament funcional.
- Característica clau: És Serverless. No hi ha un procés de servidor (com MySQL); la base de dades és un únic fitxer al disc (
.dbo.sqlite). Això fa que sigui trivial robar-lo i obrir-lo en un altre ordinador.
2.2 Investigació de taules (DB Browser for SQLite)
Sección titulada «2.2 Investigación de Tablas (DB Browser for SQLite)»Obrem master.db. A continuació, les respostes basades en l'estructura estàndard d'aquest repte:
A) Taula “FileTransfers”
Sección titulada «A) Tabla “FileTransfers”»Aquesta taula registra fitxers enviats/rebuts (evidència d'exfiltració o transferència lateral).
-
Consulta SQL per comptar fitxers:
SELECT COUNT(*) FROM FileTransfers;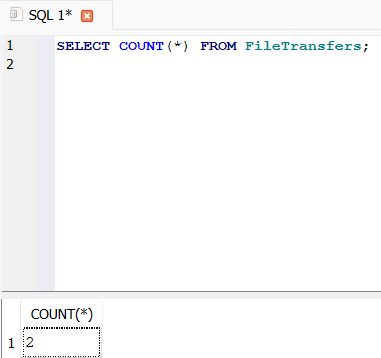
-
Consulta SQL per a noms i ID:
SELECT * FROM FileTransfers;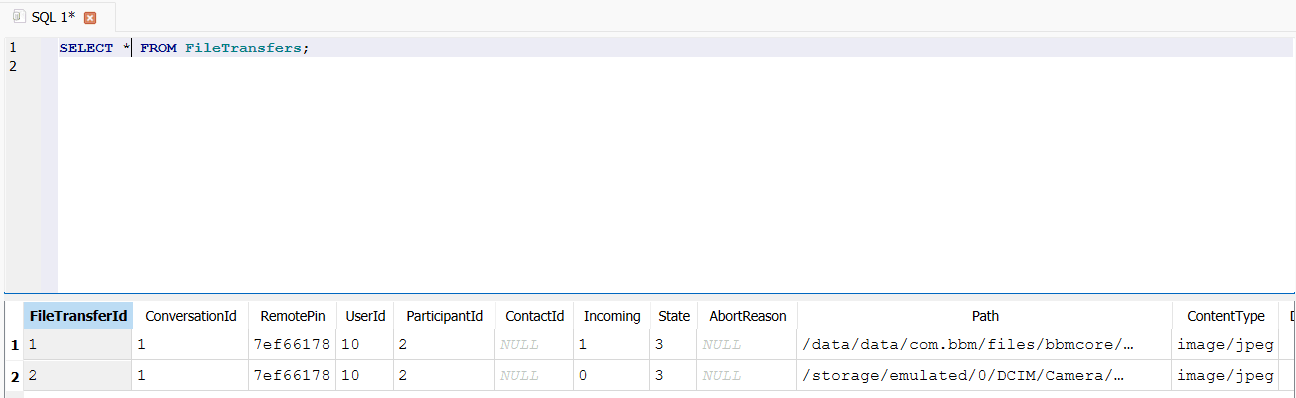
- Nombre de fitxers:
2. - Nombres de los archivos: Buscamos la columna que contiene el path o nombre.
- Nom 1:
1. - Nom 2:
1406832981515.jpg.
- Nom 1:
- ID de l'usuari de destí:
10.
- Nombre de fitxers:
B) Taula “Profile”
Sección titulada «B) Tabla “Profile”»Aquí busquem la persistència o l'accés privilegiat.
-
Consulta SQL per trobar el PIN:
SELECT * FROM Profile;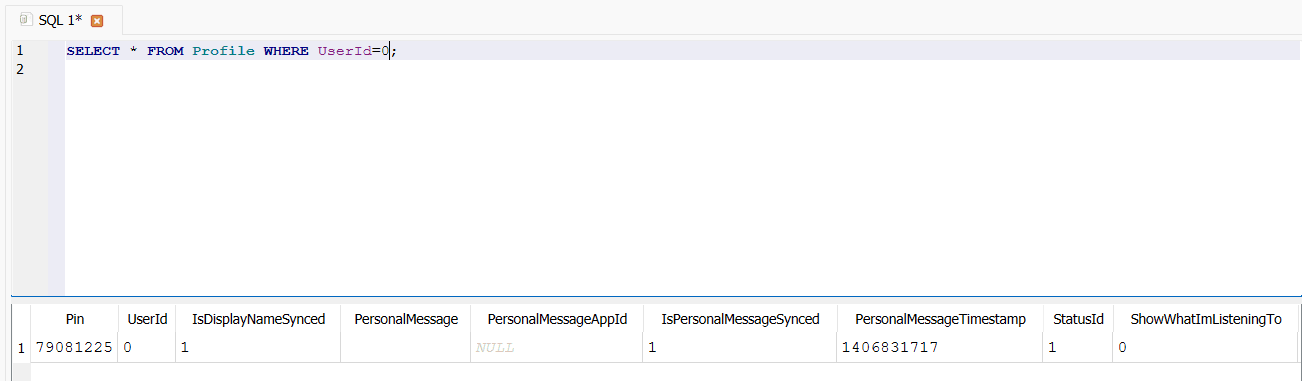
- PIN:
790B122S
- PIN:
C) Taula “Users”
Sección titulada «C) Tabla “Users”»-
Identificació de víctimes o col·laboradors.
SELECT * FROM Users WHERE UserId=10;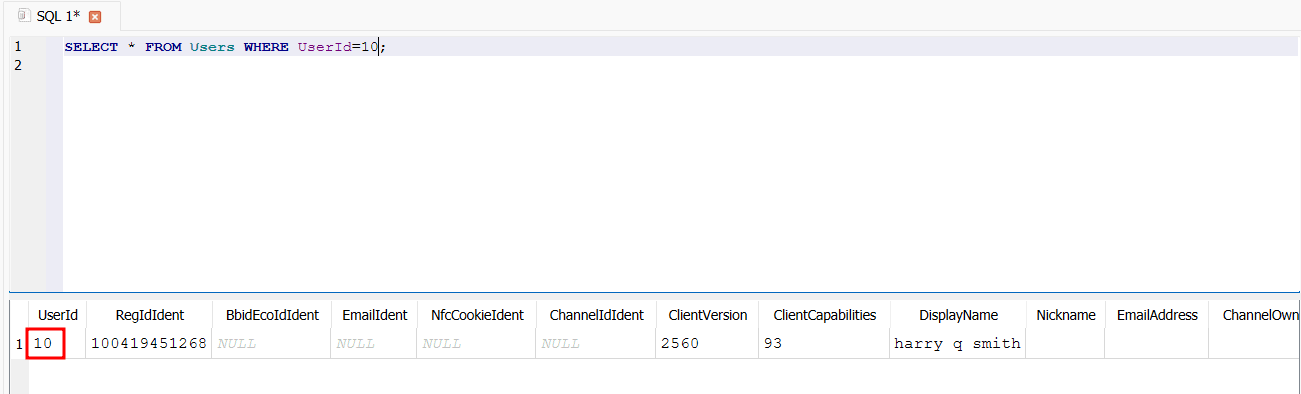
- Nom de l'usuari:
harry q smith
- Nom de l'usuari:
D) Anàlisi de missatges de text
Sección titulada «D) Análisis de Mensajes de Texto»La part més crítica per a la intel·ligència.
-
Taula utilitzada: TextMessages
-
Trobar el missatge “Round 3 reply”:
SELECT * FROM TextMessages WHERE Content LIKE "%Round 3 reply%";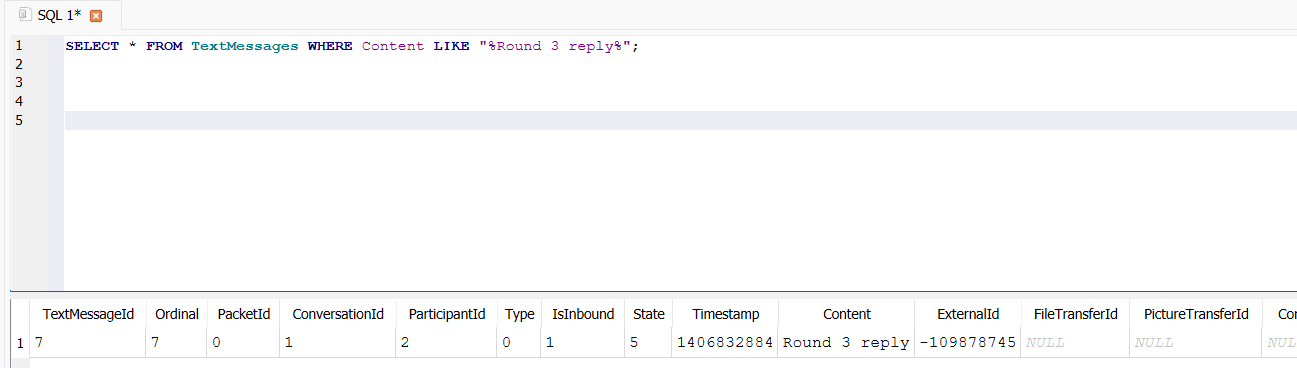
- Timestamp:
1406832884 - Data GMT:
2014-07-31 18:54:44(31 de juliol de 2014)
- Timestamp:
Hem d'analitzar aquestes dades per entendre millor el context i la situació. Podrem utilitzar aquesta informació per prendre decisions informades i realitzar les accions adequades.