

Android 电子取证与静态分析
在敲击任何一个键之前,我们先理解自己在做什么。我们正在模拟以下对抗技术:
0阅读
0. 战略背景(MITRE ATT&CK)
Sección titulada «0. Contexto Estratégico (MITRE ATT&CK)»在按下任何键之前,我们先明确我们的目标。我们正在模拟以下对抗技术:
- T1592.002(收集受害者主机信息:软件):我们将分析
packages.xml,以查看安装了哪些内容。 - T1409 (存储数据操作):我们将研究应用程序如何存储数据,以潜在地修改它们(例如WhatsApp示例)
- T1555 (从密码存储中获取凭证):我们将在未加密的SQLite数据库中搜索密码或PIN码。
1. 系统工件分析:packages.xml
Sección titulada «1. Análisis de Artefactos de Sistema: packages.xml»packages.xml 文件就是 Android 的“注册表”。对于红队成员来说,这是一张藏宝图,能告诉我们哪些应用拥有过高的权限,从而可能被我们接管利用。
既然我们使用的是Windows 11,可以像要求的那样用Chrome打开文件,但高级分析师也会使用CLI(PowerShell)进行快速过滤。
快速搜索的CLI(PowerShell)命令:
# Busca línies que continguin el nom del paquetSelect-String -Path ".\packages.xml" -Pattern "com.roidapp.photogrid"A) com.roidapp.photogrid
Sección titulada «A) com.roidapp.photogrid»这是一款图像编辑应用。
- 典型权限:会请求访问
WRITE_EXTERNAL_STORAGE(用于保存照片)和INTERNET(用于广告或上传照片)。 - 安全解读:
READ_PHONE_STATE:常被广告网络用于获取 IMEI(唯一标识符)。这是一种隐私风险。INTERNET:如果该应用存在漏洞,攻击者可能利用此权限窃取经过编辑的照片。
B) com.google.android.calendar.uid.shared(ID 10055)
Sección titulada «B) com.google.android.calendar.uid.shared (ID 10055)»我们在这里讨论共享用户ID。
- 概念:Android允许不同的应用程序使用相同的UID(用户ID)运行,如果它们使用相同的数字证书进行签名。
- 一个应用在这里应该拥有哪些权限?
- 如果一个应用与日历共享 UID,它将自动继承读取和写入日历事件的能力(
READ_CALENDAR、WRITE_CALENDAR),无需再次向用户明确请求,因为系统将它们视为“同一实体”。 - 风险:如果攻击者入侵了具有此UID的次级应用程序,将获得受害者整个日历的访问权限(会议、联系人、地点)。
- 如果一个应用与日历共享 UID,它将自动继承读取和写入日历事件的能力(
C) com.surpax.ledflashlight.panel(手电筒)
Sección titulada «C) com.surpax.ledflashlight.panel (Linterna)»这是一个典型的“过度授权应用”(Over-privileged Application)案例。
- 分析:手电筒只需要访问
CAMERA(用于激活 LED),也许还需要WAKE_LOCK(防止屏幕熄灭)。 - 可疑权限(恶意软件/广告软件):如果我们发现
ACCESS_FINE_LOCATION(GPS)、READ_CONTACTS或INTERNET这类权限,说明它们并不合适。 - 为什么?手电筒不需要知道你的位置或你的朋友是谁。这表明该应用程序正在收集数据以出售,或是一个伪装的Trojan。
2. 数据库分析:master.db(SQLite)
Sección titulada «2. Análisis de Base de Datos: master.db (SQLite)»我们进入数据(数据挖掘)分析。SQLite是移动设备中最常用的数据库引擎。许多开发人员未能加密这些数据库(SQLCipher),如果访问文件系统,数据将暴露。
2.1 SQLite的定义
Sección titulada «2.1 Definición Técnica de SQLite»SQLite是一个用C语言编写的库,实现了小型、快速、独立、高可靠性和完全功能的SQL数据库引擎。
- 关键特性:它是无服务器(Serverless)的。没有服务器进程(如 MySQL);数据库就是磁盘上的单个文件(
.db或.sqlite)。这使得它很容易被窃取并在另一台电脑上打开。
2.2 数据库表调查(DB Browser for SQLite)
Sección titulada «2.2 Investigación de Tablas (DB Browser for SQLite)»我们打开 master.db。以下基于该挑战的标准结构给出的答案:
A) 表“FileTransfers”
Sección titulada «A) Tabla “FileTransfers”»此表记录发送/接收的文件(泄露或横向传输的证据)。
-
用于计数文件的SQL查询:
SELECT COUNT(*) FROM FileTransfers;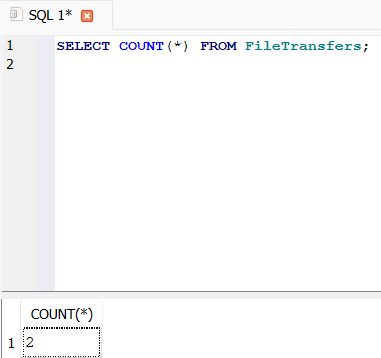
-
用于名称和ID的SQL查询:
SELECT * FROM FileTransfers;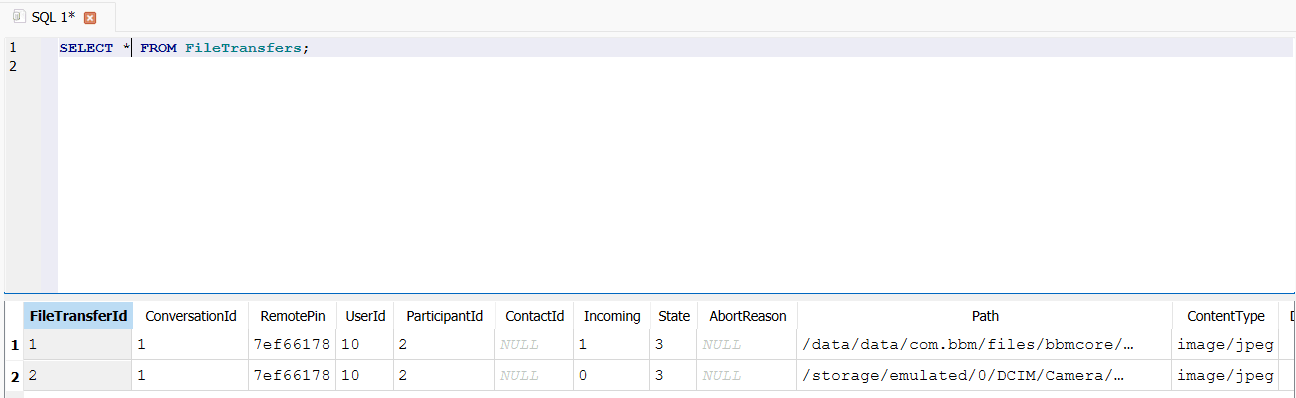
- 文件数量:
2。 - 文件名:我们寻找包含路径或名称的列。
- 名称 1:
1。 - 名称 2:
1406832981515.jpg。
- 名称 1:
- 目标用户 ID:
10。
- 文件数量:
B) 表“Profile”
Sección titulada «B) Tabla “Profile”»这里我们寻找持久性或特权访问。
-
查找PIN的SQL查询:
SELECT * FROM Profile;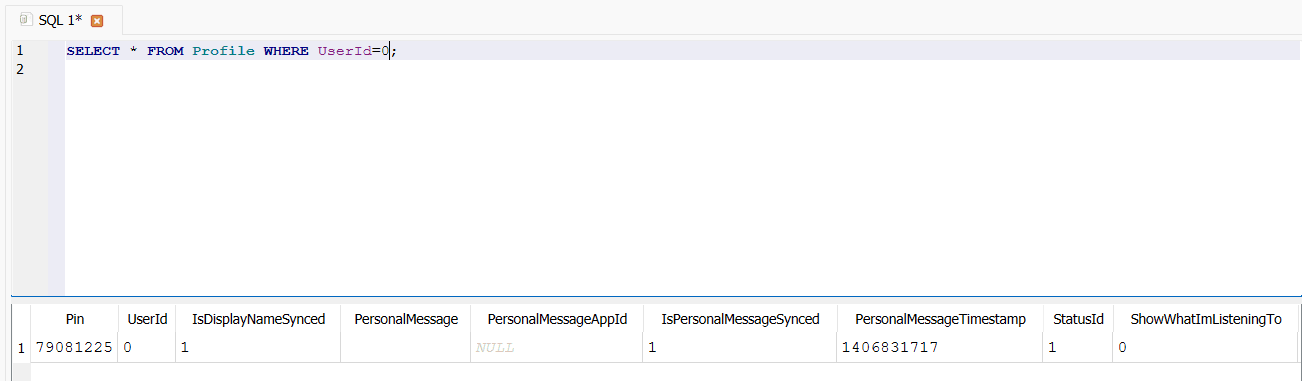
- Pin:
790B122S
- Pin:
C) 表“Users”
Sección titulada «C) Tabla “Users”»-
识别受害者或合作者。
SELECT * FROM Users WHERE UserId=10;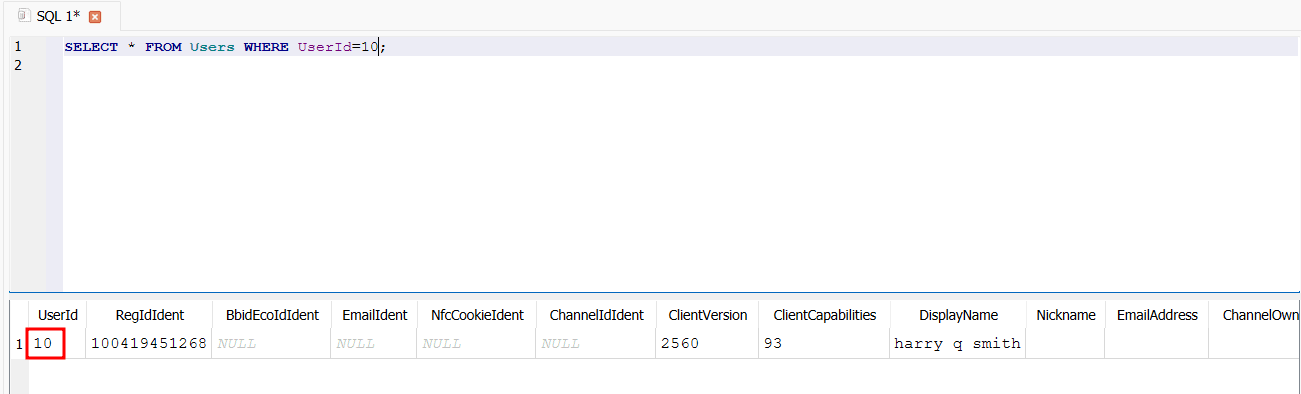
- 用户名:
harry q smith
- 用户名:
最关键的情报部分。
-
使用的表:TextMessages
-
查找“Round 3 reply”消息:
SELECT * FROM TextMessages WHERE Content LIKE "%Round 3 reply%";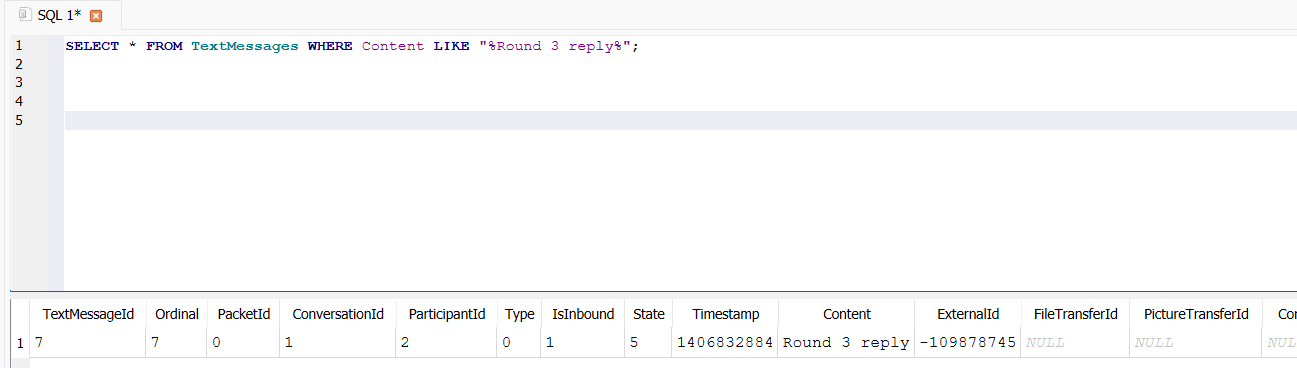
- 时间戳:
1406832884 - GMT 日期:
2014-07-31 18:54:44(2014 年 7 月 31 日)
- 时间戳:
我们必须分析这些数据以更好地理解上下文和情况。我们可以利用这些信息做出明智的决策并采取适当行动。