

FORENZNÁ A STATICKÁ ANALÝZA ANDROIDU
Predtým, ako sa dotkneme jednej klávesy, rozumieme tomu, čo robíme. Emulujeme nasledujúce protichodné techniky:
0. Strategický kontext (MITRE ATT&CK)
Sección titulada «0. Contexto Estratégico (MITRE ATT&CK)»Skôr než stlačíme akúkoľvek klávesu, musíme pochopiť, čo robíme. Emulujeme nasledujúce adversárne techniky:
- T1592.002 (Gather Victim Host Information: Software): Budeme analyzovať
packages.xml, aby sme zistili, čo je nainštalované. - T1409 (Stored Data Manipulation): Budeme skúmať, ako aplikácie ukladajú údaje, aby ich potenciálne mohli upraviť (ako v prípade WhatsAppu).
- T1555 (Credentials from Password Stores): Budeme hľadať heslá alebo PIN kódy v nešifrovaných SQLite databázach.
1. Analýza systémových artefaktov: packages.xml
Sección titulada «1. Análisis de Artefactos de Sistema: packages.xml»Súbor packages.xml je „registr“ systému Android. Pre Red Teamera je to pokladový plán, ktorý nám prezradí, ktoré aplikácie majú nadmerné oprávnenia, ktoré by sme mohli prevziať pod kontrolu.
1.1 Postup analýzy
Sección titulada «1.1 Procedimiento de Análisis»Keďže používame Windows 11, súbor môžeme otvoriť v Chrome podľa požiadavky, ale pokročilý analytik by tiež použil CLI (PowerShell) na rýchle filtrovanie.
Príkaz CLI (PowerShell) na rýchle vyhľadávanie:
# Busca línies que continguin el nom del paquetSelect-String -Path ".\packages.xml" -Pattern "com.roidapp.photogrid"1.2 Analýza konkrétnych oprávnení
Sección titulada «1.2 Análisis de Permisos Específicos»A) com.roidapp.photogrid
Sección titulada «A) com.roidapp.photogrid»Toto je aplikácia na úpravu obrázkov.
- Typické oprávnenia: Bude žiadať o prístup k
WRITE_EXTERNAL_STORAGE(na ukladanie fotografií) aINTERNET(pre reklamy alebo nahrávanie fotografií). - Interpretácia bezpečnosti:
READ_PHONE_STATE: Často sa používa v reklamných sieťach na získanie IMEI (unikátneho identifikátora). Predstavuje to riziko pre súkromie.INTERNET: Ak má aplikácia zraniteľnosti, útočník by mohol toto oprávnenie použiť na exfiltráciu upravených fotografií.
B) com.google.android.calendar.uid.shared (ID 10055)
Sección titulada «B) com.google.android.calendar.uid.shared (ID 10055)»Tu sa venujeme téme Shared User IDs.
- Koncept: Android umožňuje rôznym aplikáciám spustiť sa s rovnakým UID (User ID), ak sú podpísané rovnakým digitálnym certifikátom.
- Aké povolenia by mala mať aplikácia tu?
- Ak zdieľa aplikácia UID s kalendárom, automaticky získava schopnosť čítať a zapisovať udalosti v kalendári (
READ_CALENDAR,WRITE_CALENDAR) bez toho, aby to musela znova explicitne žiadať používateľa, pretože ich systém považuje za „tú istú entitu“. - Riziko: Ak útočník kompromituje vedľajšiu aplikáciu s týmto UID, získa prístup k celej agende obete (stretnutia, kontakty, miesta).
- Ak zdieľa aplikácia UID s kalendárom, automaticky získava schopnosť čítať a zapisovať udalosti v kalendári (
C) com.surpax.ledflashlight.panel (Baterka)
Sección titulada «C) com.surpax.ledflashlight.panel (Linterna)»Toto je klasický prípad „Over-privileged Application“ (nadmerne oprávnená aplikácia).
- Analýza: Baterka potrebuje len prístup k
CAMERA(na aktiváciu LED) a možno ajWAKE_LOCK(aby sa nevypínala). - Podozrivé oprávnenia (Malware/Adware): Ak nájdeme oprávnenia ako
ACCESS_FINE_LOCATION(GPS),READ_CONTACTSaleboINTERNET, nie sú vhodné. - Prečo? Baterka nepotrebuje vedieť, kde sa nachádzate, ani kým sú vaši priatelia. To naznačuje, že aplikácia zbiera dáta na ich predaj alebo ide o maskovaný Trojan.
2. Analýza databázy: master.db (SQLite)
Sección titulada «2. Análisis de Base de Datos: master.db (SQLite)»Tu prejdeme k analýze dát (Data Mining). SQLite je najpoužívanejším databázovým motorom v mobilných zariadeniach. Mnohí vývojári robia chybu v tom, že tieto databázy nešifrujú (SQLCipher), čím nechávajú dáta zraniteľné v prípade prístupu k súborovému systému.
2.1 Technický výklad SQLite
Sección titulada «2.1 Definición Técnica de SQLite»SQLite je knižnica v jazyku C, ktorá implementuje malý, rýchly, samostatný, vysoko spoľahlivý a plne funkčný SQL databázový motor.
- Kľúčová vlastnosť: Je serverless. Neexistuje žiadny serverový proces (ako MySQL); databáza je jediný súbor na disku (
.dbalebo.sqlite). To robí krádež a otvorenie na inom počítači triviálnym.
2.2 Vyšetrovanie tabuliek (DB Browser for SQLite)
Sección titulada «2.2 Investigación de Tablas (DB Browser for SQLite)»Otvoríme master.db. Nasledujú odpovede založené na štandardnej štruktúre tejto výzvy:
A) Tabuľka „FileTransfers“
Sección titulada «A) Tabla “FileTransfers”»Táto tabuľka zaznamenáva odoslané/prijaté súbory (dôkaz exfiltrácie alebo laterálneho pohybu).
-
SQL dotaz na započítanie súborov:
SELECT COUNT(*) FROM FileTransfers;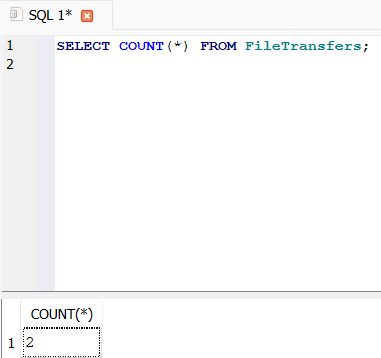
-
SQL dotaz na názvy a ID:
SELECT * FROM FileTransfers;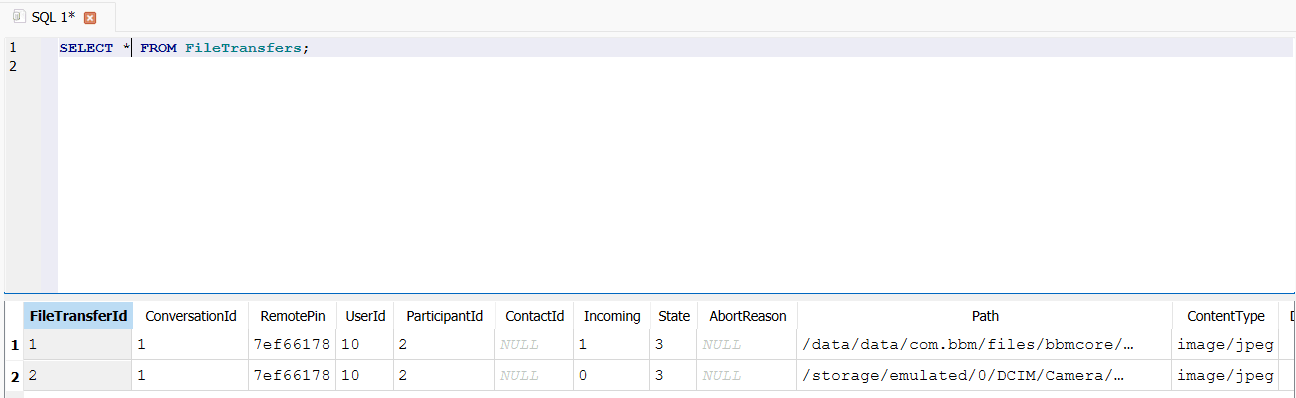
- Počet súborov:
2. - Menné súbory: Hľadáme stĺpec, ktorý obsahuje cestu alebo názov.
- Názov 1:
1. - Názov 2:
1406832981515.jpg.
- Názov 1:
- ID cieľového používateľa:
10.
- Počet súborov:
B) Tabuľka „Profile“
Sección titulada «B) Tabla “Profile”»Tu hľadáme persistenciu alebo privilégiovaný prístup.
-
SQL dotaz na nájdenie PINu:
SELECT * FROM Profile;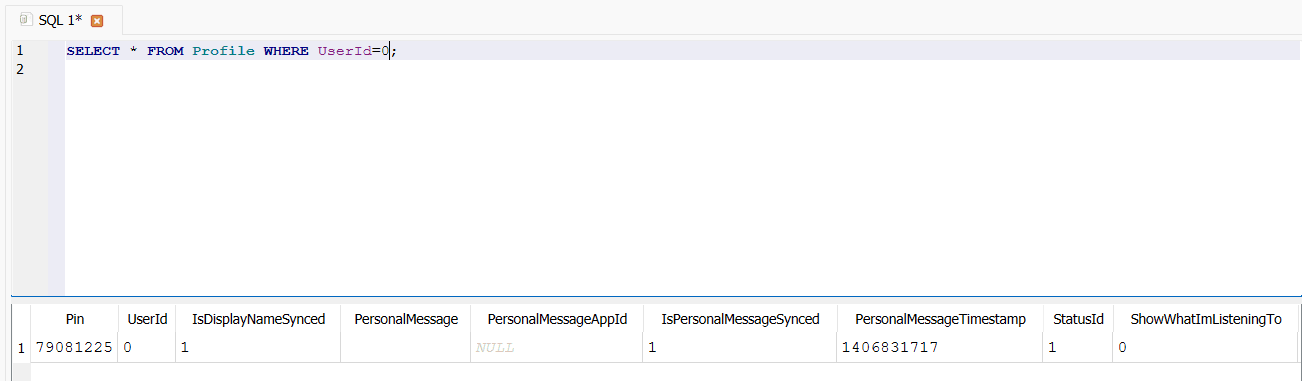
- PIN:
790B122S
- PIN:
C) Tabuľka „Users“
Sección titulada «C) Tabla “Users”»-
Identifikácia obetí alebo spolupracovníkov.
SELECT * FROM Users WHERE UserId=10;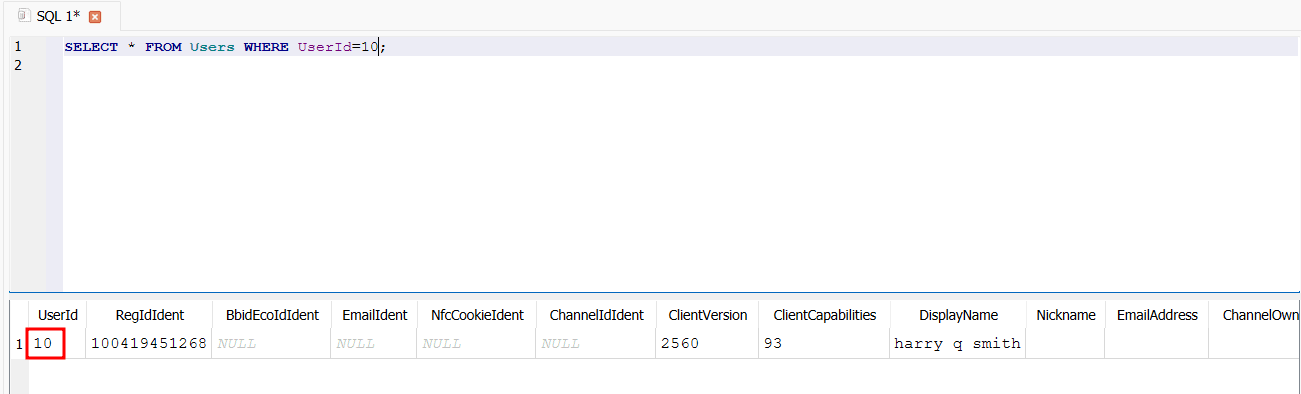
- Používateľské meno:
harry q smith
- Používateľské meno:
D) Analýza textových správ
Sección titulada «D) Análisis de Mensajes de Texto»Najkritickejšia časť pre spravodajstvo.
-
Použitá tabuľka: TextMessages
-
Nájsť správu „Round 3 reply“:
SELECT * FROM TextMessages WHERE Content LIKE "%Round 3 reply%";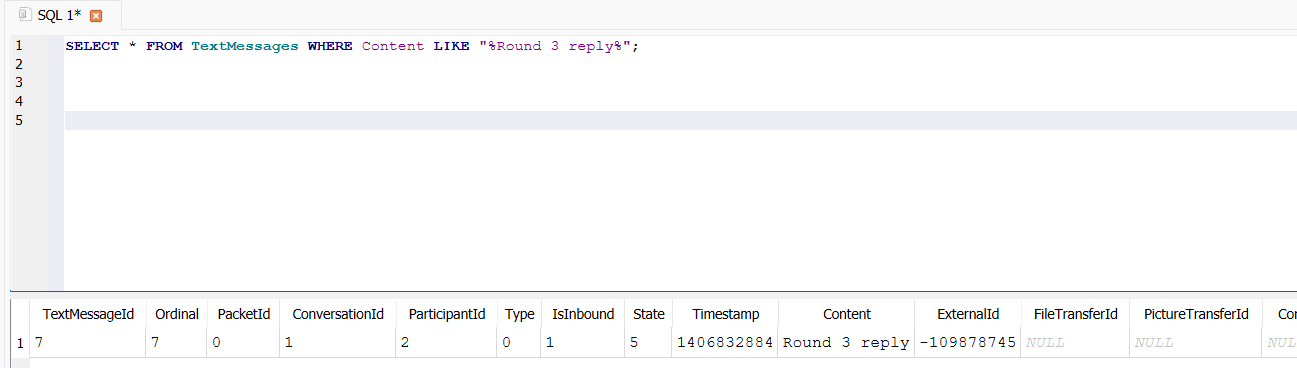
- Časové razítko:
1406832884 - GMT dátum:
2014-07-31 18:54:44(31. júla 2014)
- Časové razítko:
Musíme tieto údaje analyzovať, aby sme lepšie pochopili kontext a situáciu. Tieto informácie využijeme na prijímanie informovaných rozhodnutí a vykonávanie vhodných krokov.