

Androidのフォレンジックおよび静的分析
キーを一つ叩く前に、私たちが何をしているかを理解しています。以下の敵対的テクニックをエミュレートしています:
0. 戦略的コンテキスト(MITRE ATT&CK)
Sección titulada «0. Contexto Estratégico (MITRE ATT&CK)»1本のキーを押す前に、私たちは何をしているのかを理解しています。私たちは以下の敵対的な技術をエミュレートしています。
- T1592.002 (被害者のホスト情報の収集: ソフトウェア):
packages.xmlを分析して、何がインストールされているかを確認します。 - T1409 (格納データの操作): アプリケーションがデータをどのように保存するかを調査し、場合によっては変更します(例: WhatsAppのケース)。
- T1555 (パスワードストアから資格情報の取得): 暗号化されていないSQLiteデータベースに保存されているパスワードやPINを検索します。
1. システムアーキファクト分析: packages.xml
Sección titulada «1. Análisis de Artefactos de Sistema: packages.xml»ファイルpackages.xmlはAndroidの「レジストリ」です。レッドチームのメンバーにとって、これはアプリケーションが過剰な権限を持っているかどうかを示す宝の地図です。
Windows 11で動作しているため、Chromeでファイルを開くことができますが、高度な分析者はPowerShellなどのCLIを使用して迅速にフィルタリングします。
素早く検索するためのCLI(PowerShell)コマンド:
# Busca línies que continguin el nom del paquetSelect-String -Path ".\packages.xml" -Pattern "com.roidapp.photogrid"A) com.roidapp.photogrid
Sección titulada «A) com.roidapp.photogrid»これは画像編集アプリです。
- 一般的な権限:
WRITE_EXTERNAL_STORAGE(写真を保存するために)とINTERNET(広告や写真のアップロードのために)へのアクセスを要求します。 - セキュリティ上の解釈:
READ_PHONE_STATE: 広告ネットワークでIMEI(一意識別子)を取得するためによく使用されます。プライバシーのリスクです。INTERNET: アプリに脆弱性がある場合、ハッカーはこの権限を利用して編集された写真を抽出する可能性があります。
B) com.google.android.calendar.uid.shared (ID 10055)
Sección titulada «B) com.google.android.calendar.uid.shared (ID 10055)»ここでは共有ユーザーIDについて説明します。
- コンセプト: Androidでは、同じデジタル証明書で署名されている場合、異なるアプリが同じUID(User ID)で実行できます。
- アプリケーションはここでどのような権限を持つべきですか?
- カレンダーとUIDを共有するアプリは、ユーザーに再度明示的に依頼しなくても、カレンダーのイベントを読み書きする能力を自動的に引き継ぎます(
READ_CALENDAR,WRITE_CALENDAR)。システムはこれらを「同じエントリティ」と見なすためです。 - リスク: このUIDを持つサブアプリがハッキングされた場合、被害者のすべてのスケジュール(ミーティング、連絡先、場所)へのアクセスが得られます。
- カレンダーとUIDを共有するアプリは、ユーザーに再度明示的に依頼しなくても、カレンダーのイベントを読み書きする能力を自動的に引き継ぎます(
C) com.surpax.ledflashlight.panel (ライト)
Sección titulada «C) com.surpax.ledflashlight.panel (Linterna)»これは「過剰な権限を持つアプリ」(Over-privileged Application)の典型的なケースです。
- 分析: ライトアプリは
CAMERA(LEDを起動するため)へのアクセスと、おそらくWAKE_LOCK(オフにならないため)へのアクセスが必要です。 - 疑わしい権限 (マルウェア/アドウェア):
ACCESS_FINE_LOCATION(GPS)、READ_CONTACTSまたはINTERNETなどの権限が見つかった場合、不適切です。 - なぜですか? ライトアプリはあなたの場所や友達の情報がいらないからです。これはアプリがデータを収集して販売しているか、トロイの木馬であることを示しています。
2. データベース分析: master.db (SQLite)
Sección titulada «2. Análisis de Base de Datos: master.db (SQLite)»ここではデータ分析(データマイニング)に入ります。SQLiteはモバイルデバイスで最も使用されるデータベースエンジンです。多くの開発者がデータベースを暗号化(SQLCipher)しないことで、ファイルシステムにアクセスした場合データが漏洩する可能性があります。
2.1 SQLiteの技術的定義
Sección titulada «2.1 Definición Técnica de SQLite»SQLiteはC言語で作られた小さな、高速で信頼性の高い完全なSQLデータベースエンジンです。
- 重要な特徴: サーバーレスです。MySQLのようなサーバープロセスが存在せず、データベースはディスク上の単一ファイル(
.dbまたは.sqlite)です。これにより、他のコンピューターで簡単に盗まれて開くことが可能です。
2.2 テーブルの調査(DB Browser for SQLite)
Sección titulada «2.2 Investigación de Tablas (DB Browser for SQLite)»master.dbを開きます。その後、この問題の標準的な構造に基づく回答です:
A) 「FileTransfers」テーブル
Sección titulada «A) Tabla “FileTransfers”»送信/受信されたファイルを記録するテーブル(漏洩または横向き転送の証拠)です。
-
ファイル数をカウントするSQLクエリ:
SELECT COUNT(*) FROM FileTransfers;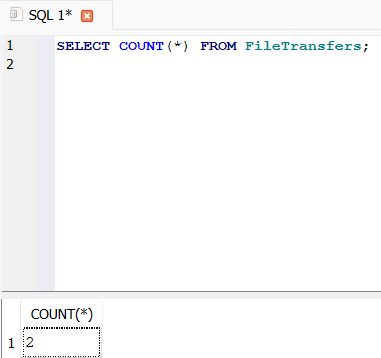
-
名前とIDを取得するSQLクエリ:
SELECT * FROM FileTransfers;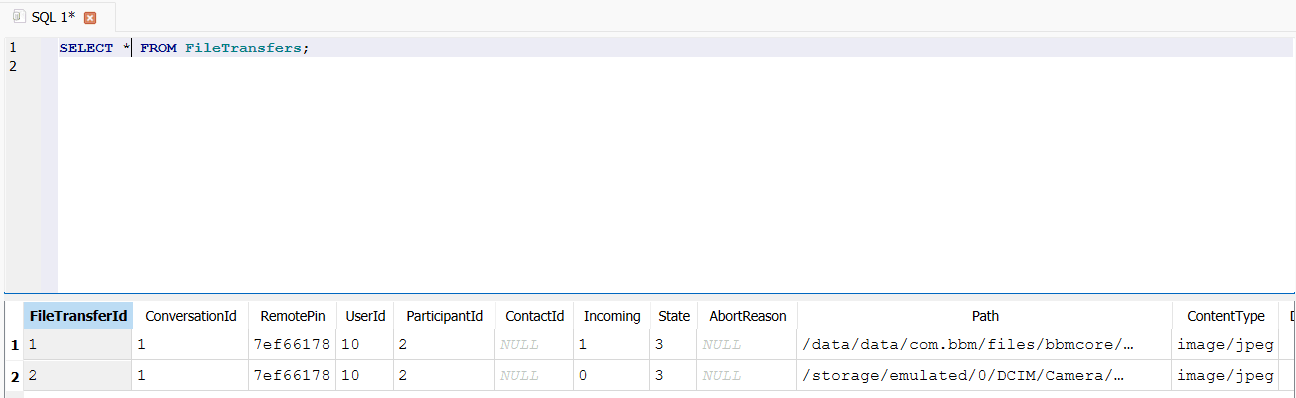
- ファイル数:
2。 - ファイル名: パスまたは名前を含む列を探します。
- 名前1:
1. - 名前2:
1406832981515.jpg.
- 名前1:
- 宛先ユーザーID:
10.
- ファイル数:
B) テーブル「Profile」
Sección titulada «B) Tabla “Profile”»ここでは、永続性や特権アクセスを探します。
-
PINを検索するSQLクエリ:
SELECT * FROM Profile;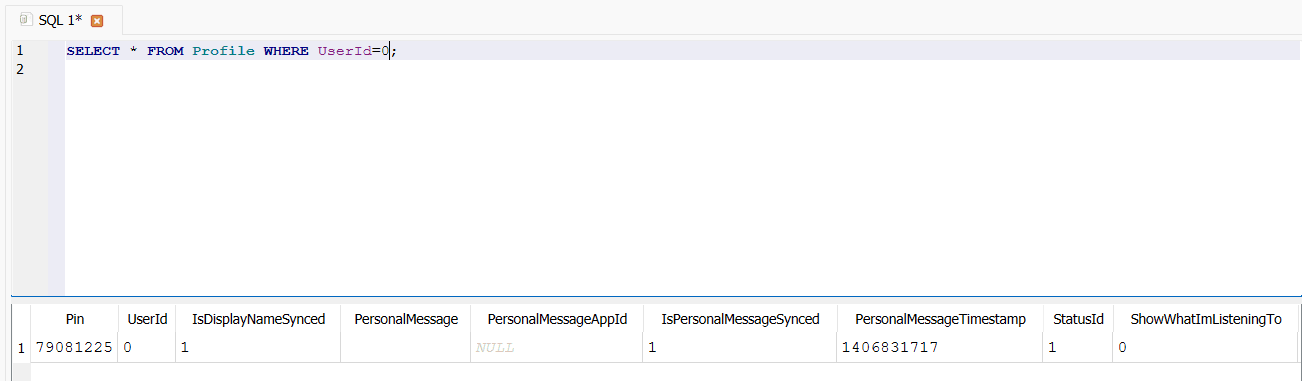
- PIN:
790B122S
- PIN:
C) テーブル「Users」
Sección titulada «C) Tabla “Users”»-
被害者や協力者の識別。
SELECT * FROM Users WHERE UserId=10;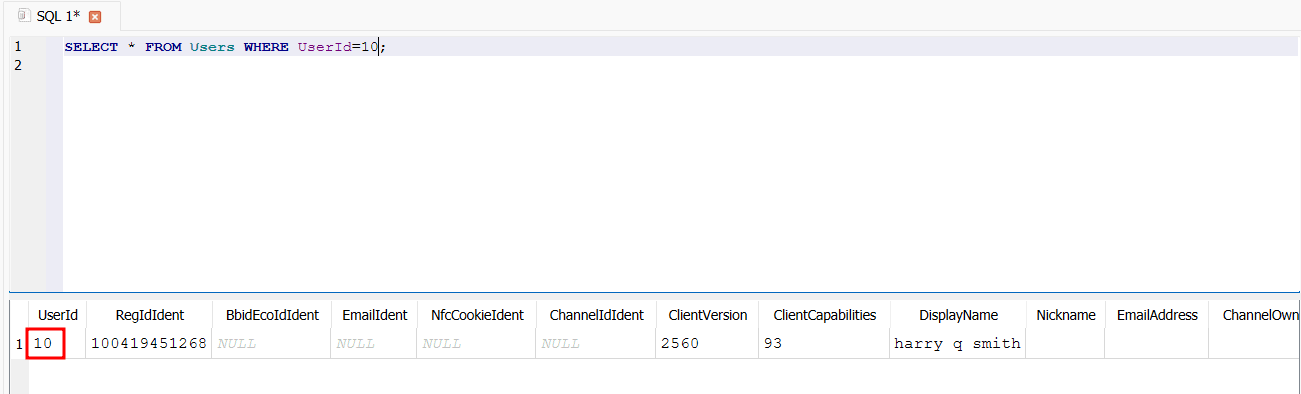
- ユーザー名:
harry q smith
- ユーザー名:
D) テキストメッセージの分析
Sección titulada «D) Análisis de Mensajes de Texto»インテリジェンスにとって最も重要な部分。
-
使用したテーブル: TextMessages
-
メッセージ「Round 3 reply」を検索する:
SELECT * FROM TextMessages WHERE Content LIKE "%Round 3 reply%";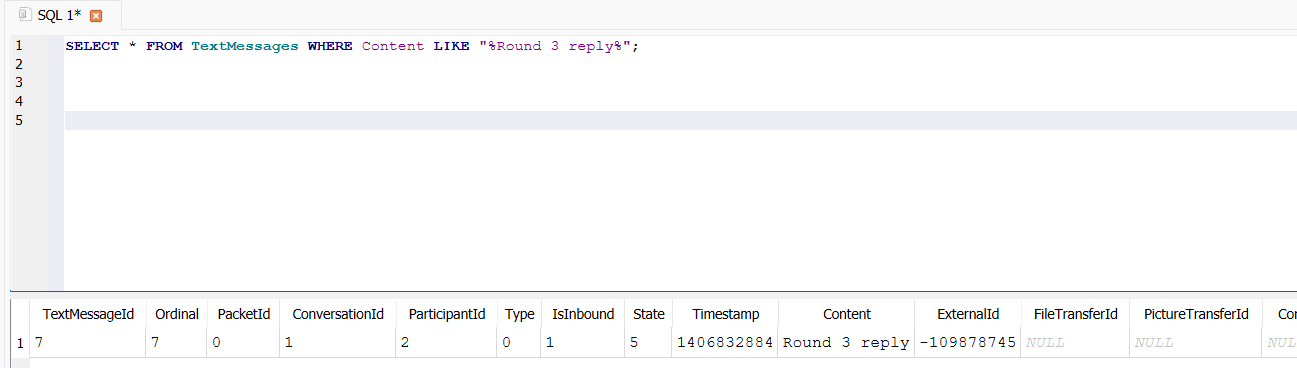
- タイムスタンプ:
1406832884 - GMT日付:
2014-07-31 18:54:44(2014年7月31日)
- タイムスタンプ:
これらのデータを分析することで、文脈と状況をより深く理解できる。この情報をもとに意思決定を行い、適切な行動を取ることができる。