

FORENSKÁ A STATICKÁ ANALÝZA ANDROIDU
Předtím, než se dotkneme jediné klávesy, chápeme, co děláme. Simulujeme následující adversary techniky:
0. Strategický kontext (MITRE ATT&CK)
Sección titulada «0. Contexto Estratégico (MITRE ATT&CK)»Než stiskneme jediný kláves, musíme rozumět tomu, co děláme. Emulujeme následující techniky útočníků:
- T1592.002 (Shromažďování informací o hostiteli oběti: Software): Budeme analyzovat
packages.xml, abychom zjistili, co je nainstalováno. - T1409 (Manipulace s uloženými daty): Budeme studovat, jak aplikace ukládají data, aby potenciálně mohla být modifikována (jako v příkladu WhatsApp).
- T1555 (Přihlašovací údaje z úložišť hesel): Budeme hledat hesla nebo PIN kódy v nešifrovaných databázích SQLite.
1. Analýza systémových artefaktů: packages.xml
Sección titulada «1. Análisis de Artefactos de Sistema: packages.xml»Soubor packages.xml je „záznamem“ Androidu. Pro Red Teamera je to mapa pokladu, která nám říká, které aplikace mají nadměrná oprávnění, která bychom mohli převzít.
1.1 Postup analýzy
Sección titulada «1.1 Procedimiento de Análisis»Protože jsme ve Windows 11, můžeme soubor otevřít v prohlížeči Chrome, jak je požadováno, ale pokročilý analytik by také použil CLI (PowerShell) pro rychlé filtrování.
Příkaz CLI (PowerShell) pro rychlé vyhledávání:
# Busca línies que continguin el nom del paquetSelect-String -Path ".\packages.xml" -Pattern "com.roidapp.photogrid"1.2 Analýza specifických oprávnění
Sección titulada «1.2 Análisis de Permisos Específicos»A) com.roidapp.photogrid
Sección titulada «A) com.roidapp.photogrid»Toto je aplikace pro úpravu obrázků.
- Typická oprávnění: Bude vyžadovat přístup k
WRITE_EXTERNAL_STORAGE(pro ukládání fotografií) aINTERNET(pro reklamy nebo nahrávání fotografií). - Bezpečnostní interpretace:
READ_PHONE_STATE: Často se používá v reklamních sítích k získání IMEI (jedinečného identifikátoru). Představuje to riziko pro soukromí.INTERNET: Pokud má aplikace zranitelnosti, útočník by mohl toto oprávnění využít k exfiltraci upravených fotografií.
B) com.google.android.calendar.uid.shared (ID 10055)
Sección titulada «B) com.google.android.calendar.uid.shared (ID 10055)»Zde mluvíme o Shared User IDs.
- Koncept: Android umožňuje různým aplikacím běžet se stejným UID (User ID), pokud jsou podepsány stejným digitálním certifikátem.
- Jaké oprávnění by zde měla mít aplikace?
- Pokud aplikace sdílí UID s kalendářem, automaticky zděluje schopnost číst a zapisovat kalendářové události (
READ_CALENDAR,WRITE_CALENDAR) bez nutnosti znovu explicitně žádat uživatele, protože systém je považuje za „stejnou entitu“. - Riziko: Pokud útočník kompromituje vedlejší aplikaci s tímto UID, získá přístup k celému kalendáři oběti (schůzky, kontakty, místa).
- Pokud aplikace sdílí UID s kalendářem, automaticky zděluje schopnost číst a zapisovat kalendářové události (
C) com.surpax.ledflashlight.panel (Baterka)
Sección titulada «C) com.surpax.ledflashlight.panel (Linterna)»Toto je klasický případ „Over-privileged Application“ (přeprivilegovaná aplikace).
- Analýza: Baterka potřebuje pouze přístup k
CAMERA(pro aktivaci LED) a možná kWAKE_LOCK(aby se nevypnula). - Podezřelé oprávnění (Malware/Adware): Pokud narazíme na oprávnění jako
ACCESS_FINE_LOCATION(GPS),READ_CONTACTSneboINTERNET, nejsou vhodné. - Proč? Baterka nepotřebuje vědět, kde se nacházíte, ani kdo jsou vaši přátelé. To naznačuje, že aplikace sbírá data za účelem prodeje nebo se jedná o maskovaného Trojana.
2. Analýza databáze: master.db (SQLite)
Sección titulada «2. Análisis de Base de Datos: master.db (SQLite)»Zde se dostáváme k analýze dat (Data Mining). SQLite je nejpoužívanějším databázovým motorem v mobilních zařízeních. Mnoho vývojářů selhává v šifrování těchto databází (SQLCipher), čímž ponechává data zranitelná v případě přístupu k souborovému systému.
2.1 Technická definice SQLite
Sección titulada «2.1 Definición Técnica de SQLite»SQLite je knihovna v jazyce C, která implementuje malý, rychlý, samostatný, vysoce spolehlivý a plně funkční SQL databázový engine.
- Klíčová vlastnost: Je Serverless. Neexistuje žádný proces serveru (jako MySQL); databáze je pouze jeden soubor na disku (
.dbnebo.sqlite). To usnadňuje jeho krádež a otevření na jiném počítači.
2.2 Průzkum tabulek (DB Browser for SQLite)
Sección titulada «2.2 Investigación de Tablas (DB Browser for SQLite)»Otevřeme master.db. Následují odpovědi založené na standardní struktuře této výzvy:
A) Tabulka „FileTransfers“
Sección titulada «A) Tabla “FileTransfers”»Tato tabulka zaznamenává odeslané/obdržené soubory (důkaz o exfiltraci nebo laterálním pohybu).
-
SQL dotaz pro počet souborů:
SELECT COUNT(*) FROM FileTransfers;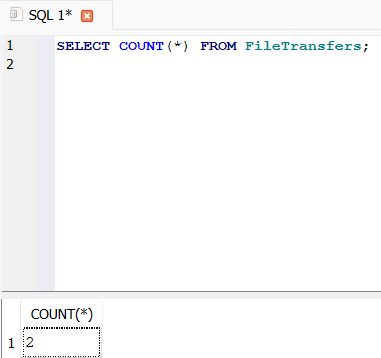
-
SQL dotaz pro názvy a ID:
SELECT * FROM FileTransfers;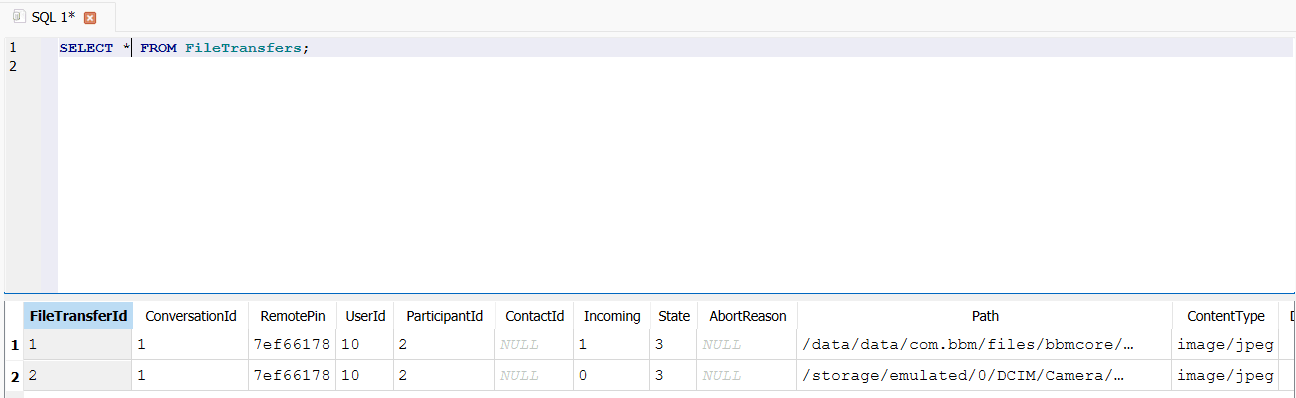
- Počet souborů:
2. - Názvy souborů: Hledáme sloupec, který obsahuje cestu nebo název.
- Název 1:
1. - Název 2:
1406832981515.jpg.
- Název 1:
- ID cílového uživatele:
10.
- Počet souborů:
B) Tabulka „Profile“
Sección titulada «B) Tabla “Profile”»Zde hledáme persistenci nebo privilegovaný přístup.
-
SQL dotaz pro nalezení PINu:
SELECT * FROM Profile;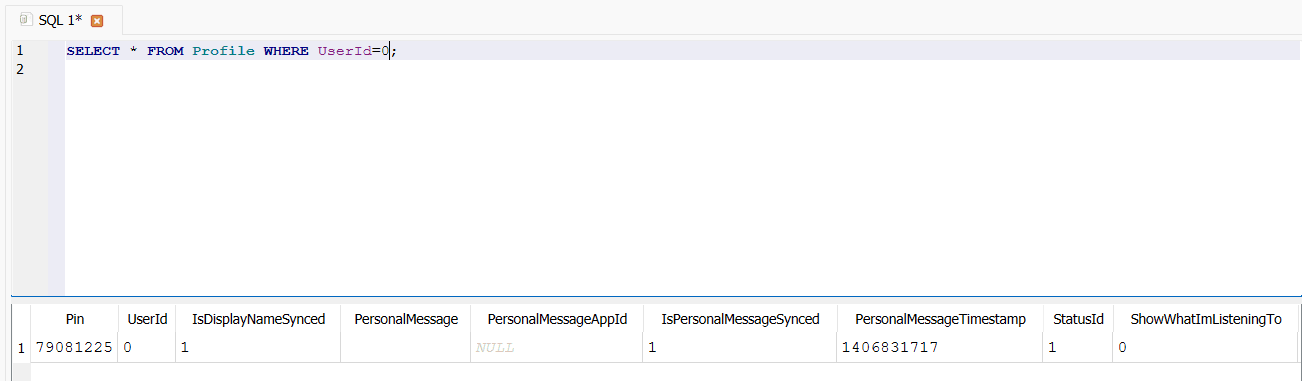
- PIN:
790B122S
- PIN:
C) Tabulka „Users“
Sección titulada «C) Tabla “Users”»-
Identifikace obětí nebo spolupracovníků.
SELECT * FROM Users WHERE UserId=10;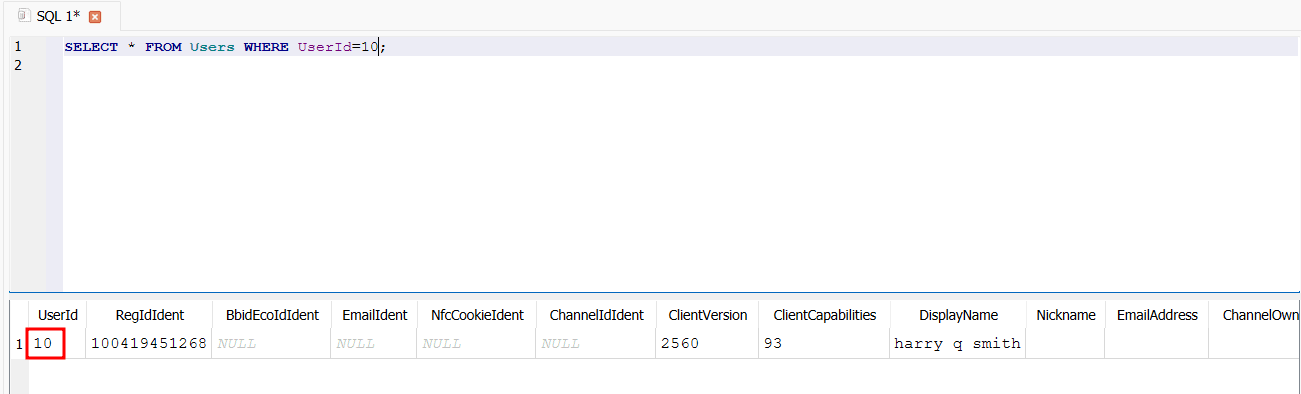
- Uživatelské jméno:
harry q smith
- Uživatelské jméno:
D) Analýza textových zpráv
Sección titulada «D) Análisis de Mensajes de Texto»Nejkritičtější část pro zpravodajství.
-
Použitá tabulka: TextMessages
-
Najít zprávu „Round 3 reply“:
SELECT * FROM TextMessages WHERE Content LIKE "%Round 3 reply%";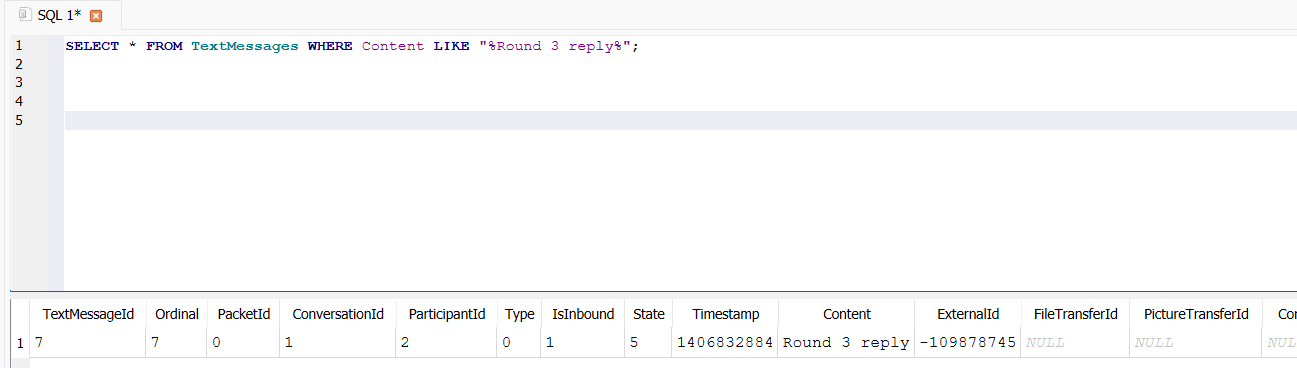
- Časové razítko:
1406832884 - Datum GMT:
2014-07-31 18:54:44(31. července 2014)
- Časové razítko:
Tyto údaje musíme analyzovat, abychom lépe pochopili kontext a situaci. Tyto informace můžeme využít k informovanému rozhodování a k provedení vhodných kroků.