

ANALISI FORENSE E STATICA DI ANDROID
Prima di toccare un solo tasto, capiamo cosa stiamo facendo. Stiamo emulando le seguenti tecniche avversarie:
0. Contesto Strategico (MITRE ATT&CK)
Sección titulada «0. Contexto Estratégico (MITRE ATT&CK)»Prima di toccare un solo tasto, comprendiamo cosa stiamo facendo. Stiamo emulando le seguenti tecniche avversarie:
- T1592.002 (Gather Victim Host Information: Software): Analizzeremo
packages.xmlper vedere cosa è installato. - T1409 (Stored Data Manipulation): Studieremo come le applicazioni salvano i dati per, potenzialmente, modificarli (come nell'esempio di WhatsApp).
- T1555 (Credentials from Password Stores): Cercheremo password o PIN in database SQLite non crittografati.
1. Analisi degli Artefatti di Sistema: packages.xml
Sección titulada «1. Análisis de Artefactos de Sistema: packages.xml»Il file packages.xml è il “Registro” di Android. Per un Red Teamer, è una mappa del tesoro che ci dice quali applicazioni hanno privilegi eccessivi che potremmo sequestrare.
1.1 Procedura di Analisi
Sección titulada «1.1 Procedimiento de Análisis»Dato che siamo su Windows 11, potremo aprire il file con Chrome come richiesto, ma un analista avanzato utilizzerebbe anche la CLI (PowerShell) per filtrare rapidamente.
Comando CLI (PowerShell) per cercare rapidamente:
# Busca línies que continguin el nom del paquetSelect-String -Path ".\packages.xml" -Pattern "com.roidapp.photogrid"1.2 Analisi dei Permessi Specifici
Sección titulada «1.2 Análisis de Permisos Específicos»A) com.roidapp.photogrid
Sección titulada «A) com.roidapp.photogrid»Questa è un'applicazione di editing di immagini.
- Permessi Tipici: Richiederà l'accesso a
WRITE_EXTERNAL_STORAGE(per salvare foto) eINTERNET(per annunci o caricare foto). - Interpretazione di Sicurezza:
READ_PHONE_STATE: Spesso viene utilizzato dalle reti pubblicitarie per ottenere l'IMEI (identificatore univoco). È un rischio per la privacy.INTERNET: Se l'applicazione presenta vulnerabilità, un attaccante potrebbe utilizzare questo permesso per esfiltrare le foto modificate.
B) com.google.android.calendar.uid.shared (ID 10055)
Sección titulada «B) com.google.android.calendar.uid.shared (ID 10055)»Qui parliamo di Shared User IDs.
- Concetto: Android consente a diverse applicazioni di essere eseguite con lo stesso UID (User ID) se sono firmate con lo stesso certificato digitale.
- Quali permessi dovrebbe avere un'applicazione qui?
- Se un'applicazione condivide l'UID con il calendario, eredita automaticamente la capacità di leggere e scrivere eventi del calendario (
READ_CALENDAR,WRITE_CALENDAR) senza necessità di richiederlo esplicitamente all'utente di nuovo, poiché il sistema le considera “la stessa entità”. - Rischio: Se un attaccante compromette un'applicazione secondaria con questo UID, ottiene accesso a tutta l'agenda della vittima (riunioni, contatti, luoghi).
- Se un'applicazione condivide l'UID con il calendario, eredita automaticamente la capacità di leggere e scrivere eventi del calendario (
C) com.surpax.ledflashlight.panel (Torcia)
Sección titulada «C) com.surpax.ledflashlight.panel (Linterna)»Questo è un caso classico di “Over-privileged Application” (Applicazione sovraprivilegiata).
- Analisi: Una torcia necessita solo dell'accesso a
CAMERA(per attivare il LED) e forseWAKE_LOCK(per non spegnersi). - Permessi Sospetti (Malware/Adware): Se troviamo permessi come
ACCESS_FINE_LOCATION(GPS),READ_CONTACTSoINTERNET, non sono adeguati. - Perché? Una torcia non ha bisogno di sapere dove ti trovi né chi sono i tuoi amici. Questo indica che l'applicazione sta raccogliendo dati per venderli o è un Trojan camuffato.
2. Analisi del database: master.db (SQLite)
Sección titulada «2. Análisis de Base de Datos: master.db (SQLite)»Qui entriamo nell'analisi dei dati (Data Mining). SQLite è il motore di database più utilizzato sui dispositivi mobili. Molti sviluppatori commettono l'errore di non cifrare questi database (SQLCipher), lasciando i dati esposti in caso di accesso al file system.
2.1 Definizione tecnica di SQLite
Sección titulada «2.1 Definición Técnica de SQLite»SQLite è una libreria in linguaggio C che implementa un motore di database SQL piccolo, veloce, autonomo, altamente affidabile e completamente funzionale.
- Caratteristica chiave: È Serverless. Non c'è un processo server (come MySQL); il database è un singolo file sul disco (
.dbo.sqlite). Questo rende estremamente facile rubarlo e aprirlo su un altro computer.
2.2 Investigazione delle tabelle (DB Browser for SQLite)
Sección titulada «2.2 Investigación de Tablas (DB Browser for SQLite)»Apriamo master.db. Di seguito, le risposte basate sulla struttura standard di questa sfida:
A) Tabella “FileTransfers”
Sección titulada «A) Tabla “FileTransfers”»Questa tabella registra i file inviati/ricevuti (evidenza di esfiltrazione o trasferimento laterale).
-
Query SQL per contare i file:
SELECT COUNT(*) FROM FileTransfers;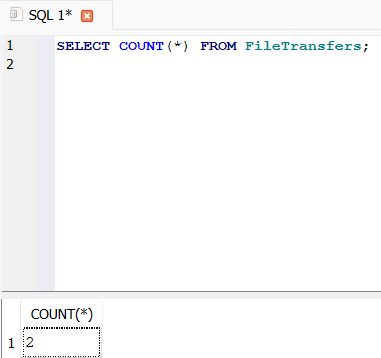
-
Query SQL per nomi e ID:
SELECT * FROM FileTransfers;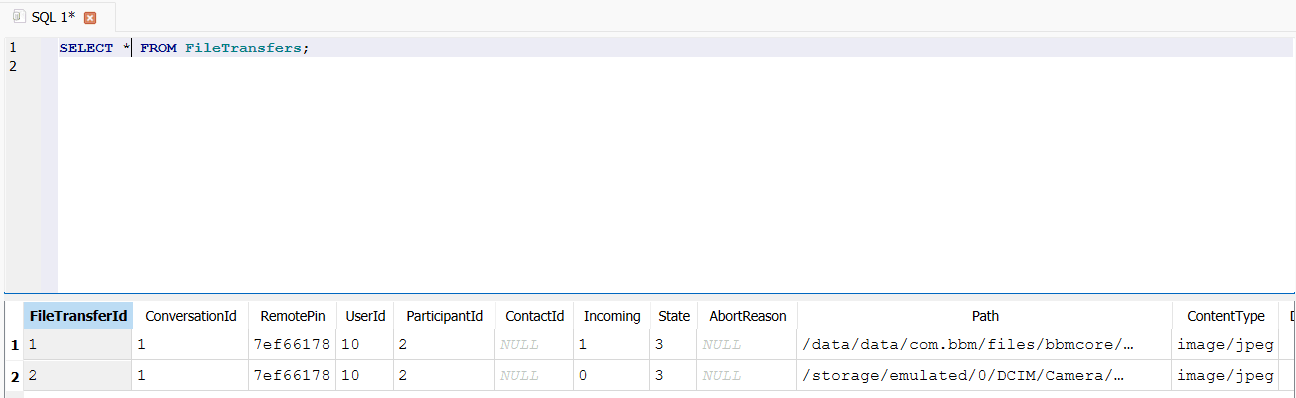
- Numero di file:
2. - Nomi dei file: Cerchiamo la colonna che contiene il percorso o il nome.
- Nome 1:
1. - Nome 2:
1406832981515.jpg.
- Nome 1:
- ID Utente di destinazione:
10.
- Numero di file:
B) Tabella “Profile”
Sección titulada «B) Tabla “Profile”»Qui cerchiamo la persistenza o l'accesso privilegiato.
-
Query SQL per trovare il PIN:
SELECT * FROM Profile;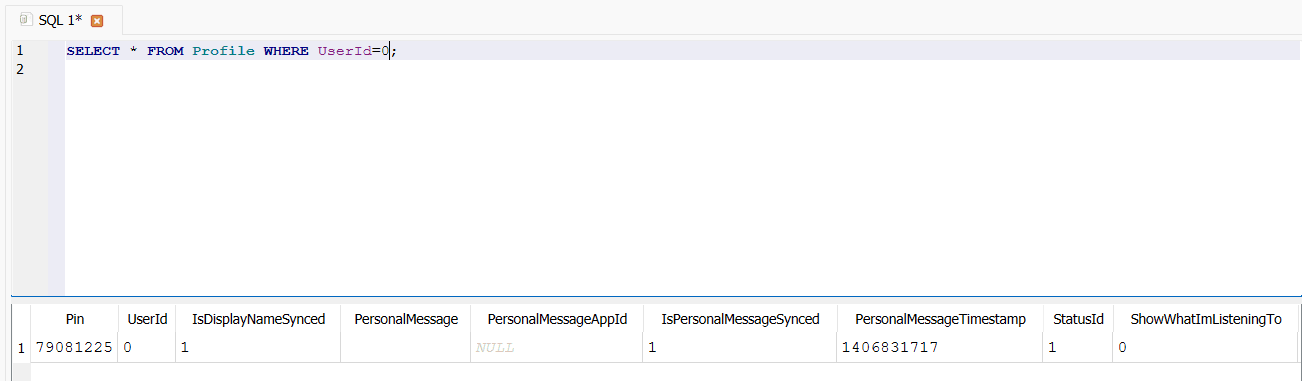
- Pin:
790B122S
- Pin:
C) Tabella “Users”
Sección titulada «C) Tabla “Users”»-
Identificazione di vittime o collaboratori.
SELECT * FROM Users WHERE UserId=10;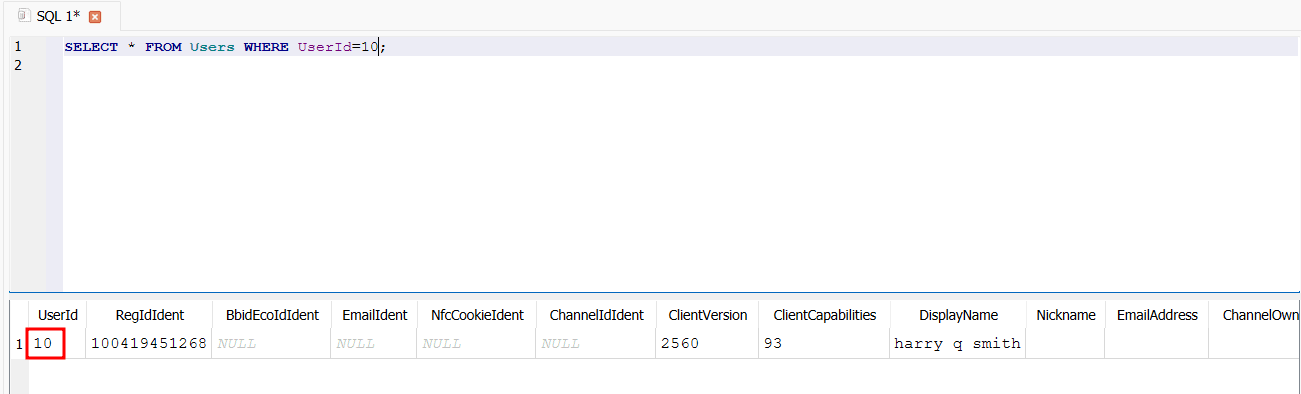
- Nome utente:
harry q smith
- Nome utente:
D) Analisi dei messaggi di testo
Sección titulada «D) Análisis de Mensajes de Texto»La parte più critica per l'intelligence.
-
Tabella utilizzata: TextMessages
-
Trovare il messaggio “Round 3 reply”:
SELECT * FROM TextMessages WHERE Content LIKE "%Round 3 reply%";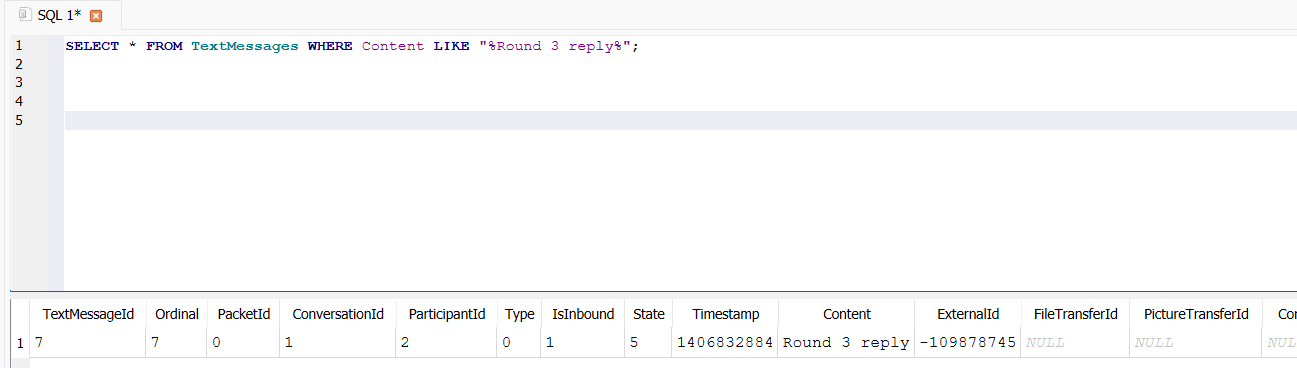
- Timestamp:
1406832884 - Data GMT:
2014-07-31 18:54:44(31 luglio 2014)
- Timestamp:
Dobbiamo analizzare questi dati per comprendere meglio il contesto e la situazione. Potremo utilizzare queste informazioni per prendere decisioni informate e intraprendere azioni appropriate.