

ANÁLISIS FORENSE Y ESTÁTICO DE ANDROID
Antes de tocar una sola tecla, entendemos qué estamos haciendo. Estamos emulando las siguientes técnicas adversarias:
0. Contexto Estratégico (MITRE ATT&CK)
Sección titulada «0. Contexto Estratégico (MITRE ATT&CK)»Antes de tocar una sola tecla, entendemos qué estamos haciendo. Estamos emulando las siguientes técnicas adversarias:
- T1592.002 (Gather Victim Host Information: Software): Analizaremos
packages.xmlpara ver qué hay instalado. - T1409 (Stored Data Manipulation): Estudiaremos cómo las aplicaciones guardan datos para, potencialmente, modificarlos (como el ejemplo de WhatsApp).
- T1555 (Credentials from Password Stores): Buscaremos contraseñas o PINs en bases de datos SQLite no cifradas.
1. Análisis de Artefactos de Sistema: packages.xml
Sección titulada «1. Análisis de Artefactos de Sistema: packages.xml»El archivo packages.xml es el “Registro” de Android. Para un Red Teamer, es un mapa del tesoro que nos dice qué aplicaciones tienen privilegios excesivos que podríamos secuestrar.
1.1 Procedimiento de Análisis
Sección titulada «1.1 Procedimiento de Análisis»Ya que estamos en Windows 11, podremos abrir el archivo con Chrome como se demanda, pero un analista avanzado también utilizaría la CLI (PowerShell) para filtrar rápidamente.
Comanda CLI (PowerShell) para buscar rápidamente:
# Busca línies que continguin el nom del paquetSelect-String -Path ".\packages.xml" -Pattern "com.roidapp.photogrid"1.2 Análisis de Permisos Específicos
Sección titulada «1.2 Análisis de Permisos Específicos»A) com.roidapp.photogrid
Sección titulada «A) com.roidapp.photogrid»Esta es una aplicación de edición de imágenes.
- Permisos Típicos: Solicitará acceso a
WRITE_EXTERNAL_STORAGE(para guardar fotos) yINTERNET(para anuncios o subir fotos). - Interpretación de Seguridad:
READ_PHONE_STATE: A menudo se utiliza para redes de publicidad para obtener el IMEI (identificador único). Es un riesgo de privacidad.INTERNET: Si la aplicación tiene vulnerabilidades, un atacante podría utilizar este permiso para exfiltrar las fotos editadas.
B) com.google.android.calendar.uid.shared (ID 10055)
Sección titulada «B) com.google.android.calendar.uid.shared (ID 10055)»Aquí hablamos de Shared User IDs.
- Concepto: Android permite que diferentes aplicaciones se ejecuten con el mismo UID (User ID) si están firmadas con el mismo certificado digital.
- ¿Qué permisos debería tener una aplicación aquí?
- Si una aplicación comparte UID con el calendario, automáticamente hereda la capacidad de leer y escribir eventos del calendario (
READ_CALENDAR,WRITE_CALENDAR) sin necesidad de pedírselo explícitamente al usuario de nuevo, ya que el sistema las considera “la misma entidad”. - Riesgo: Si un atacante compromete una aplicación secundaria con este UID, gana acceso a toda la agenda de la víctima (reuniones, contactos, lugares).
- Si una aplicación comparte UID con el calendario, automáticamente hereda la capacidad de leer y escribir eventos del calendario (
C) com.surpax.ledflashlight.panel (Linterna)
Sección titulada «C) com.surpax.ledflashlight.panel (Linterna)»Este es un caso clásico de “Over-privileged Application” (Aplicación sobreprivilegiada).
- Análisis: Una linterna solo necesita acceso a
CAMERA(para activar el LED) y quizásWAKE_LOCK(para que no se apague). - Permisos Sospechosos (Malware/Adware): Si encontramos permisos como
ACCESS_FINE_LOCATION(GPS),READ_CONTACTSoINTERNET, no son adecuados. - ¿Por qué? Una linterna no necesita saber dónde estás ni quiénes son tus amigos. Esto indica que la aplicación está recopilando datos para venderlos o es un Trojan camuflado.
2. Análisis de Base de Datos: master.db (SQLite)
Sección titulada «2. Análisis de Base de Datos: master.db (SQLite)»Aquí entramos en el análisis de datos (Data Mining). SQLite es el motor de base de datos más utilizado en móviles. Muchos desarrolladores fallan en no cifrar estas bases de datos (SQLCipher), dejando los datos expuestos si accedemos al sistema de archivos.
2.1 Definición Técnica de SQLite
Sección titulada «2.1 Definición Técnica de SQLite»SQLite es una biblioteca en lenguaje C que implementa un motor de base de datos SQL pequeño, rápido, autónomo, de alta fiabilidad y completamente funcional.
- Característica Clave: Es Serverless. No hay un proceso de servidor (como MySQL); la base de datos es un único archivo en el disco (
.dbo.sqlite). Esto hace que sea trivial robar y abrir en otro ordenador.
2.2 Investigación de Tablas (DB Browser for SQLite)
Sección titulada «2.2 Investigación de Tablas (DB Browser for SQLite)»Abrimos master.db. A continuación, las respuestas basadas en la estructura estándar de este reto:
A) Tabla “FileTransfers”
Sección titulada «A) Tabla “FileTransfers”»Esta tabla registra archivos enviados/recibidos (evidencia de exfiltración o transferencia lateral).
-
Consulta SQL para contar archivos:
SELECT COUNT(*) FROM FileTransfers;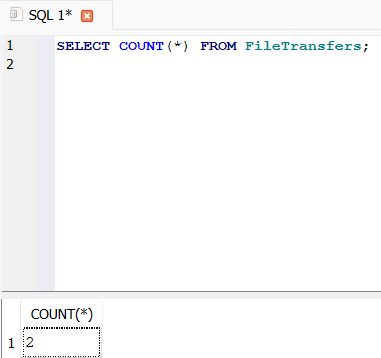
-
Consulta SQL para nombres y ID:
SELECT * FROM FileTransfers;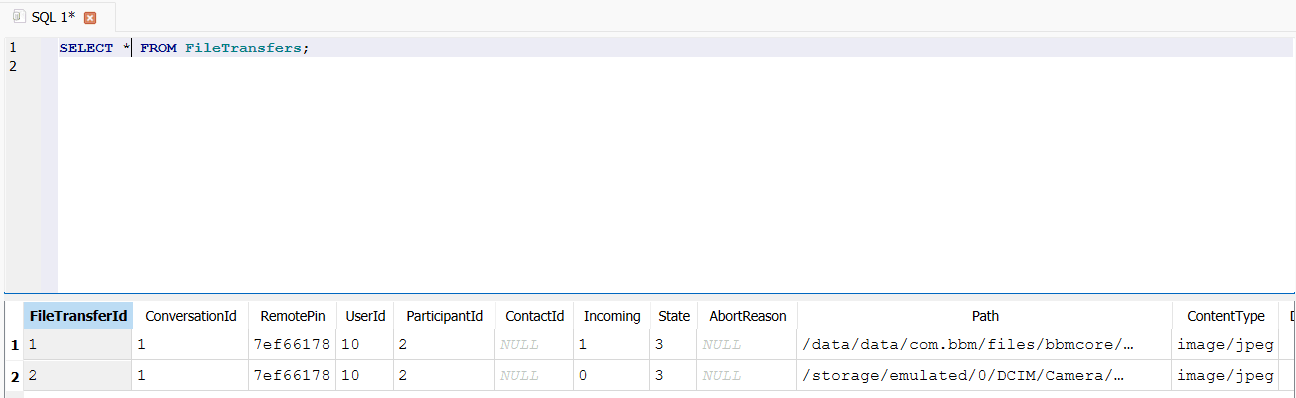
- Número de archivos:
2. - Nombres de los archivos: Buscamos la columna que contiene el path o nombre.
- Nombre 1:
1. - Nombre 2:
1406832981515.jpg.
- Nombre 1:
- ID Usuario destino:
10.
- Número de archivos:
B) Tabla “Profile”
Sección titulada «B) Tabla “Profile”»Aquí buscamos la persistencia o acceso privilegiado.
-
Consulta SQL para encontrar el PIN:
SELECT * FROM Profile;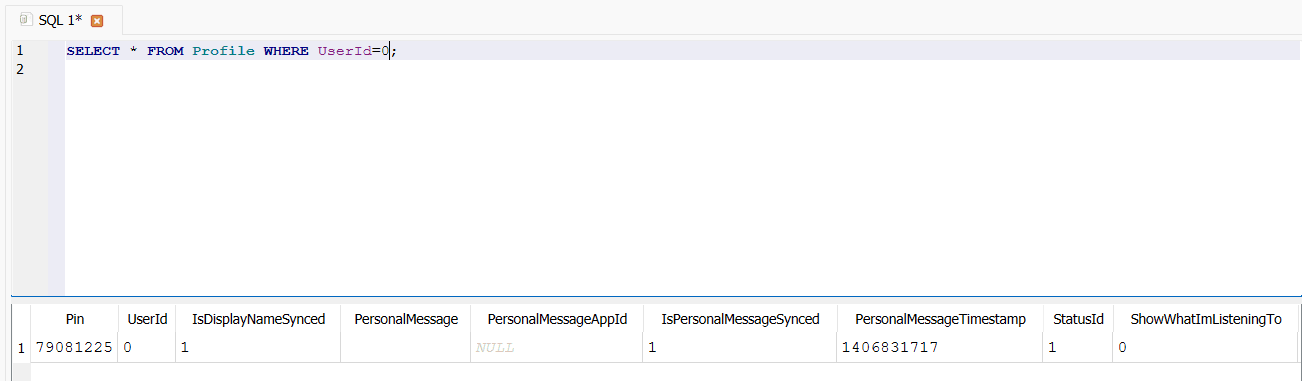
- Pin:
790B122S
- Pin:
C) Tabla “Users”
Sección titulada «C) Tabla “Users”»-
Identificación de víctimas o colaboradores.
SELECT * FROM Users WHERE UserId=10;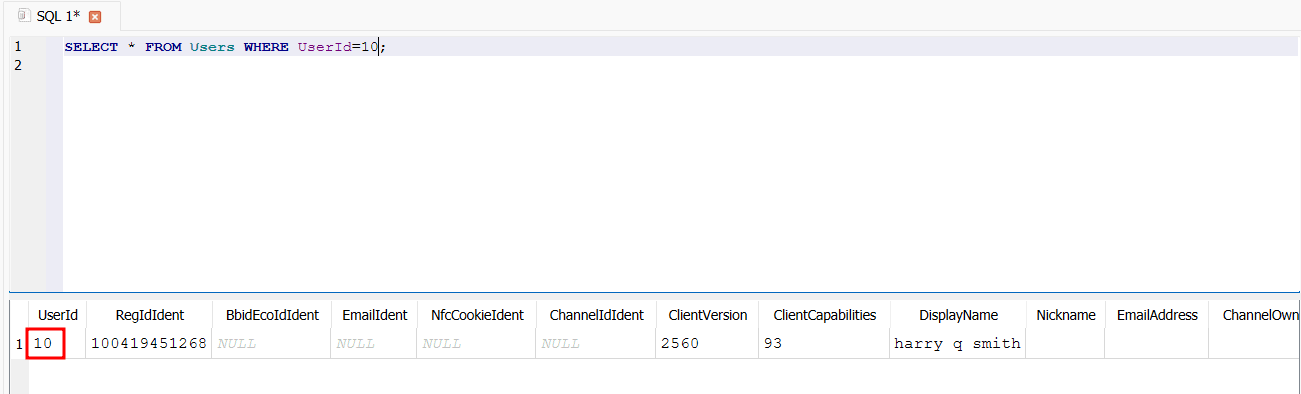
- Nombre del usuario:
harry q smith
- Nombre del usuario:
D) Análisis de Mensajes de Texto
Sección titulada «D) Análisis de Mensajes de Texto»La parte más crítica para la inteligencia.
-
Tabla utilizada: TextMessages
-
Encontrar el mensaje “Round 3 reply”:
SELECT * FROM TextMessages WHERE Content LIKE "%Round 3 reply%";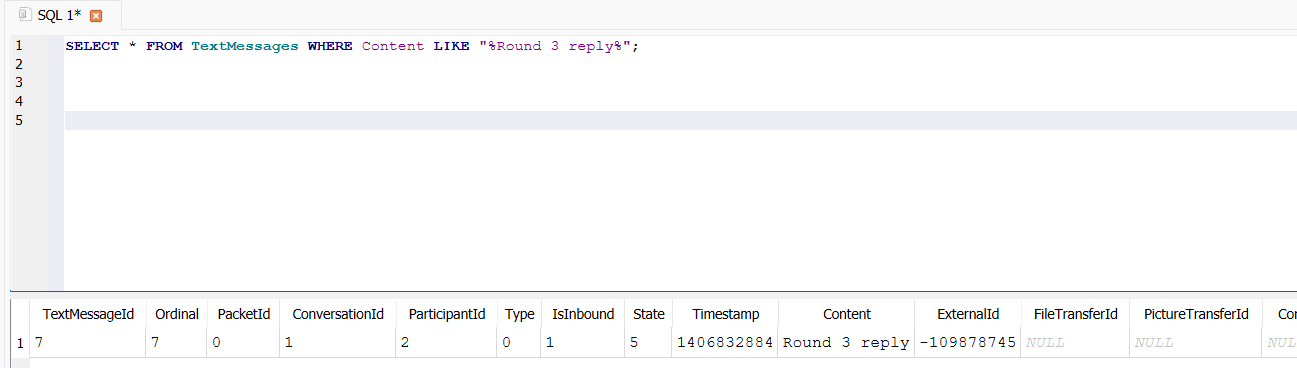
- Timestamp:
1406832884 - Fecha GMT:
2014-07-31 18:54:44(31 de julio de 2014)
- Timestamp:
Debemos analizar estos datos para entender mejor el contexto y la situación. Podremos utilizar esta información para tomar decisiones informadas y realizar acciones adecuadas.