



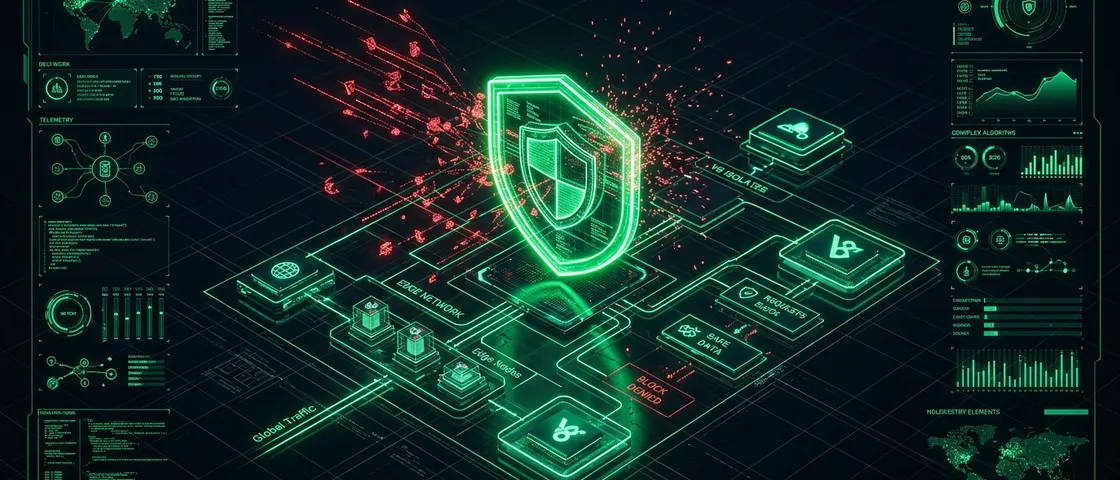
I vettori di attacco diretti alla Capa di Applicazione (L7) sono evoluti da semplici inondazioni HTTP (HTTP Floods) verso raffiche asimmetriche altamente distribuite che imitano con fedeltà il comportamento di navigazione degli utenti legittimi. In questa analisi si descrive l'architettura di difesa perimetrale implementata in Portelcore Web, combinando regole di Web Application Firewall (WAF), verifica crittografica HMAC sul Edge e contromisure automatiche eseguite su V8 Isolates.
1. L'Asimmetria dell'Ataque L7
A differenza delle saturazioni volumetriche in Capa 3/4 (SYN floods, amplificazione UDP), gli attacchi in L7 consumano risorse direttamente nello stack di rendering, basi di dati e middleware di calcolo:
[ CLIENTE ATACANTE ] ---> (Inundación HTTP POST /search) ---> [ ORIGEN: CPU 100% ] [ MEMORIA AGOTADA ] [ HTTP 504 TIMEOUT ]L'obiettivo perimetrale consiste nell'intercettare e mitigare il traffico dannoso prima che raggiunga gli Isolates di Pages Functions o il server di origine, risolvendo la valutazione di sicurezza in meno di 2 millisecondi.
2. Ispezione Crittografica mediante HMAC Token Buckets
Per i form critici (come la spedizione di posta 2FA o la pianificazione), la validazione tradizionale di CAPTCHA viene combinata con un token HMAC-SHA256 con timbro (timestamp):
/** * Valida la firma HMAC de una petición entrante en el Edge. * Previene ataques de repetición (Replay Attacks) verificando la ventana temporal. */export async function verifySecurityToken(  token: string,  secretKey: string,  maxAgeSeconds = 300): Promise<boolean> {  const parts = token.split(".");  if (parts.length !== 2) return false;
  const [timestampStr, receivedHmac] = parts;  const timestamp = parseInt(timestampStr, 10);  const now = Math.floor(Date.now() / 1000);
  if (isNaN(timestamp) || Math.abs(now - timestamp) > maxAgeSeconds) {    return false; // Token expirado o reloj desfasado  }
  const encoder = new TextEncoder();  const key = await crypto.subtle.importKey(    "raw",    encoder.encode(secretKey),    { name: "HMAC", hash: "SHA-256" },    false,    ["verify"]  );
  return await crypto.subtle.verify(    "HMAC",    key,    hexToBytes(receivedHmac),    encoder.encode(timestampStr)  );}
function hexToBytes(hex: string): Uint8Array { const bytes = new Uint8Array(hex.length / 2); for (let i = 0; i < bytes.length; i++) { bytes[i] = parseInt(hex.slice(i * 2, i * 2 + 2), 16); } return bytes;}3. Topologia WAF: Rate Limiting per Impronta JA4
Il blocco tradizionale basato solo sugli indirizzi IPv4/IPv6 è insufficiente di fronte a botnet che ruotano IP residenziali. L'architettura di Portelcore utilizza impronte TLS JA4 per identificare le famiglie di bot automatizzati:
| Parametro | Configurazione di Produzione | Effetto |
|---|---|---|
| Finestra di Rate Limit | 60 secondi | conteggio scorrevole in memoria perimetrale |
| Soglia di Richiesta | 30 richieste / minuto | Attivazione di Managed Challenge |
| Criterio di Coincidenza | http.request.uri.path contains "/api/" | Isolamento rigoroso degli endpoint di mutazione |
| Azione di Risposta | HTTP 429 con intestazione Retry-After | Mitigazione senza costi per l'infrastruttura |
4. Conclusione e Resilienza
Collocando l'ispezione nel piano di controllo perimetrale di Cloudflare e accoppiando il backend a funzioni SSR ultraleggere, il costo operativo di mitigare milioni di richieste maligne si riduce a zero, mantenendo una disponibilità continua del 99,99% in tutti i punti di presenza (PoPs) globali.
[ Continua Esplorando ]
V8 Isolates contro Contenitori: Architettura Serverless di Bassa Latenza
Traduzioni Deterministiche in Tempo Reale con Cloudflare Workers AI
Base di Conoscenza · 200+ Manuali
Procedure verificate di Linux, Windows Server, Cloud ibrido, reti e cibersicurezza.
Consulenza & Contatto
Architettura Cloud, audit DevSecOps, infrastruttura ibrida o collaborazione tecnica.