



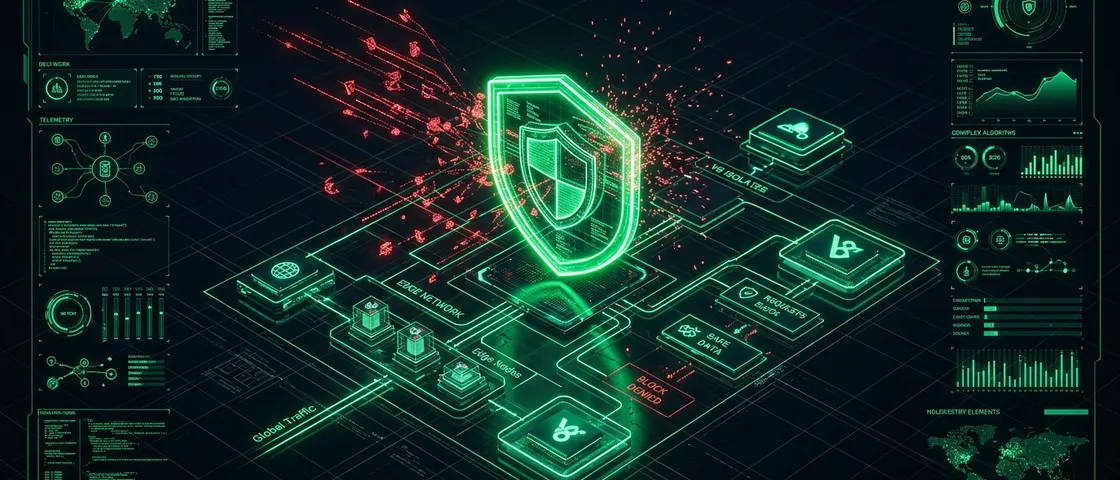
Los vectores de ataque dirigidos a la Capa de Aplicación (L7) han evolucionado desde simples inundaciones HTTP (HTTP Floods) hacia ráfagas asimétricas altamente distribuidas que imitan con fidelidad el comportamiento de navegación de usuarios legítimos. En este análisis se detalla la arquitectura de defensa perimetral implementada en Portelcore Web, combinando reglas de Web Application Firewall (WAF), verificación criptográfica HMAC en el Edge y contramedidas automáticas ejecutadas sobre V8 Isolates.
1. La Asimetría del Ataque L7
A diferencia de las saturaciones volumétricas en Capa 3/4 (SYN floods, amplificación UDP), los ataques en L7 consumen recursos directamente en la pila de renderizado, bases de datos y middleware de cómputo:
[ CLIENTE ATACANTE ] ---> (Inundación HTTP POST /search) ---> [ ORIGEN: CPU 100% ] [ MEMORIA AGOTADA ] [ HTTP 504 TIMEOUT ]El objetivo perimetral consiste en interceptar y mitigar el tráfico malicioso antes de que alcance los Isolates de Pages Functions o el servidor de origen, resolviendo la evaluación de seguridad en menos de 2 milisegundos.
2. Inspección Criptográfica mediante HMAC Token Buckets
Para formularios críticos (como el despacho de correos 2FA o agendamiento), la validación tradicional de CAPTCHA se combina con un token HMAC-SHA256 con sello de tiempo (timestamp):
/** * Valida la firma HMAC de una petición entrante en el Edge. * Previene ataques de repetición (Replay Attacks) verificando la ventana temporal. */export async function verifySecurityToken(  token: string,  secretKey: string,  maxAgeSeconds = 300): Promise<boolean> {  const parts = token.split(".");  if (parts.length !== 2) return false;
  const [timestampStr, receivedHmac] = parts;  const timestamp = parseInt(timestampStr, 10);  const now = Math.floor(Date.now() / 1000);
  if (isNaN(timestamp) || Math.abs(now - timestamp) > maxAgeSeconds) {    return false; // Token expirado o reloj desfasado  }
  const encoder = new TextEncoder();  const key = await crypto.subtle.importKey(    "raw",    encoder.encode(secretKey),    { name: "HMAC", hash: "SHA-256" },    false,    ["verify"]  );
  return await crypto.subtle.verify(    "HMAC",    key,    hexToBytes(receivedHmac),    encoder.encode(timestampStr)  );}
function hexToBytes(hex: string): Uint8Array { const bytes = new Uint8Array(hex.length / 2); for (let i = 0; i < bytes.length; i++) { bytes[i] = parseInt(hex.slice(i * 2, i * 2 + 2), 16); } return bytes;}3. Topología WAF: Rate Limiting por Huella JA4
El bloqueo tradicional basado únicamente en direcciones IPv4/IPv6 es insuficiente ante botnets que rotan IPs residenciales. La arquitectura de Portelcore utiliza huellas TLS JA4 para identificar familias de bots automatizados:
| Parámetro | Configuración de Producción | Efecto |
|---|---|---|
| Ventana de Rate Limit | 60 segundos | Conteo rodante en memoria perimetral |
| Umbral de Solicitud | 30 peticiones / minuto | Activación de Managed Challenge |
| Criterio de Coincidencia | http.request.uri.path contains "/api/" | Aislamiento estricto de endpoints de mutación |
| Acción de Respuesta | HTTP 429 con cabecera Retry-After | Mitigación sin coste para la infraestructura |
4. Conclusión y Resiliencia
Al situar la inspección en el plano de control perimetral de Cloudflare y acoplar el backend a funciones SSR ultraligeras, el costo operativo de mitigar millones de peticiones maliciosas se reduce a cero, manteniendo una disponibilidad continua del 99.99% en todos los puntos de presencia (PoPs) globales.
[ Continuar Explorando ]
V8 Isolates frente a Contenedores: Arquitectura Serverless de Baja Latencia
Traducciones Deterministas en Tiempo Real con Cloudflare Workers AI
Base de Conocimiento · 200+ Manuales
Procedimientos verificados de Linux, Windows Server, Cloud híbrido, redes y ciberseguridad.
Consultoría & Contacto
Arquitectura Cloud, auditoría DevSecOps, infraestructura híbrida o colaboración técnica.